
Stand: 2026-11-06
Diese Seite gilt für den Vollrahmen: Zahlungsinstitute, Kontoinformationsdienstleister und E-Geld-Institute wenden Art. 5 bis 15 DORA an, verhältnismäßig nach Art. 4 und mit Erleichterungen, wenn sie Kleinstunternehmen sind. Den vereinfachten Rahmen nach Art. 16 gibt es für sie in Deutschland nicht. Ob Ihr Institut Kleinstunternehmen ist, prüfen Sie mit der Seite DORA-Anwendungsbereich.
DORA gilt für diese Institute seit dem 17.01.2025. Es geht hier deshalb um Bestandsbereinigung: Welche Unterlagen aus der ZAIT-Zeit haben eine neue Grundlage, welche sind noch nach der alten Gliederung gebaut, und wo fehlt etwas, das DORA zusätzlich verlangt?
Warum gilt für Zahlungsinstitute kein Art. 16?
Weil Deutschland die Ausnahmen der Zahlungsdienste- und der E-Geld-Richtlinie nicht genutzt hat. Art. 16 Abs. 1 nennt unter anderem nach diesen Richtlinien ausgenommene Zahlungs- und E-Geld-Institute. Solche Institute gibt es in Deutschland nicht, die Gruppe läuft hier leer (BaFin-Aufsichtsmitteilung vom 21.08.2025, Fußnote 6). Im Vorwort nennt die BaFin frühere ZAIT-Adressaten ausdrücklich als nicht erfasst. Art. 16 ist damit kein Größenrabatt: Auch ein Zahlungsinstitut mit 14 Beschäftigten wie im Beispiel unten wendet den Vollrahmen an.
| Institut | DORA | Grundlage |
|---|---|---|
| Zahlungsinstitut | Vollrahmen nach Art. 5 bis 15, dazu Art. 28 bis 30, Meldewesen und Tests | Art. 2 Abs. 1 lit. b DORA |
| Kontoinformationsdienstleister | Vollrahmen wie oben | Art. 2 Abs. 1 lit. c DORA |
| E-Geld-Institut | Vollrahmen wie oben | Art. 2 Abs. 1 lit. d DORA |
| Institut, das Kleinstunternehmen ist | Vollrahmen mit einzelnen Erleichterungen, Art. 28 bis 30 gelten, mit den Erleichterungen unten | Art. 3 Nr. 60 DORA |
Die Sonderregel, nach der Art. 28 bis 30 für Kleinstunternehmen nicht gelten, steht in § 1a Abs. 2a KWG und gilt nur für die dort genannte Institutsgruppe (Art. 16 DORA). Für Zahlungs- und E-Geld-Institute gibt es sie nicht: Auch ein kleines Institut führt ein Informationsregister und vereinbart die Vertragsinhalte nach Art. 30.
Was heißt Vollrahmen mit Verhältnismäßigkeit?
Sie setzen dieselben Pflichten um wie eine größere Bank, aber im Umfang Ihrer Größe und Ihres Risikos. Art. 4 Abs. 1 verlangt, Kapitel II nach Größe, Gesamtrisikoprofil sowie Art, Umfang und Komplexität der Dienstleistungen anzuwenden, die RTS 2024/1774 konkretisieren das in Art. 1. Verhältnismäßigkeit verändert also, wie ausführlich eine Pflicht erfüllt wird, nicht ob sie gilt. Ausdrücklich weniger verlangt DORA nur von Kleinstunternehmen, und zwar an diesen Stellen:
| Pflicht im Vollrahmen | Regel | Kleinstunternehmen |
|---|---|---|
| IKT-Risikokontrollfunktion mit angemessener Unabhängigkeit | Art. 6 Abs. 4 | nicht verlangt |
| jährliche Tests aller Systeme kritischer oder wichtiger Funktionen | Art. 24 Abs. 6 | risikobasierte Tests mit strategischer Planung (Art. 25 Abs. 3) |
| Strategie für das IKT-Drittparteienrisiko | Art. 28 Abs. 2 | nicht verlangt |
| Zugangs-, Inspektions- und Auditrechte im Vertrag | Art. 30 Abs. 3 lit. e | dürfen auf einen unabhängigen Dritten übertragen werden |
Die Tabelle nennt vier Beispiele, weitere Erleichterungen betreffen etwa die Überprüfung des Rahmens, die Altsysteme und die Krisenmanagementfunktion. Wer Kleinstunternehmen ist, steht auf der Seite DORA-Anwendungsbereich. Die Erleichterungen für Kleinstunternehmen markiert die Pflichtenmatrix auf der Seite DORA-Anforderungen mit (K).
Was ist aus der ZAIT geworden?
Sie gilt nicht mehr. Die BaFin hat die ZAIT (Rundschreiben 11/2021 (BA) in der Fassung vom 16.08.2021) zusammen mit KAIT und VAIT mit Ablauf des 16.01.2025 aufgehoben. Ein Ersatzdokument nennt die BaFin in den von uns gelesenen Quellen nicht, nach ihrem Informationsschreiben vom 19.12.2024 deckt DORA die bisherigen IT-Anforderungen im Wesentlichen ab.
„Aufgehoben“ heißt: keine ausdrückliche Vorgabe der ZAIT mehr. Die Aufgaben dahinter verlangt DORA meist weiter, oft ausführlicher.
Die ZAIT hatten die EBA-Leitlinien zu IKT- und Sicherheitsrisiken eingebaut (die BaFin nennt die Vorgängerfassung GL/2017/17). Deren heutige Fassung EBA/GL/2019/04 ist nicht aufgehoben. Die EBA hat sie mit EBA/GL/2025/02 auf das Verhältnis zu den Zahlungsdienstnutzern verengt: Für Zahlungsdienstleister im Anwendungsbereich von DORA bleibt neben DORA nur Abschnitt 3.8, die übrigen Abschnitte sind gestrichen. Die Fassung gilt spätestens ab 20.05.2025, die BaFin wendet sie laut Compliance-Tabelle der EBA an. Für den IKT-Risikomanagementrahmen selbst ist damit DORA der Maßstab.
Wohin wandern die ZAIT-Kapitel?
Die Kapitel 1 bis 10 wandern in den Vollrahmen, die RTS 2024/1774 und Art. 28 bis 30, die Kapitel 11 und 12 nicht. Ein Kapitel-für-Kapitel-Vergleich der BaFin liegt nur für BAIT und VAIT vor. Dass er sich auf die ZAIT „in der Regel übertragen“ lässt, steht im Vorwort derselben Aufsichtsmitteilung vom 08.07.2024. Die Tabelle wendet ihn auf die zwölf ZAIT-Kapitel an, die Zuordnung ist unsere, die Textziffern stammen aus der ZAIT. Ein Mapping Textziffer für Textziffer gibt es als Excel für die BAIT auf der Seite BAIT und DORA.
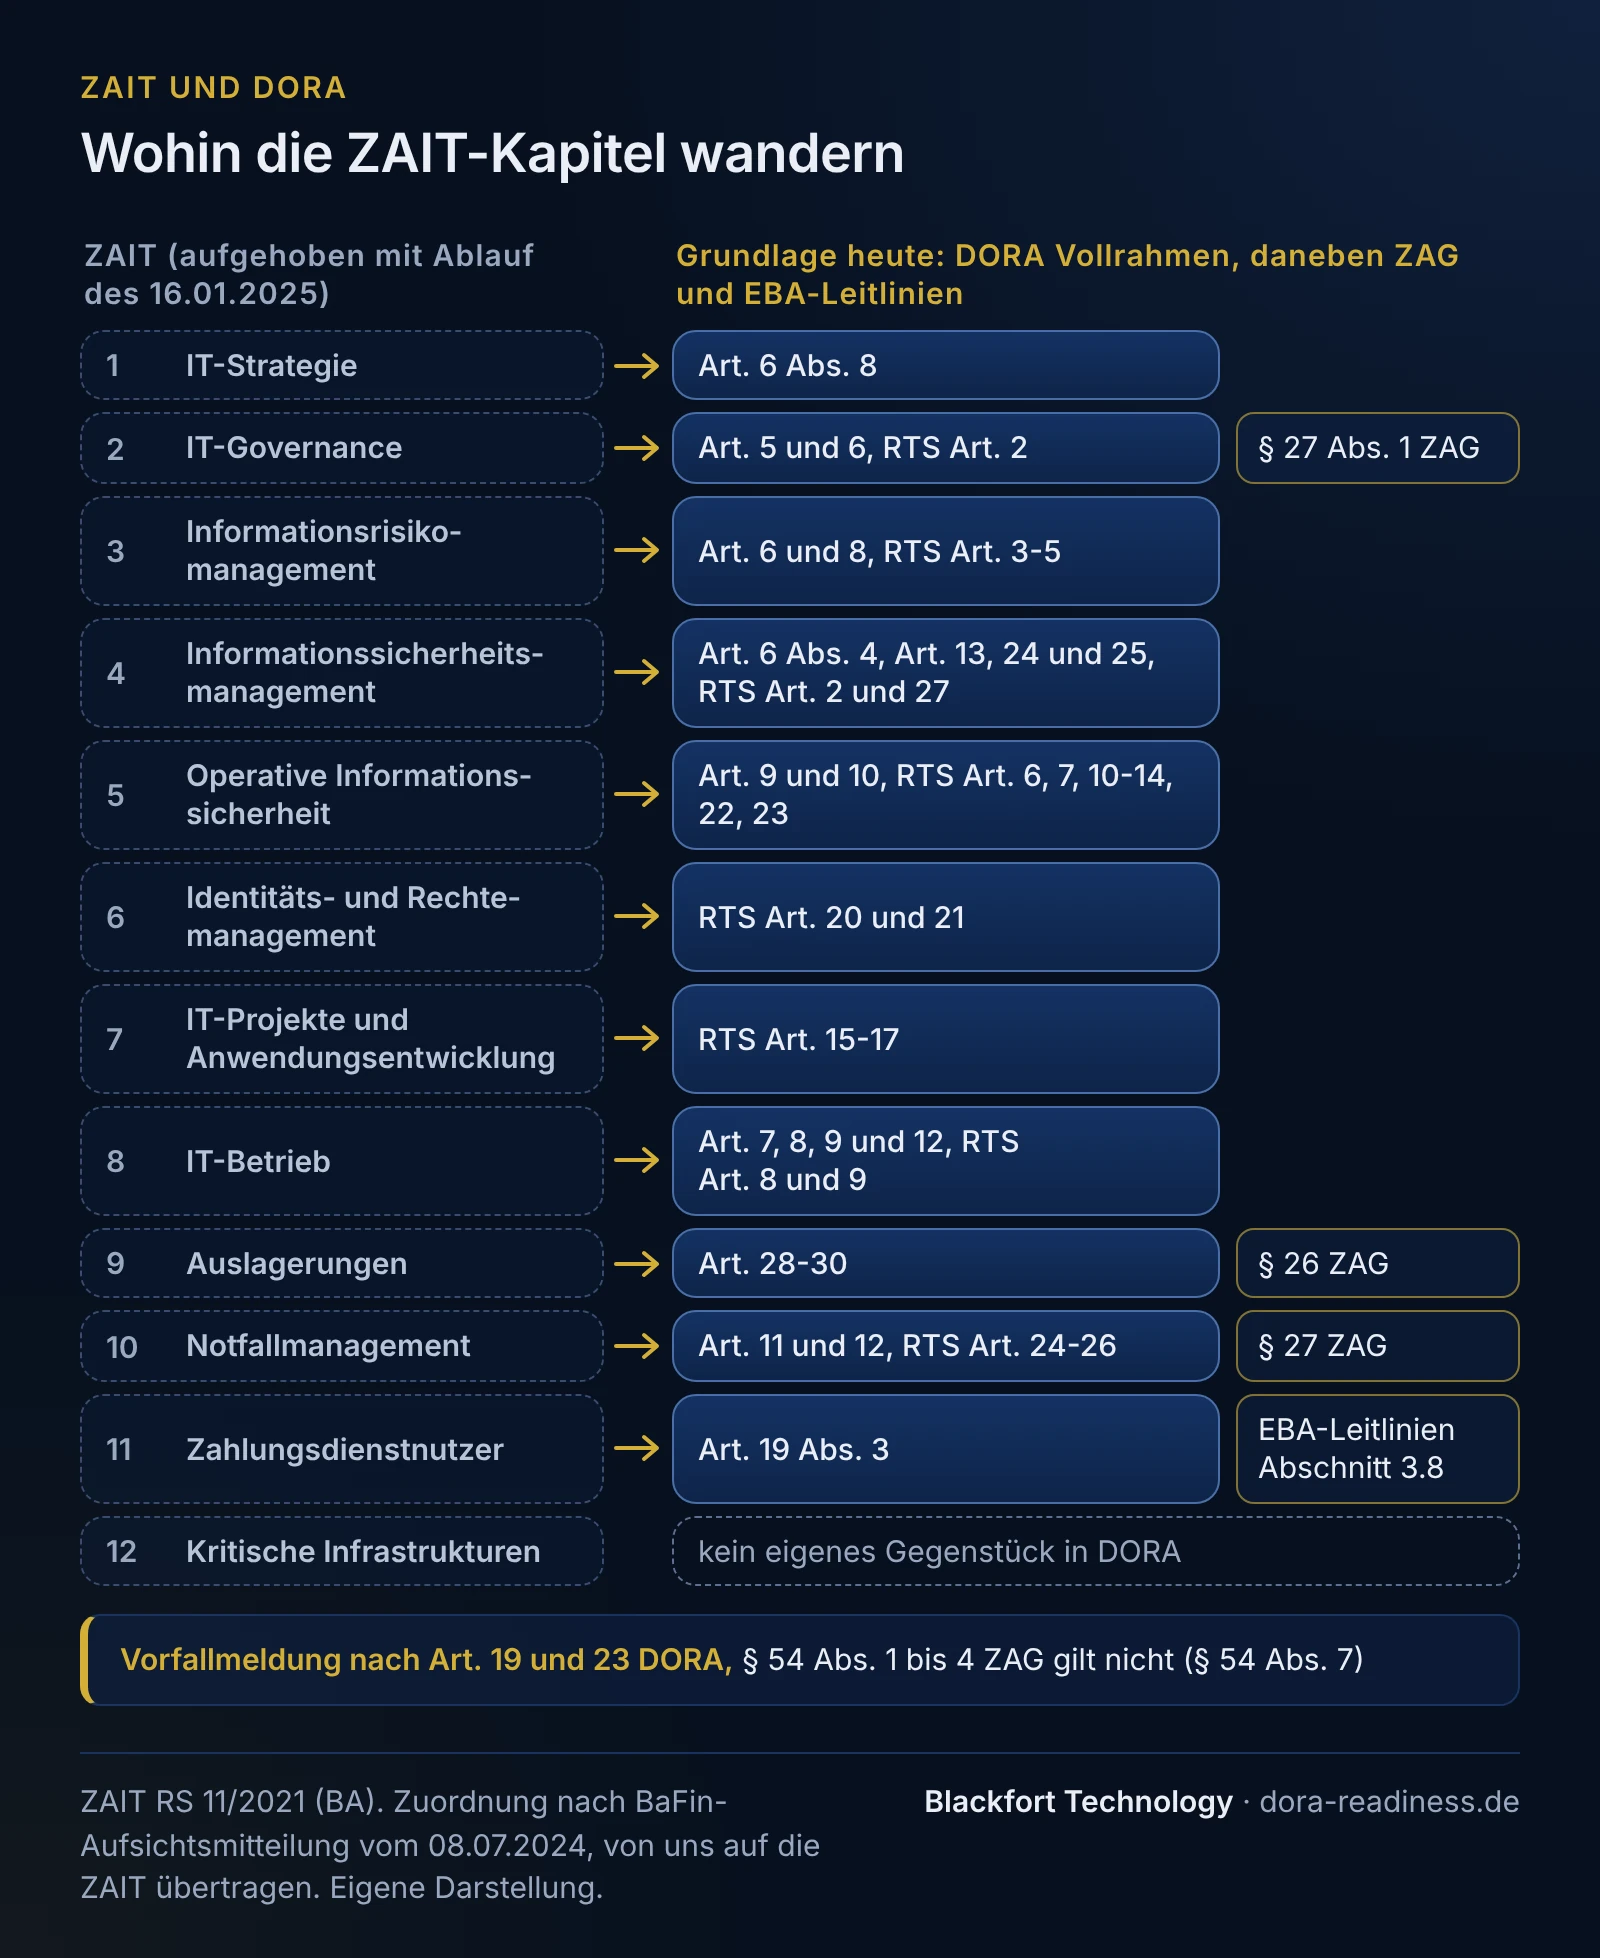
| ZAIT-Kapitel (Tz.) | DORA und RTS 2024/1774 | Was sich ändert | Was daneben gilt |
|---|---|---|---|
| 1 IT-Strategie (1.1 bis 1.5) | Art. 6 Abs. 8 | Statt einer IT-Strategie mit Mindestinhalten eine Strategie für die digitale operationale Resilienz (DOR-Strategie) als Teil des Rahmens | - |
| 2 IT-Governance (2.1 bis 2.9) | Art. 5 und 6, RTS Art. 2 | Das Leitungsorgan verantwortet den gesamten IKT-Risikomanagementrahmen und schult sich regelmäßig | Organisationspflichten nach § 27 Abs. 1 ZAG |
| 3 Informationsrisikomanagement (3.1 bis 3.11) | Art. 6 und 8, RTS Art. 3 bis 5 | Schutzbedarfsfeststellung wird zur Klassifizierung aller IKT-gestützten Funktionen und Assets, mindestens jährlich überprüft | - |
| 4 Informationssicherheitsmanagement (4.1 bis 4.10) | Art. 6 Abs. 4, Art. 13, Art. 24 und 25, RTS Art. 2 und 27 | Die IKT-Risikokontrollfunktion ähnelt laut BaFin dem ISB, ist aber breiter angelegt. Die Testrichtlinie (4.8) wird zum Testprogramm, die Sensibilisierung (4.9) zur Schulungspflicht für alle Beschäftigten | - |
| 5 Operative Informationssicherheit (5.1 bis 5.6) | Art. 9 und 10, RTS Art. 6, 7, 10 bis 14, 22, 23 | Deutlich detaillierter zu Netzwerksicherheit, Verschlüsselung, Schwachstellen und Erkennung | - |
| 6 Identitäts- und Rechtemanagement (6.1 bis 6.8) | RTS Art. 20 und 21 | Ausdrückliche Vorgaben zu Identitätsmanagement und Zugangskontrolle, Grundsatz „Need-to-use“ | - |
| 7 IT-Projekte und Anwendungsentwicklung (7.1 bis 7.15) | RTS Art. 15 bis 17 | Das Änderungsmanagement erfasst alle Änderungen an IKT-Systemen | - |
| 8 IT-Betrieb (8.1 bis 8.8) | Art. 7, 8, 9 und 12, RTS Art. 8 und 9 | Backup-Richtlinie, Wiederherstellung auf Systemen, die vom Quellsystem physisch und logisch getrennt sind | - |
| 9 Auslagerungen und sonstiger Fremdbezug von IT-Dienstleistungen (9.1 bis 9.15) | Art. 28 bis 30, Delegierte Verordnungen (EU) 2024/1773 und 2025/532 | Erfasst jede vertragliche Vereinbarung über IKT-Dienstleistungen, mit Informationsregister und Pflichtinhalten | § 26 ZAG: Auslagerung einschließlich IKT-Systeme, Auslagerungsregister, Anzeige wesentlicher Auslagerungen |
| 10 Notfallmanagement (10.1 bis 10.9) | Art. 11 und 12, RTS Art. 24 bis 26 | IKT-Geschäftsfortführungsleitlinie, Business-Impact-Analyse, Reaktions- und Wiederherstellungspläne, mindestens jährliche Tests, Wiederherstellungsziele je Funktion, Krisenmanagementfunktion | § 27 Abs. 1 Satz 2 Nr. 3 ZAG: angemessenes Notfallkonzept für IT-Systeme |
| 11 Management der Beziehungen mit Zahlungsdienstnutzern (11.1 bis 11.8) | Art. 19 Abs. 3 (Kundeninformation bei schwerwiegenden Vorfällen) | Kein eigenes DORA-Kapitel. Die Sensibilisierung der Zahlungsdienstnutzer steht weiter in den EBA-Leitlinien | EBA/GL/2019/04, Abschnitt 3.8 (Tz. 92 bis 98), seit 2025 neben DORA |
| 12 Kritische Infrastrukturen (12.1 bis 12.5) | kein eigenes Gegenstück | Schutzmaßnahmen stützen die kritischen oder wichtigen Funktionen. § 28 Abs. 6 BSIG nimmt Finanzunternehmen nach DORA von mehreren BSIG-Pflichten aus | Abgrenzung auf der Seite DORA und NIS2 |
Kapitel 11 verdient Aufmerksamkeit: Abschnitt 3.8 der EBA-Leitlinien zum Verhältnis mit den Zahlungsdienstnutzern gilt für Zahlungsdienstleister weiter und ergänzt DORA (dazu die Fragen unten). Wer die Sensibilisierung der Kunden mit der ZAIT als erledigt abgelegt hat, sollte sie wieder aufnehmen.
Was verlangen ZAG und MaRisk daneben?
Das ZAG gilt weiter, an einigen Stellen ausdrücklich mit Blick auf DORA. Die Tabelle nennt die Vorschriften mit IT-Bezug, gelesen am 06.11.2026.
| Vorschrift | Was dort steht | Verhältnis zu DORA |
|---|---|---|
| § 26 Abs. 1 und 2 ZAG | Auslagerung wesentlicher Aktivitäten und Prozesse einschließlich IKT-Systeme, Auslagerungsregister für alle Auslagerungen, Anzeige bei Auslagerung wesentlicher betrieblicher Aufgaben | gilt neben Art. 28 bis 30. Viele IKT-Verträge stehen in beiden Registern. |
| § 27 Abs. 1 Satz 2 Nr. 3 ZAG | angemessenes Notfallkonzept für IT-Systeme | gilt neben Art. 11 und 12. Ein gemeinsames Dokument kann beides abdecken (unsere Empfehlung). |
| § 53 Abs. 1 ZAG | Risikominderungsmaßnahmen und Kontrollmechanismen für operationelle und sicherheitsrelevante Risiken der Zahlungsdienste | gilt für Zahlungs- und E-Geld-Institute „unbeschadet der Vorschriften in Kapitel II“ DORA |
| § 53 Abs. 2 ZAG | jährliche Bewertung der operationellen und sicherheitsrelevanten Risiken an die BaFin | Der Wortlaut nimmt DORA-Institute nicht aus, siehe die Fragen unten. |
| § 54 Abs. 1 bis 4 ZAG | Meldung schwerwiegender Betriebs- oder Sicherheitsvorfälle, Information der Zahlungsdienstnutzer | gelten für Zahlungs- und E-Geld-Institute nicht (§ 54 Abs. 7). Gemeldet wird nach Art. 19 DORA, zahlungsbezogene Vorfälle eingeschlossen (Art. 23), Kunden werden nach Art. 19 Abs. 3 informiert. |
| § 54 Abs. 5 ZAG | mindestens jährliche statistische Daten zu Betrugsfällen | von § 54 Abs. 7 nicht erfasst, gilt nach dem Wortlaut weiter |
Die MaRisk nennt Zahlungs- und E-Geld-Institute nach dem ZAG nicht (AT 2.1), ihre Geschäftsorganisation regelt § 27 ZAG. Wer zugleich eine Banklizenz hat, findet die Schnittstellen auf der Seite MaRisk und DORA. Wie schwerwiegende Vorfälle klassifiziert und gemeldet werden, erklärt die Seite IKT-Vorfälle melden.
Beispiel: Prüfliste für ein kleines Zahlungsinstitut
Fiktives Beispiel, kein Kunde. Die Muster-Zahlungsdienste GmbH ist ein Zahlungsinstitut mit 14 Beschäftigten und wickelt Kartenzahlungen für Onlinehändler ab. Mit 14 Beschäftigten ist sie kein Kleinstunternehmen, die Erleichterungen oben gelten für sie nicht. Seit Januar 2025 meldet sie Vorfälle nach DORA und hat das Informationsregister eingereicht. Viele Richtlinien haben aber noch die ZAIT-Kapitelnummern im Titel. Ihre Zahlungsplattform bezieht sie als Cloud-Dienst eines Processors, die Betrugserkennung von einem spezialisierten Anbieter. Im November 2026 prüft sie mit einer Liste, was aus der ZAIT-Zeit noch fehlt.
Prüfliste „Was aus der ZAIT-Zeit noch fehlt“ (Vorlage, fiktiv ausgefüllt, Stand 06.11.2026):
| Nr. | Prüfpunkt | Aus der ZAIT | Grundlage heute | Befund | Maßnahme | bis |
|---|---|---|---|---|---|---|
| 1 | DOR-Strategie beschlossen | 1 IT-Strategie | Art. 6 Abs. 8 DORA | IT-Strategie von 2023 ohne Aussagen zur Resilienz und zu Toleranzschwellen | um die Inhalte der DOR-Strategie ergänzen, Beschluss der Geschäftsleitung | 12/2026 |
| 2 | Kontrollfunktion unabhängig | 4.4 bis 4.6 ISB | Art. 6 Abs. 4 DORA | ISB ist zugleich Leiter IT-Betrieb | Rollen trennen, Berichtslinie an die Geschäftsleitung dokumentieren | 12/2026 |
| 3 | Jährlicher Überprüfungsbericht | 4.10 Statusbericht des ISB | Art. 6 Abs. 5 DORA, RTS Art. 27 | nur Quartalsberichte im ZAIT-Format | ersten Bericht nach RTS Art. 27 erstellen | 03/2027 |
| 4 | Funktionen und Assets klassifiziert | 3 Schutzbedarfsfeststellung | Art. 8 Abs. 1 DORA | Schutzbedarfsliste ohne Bezug zu Funktionen | Inventar je Funktion aufbauen, mit der Funktionsliste verknüpfen | 03/2027 |
| 5 | Testprogramm | 4.8 Testrichtlinie | Art. 24 Abs. 6 DORA | Penetrationstest nur für das Händlerportal | jährliche Tests aller Systeme kritischer oder wichtiger Funktionen planen | 03/2027 |
| 6 | Geschäftsfortführung mit Cyberangriffs-Szenario | 10 Notfallmanagement | Art. 11 DORA, § 27 Abs. 1 Satz 2 Nr. 3 ZAG | Notfallkonzept ohne Szenario Ransomware, keine Krisenmanagementfunktion | Szenario und Funktion ergänzen, gemeinsames Dokument für ZAG und DORA | 03/2027 |
| 7 | Wiederherstellung auf getrennten Systemen | 8.7 Datensicherung | Art. 12 Abs. 3 DORA | Rücksicherung nur im Produktionsnetz getestet | Test auf getrennter Umgebung | 06/2027 |
| 8 | Register abgeglichen | 9 Auslagerungen | Art. 28 Abs. 3 DORA, § 26 Abs. 1 ZAG | Betrugserkennung im Auslagerungsregister, im Informationsregister fehlt sie | beide Register mit gemeinsamer Vertragskennung abgleichen | 12/2026 |
| 9 | Zahlungsbezogene Vorfälle klassifiziert | - | Art. 19 und 23 DORA | Betrugswellen und Zahlungsstörungen laufen nur in der Betrugsabwehr | in die Vorfallerfassung und Klassifizierung einbinden | 12/2026 |
| 10 | Kunden sensibilisiert und informiert | 11 Zahlungsdienstnutzer | EBA/GL/2019/04 Abschnitt 3.8, Art. 19 Abs. 3 DORA | Sicherheitshinweise für Händler seit 2023 nicht aktualisiert, keine Vorlage für die Kundeninformation | Hinweise aktualisieren, Vorlage für die Information bei schwerwiegenden Vorfällen | 03/2027 |
Keine Zeile streicht eine Schutzmaßnahme oder Rolle: Jede Unterlage bekommt eine neue Grundlage, eine Ergänzung oder einen neuen Zuschnitt. Der ISB bleibt im Beispiel, er gibt nur die Leitung des IT-Betriebs ab.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Zahlungsbezogene Vorfälle außerhalb des Vorfallprozesses | Betrug und Zahlungsstörungen bearbeitet der Zahlungsverkehr, IT-Vorfälle die IT, mit getrennten Erfassungen. | Zahlungsbezogene Betriebs- oder Sicherheitsvorfälle werden nicht nach DORA klassifiziert, obwohl Art. 23 sie ausdrücklich einbezieht. Eine Meldung kann zu spät kommen. | Eine gemeinsame Vorfallerfassung für IT und Zahlungsverkehr, mit Klassifizierung nach der Seite IKT-Vorfälle melden. |
| Kundenkommunikation verwaist | Kapitel 11 der ZAIT galt mit der Aufhebung als erledigt. | Abschnitt 3.8 der EBA-Leitlinien gilt weiter, und für schwerwiegende Vorfälle mit Folgen für die finanziellen Interessen der Kunden fehlt der Ablauf nach Art. 19 Abs. 3 DORA. | Sensibilisierung der Kunden wieder einer Stelle zuweisen, Vorlage und Freigabeweg für die Kundeninformation festlegen. |
| Jährliche ZAG-Bewertung neben dem IKT-Risikomanagement | Die Bewertung nach § 53 Abs. 2 ZAG entsteht weiter aus der alten Vorlage, das IKT-Risikomanagement nach DORA in einem eigenen Werkzeug. | Zwei Risikobilder mit unterschiedlichen Zahlen, die Überprüfung des Rahmens nach Art. 6 Abs. 5 und die Bewertung an die BaFin widersprechen sich. | Beide aus derselben Risikobewertung ableiten und die Bewertung nach § 53 Abs. 2 als Auszug führen, solange die BaFin sie verlangt. |
Beispiel, Prüfliste und Lücken sind unsere fachliche Einordnung aus dem Wortlaut von DORA, ZAG, den EBA-Leitlinien und den Veröffentlichungen der BaFin. Die Einordnung ist allgemeine Information, für Ihr Institut ist sie im Einzelfall zu prüfen.
Wie wir unterstützen
Für Zahlungs- und E-Geld-Institute beginnen wir mit der DORA-Gap-Analyse. Für einen ersten Blick auf die Unterlagen eignet sich der Dokumenten-Quick-Check, für den ganzen Rahmen die Vollrahmen-Gap-Analyse mit Maßnahmenplan. Grenzfälle, etwa ob ein Vertrag eine wesentliche Auslagerung nach § 26 ZAG ist, markieren wir für Ihre Rechtsberatung. Wer den Bestand gleich umstellen will, findet Umfang und Preis im Paket Umstieg von der ZAIT.
Häufige Fragen
Gilt die ZAIT noch?+
Muss die jährliche Bewertung nach § 53 Abs. 2 ZAG noch an die BaFin?+
Muss ein kleines Zahlungsinstitut bedrohungsorientierte Penetrationstests (TLPT) durchführen?+
Gelten die EBA-Leitlinien zu IKT- und Sicherheitsrisikomanagement noch?+
Weiterlesen
- DORA Anwendungsbereich: wer betroffen ist, welcher Rahmen gilt
- BAIT und DORA: Aufhebung, Übergang und Mapping als Excel
- IKT-Risikomanagement nach DORA: Rahmen und DOR-Strategie
- DORA-Informationsregister: Aufbau, Pflichtfelder, Einreichung
- DORA-Meldepflicht: IKT-Vorfälle klassifizieren und melden
- IKT-Drittdienstleister steuern: DORA-Verträge nach Art. 30
- DORA-Resilienztests: Testprogramm, Penetrationstest und TLPT
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
Quellen
- EBA: Leitlinien zu IKT- und Sicherheitsrisiken EBA/GL/2019/04, konsolidierte Fassung nach EBA/GL/2025/02 (PDF, englisch) (abgerufen am 2026-11-06)
- EBA: Pressemitteilung vom 11.02.2025 zur Änderung der IKT-Leitlinien im Zusammenhang mit DORA (englisch) (abgerufen am 2026-11-06)
- EBA: Compliance-Tabelle zu EBA/GL/2025/02 (Excel, englisch) (abgerufen am 2026-11-06)
- Richtlinie (EU) 2022/2556, Art. 7 und Erwägungsgrund 7 (Änderung der Zahlungsdiensterichtlinie, Art. 95 und 96) (abgerufen am 2026-11-06)
- Verordnung (EU) 2022/2554 (DORA), Art. 2 bis 8, 11 bis 13, 16, 19, 23 bis 25, 28 bis 30 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement), Art. 1 und Titel II (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 11/2021 (BA) ZAIT in der Fassung vom 16.08.2021, mit Aufhebungsvermerk (abgerufen am 2026-11-06)
- BaFin: Meldung vom 09.01.2025 „DORA kommt: Änderungen bei den aufsichtlichen Anforderungen an die IT“ (Aufhebung von KAIT, VAIT, ZAIT) (abgerufen am 2026-11-06)
- BaFin: Informationsschreiben vom 19.12.2024 „Aufhebung der Aufsichtlichen Anforderungen an die IT“ (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 08.07.2024 (Stand Juni 2024), Hinweise zur Umsetzung von DORA im IKT-Risikomanagement und IKT-Drittparteienrisikomanagement, Vorwort und Abschnitte II.1 bis II.8 (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 21.08.2025, Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen (Artikel 16 DORA), Vorwort und Fußnote 6 (abgerufen am 2026-11-06)
- Zahlungsdiensteaufsichtsgesetz, § 26 Auslagerung (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Zahlungsdiensteaufsichtsgesetz, § 27 Organisationspflichten (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Zahlungsdiensteaufsichtsgesetz, § 53 Beherrschung operationeller und sicherheitsrelevanter Risiken (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Zahlungsdiensteaufsichtsgesetz, § 54 Meldung schwerwiegender Betriebs- oder Sicherheitsvorfälle (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/1190 (RTS zu TLPT), Art. 2 (abgerufen am 2026-11-06)
- EBA: Pressemitteilung vom 11.02.2025 zur Änderung der Leitlinien zu IKT- und Sicherheitsrisikomanagement (englisch) (abgerufen am 2026-11-06)
- EBA/GL/2019/04, konsolidierte Fassung vom 19.05.2026, Abschnitt 3.8 (englisch) (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 06/2026 (BA) MaRisk, AT 2.1 (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).