
Stand: 2026-11-06
Gibt es eine DORA-Zertifizierung?
Nein. DORA kennt kein Zertifizierungsschema wie ISO/IEC 27001, bei dem eine akkreditierte Stelle einem Unternehmen ein Zertifikat ausstellt. In der Verordnung, den Level-2-Texten und den BaFin-Hinweisen, die wir gelesen haben, steht kein Verfahren für eine DORA-Zertifizierung von Finanzunternehmen oder IKT-Dienstleistern. Ob ein Finanzunternehmen die Anforderungen erfüllt, prüfen die Revision, der Abschlussprüfer und die Aufsicht. Schulungsnachweise, Anbieterbescheinigungen und Prüfberichte belegen einzelne Maßnahmen, ein amtliches Konformitätszertifikat sind sie nicht.
Zertifizierung kommt in DORA an zwei Stellen vor, beide betreffen Dritte:
- Tester für TLPT: Finanzunternehmen ziehen für bedrohungsorientierte Penetrationstests nur Tester heran, die unter anderem von einer Akkreditierungsstelle in einem Mitgliedstaat zertifiziert sind oder formale Verhaltenskodizes einhalten (Art. 27 Abs. 1 lit. c). Laut BaFin gibt es in Deutschland keine Akkreditierungsstelle dafür und keine Liste zugelassener Tester.
- Zertifizierungen von Dienstleistern: Im Vollrahmen darf ein Finanzunternehmen bei Verträgen über kritische oder wichtige Funktionen auch Zertifizierungen Dritter und Prüfberichte des Dienstleisters nutzen, aber nur unter Bedingungen und nicht längerfristig allein (Delegierte VO 2024/1773 Art. 8 Abs. 2 und 3). Mehr dazu auf der Seite IKT-Drittdienstleister steuern.
Wer nach „DORA-Zertifikat“ sucht, meint manchmal auch die digitalen Zertifikate der IKT-Infrastruktur. Dafür verlangt Art. 7 Abs. 4 der Delegierten Verordnung 2024/1774 im Vollrahmen ein Register, beschrieben auf der Firmenseite Zertifikatsregister nach RTS Art. 7 Abs. 4. Wie sich ein ISO-27001-Zertifikat zu DORA verhält, zeigt die Seite DORA und ISO 27001, für Cloud-Anbieter mit C5-Testat die Seite C5-Testat und DORA.
Was sind Personenzertifikate, und was belegen sie?
Personenzertifikate stellen Schulungs- und Prüfungsanbieter Teilnehmern aus, die einen Lehrgang zu DORA abgeschlossen oder eine Prüfung bestanden haben. Ein staatliches oder von DORA vorgesehenes Personenzertifikat gibt es nach unserer Durchsicht nicht. Solche Zertifikate sind privatwirtschaftlich, Inhalte und Anforderungen legt der jeweilige Anbieter fest.
Nach unserer Einordnung können sie Kenntnisse belegen, die DORA verlangt: die Schulung des Leitungsorgans im Vollrahmen (Art. 5 Abs. 4), die Schulungsprogramme für Beschäftigte und Geschäftsleitung (Art. 13 Abs. 6 im Vollrahmen, Art. 16 Abs. 1 lit. h im vereinfachten Rahmen) und die IKT-Fachkenntnisse der Revisoren (Art. 6 Abs. 6, RTS Art. 28 Abs. 5). Über den Rahmen des Unternehmens sagen sie nichts. Die Schulung des Leitungsorgans als Leistung beschreibt die Seite DORA-Schulung.
Wer prüft DORA, und auf welcher Grundlage?
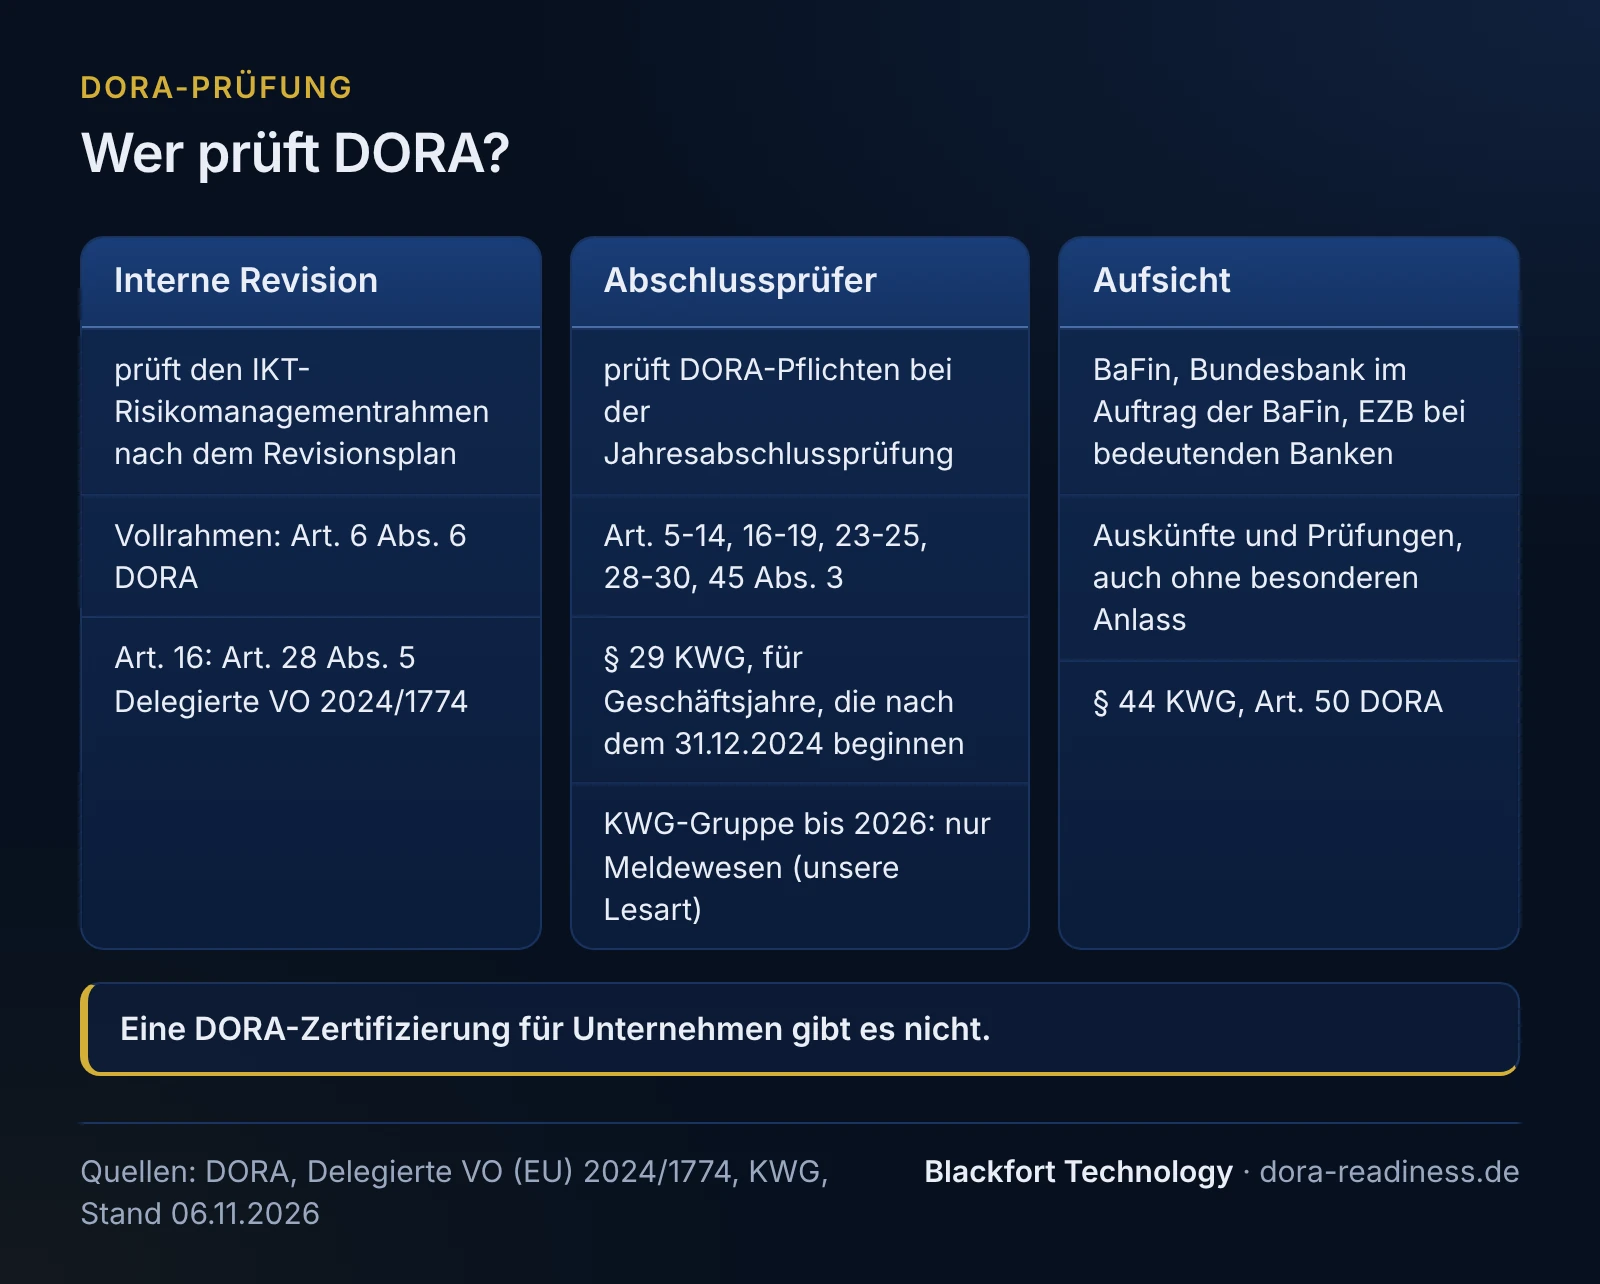
Was oft „DORA-Audit“ heißt, ist eine dieser Prüfungen:
| Wer | Grundlage Vollrahmen | Grundlage Art. 16 | Was geprüft wird |
|---|---|---|---|
| Interne Revision | Art. 6 Abs. 6 (nicht für Kleinstunternehmen) und Abs. 7 DORA | RTS 2024/1774 Art. 28 Abs. 5 und 6 | der IKT-Risikomanagementrahmen nach dem Revisionsplan, Häufigkeit und Schwerpunkt nach den IKT-Risiken |
| Abschlussprüfer | § 29 Abs. 1 Satz 2 Nr. 2 lit. m KWG, entsprechend § 78 Abs. 1 WpIG, § 35 Abs. 1 Nr. 10 VAG, § 38 Abs. 3 KAGB, § 24 Abs. 1 ZAG | Einhaltung der DORA-Pflichten als Teil der Jahresabschlussprüfung | |
| BaFin und Bundesbank | § 44 Abs. 1 KWG, Art. 50 Abs. 2 DORA | Auskünfte, Unterlagen, Prüfungen vor Ort, auch ohne besonderen Anlass | |
| EZB | für bedeutende Kreditinstitute im einheitlichen Aufsichtsmechanismus | wie BaFin, Zuständigkeit auf der Seite DORA-Verordnung | |
Daneben prüfen Finanzunternehmen ihre IKT-Dienstleister über die vertraglichen Zugangs-, Inspektions- und Auditrechte (Art. 28 Abs. 6, Art. 30 Abs. 3 lit. e). Wie Dienstleister sich darauf vorbereiten, steht auf der Seite DORA für IT-Dienstleister.
Was prüft der Abschlussprüfer?
Der Abschlussprüfer eines Instituts stellt bei der Prüfung des Jahresabschlusses fest, ob das Institut die Anforderungen nach den Art. 5 bis 14, 16 bis 19, 23 bis 25, 28 bis 30 und 45 Abs. 3 DORA erfüllt hat, auch in Verbindung mit den Delegierten Verordnungen nach Art. 15, 16, 20, 28 und 30 (§ 29 Abs. 1 Satz 2 Nr. 2 lit. m KWG). Erstmals gilt das für Geschäftsjahre, die nach dem 31.12.2024 beginnen (§ 65a Abs. 2 KWG). Für Wertpapierinstitute, Versicherer, Kapitalverwaltungsgesellschaften sowie Zahlungs- und E-Geld-Institute stehen entsprechende Listen im jeweiligen Aufsichtsgesetz. Bei Kapitalverwaltungsgesellschaften fehlt Art. 16, weil sie den vereinfachten Rahmen nicht anwenden.
Für Factoring- und Leasinginstitute gilt DORA bis Ende 2026 nur mit dem Meldewesen. Nach unserer Lesart prüft der Abschlussprüfer bis dahin nur die Pflichten, die für das Institut tatsächlich gelten, also Kapitel III, und ab dem Geschäftsjahr 2027 auch Art. 16 und Art. 28 bis 30. Wie der Prüfer das im Einzelfall handhabt, klären Sie mit ihm.
Stößt der Prüfer auf Tatsachen, die den Bestätigungsvermerk einschränken können, oder auf erhebliche Verstöße, zeigt er das der BaFin und der Bundesbank unverzüglich an (§ 29 Abs. 3 KWG). Die BaFin kann ihm Bestimmungen über den Inhalt der Prüfung vorgeben (§ 30 KWG). Den Prüfungsbericht regelt die Prüfungsberichtsverordnung (PrüfbV). Sie verlangt schon lange eine Beurteilung der IT-Systeme und des Notfallkonzepts (§§ 11, 13 PrüfbV). Eine eigene Vorschrift zu DORA haben wir in der nichtamtlichen Fassung auf gesetze-im-internet.de am 06.11.2026 nicht gefunden.
Wie prüfen BaFin, Bundesbank und EZB?
Die BaFin kann von Instituten Auskünfte und Unterlagen verlangen und auch ohne besonderen Anlass Prüfungen vornehmen. Die Durchführung kann sie der Deutschen Bundesbank übertragen. Bei wesentlichen Auslagerungen gilt das auch für das Auslagerungsunternehmen (§ 44 Abs. 1 KWG). Nach DORA haben die zuständigen Behörden mindestens die Befugnis, auf Unterlagen und Daten zuzugreifen und Vor-Ort-Inspektionen durchzuführen (Art. 50 Abs. 2 lit. a und b). Bedeutende Kreditinstitute beaufsichtigt die EZB. Zuständigkeiten und Sanktionen stehen im Abschnitt Aufsicht in Deutschland.
Unabhängig von einer Prüfung kann die Behörde den Bericht über die Überprüfung des IKT-Risikomanagementrahmens anfordern (Art. 6 Abs. 5 im Vollrahmen, Art. 16 Abs. 2 im vereinfachten Rahmen). Inhalt und Format legt die Delegierte Verordnung 2024/1774 fest, für Art.-16-Institute in Art. 41: durchsuchbares elektronisches Format, Datum der Genehmigung durch das Leitungsorgan (sofern anwendbar), Anlass, Zeitraum, zuständige Person, Ergebnisse und Abhilfemaßnahmen mit Datum.
Was prüft die interne Revision?
Im Vollrahmen unterzieht die interne Revision den IKT-Risikomanagementrahmen nach dem Revisionsplan regelmäßig einer Prüfung. Die Revisoren brauchen ausreichende IKT-Fachkenntnisse und eine angemessene Unabhängigkeit, Häufigkeit und Schwerpunkt richten sich nach den IKT-Risiken (Art. 6 Abs. 6). Für die Feststellungen ist ein förmliches Follow-up-Verfahren festzulegen, mit Regeln für die rechtzeitige Überprüfung und Auswertung kritischer Erkenntnisse der IKT-Revision (Art. 6 Abs. 7). Die englische Fassung spricht von „verification and remediation“, also Überprüfung und Behebung. Kleinstunternehmen sind von Abs. 6 ausgenommen.
Im vereinfachten Rahmen stehen vergleichbare Pflichten in RTS 2024/1774 Art. 28 Abs. 5 und 6: Revision nach dem Revisionsplan durch unabhängige Revisoren mit IKT-Fachkenntnissen und die rechtzeitige Überprüfung und Auswertung kritischer Erkenntnisse. Auch hier heißt es englisch „verification and remediation“, also Behebung statt Auswertung. Eine Ausnahme für Kleinstunternehmen nennt der Wortlaut dort nicht. Abs. 4 verlangt eine angemessene Trennung und Unabhängigkeit von Kontroll- und Revisionsfunktionen. Wer welche Rolle übernimmt, beschreibt die Seite Art. 16, für den Vollrahmen die Seite IKT-Risikomanagement.
Vorbereitungsliste für eine DORA-Prüfung
Die Liste gilt für Revision, Abschlussprüfung und Aufsichtsprüfung gleichermaßen. Sie nennt die Unterlagen, die wir bereitlegen würden, die Fundstelle je Rahmen und wer sie typischerweise liefert. Welche Prüffelder tatsächlich angefragt werden, bestimmt der Prüfer.
| Nr. | Unterlage oder Nachweis | Vollrahmen | Art. 16 | Wer liefert |
|---|---|---|---|---|
| 1 | Einstufungsvermerk: welcher Rahmen gilt, Status als Kleinstunternehmen geprüft (DORA-Anwendungsbereich) | Art. 2, 3 Nr. 60 | Art. 16 Abs. 1, § 1a Abs. 2a KWG | Compliance |
| 2 | Normenregister mit DORA und den geltenden Level-2-Texten, mit Stand (Level-2-Landkarte) | alle | alle | Compliance |
| 3 | Rahmen, Leitlinien und Verfahren, jeweils mit Freigabedatum des Leitungsorgans | Art. 5, 6, RTS Titel II | Art. 16 Abs. 1 lit. a, RTS Art. 28, 29 | Geschäftsleitung, Informationssicherheit |
| 4 | letzter Überprüfungsbericht des Rahmens | Art. 6 Abs. 5 | Art. 16 Abs. 2, RTS Art. 41 | Informationssicherheit |
| 5 | Revisionsplan mit IKT-Prüffeldern, Revisionsberichte, Qualifikation der Revisoren | Art. 6 Abs. 6 | RTS Art. 28 Abs. 5 | Revision |
| 6 | Liste der offenen Feststellungen mit Verantwortlichen, Fristen und Status | Art. 6 Abs. 7 | RTS Art. 28 Abs. 6 | Revision mit Fachbereichen |
| 7 | Funktionsliste mit Begründung und Business-Impact-Analyse (kritische oder wichtige Funktionen) | Art. 3 Nr. 22, Art. 11 Abs. 5 | RTS Art. 28 Abs. 2 lit. d | Geschäftsleitung, Fachbereiche |
| 8 | Geschäftsfortführungspläne, Datensicherung, Protokolle der letzten Wiederherstellungstests | Art. 11, 12 | RTS Art. 39, 40 | IT-Betrieb |
| 9 | Vorfallprotokoll, Klassifizierungen, abgegebene Meldungen mit Zeitstempeln (IKT-Vorfälle melden) | Art. 17-19 | Art. 17-19 | Meldewesen, Informationssicherheit |
| 10 | Informationsregister mit letzter Einreichung und Rückmeldung der BaFin (Informationsregister) | Art. 28 Abs. 3 | Art. 28 Abs. 3, nicht KWG-Kleinstunternehmen | Vertragsmanagement |
| 11 | Verträge über IKT-Dienstleistungen mit Pflichtinhalten, Auditrechten und Prüfberichten der Dienstleister | Art. 28 Abs. 6, Art. 30 | Art. 28 Abs. 6, Art. 30 | Vertragsmanagement |
| 12 | Testprogramm mit Ergebnissen von Schwachstellenscans und Penetrationstests | Art. 24, 25 | RTS Art. 36, Art. 24 und 25 als Lesart zu Art. 24 und 25 | Informationssicherheit |
| 13 | Nachweise der Schulungen für Leitungsorgan und Beschäftigte | Art. 5 Abs. 4, Art. 13 Abs. 6 | Art. 16 Abs. 1 lit. h | Personal |
| 14 | Berichte früherer Prüfungen und Stand der Feststellungen | § 29 KWG, § 44 KWG | § 29 KWG, § 44 KWG | Geschäftsleitung |
| 15 | Ansprechpartnerliste je Prüffeld mit Vertretung und Ablageort der Nachweise | unsere Empfehlung | Geschäftsleitung | |
Beispiel: die Muster-Factoring GmbH plant ihre Prüfungen für 2027
Fiktives Beispiel, kein Kunde. Die Muster-Factoring GmbH (23 Beschäftigte, 61 Mio. EUR Bilanzsumme) wendet ab dem 01.01.2027 den vereinfachten Rahmen an. Im November 2026 legt die Geschäftsleitung fest, wie das erste DORA-Jahr geprüft wird:
- Jahresabschluss 2026 (Prüfung im Frühjahr 2027): Mit dem Abschlussprüfer stimmt sie ab, dass für 2026 das Meldewesen im Mittelpunkt steht. Sie legt die Zeilen 9 und 14 der Vorbereitungsliste vor, dazu das Protokoll der letzten Meldeübung.
- Interne Revision (drittes Quartal 2027): Die ausgelagerte Revision prüft erstmals den vereinfachten Rahmen. Der Revisionsplan erhält drei IKT-Prüffelder: Funktionsliste und BIA, Zugangskontrolle mit Protokollierung, Wiederherstellungstests.
- Jahresabschluss 2027 (Prüfung im Frühjahr 2028): Für die erste vollständige DORA-Prüfung legt sie im Dezember 2027 einen Ablageordner mit den 15 Zeilen an, jede mit Ansprechpartner.
Offene Feststellungen der Revision führt die Informationssicherheit bis zur Erledigung in derselben Liste wie Zeile 6. So sieht der Abschlussprüfer im Frühjahr 2028, was gefunden und was behoben wurde.
Drei typische Lücken bei der Prüfungsvorbereitung
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Bescheinigung statt Nachweis | Ein Lehrgangszertifikat oder eine Anbieterbescheinigung „DORA-konform“ wird als Beleg für den Rahmen abgelegt. | Der Prüfer findet zu den einzelnen Pflichten keine eigenen Unterlagen, die Bescheinigung sagt über den Rahmen des Instituts nichts aus. | Nachweise je Pflicht führen, wie in der Vorbereitungsliste. Bescheinigungen nur als Anlage zu Schulung oder Dienstleistersteuerung ablegen. |
| Feststellungen ohne Follow-up | Revisionsberichte werden abgenommen, die Maßnahmen aber in Projektlisten der Fachbereiche verteilt. | Dieselbe Feststellung taucht in der nächsten Prüfung wieder auf. Das Follow-up nach Art. 6 Abs. 7 bzw. die rechtzeitige Überprüfung und Auswertung nach RTS Art. 28 Abs. 6 ist nicht belegt. | Eine Liste aller offenen Feststellungen mit Verantwortlichen, Fristen und Erledigungsnachweis führen und der Geschäftsleitung regelmäßig vorlegen. |
| Genehmigungen des Leitungsorgans nicht belegt | Rahmen, Funktionsliste und BIA werden in Sitzungen besprochen, das Protokoll nennt sie aber nicht oder ohne Fassung. | Der Überprüfungsbericht nach RTS Art. 41 verlangt das Genehmigungsdatum, sofern anwendbar. Der Prüfer kann nicht nachvollziehen, welche Fassung gilt. | Jeden Beschluss mit Dokument, Fassung und Datum protokollieren und das Protokoll beim Dokument ablegen. |
Wie wir unterstützen
Wir prüfen nicht im Auftrag der BaFin und ersetzen weder Revision noch Abschlussprüfer. Wir helfen, die Unterlagen so aufzustellen, dass ein Prüfer sie nachvollziehen kann. Den Einstieg bietet die DORA-Gap-Analyse, für Institute im vereinfachten Rahmen als Art.-16-Gap-Analyse. Institute der KWG-Gruppe, die zum 01.01.2027 von der BAIT wechseln, finden das passende Angebot im Umstieg von der BAIT.
Häufige Fragen
Können wir uns von einem Anbieter „DORA-konform“ bestätigen lassen?+
Wie oft prüft die BaFin DORA?+
Darf die interne Revision ausgelagert werden?+
Gibt es ein DORA-Siegel für IT-Dienstleister?+
Weiterlesen
- DORA Verordnung (EU) 2022/2554: Aufbau, Fristen, Aufsicht
- Art. 16 DORA: der vereinfachte IKT-Risikomanagementrahmen
- IKT-Risikomanagement nach DORA: Rahmen und DOR-Strategie
- IKT-Drittdienstleister steuern: DORA-Verträge nach Art. 30
- DORA für IT-Dienstleister: Anforderungen Ihrer Finanzkunden
- DORA Anforderungen: Pflichtenmatrix für Vollrahmen und Art. 16
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 5 Abs. 4, Art. 6 Abs. 4 bis 7, Art. 13 Abs. 6, Art. 16, Art. 27 Abs. 1, Art. 28 Abs. 6, Art. 30 Abs. 3, Art. 50 Abs. 2 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774, Art. 7 Abs. 4, Art. 28 Abs. 2, 4 bis 6, Art. 41 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1773, Art. 8 Abs. 2 und 3 (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 29 (Besondere Pflichten des Prüfers, nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 44 (Auskünfte und Prüfungen, nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 65a Abs. 2 und 3 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Wertpapierinstitutsgesetz, § 78 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Versicherungsaufsichtsgesetz, § 35 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Kapitalanlagegesetzbuch, § 38 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Zahlungsdiensteaufsichtsgesetz, § 24 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Prüfungsberichtsverordnung (PrüfbV), §§ 11 und 13 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- BaFin: FAQs zu DORA, Abschnitt TLPT (keine Akkreditierungsstelle, keine Testerliste) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).