
Stand: 2026-11-06
Diese Seite gilt für den Vollrahmen nach Art. 5 bis 15 DORA, etwa für CRR-Kreditinstitute, Versicherungsunternehmen, Kapitalverwaltungsgesellschaften und Zahlungsinstitute. Welcher Rahmen für Sie gilt, klärt die Seite DORA-Anwendungsbereich. Institute im vereinfachten Rahmen, darunter ab 01.01.2027 Factoring- und Leasinginstitute, wenden Art. 16 an, auch dort mit BIA und Wiederherstellungszielen, siehe Art. 16 DORA: der vereinfachte Rahmen.
Was verlangt DORA beim IKT-Risikomanagement?
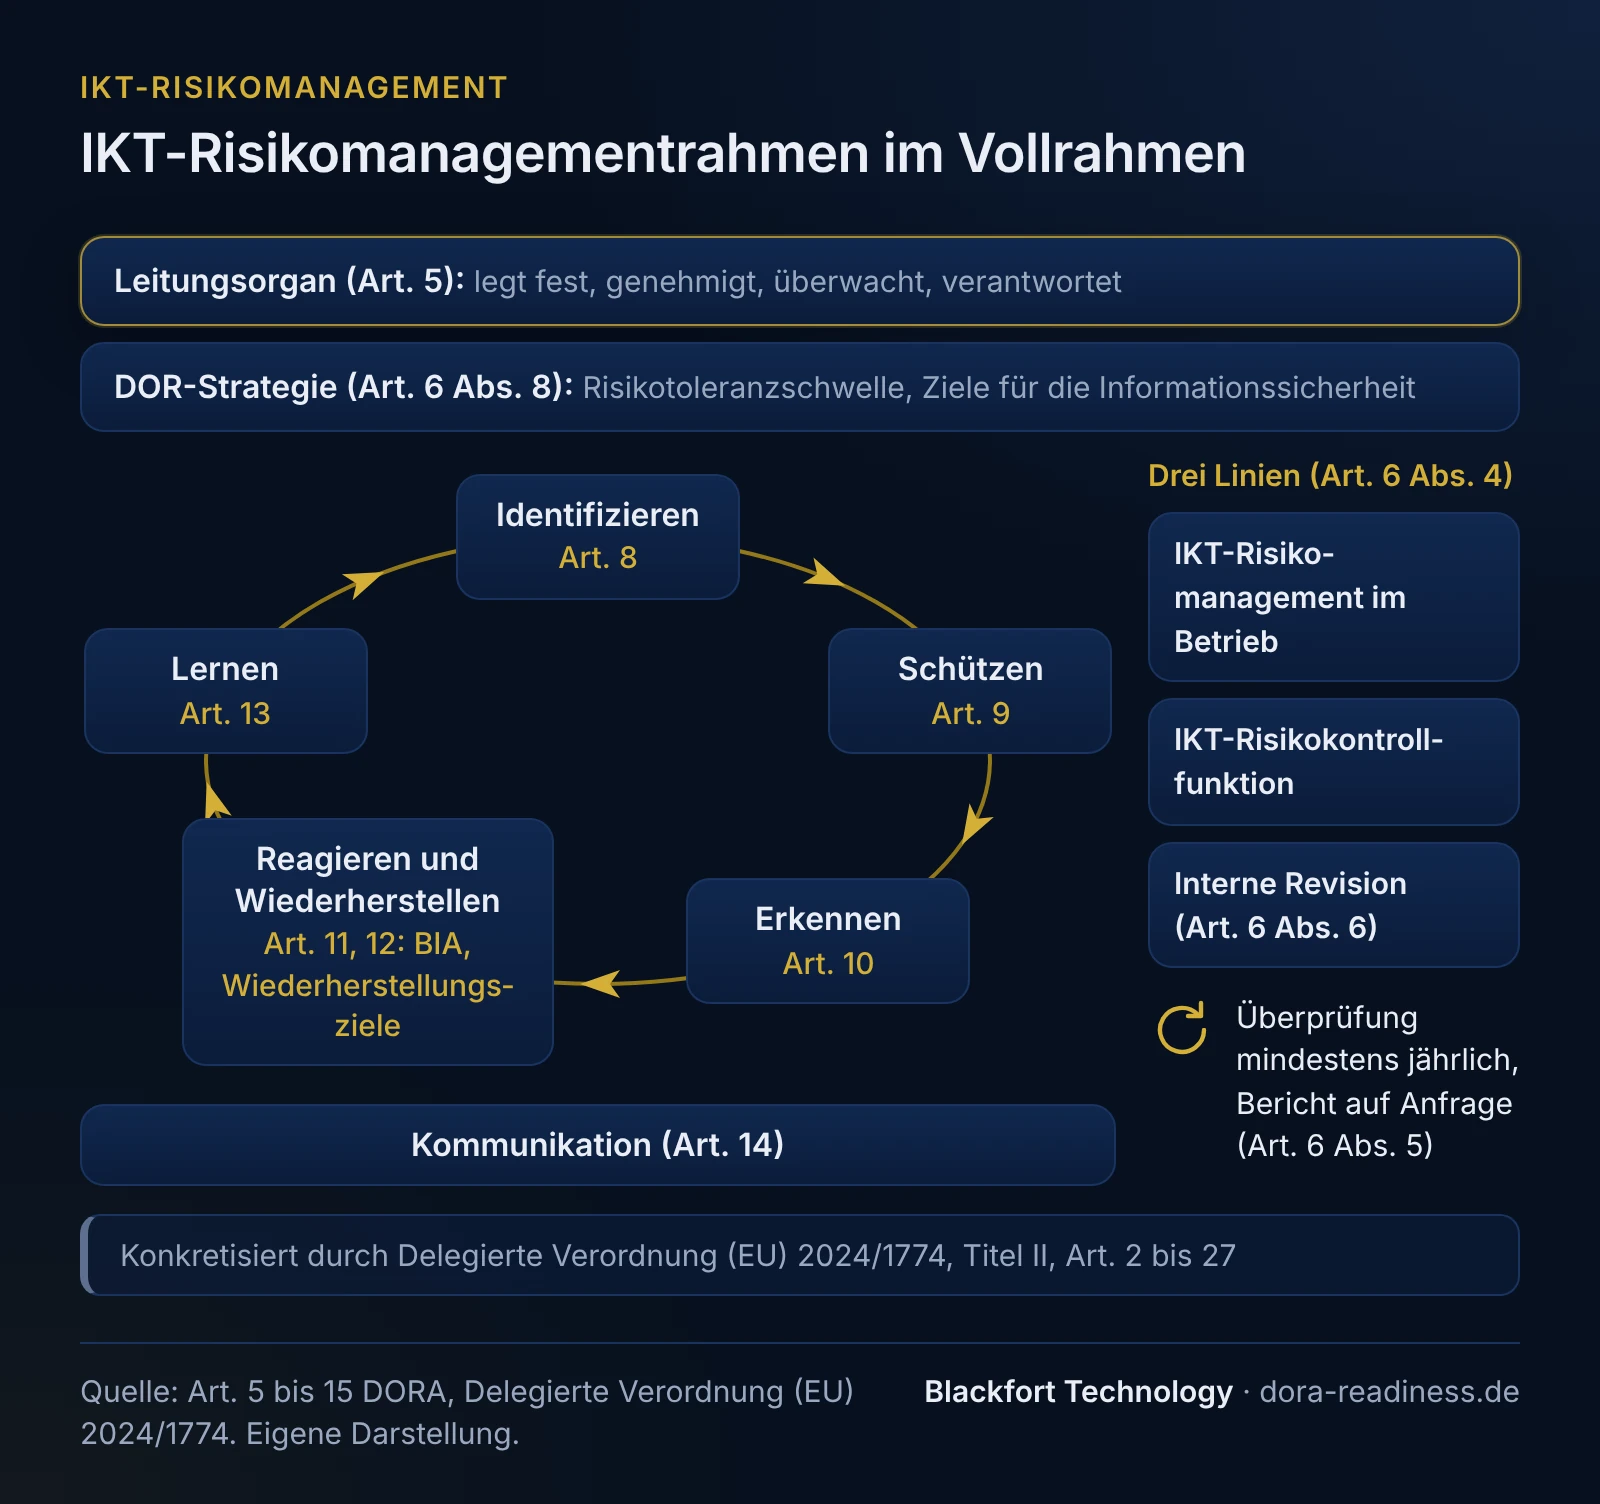
DORA verlangt einen soliden, umfassenden und gut dokumentierten IKT-Risikomanagementrahmen als Teil des Gesamtrisikomanagements (Art. 6 Abs. 1), mit Strategien, Leit- und Richtlinien, Verfahren sowie IKT-Protokollen und Tools (Art. 6 Abs. 2). Die Artikel 5 bis 14 bauen ihn auf, konkretisiert durch Titel II der Delegierten Verordnung (EU) 2024/1774 (im Folgenden RTS, Art. 2 bis 27) auf Grundlage von Art. 15.
| Artikel | Gegenstand | Kern der Pflicht | RTS Titel II |
|---|---|---|---|
| Art. 5 | Governance und Organisation | Leitungsorgan definiert, genehmigt, überwacht und verantwortet den Rahmen | Art. 2 Abs. 2 lit. b (Genehmigungsdatum der Richtlinien) |
| Art. 6 | IKT-Risikomanagementrahmen | Rahmen, DOR-Strategie, Kontrollfunktion, Revision, jährliche Überprüfung | Art. 2, 3, Bericht Art. 27 |
| Art. 7 | IKT-Systeme, -Protokolle und -Tools | zuverlässige Systeme mit ausreichender Kapazität | Art. 9 (Kapazität und Leistung) |
| Art. 8 | Identifizierung | Funktionen, Assets, Abhängigkeiten erfassen und klassifizieren | Art. 4, 5 (IKT-Assets) |
| Art. 9 | Schutz und Prävention | Sicherheitsleitlinie, Netzwerk, Zugang, Änderungen, Patches | Art. 6 bis 21 |
| Art. 10 | Erkennung | anomale Aktivitäten erkennen, Alarmschwellen | Art. 22, 23 |
| Art. 11 | Reaktion und Wiederherstellung | Geschäftsfortführungsleitlinie, Pläne, BIA, jährliche Tests, Krisenmanagement | Art. 24 bis 26 |
| Art. 12 | Backup und Wiederherstellung | Sicherungsrichtlinie, getrennte Wiederherstellung, Wiederherstellungsziele je Funktion | Art. 24, 26 |
| Art. 13 | Lernprozesse und Weiterentwicklung | Prüfung nach Vorfällen, Bericht an das Leitungsorgan, Schulung | - |
| Art. 14 | Kommunikation | Kommunikationspläne, Sprecher für Medien | Art. 24 Abs. 1 lit. b vi (Abstimmung) |
Der Grundsatz der Verhältnismäßigkeit gilt für das ganze Kapitel II, also für Art. 5 bis 15 (Art. 4 Abs. 1). Erleichterungen für Kleinstunternehmen stehen in den FAQ unten.
Was muss das Leitungsorgan tun?
Das Leitungsorgan trägt die letztendliche Verantwortung für das Management der IKT-Risiken (Art. 5 Abs. 2 lit. a). Es legt unter anderem die Aufgaben aller IKT-bezogenen Funktionen fest, genehmigt DOR-Strategie, Geschäftsfortführungsleitlinie, Revisionspläne und die Leitlinie für IKT-Dienstleistungen, weist Budget zu und richtet Meldekanäle ein (Art. 5 Abs. 2). Seine Mitglieder halten ihre IKT-Kenntnisse durch regelmäßige Schulungen aktuell (Art. 5 Abs. 4).
Art. 5 Abs. 3 verlangt zudem eine Funktion oder ein Mitglied der Geschäftsleitung, das die Verträge mit IKT-Drittdienstleistern überwacht, siehe IKT-Drittdienstleister steuern.
Was gehört in die DOR-Strategie?
Die Strategie für die digitale operationale Resilienz (DOR-Strategie) ist Teil des Rahmens und legt dar, wie er umgesetzt wird (Art. 6 Abs. 8). Sie muss acht Punkte abdecken:
- wie der Rahmen Geschäftsstrategie und Unternehmensziele unterstützt,
- die Risikotoleranzschwelle für IKT-Risiken und die Auswirkungstoleranz bei IKT-Störungen,
- klare Ziele für die Informationssicherheit mit wesentlichen Leistungs- und Risikokennzahlen,
- die IKT-Referenzarchitektur und nötige Änderungen,
- die Mechanismen, mit denen Vorfälle erkannt und abgewehrt werden,
- den Stand der Resilienz anhand gemeldeter schwerwiegender Vorfälle und der Wirksamkeit der Prävention,
- die Durchführung von Resilienztests nach Kapitel IV,
- eine Kommunikationsstrategie für IKT-bezogene Vorfälle nach Art. 14.
Optional ist eine Strategie zur Nutzung mehrerer IKT-Anbieter (Art. 6 Abs. 9).
DOR-Strategie und IT-Strategie: eine oder zwei?
DORA verlangt nur die DOR-Strategie, eine IT-Strategie im Sinne von BAIT oder VAIT verlangt die Verordnung nicht. Gleichsetzen lassen sich beide trotzdem nicht. Die BaFin sieht die DOR-Strategie auf das IKT-Risikomanagement ausgerichtet, die IT-Strategie als breitere Strategie zur gesamten IT, „sodass beide Strategien nicht gleichgesetzt werden können“ (Aufsichtsmitteilung vom 08.07.2024, Abschnitt 1.1). Die IT-Strategie sieht sie als mögliches Bindeglied zwischen Geschäfts- und DOR-Strategie. Zur Form sagt DORA nichts, Strategien lassen sich laut BaFin weiter geeignet kombinieren.
Was daraus folgt, hängt vom Sektor ab.
| Unternehmen im Vollrahmen | IT- oder IKT-Strategie | Ein Dokument mit der DOR-Strategie? |
|---|---|---|
| Kreditinstitute unter der MaRisk | Pflicht: AT 4.2 Tz. 2 MaRisk verlangt eine mit der Geschäftsstrategie konsistente und nachhaltige IKT-Strategie. | ja, abhängig von Größe und Gesamtrisikoprofil (AT 4.2 Tz. 2). Nach Tz. 4 darf die IKT/DOR-Strategie auch in die Geschäftsstrategie integriert werden. |
| Versicherer und andere Sektoren | Aus DORA keine Pflicht. Die BaFin hält den Fortbestand für „durchaus erforderlich und sinnvoll“, auch wegen sektoraler Anforderungen an Strategien (Aufsichtsmitteilung vom 08.07.2024 für BAIT und VAIT). Wie die VAIT-Kapitel auf DORA abbilden, zeigt die Seite VAIT und DORA. | ja, eine Kombination ist laut BaFin weiter möglich |
In einem gemeinsamen Dokument müssen die Punkte a bis h von Art. 6 Abs. 8 erkennbar sein. Wir empfehlen einen eigenen Abschnitt „DOR-Strategie“, damit Toleranzschwelle und Testprogramm nicht in der IT-Planung untergehen. Im vereinfachten Rahmen nach Art. 16 gibt es keine DOR-Strategie, zur IT-Strategie dort siehe Art. 16 DORA: der vereinfachte Rahmen. Weitere Schnittstellen zur MaRisk zeigt die Seite MaRisk und DORA.
Wer ist die IKT-Risikokontrollfunktion?
Finanzunternehmen, die keine Kleinstunternehmen sind, übertragen Management und Überwachung des IKT-Risikos einer Kontrollfunktion mit angemessener Unabhängigkeit (Art. 6 Abs. 4). IKT-Risikomanagement, Kontrolle und interne Revision sind nach dem Modell der drei Verteidigungslinien oder einem internen Modell zu trennen. Die BaFin sieht die Funktion dem ISB in Stellung und Unabhängigkeit sehr ähnlich, aber nicht identisch, denn der ISB ist für die gesamte Informationssicherheit zuständig. Eine Weiterentwicklung des ISB zur Kontrollfunktion hält sie für sinnvoll, dann mit den Aufgaben des IKT-Risikomanagements (Aufsichtsmitteilung vom 08.07.2024, Abschnitt 2.2). Wie das BAIT-Kapitel zum ISB auf DORA abbildet, zeigt die Seite BAIT und DORA.
Compliance-Funktion und Kontrollfunktion kombinieren: Für Institute unter der MaRisk ist das vorgesehen: Die Erläuterung zu AT 4.4.2 Tz. 3 nennt die IKT-Risikokontrollfunktion als Beispiel einer Funktion, mit der die Compliance-Funktion kombiniert werden kann. Die Compliance-Funktion braucht dafür eine direkte Berichtslinie zur Geschäftsleitung und Unabhängigkeit von Markt und Handel (AT 4.4.2 Tz. 3). Für die Kontrollfunktion bleibt es bei der angemessenen Unabhängigkeit nach Art. 6 Abs. 4, belegt etwa durch eigene Aufgabenbeschreibung und Berichtslinie zum Vorstand. Im Art.-16-Rahmen gibt es keine IKT-Risikokontrollfunktion, dort verlangt der RTS eine angemessene Trennung und Unabhängigkeit von Kontrollfunktionen und interner Revision (RTS Art. 28 Abs. 4), siehe Art. 16 DORA.
Daneben prüft bei Nicht-Kleinstunternehmen die interne Revision den Rahmen mit IKT-Fachwissen nach dem Revisionsplan, kritische Feststellungen laufen durch ein förmliches Follow-up-Verfahren (Art. 6 Abs. 6 und 7). Turnus und Auslagerung der Überprüfung stehen in den FAQ unten.
Welche Leitlinien und Richtlinien braucht der Rahmen?
Der RTS verlangt je Thema Richtlinien oder Verfahren mit allgemeinen Anforderungen (RTS Art. 2 Abs. 2). Sie müssen unter anderem auf die Ziele der DOR-Strategie abgestimmt sein, das Genehmigungsdatum des Leitungsorgans, Verantwortlichkeiten und ein Verzeichnis der erforderlichen Dokumentation enthalten und die Aufgabentrennung festlegen. Dazu kommt ein jährlich überprüftes Inventar der Restrisiken mit Begründung (RTS Art. 3 lit. d).
Wie viele Dokumente daraus werden, legt der RTS nicht fest. Themen zu bündeln ist nach unserer Lesart zulässig, solange jedes Element des RTS auffindbar bleibt (Beispiel unten).
Identifizierung, Schutz und Erkennung: Art. 8 bis 10
Ergänzend zur Tabelle oben einige Fristen und Einzelvorgaben:
Identifizierung (Art. 8): Klassifizierung und Risikoszenarien werden mindestens jährlich überprüft (Abs. 1 und 2), IKT-Altsysteme bewerten Nicht-Kleinstunternehmen jährlich und bei Anschluss neuer Systeme (Abs. 7). Wie Sie die Funktionen einstufen, zeigt die Seite kritische oder wichtige Funktionen einstufen.
Schutz und Prävention (Art. 9, RTS Art. 6 bis 21): Zugangsrechte für Systeme, die kritische oder wichtige Funktionen unterstützen, sind mindestens alle sechs Monate zu aktualisieren, für alle anderen Systeme mindestens jährlich (RTS Art. 21 lit. e iv). Privilegierte Zugänge gibt es nur nach Nutzungsnotwendigkeit oder ad hoc (RTS Art. 21 lit. e ii), technisch beschrieben auf unserer Firmenseite zu privilegierten Zugriffen unter DORA. Für Assets, die kritische oder wichtige Funktionen unterstützen, ist ein Register aller Zertifikate zu führen, Zertifikate werden vor Ablauf erneuert (RTS Art. 7 Abs. 4 und 5, siehe Zertifikatsregister nach RTS Art. 7 Abs. 4).
Erkennung (Art. 10): mehrere Kontrollebenen und Alarmschwellen, die Reaktionsprozesse auslösen.
Reaktion und Wiederherstellung: BIA und Wiederherstellungsziele
Art. 11 verlangt eine IKT-Geschäftsfortführungsleitlinie (Abs. 1), Pläne für die Fortführung kritischer oder wichtiger Funktionen (Abs. 2), IKT-Reaktions- und Wiederherstellungspläne mit unabhängiger interner Revision bei Nicht-Kleinstunternehmen (Abs. 3) und Geschäftsfortführungspläne auch für ausgelagerte Funktionen (Abs. 4). Getestet wird mindestens jährlich und bei wesentlichen Änderungen an Systemen für kritische oder wichtige Funktionen, bei Nicht-Kleinstunternehmen mit Szenarien für Cyberangriffe und für die Umschaltung auf redundante Kapazitäten (Abs. 6). Nicht-Kleinstunternehmen brauchen eine Krisenmanagementfunktion (Abs. 7).
Business-Impact-Analyse (Art. 11 Abs. 5): Sie bewertet die Auswirkungen schwerwiegender Betriebsstörungen nach quantitativen und qualitativen Kriterien und berücksichtigt Kritikalität, Unterstützungsprozesse, Abhängigkeiten von Dritten und Informationsassets.
Wiederherstellungsziele (Art. 12 Abs. 6): Für jede Funktion legen Finanzunternehmen Vorgaben für die Wiederherstellungszeit und den Wiederherstellungspunkt fest und berücksichtigen dabei, ob es sich um eine kritische oder wichtige Funktion handelt. Grundlage ist die BIA (RTS Art. 24 Abs. 1 lit. a i), festgehalten werden die Ziele in der Geschäftsfortführungsleitlinie (RTS Art. 24 Abs. 1 lit. b ii). Die Pläne müssen diese Ziele erreichen und die Szenarien aus RTS Art. 26 Abs. 2 abdecken, etwa Cyberangriffe oder den Ausfall eines Dienstleisters. Auch das Informationsregister fragt sie ab (Vorlage B_06.01).
Art. 12 verlangt zudem getrennte Wiederherstellungssysteme (Abs. 3), redundante Kapazitäten bei Nicht-Kleinstunternehmen (Abs. 4) und Integritätsprüfungen (Abs. 7).
Lernen und Kommunikation: Art. 13 und 14
Nach schwerwiegenden Vorfällen werden Ursachen, Reaktion und Kommunikation nachbetrachtet, und die IKT-Leitung berichtet dem Leitungsorgan mindestens jährlich über Erkenntnisse aus Tests und Vorfällen (Art. 13 Abs. 2 und 5). Schulungen gelten für alle Beschäftigten und die Geschäftsleitung (Art. 13 Abs. 6). Art. 14 verlangt Kommunikationspläne für Kunden, andere Finanzunternehmen und die Öffentlichkeit sowie eine benannte Person für Öffentlichkeit und Medien, die Meldung an die BaFin behandelt die Seite DORA-Meldepflicht.
Beispiel: Gliederung des Rahmens der Muster-Kreditbank AG
Fiktives Beispiel, kein Kunde. Die Muster-Kreditbank AG ist ein CRR-Kreditinstitut mit 140 Beschäftigten, Kredit- und Einlagengeschäft mit Firmen- und Privatkunden. Das Kernbankensystem betreibt ein Rechenzentrumsdienstleister, Arbeitsplätze und Netzwerk ein Managed-Service-Provider (MSP). Nach der ersten Überprüfung des Rahmens hat sie ihre Dokumente so neu gegliedert:
| Baustein | Inhalt | Fundstelle | Nachweis | Verantwortlich | Genehmigung und Turnus |
|---|---|---|---|---|---|
| 1 DOR-Strategie mit IKT-Strategie | Punkte a bis h, Risikotoleranzschwelle, Ziele mit Kennzahlen, Referenzarchitektur | Art. 6 Abs. 8, Art. 5 Abs. 2 lit. d DORA, MaRisk AT 4.2 Tz. 2 | beschlossene Strategie, Kennzahlenbericht | Vorstand, Entwurf durch die Kontrollfunktion | Vorstand, jährlich mit der Überprüfung des Rahmens |
| 2 Rahmenleitlinie IKT-Risikomanagement | Rollen, drei Verteidigungslinien, Dokumentenverzeichnis, Berichtswege | Art. 5 Abs. 2 lit. c, Art. 6 Abs. 1, 2, 4, RTS Art. 2 Abs. 2 lit. f, g | Leitlinie mit Genehmigungsdatum, Organigramm | Kontrollfunktion | Vorstand, jährlich |
| 3 Richtlinie IKT-Risikomanagement | Bewertungsmethode, Behandlung, Restrisikoinventar | RTS Art. 3 | Risikoregister, Restrisikoinventar mit Begründung | Kontrollfunktion | Vorstand, Restrisiken mindestens jährlich überprüft |
| 4 Informationssicherheitsleitlinie | Schutzziele, Regeln für Daten und Assets, auch Kundendaten | Art. 9 Abs. 4 lit. a, Art. 5 Abs. 2 lit. b | Leitlinie, Kenntnisnahme der Beschäftigten | Informationssicherheit | Vorstand, jährlich |
| 5 Asset-Management und Klassifizierung | Funktionen, Assets, Abhängigkeiten, Altsysteme | Art. 8, RTS Art. 4, 5 | Inventar, Altsystembewertung | IT-Betrieb mit Fachbereichen | Klassifizierung mindestens jährlich geprüft |
| 6 Kryptografie und Schlüssel | Verschlüsselung, Schlüssellebenszyklus, Zertifikatsregister | Art. 9 Abs. 4 lit. d, RTS Art. 6, 7 | Richtlinie, Zertifikatsregister mit Ablaufdaten | IT-Betrieb | Register laufend, Richtlinie jährlich |
| 7 IKT-Betrieb | Betrieb, Kapazität, Patches, Protokollierung, Netzwerk | Art. 7, Art. 9 Abs. 4 lit. b, f, RTS Art. 8 bis 14 | Patch- und Kapazitätsberichte, Netzplan | IT-Betrieb und MSP | Berichte monatlich an die Kontrollfunktion |
| 8 Projekte, Beschaffung, Änderungen | Projekt- und Änderungsverfahren, Tests | Art. 9 Abs. 4 lit. e, RTS Art. 15 bis 17 | Änderungsprotokoll, Freigaben | IT-Leitung | Änderungsverfahren vom Vorstand genehmigt |
| 9 Physische Sicherheit | Zutritt, Räume, Umweltereignisse | RTS Art. 18 | Zutrittsprotokolle, Begehungsbericht | Haustechnik | jährlich |
| 10 Personal, Identität, Zugang | Need-to-use, privilegierte Zugänge, starke Authentifizierung | Art. 9 Abs. 4 lit. c, d, RTS Art. 19 bis 21 | Rezertifizierungsprotokolle, Liste privilegierter Konten | IT-Betrieb, Personal | Rezertifizierung halbjährlich (kritische oder wichtige Funktionen) |
| 11 Erkennung und Vorfallbehandlung | Alarmschwellen, Vorfallprozess, Klassifizierung | Art. 10, Art. 17, RTS Art. 22, 23 | Alarmkatalog, Vorfallregister | Kontrollfunktion mit IT-Betrieb | Alarmschwellen jährlich überprüft |
| 12 Geschäftsfortführung und Wiederherstellung | Leitlinie, BIA, Wiederherstellungsziele, Pläne, Datensicherung, Krisenmanagement | Art. 11, 12, RTS Art. 24 bis 26 | BIA, Pläne, Testprotokolle, Revisionsbericht | Notfallbeauftragter mit IT-Betrieb | Vorstand, Tests mindestens jährlich |
| 13 Lernen, Schulung, Kommunikation | Nachbetrachtung, Jahresbericht, Schulung, Kommunikationsplan | Art. 13, 14 | Jahresbericht, Teilnahmenachweise, Kommunikationsplan | IT-Leitung, Unternehmenskommunikation | Bericht jährlich |
| 14 IKT-Drittdienstleister | Leitlinie für IKT-Dienstleistungen, Informationsregister | Art. 5 Abs. 2 lit. h, Art. 28, Delegierte Verordnung (EU) 2024/1773 | Leitlinie, Register, Vertragsprüfungen | Funktion nach Art. 5 Abs. 3 | Vorstand, Register jährlich eingereicht |
| 15 Überprüfung und Revision | Überprüfungsbericht, Revisionsplan, Follow-up | Art. 6 Abs. 5 bis 7, Art. 5 Abs. 2 lit. f, RTS Art. 27 | Überprüfungsbericht, Revisionsberichte, Maßnahmenliste | Kontrollfunktion, interne Revision | Vorstand, jährlich |
Aus der BIA hat die Bank für ihre kritischen oder wichtigen Funktionen Wiederherstellungsziele abgeleitet. Die Werte sind Beispielwerte, DORA nennt für Kreditinstitute keine Zahlen:
| Funktion | Auswirkung nach BIA | Wiederherstellungszeit | Wiederherstellungspunkt | Was daraus folgt |
|---|---|---|---|---|
| Zahlungsverkehr | nach wenigen Stunden verpasste Ausführungsfristen | 4 Stunden | 15 Minuten | Spiegelung oder viertelstündliche Sicherung, Umschaltung jährlich testen |
| Kreditentscheidung und Auszahlung | Neugeschäft ruht | 24 Stunden | 4 Stunden | Ersatzverfahren für Eilfälle, Wiederherstellungstest mit dem Rechenzentrum |
| Aufsichtliches Meldewesen | Meldetermine gefährdet | 72 Stunden | 24 Stunden | tägliche Sicherung reicht, Meldekalender im Plan |
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| DOR-Strategie ist die umbenannte IT-Strategie | Die IT-Strategie bekommt einen neuen Titel und wenige Absätze. | Toleranzschwelle, Resilienzstand und Testprogramm fehlen (Art. 6 Abs. 8 lit. b, f, g), die Richtlinien haben keine Ziele. | Die Punkte a bis h als Gliederung nutzen, Toleranzschwelle vom Leitungsorgan beschließen lassen, IT-Strategie daneben oder im selben Dokument weiterführen. |
| Kontrollfunktion ohne Abstand zum Betrieb | Die Rolle liegt bei der IT-Leitung, die über eigene Systeme urteilt. | Die von Art. 6 Abs. 4 verlangte Unabhängigkeit und die Trennung von Risikomanagement, Kontrolle und Revision sind nicht belegt. | Aufgabenbeschreibung, Berichtslinie und Abgrenzung der drei Linien schriftlich festlegen. |
| Wiederherstellungsziele nur je System | Die Ziele stammen aus dem Datensicherungskonzept der IT und wurden nie mit den Fachbereichen abgestimmt. | Art. 12 Abs. 6 verlangt Ziele je Funktion. Pläne und Tests belegen nicht, dass eine Funktion rechtzeitig zurück ist. | BIA je Funktion durchführen, Ziele vom Leitungsorgan beschließen lassen und daraus die Systemziele ableiten. |
Wie wir unterstützen
Für Unternehmen im Vollrahmen beginnen wir mit der DORA-Gap-Analyse. Sie legt Ihren Rahmen neben Art. 5 bis 15 und den RTS und ordnet die Maßnahmen nach Dringlichkeit. Rechtliche Fragen im Einzelfall klären Sie mit Ihrer Rechtsberatung.
Häufige Fragen
Wer legt die Risikotoleranzschwelle für IKT-Risiken fest?+
Brauchen Kleinstunternehmen im Vollrahmen eine IKT-Risikokontrollfunktion?+
Wie oft muss der IKT-Risikomanagementrahmen überprüft werden?+
Dürfen wir die Überprüfung des Rahmens an einen Dienstleister geben?+
Weiterlesen
- Art. 16 DORA: der vereinfachte IKT-Risikomanagementrahmen
- Kritische oder wichtige Funktionen nach DORA einstufen
- MaRisk 9. Novelle und DORA: Schnittstellen von AT 2.2 bis AT 9
- DORA-Informationsregister: Aufbau, Pflichtfelder, Einreichung
- BAIT und DORA: Aufhebung, Übergang und Mapping als Excel
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 4 bis 15 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement), Titel II, Art. 2 bis 27 (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2024/2956 (Informationsregister), Anhang I, Vorlage B_06.01 (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 08.07.2024 (Stand Juni 2024), Hinweise zur Umsetzung von DORA im IKT-Risikomanagement und IKT-Drittparteienrisikomanagement, Abschnitte 1.1 und 2.2 (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 06/2026 (BA) MaRisk vom 30.06.2026, AT 4.2 und AT 4.4.2 (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).