
Stand: 2026-11-06
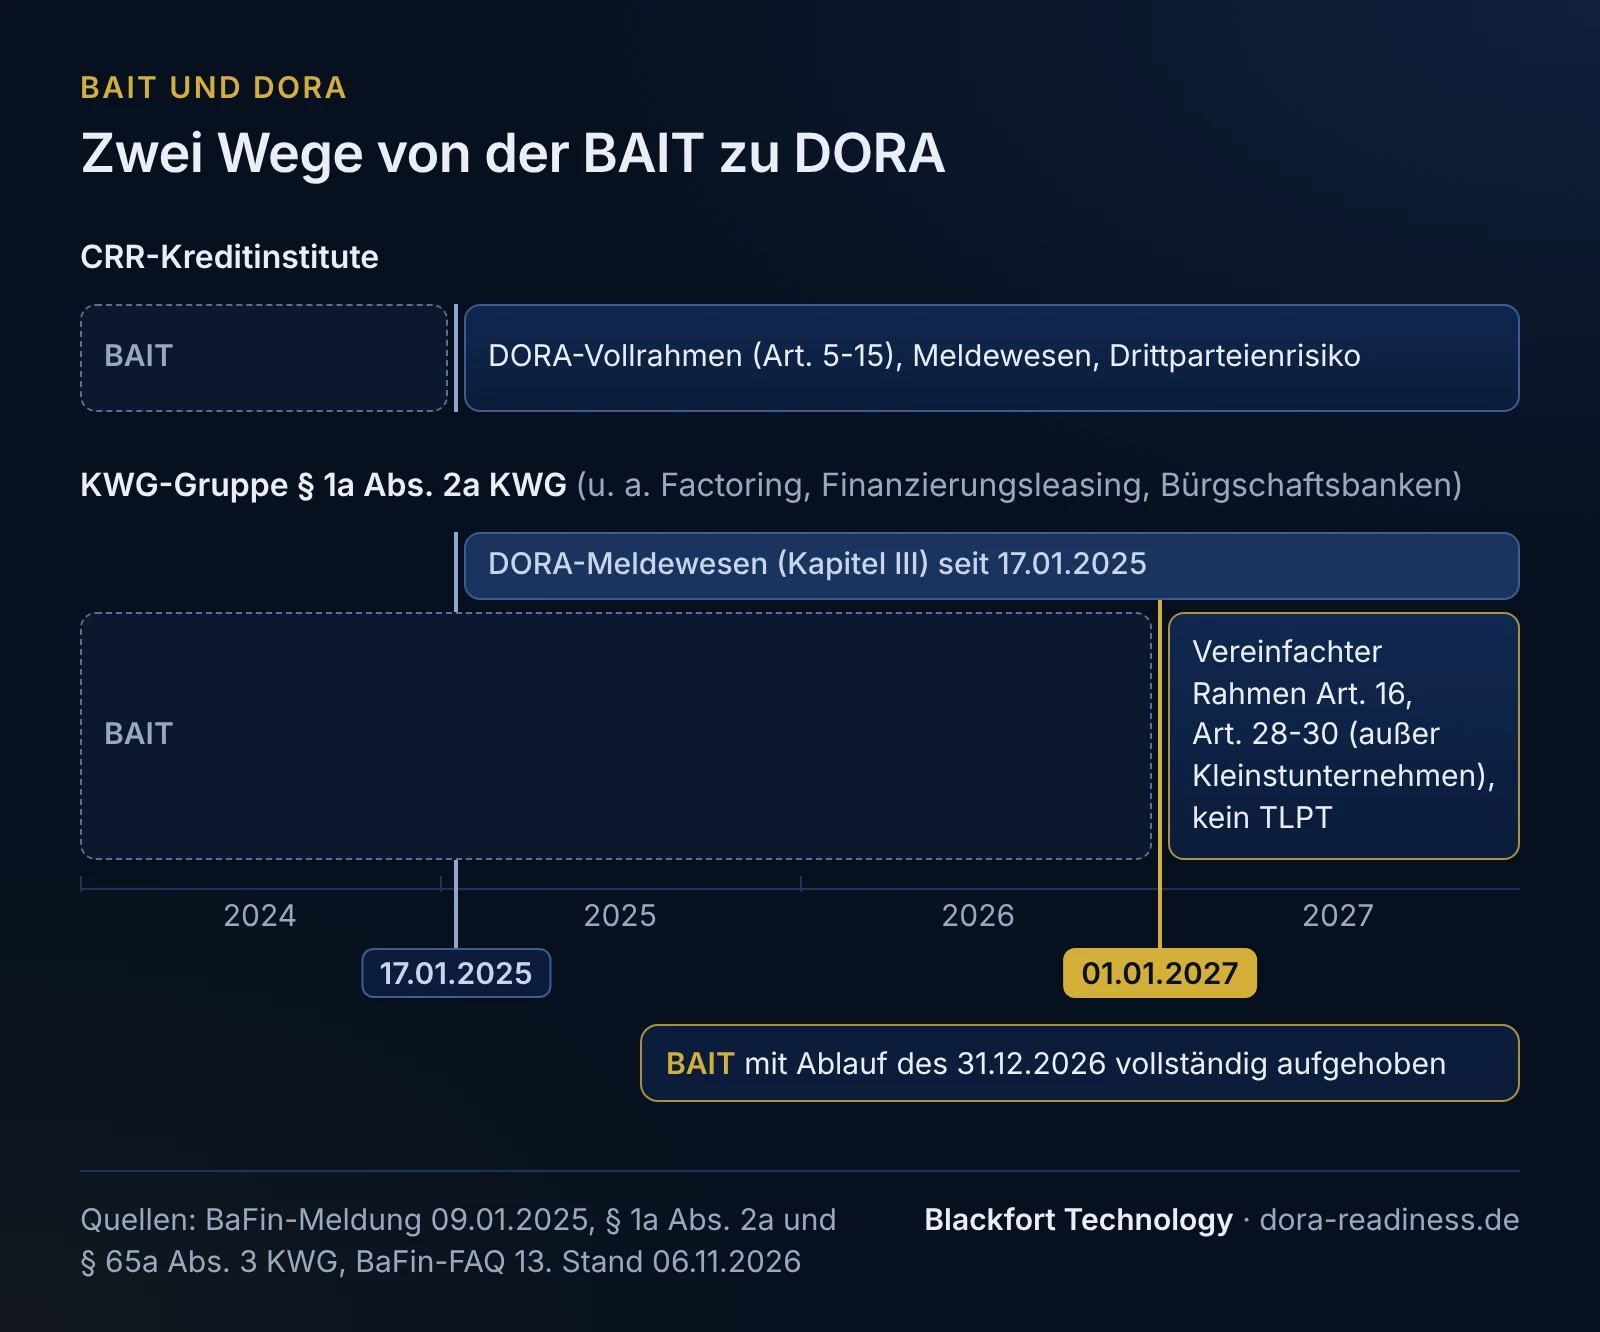
Die BAIT (Rundschreiben 10/2017 (BA)) sind das IT-Rundschreiben der BaFin für Kreditinstitute und Finanzdienstleistungsinstitute. Mit Ablauf des 31.12.2026 werden sie vollständig aufgehoben. DORA, die Verordnung (EU) 2022/2554, gilt seit dem 17.01.2025 und löst sie in zwei Schritten ab. Hier finden Sie die Weiche, welcher Schritt für Ihr Institut gilt, den Überblick über alle BAIT-Kapitel, das vollständige Mapping als Excel und eine Umbauliste für die vorhandenen Unterlagen.
Welche Gruppe sind Sie?
Für die Weiche zählt, ob Ihr Institut schon nach Art. 2 DORA erfasst ist oder erst über das KWG.
| Gruppe | Wer gehört dazu | Bis 31.12.2026 | Ab 01.01.2027 |
|---|---|---|---|
| (a) Seit 2025 schon DORA | CRR-Kreditinstitute (Einlagen- und Kreditgeschäft) und andere Institute, die DORA unmittelbar nach Art. 2 anwenden | DORA-Vollrahmen (Art. 5 bis 15) seit 17.01.2025. Die BAIT gelten für sie seit diesem Tag nicht mehr. | unverändert Vollrahmen |
| (b) KWG-Gruppe nach § 1a Abs. 2a KWG | Institute, die nicht schon nach Art. 2 DORA erfasst sind, laut BaFin insbesondere Bürgschaftsbanken, Finanzdienstleistungsinstitute wie Factoring- und Finanzierungsleasinginstitute und Kryptowertpapierregisterführer, Wohnungsunternehmen mit Spareinrichtung und Drittstaatenzweigstellen | BAIT bis zum Ablauf des 31.12.2026. Aus DORA gilt nur das Meldewesen (Kapitel III), dieses aber schon seit 17.01.2025. | vereinfachter Rahmen nach Art. 16 statt Art. 5 bis 15, Drittparteienrisiko nach Art. 28 bis 30 (für Kleinstunternehmen nicht), kein TLPT |
Die Gruppe (b) nennen wir auf dieser Website kurz KWG-Gruppe. Ihre Rechtsgrundlage ist § 1a Abs. 2a in Verbindung mit § 65a Abs. 3 KWG. Ob Ihr Institut dazugehört und ob es als Kleinstunternehmen gilt, klärt die Betroffenheitsprüfung. Für Finanzholdings gelten die BAIT bis 31.12.2026 ebenfalls. Was danach gilt, ist offen, denn sie stehen nicht in § 1a Abs. 2a KWG.
Stand der BAIT: was gilt noch, und für wen?
Geltend ist das Rundschreiben 10/2017 (BA) in der Fassung vom 16.12.2024, wirksam ab 17.01.2025. Der Anwenderkreis folgt AT 2.1 MaRisk. Seit dem 17.01.2025 sind alle Institute ausgenommen, die ein IKT-Risikomanagement nach Art. 5 bis 15 oder Art. 16 DORA betreiben müssen, und Kapitel 11 ist aufgehoben. In ihrer Meldung vom 09.01.2025 kündigt die BaFin an: „Mit Ablauf des 31. Dezember 2026 werden die BAIT daher vollständig aufgehoben.“
Die BAIT haben in dieser Fassung elf geltende Kapitel, die Tabelle unten führt sie einzeln auf. Die Schwester-Rundschreiben KAIT, VAIT und ZAIT hat die BaFin schon mit Ablauf des 16.01.2025 aufgehoben. Für Versicherer zeigt die Seite VAIT und DORA den Umbau. Kapitalverwaltungsgesellschaften und Zahlungsinstitute behandeln wir gesondert.
BAIT → DORA Kapitel für Kapitel
Die BaFin hat die BAIT zweimal den DORA-Anforderungen gegenübergestellt: im Juni 2024 für den Vollrahmen (Aufsichtsmitteilung vom 08.07.2024) und am 21.08.2025 für den vereinfachten Rahmen nach Art. 16. Ihr Gesamturteil für Art. 16: Die Anforderungen fallen geringer aus als die der BAIT, beim Drittparteienrisiko sind die Unterschiede kleiner. Beide Mitteilungen sind nach eigener Aussage keine verbindliche Auslegung.
Unser Mapping ordnet alle 79 geltenden Textziffern einzeln zu. Im Vollrahmen sind 36 verschärft, 28 inhaltlich gleich, bei 13 fällt die ausdrückliche Vorgabe weg, und 2 stehen einer neuen DORA-Anforderung ohne gleichwertiges BAIT-Vorbild gegenüber (DOR-Strategie, IKT-Risikokontrollfunktion). Im Art.-16-Rahmen bleiben 37 gleich, 13 sind verschärft, und bei 29 gibt es keine ausdrückliche Vorgabe mehr. 53 Zuordnungen folgen einer Gegenüberstellung der BaFin, 18 haben wir aus dem Normtext abgeleitet, 8 sind als „prüfen“ markiert.
„Entfällt“ heißt in dieser Tabelle immer: keine ausdrückliche Vorgabe mehr. Die Aufgabe dahinter bleibt fast immer über einen anderen Artikel, über die MaRisk oder über die ordnungsgemäße Geschäftsorganisation bestehen. Keine Zeile ist eine Empfehlung, eine Rolle, ein Dokument oder eine Schutzmaßnahme abzuschaffen.
| BAIT-Kapitel (Tz.) | Status Vollrahmen / Art. 16 | Keine ausdrückliche Vorgabe mehr (Art. 16) | Aufgabe bleibt |
|---|---|---|---|
| 1 IT-Strategie (2) | 1 neu, 1 gleich / 2 entfällt | IT-Strategie | CRR-Kreditinstitute: IKT-Strategie nach MaRisk AT 4.2. Die BaFin hält eine IT-Strategie auch im Art.-16-Fall für empfehlenswert. |
| 2 IT-Governance (5) | 3 gleich, 2 verschärft / 2 gleich, 2 verschärft, 1 entfällt | Kennzahlen zur Steuerung des IT-Betriebs | Gesamtverantwortung des Leitungsorgans, Budget mindestens jährlich überprüft, Trennung und Unabhängigkeit von Kontrolle und Revision |
| 3 Informationsrisikomanagement (11) | 5 gleich, 3 verschärft, 3 entfällt / 7 gleich, 1 verschärft, 3 entfällt | Informationsverbund und Schutzbedarfsfeststellung in BAIT-Form, fester Berichtsturnus | Klassifizierung der Funktionen und Assets, regelmäßige dokumentierte Risikobewertung mit Toleranzschwellen |
| 4 Informationssicherheitsmanagement (10) | 3 gleich, 4 verschärft, 1 neu, 2 entfällt / 2 gleich, 2 verschärft, 6 entfällt | ISB als Rolle, Informationssicherheitsrichtlinien, Genehmigung der Leitlinie durch das Leitungsorgan | Informationssicherheitsleitlinie, klare Zuständigkeit für die ISB-Aufgaben, Sicherheitsziele des Leitungsorgans, Schulung von Personal und Management, Testplan nach RTS Art. 36 und Testprogramm nach Art. 24 und 25 (unsere Lesart, siehe unten) |
| 5 Operative Informationssicherheit (6) | 1 gleich, 5 verschärft / 5 gleich, 1 verschärft | - | automatisierte Schwachstellensuche und Patches, Protokollierung, Plan für Sicherheitstests |
| 6 Identitäts- und Rechtemanagement (8) | 4 gleich, 4 verschärft / 5 gleich, 1 verschärft, 2 entfällt | Berechtigungskonzepte und ihre Prüfung | Need-to-know, Need-to-use, Least privileges, Rezertifizierung, Protokollierung privilegierter Zugänge, starke Authentifizierung |
| 7 IT-Projekte und Anwendungsentwicklung (14) | 7 gleich, 4 verschärft, 3 entfällt / 8 gleich, 1 verschärft, 5 entfällt | Projektdokumentation und Lessons Learned, IDV-Regeln | Projektmanagementverfahren, kontrollierte Änderungen (jetzt alle, nicht nur wesentliche), Test und Genehmigung vor dem Einsatz |
| 8 IT-Betrieb (8) | 2 gleich, 6 verschärft / 5 gleich, 1 verschärft, 2 entfällt | Datensicherungskonzept als Dokument, Störungsmanagement in BAIT-Form | Datensicherung mit jährlich getesteter Wiederherstellung, Vorfallbehandlung und Meldung nach Art. 17 bis 19 |
| 9 Auslagerungen und Fremdbezug (5) | 1 gleich, 4 verschärft / 1 gleich, 4 verschärft | - | Art. 28 bis 30 (außer der Drittparteienstrategie nach Art. 28 Abs. 2, für KWG-Kleinstunternehmen gar nicht): Risikobewertung vor Vertragsschluss, Pflichtinhalte in Verträgen, Informationsregister. Sektorale Auslagerungsregeln gelten parallel. |
| 10 IT-Notfallmanagement (5) | 1 gleich, 4 verschärft / 2 gleich, 3 entfällt | IT-Notfallkonzept mit Notfallplänen, Ziele des IT-Notfallmanagements, Testkonzept | Geschäftsfortführungsplan mit Cyberangriffs-Szenario, BIA, Wiederherstellungsniveaus und Zeitrahmen, jährliche Tests. Notfallkonzept nach MaRisk AT 7.3. |
| 11 [aufgehoben] | - | - | - |
| 12 Kritische Infrastrukturen (5) | 5 entfällt / 5 entfällt | KRITIS-Schutzziel als eigenes Kapitel | Schutzmaßnahmen stützen die kritischen oder wichtigen Funktionen. § 28 Abs. 6 BSIG nimmt DORA-Unternehmen von mehreren BSIG-Pflichten aus, darunter §§ 30 und 32. Für die KWG-Gruppe ergibt sich das ab 01.01.2027 aus dem Wortlaut, für die Zeit davor ist es nicht belegt. |
Die Zahl in Klammern ist die Zahl der Textziffern. Die Fundstellen in DORA und RTS je Textziffer und Rahmen stehen in der Excel. Zu den Tests in Kapitel 4 und 5: Dass das Testprogramm nach Art. 24 und 25 DORA auch im Art.-16-Rahmen gilt, ist unsere Lesart, wir empfehlen, es vorsorglich einzuplanen. Die Begründung und alles, was der Art.-16-Rahmen insgesamt verlangt, von DORA her aufgebaut und mit Nachweisen je Artikel, steht auf der Seite zum vereinfachten Rahmen nach Art. 16.
BAIT-DORA-Mapping als Excel
Das Mapping führt die Tabelle oben für jede Textziffer aus: Kurzinhalt der BAIT in eigenen Worten, Fundstellen im Vollrahmen (DORA, RTS (EU) 2024/1774 Titel II) und im Art.-16-Rahmen (Art. 16 DORA, RTS Titel III), Status je Rahmen, fortbestehende sektorale Pflicht, geeigneter Nachweis, Umsetzungshinweis, Quelle und Art der Zuordnung.
Version 2.1 vom 06.11.2026, Rechtsstand BAIT RS 10/2017 (BA) in der Fassung vom 16.12.2024, MaRisk RS 06/2026 (BA). Mapping herunterladen: Excel (xlsx)
Sie dürfen das Mapping in Ihrem Unternehmen nutzen und bearbeiten. Eine Veröffentlichung oder ein Weiterverkauf ist nicht gestattet. Geben Sie die Datei weiter, etwa an Prüfer oder Dienstleister, nennen Sie bitte diese Seite als Quelle.
Die Datei hat vier Blätter: Mapping BAIT-DORA (80 Zeilen, Kapitel 11 als aufgehoben vermerkt, mit Filter), Neu in DORA (27 Anforderungen ohne BAIT-Vorbild), Lesehinweise (Status, Rahmen, MaRisk, Kleinstunternehmen, Protokollierung, offene Fragen, Nutzung, Quellen) und Versionen.
Vorschau (drei Zeilen, Texte gekürzt):
| Tz. | Kurzinhalt BAIT | Art.-16-Rahmen | Status Vollrahmen | Status Art. 16 |
|---|---|---|---|---|
| 1.1 | Geschäftsleitung legt eine nachhaltige IT-Strategie nach MaRisk AT 4.2 mit Zielen und Maßnahmen fest. | keine Strategie gefordert, RTS Art. 28 Abs. 2 lit. a | neu | ausdrückliche Vorgabe entfällt |
| 4.4 | Geschäftsleitung richtet die Funktion des Informationssicherheitsbeauftragten (ISB) mit festgelegten Aufgaben ein. | keine Entsprechung, RTS Art. 28 Abs. 2 lit. b (klare Aufgaben für alle IKT-bezogenen Funktionen) | neu | ausdrückliche Vorgabe entfällt |
| 8.7 | Datensicherungskonzept mit Anforderungen an Verfügbarkeit, Lesbarkeit und Aktualität, Wiederherstellung mindestens jährlich testen. | RTS Art. 39 Abs. 2 lit. g (Datensicherung: Umfang, Mindesthäufigkeit) und lit. f (Wiedergewinnung und Wiederherstellung), RTS Art. 40 Abs. 1 (mindestens jährliche Tests) | verschärft | ausdrückliche Vorgabe entfällt |
So nutzen Sie das Mapping: Filtern Sie nach Ihrem Rahmen und beginnen Sie mit den Zeilen „verschärft“, dort fehlt am ehesten etwas. Bei „ausdrückliche Vorgabe entfällt“ lesen Sie Umsetzungshinweis und sektorale Pflicht, bevor Sie ein Dokument ändern. Zeilen mit „prüfen“ klären Sie im Einzelfall. Dann notieren Sie je Zeile Ihr vorhandenes Dokument, etwa als Umbauliste wie unten.
Das Mapping ist eine Arbeitshilfe und keine Rechtsberatung. Es ersetzt nicht das Lesen der Normen, und eine vollständig zugeordnete Liste belegt für sich nicht, dass Ihre Maßnahmen angemessen und wirksam sind.
Was mit DORA neu hinzukommt
Vier Anforderungen kannten die BAIT nicht oder nur ansatzweise, und sie betreffen jedes bisherige BAIT-Institut, gleich in welchem Rahmen:
- Meldewesen für IKT-Vorfälle (Kapitel III): Vorfälle klassifizieren und schwerwiegende Vorfälle der BaFin melden, für die KWG-Gruppe schon seit 17.01.2025 und ohne eingeplante Wochenenderleichterung. Details stehen unter Fristen und Ablauf der DORA-Meldepflicht.
- Informationsregister (Art. 28 Abs. 3): ein Register aller Verträge über IKT-Dienstleistungen, auch im Art.-16-Rahmen, nur nicht für Kleinstunternehmen der KWG-Gruppe. Ab wann die KWG-Gruppe erstmals einreicht, steht in keiner gelesenen Quelle.
- Need-to-use: Zugangsrechte nur nach Nutzungsnotwendigkeit, privilegierte Zugänge nur bei Bedarf und protokolliert (RTS Art. 33).
- Klassifizierung mit BIA: kritische oder wichtige Funktionen, Assets und Abhängigkeiten ermitteln, die Business-Impact-Analyse genehmigt das Leitungsorgan, auch im Art.-16-Rahmen (RTS Art. 30, Art. 28 Abs. 2 lit. d). Mehr dazu: kritische oder wichtige Funktionen einstufen.
Dazu kommen im Art.-16-Rahmen unter anderem der Schutz von Daten während der Verarbeitung, eine automatisierte Schwachstellensuche und nach unserer Lesart das Testprogramm nach Art. 24 und 25 (siehe oben). Im Vollrahmen kommen außerdem die DOR-Strategie, die IKT-Risikokontrollfunktion, die Krisenmanagementfunktion und das kryptografische Schlüsselmanagement nach RTS Art. 7 hinzu. Das Blatt „Neu in DORA“ der Excel führt alle 27 Punkte mit Fundstelle.
Was die MaRisk weiter verlangt
Mit der BAIT verschwindet nicht die MaRisk: Sie gilt in der Fassung RS 06/2026 (BA) neben DORA weiter, für Kreditinstitute vollständig (ohne die direkt von der EZB beaufsichtigten) und für Finanzdienstleistungsinstitute nur, soweit nach Größe und Geschäft geboten, insbesondere AT 3, 5, 7 und 9. Für Factoring- und Leasinginstitute gehört das Notfallmanagement nach AT 7.3 damit zu den ausdrücklich genannten Modulen, die IKT-Strategie nach AT 4.2 ist für sie keine sichere Pflicht. IKT-Dienstleistungen, die Art. 28 bis 30 DORA unterliegen, fallen nicht mehr unter AT 9, für Kleinstunternehmen der KWG-Gruppe bleibt der IKT-Fremdbezug deshalb im AT 9. Ob die DORA-Umsetzung eine wesentliche Veränderung nach AT 8.2 ist, sollten Sie nach Empfehlung der BaFin prüfen. Die Schnittstellen zwischen MaRisk und DORA zeigt die Seite MaRisk und DORA.
Umbauliste: welche BAIT-Unterlagen behalten, verschlanken oder ersetzen?
Die meisten Inhalte bleiben, sie wandern in eine andere Gliederung. Fiktives Beispiel, kein Kunde: Ein Institut der KWG-Gruppe mit 45 Beschäftigten (also kein Kleinstunternehmen) legt im Herbst 2026 mit dem Mapping fest, was aus jeder BAIT-Unterlage wird. Ziel ist, nichts doppelt zu pflegen und keine Schutzmaßnahme zu verlieren.
Umbauliste (Vorlage zum Ausfüllen, fiktiv ausgefüllt, Stand 06.11.2026):
| BAIT-Unterlage | BAIT | Empfehlung | Was damit geschieht | Grundlage ab 01.01.2027 | Stand |
|---|---|---|---|---|---|
| IT-Strategie | Tz. 1.1, 1.2 | behalten, verschlanken | bleibt als Bindeglied zur Geschäftsstrategie, Anwendbarkeit von AT 4.2 MaRisk mit der Compliance geklärt | RTS Art. 28 Abs. 2 lit. a, Empfehlung der BaFin (Aufsichtsmitteilung 21.08.2025, 2.1) | umgebaut |
| Kennzahlen zum IT-Betrieb | Tz. 2.5 | verschlanken | nur noch, was die Geschäftsleitung zur Steuerung braucht | RTS Art. 28 Abs. 2 lit. i | umgebaut |
| Bestellung ISB | Tz. 4.4 bis 4.6 | behalten, Aufgaben neu fassen | Rolle bleibt, Aufgaben auf die RTS-Artikel umgeschrieben, Vertretung geregelt | RTS Art. 28 Abs. 2 lit. b, Abs. 4 | umgebaut |
| Informationssicherheitsleitlinie | Tz. 4.2 | behalten, anpassen | an RTS Art. 29 angepasst, Sicherheitsziele beschließt die Geschäftsleitung | RTS Art. 29 Abs. 1, Art. 28 Abs. 2 lit. c | in Arbeit |
| 12 Informationssicherheitsrichtlinien | Tz. 4.3 | verschlanken | zu sechs Verfahrensbeschreibungen entlang RTS Art. 30 bis 38 zusammengeführt, Inhalte bleiben | RTS Art. 29 Abs. 2 | in Arbeit |
| Informationsverbund und Schutzbedarfsfeststellung | Tz. 3.3, 3.4 | ersetzen | in die Klassifizierung nach RTS Art. 30 überführt, BIA neu | RTS Art. 30, Art. 28 Abs. 2 lit. d | in Arbeit |
| Berechtigungskonzept | Tz. 6.2 bis 6.6 | behalten, umbauen | als Zugangskontrollverfahren weitergeführt, Need-to-use ergänzt, Rezertifizierung bleibt | RTS Art. 33 | umgebaut |
| Protokollierungsvorgaben | Tz. 5.3, 6.7 | behalten | unverändert weitergeführt | RTS Art. 33, Art. 34 lit. f | umgesetzt |
| IDV-Regeln und IDV-Register | Tz. 7.13, 7.14 | verschlanken | wichtige Tabellen und Makros als IKT-Assets in die Klassifizierung übernommen | RTS Art. 30 Abs. 1 | offen |
| Datensicherungskonzept | Tz. 8.7 | ersetzen | als Abschnitt Datensicherung in den Geschäftsfortführungsplan übernommen, jährlicher Wiederherstellungstest bleibt | RTS Art. 39 Abs. 2 lit. f und g, Art. 40 Abs. 1 | offen |
| IT-Notfallkonzept und IT-Notfallpläne | Kapitel 10 | behalten und umbauen | Notfallkonzept nach MaRisk AT 7.3 bleibt, der IT-Teil wird Geschäftsfortführungsplan mit Cyberangriffs-Szenario und Wiederherstellungszielen | RTS Art. 39, 40, MaRisk AT 7.3 | offen |
| Störungsmanagement | Tz. 8.6 | erweitern | schon 2025 zum Vorfallprozess mit Klassifizierung und Meldekette erweitert | Art. 17 bis 19 DORA | umgesetzt |
| Auslagerungsregister und Risikoanalysen zum Fremdbezug | Kapitel 9 | behalten und erweitern | auf alle IKT-Verträge erweitert, kritische oder wichtige Funktionen gekennzeichnet, Vertragsinhalte und Ausstiegsstrategien ergänzt | Art. 28 Abs. 3 DORA, ITS (EU) 2024/2956 | in Arbeit |
Ergebnis: Kein Dokument fällt ersatzlos weg, aus zwölf Richtlinien werden sechs Verfahren. Neu sind die vier Punkte von oben, das Meldewesen hat das Institut schon 2025 umgesetzt. Die Geschäftsfortführung plant es zuerst ein, weil die Wiederherstellungsziele aus der BIA folgen. Die neuen Fassungen gelten ab 01.01.2027, bis dahin bleiben die BAIT-Regelungen in Kraft. Die übrigen Fragen von Factoring- und Leasinginstituten vor dem Umstieg beantwortet die Seite DORA für Factoring- und Leasinginstitute an einem Musterfall.
Typische Fehler beim Umbau
| Fehler | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Regeln beim Zusammenlegen der Richtlinien verloren | Aus vielen Richtlinien werden wenige Verfahren. Ausnahmeregeln, Freigaben und Zuständigkeiten aus den alten Texten gehen dabei verloren | Abweichungen, etwa von Patch- oder Kennwortvorgaben, werden ohne Freigabe und Frist gewährt, und niemand ist für sie zuständig, obwohl RTS Art. 28 Abs. 2 lit. b klare Aufgaben und Zuständigkeiten verlangt | Vor dem Zusammenlegen je Richtlinie Ausnahmen, Freigaben und Verantwortliche in der Umbauliste festhalten und im neuen Verfahren je Abschnitt wieder zuordnen |
| Protokollierung zurückgebaut | Die Aufsichtsmitteilung vom 21.08.2025 nennt für Art. 16 keine eigenen Logging-Vorgaben wie Art. 12 RTS | RTS Art. 33 und Art. 34 lit. f verlangen im vereinfachten Rahmen dennoch Protokollierung, für privilegierte Zugänge und für „Vorfälle“ (englische Fassung: „events“) aus Zugangskontrolle, IKT-Betrieb und Änderungsmanagement | Protokollierung beibehalten und dem RTS-Wortlaut folgen |
| Datensicherungskonzept gestrichen, Tests vergessen | „kein Datensicherungskonzept mehr“ wird mit „keine Datensicherungspflicht“ verwechselt | Datensicherung und jährliche Tests der Sicherungs- und Wiedergewinnungsverfahren bleiben Pflicht, der Nachweis fehlt | Vorgaben in den Geschäftsfortführungsplan übernehmen, Testprotokolle jährlich ablegen |
Wie wir unterstützen
Für Institute der KWG-Gruppe bauen wir mit dem Umstiegspaket von der BAIT auf Art. 16 die vorhandene BAIT-Dokumentation mit festem Grundumfang um: Bestand, Rollen, Verfahren, Übungen und Nachweise. Wer erst wissen will, wo die Lücken liegen, beginnt mit der DORA-Gap-Analyse, für den Art.-16-Rahmen ebenso wie für den Vollrahmen. Den Übergang kennen wir aus unserer Arbeit in einem ISMS-Mandat bei einem Factoringinstitut im Übergang auf Art. 16 (seit 07/2026).
Diese Seite ist eine allgemeine Information und keine Rechtsberatung. Welcher Rahmen für Ihr Institut gilt und welche Pflichten im Einzelnen bestehen, ist im Einzelfall zu prüfen.
Häufige Fragen
Wann werden die BAIT aufgehoben?+
Dürfen wir BAIT-Regelungen schon vor 2027 außer Kraft setzen?+
Ist die IKT-Risikokontrollfunktion der neue ISB?+
Müssen wir alle BAIT-Dokumente neu schreiben?+
Ist das Mapping von der BaFin abgestimmt?+
Weiterlesen
- Art. 16 DORA: der vereinfachte IKT-Risikomanagementrahmen
- DORA für Factoring und Leasing: Pflichten und Nachweise ab 2027
- DORA-Umstieg nach Art. 16: Umstiegspaket für BAIT-Institute
- DORA Anwendungsbereich: wer betroffen ist, welcher Rahmen gilt
- DORA-Meldepflicht: IKT-Vorfälle klassifizieren und melden
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
Quellen
- BaFin: Rundschreiben 10/2017 (BA) BAIT in der Fassung vom 16.12.2024 (PDF) (abgerufen am 2026-11-06)
- BaFin-Meldung vom 09.01.2025: DORA kommt: Änderungen bei den aufsichtlichen Anforderungen an die IT (abgerufen am 2026-11-06)
- BaFin-FAQ DORA, Frage 13 (KWG-Gruppe, Finanzholdings) (abgerufen am 2026-11-06)
- BaFin: FAQs zu DORA (Sammelseite) (abgerufen am 2026-11-06)
- BaFin-FAQ DORA: Bewirkt die DORA-Umsetzung eine wesentliche Veränderung gemäß AT 8.2 MaRisk? (abgerufen am 2026-11-06)
- BaFin-Aufsichtsmitteilung: Hinweise zur Umsetzung von DORA im IKT-Risikomanagement und IKT-Drittparteienrisikomanagement, Stand Juni 2024, veröffentlicht 08.07.2024 (abgerufen am 2026-11-06)
- BaFin-Aufsichtsmitteilung vom 21.08.2025: Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen (Artikel 16 DORA) (abgerufen am 2026-11-06)
- Verordnung (EU) 2022/2554 (DORA) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774, englische Fassung (Art. 34 lit. f „events“) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1772 (Klassifizierung von Vorfällen) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/301 (Inhalt und Fristen der Meldungen) (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2024/2956 (Informationsregister) (abgerufen am 2026-11-06)
- Kreditwesengesetz § 1a (abgerufen am 2026-11-06)
- Kreditwesengesetz § 65a (abgerufen am 2026-11-06)
- BSI-Gesetz § 28 (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 06/2026 (BA) MaRisk, Stand 30.06.2026 (PDF) (abgerufen am 2026-11-06)
- BaFin: Informationsregister und Anzeigepflichten (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).