
Stand: 2026-11-06
Diese Seite gilt für beide Rahmen: für Kreditinstitute im Vollrahmen nach Art. 5 bis 15 DORA, die DORA seit dem 17.01.2025 anwenden, und für die Institute nach § 1a Abs. 2a KWG (hier: KWG-Gruppe), die ab dem 01.01.2027 den vereinfachten Rahmen nach Art. 16 anwenden. Für Versicherer gilt statt der MaRisk die MaGo (DORA für Versicherer), für Kapitalverwaltungsgesellschaften die KAMaRisk.
Wo berührt die MaRisk 2026 DORA?
An mehreren Stellen. Die BaFin hat die 9. Novelle am 30.06.2026 als Rundschreiben 06/2026 (BA) veröffentlicht und beschreibt sie als stärker prinzipienbasiert, mit weiteren Erleichterungen für kleine und sehr kleine Institute. Für DORA-Anwender sind vor allem diese Stellen wichtig:
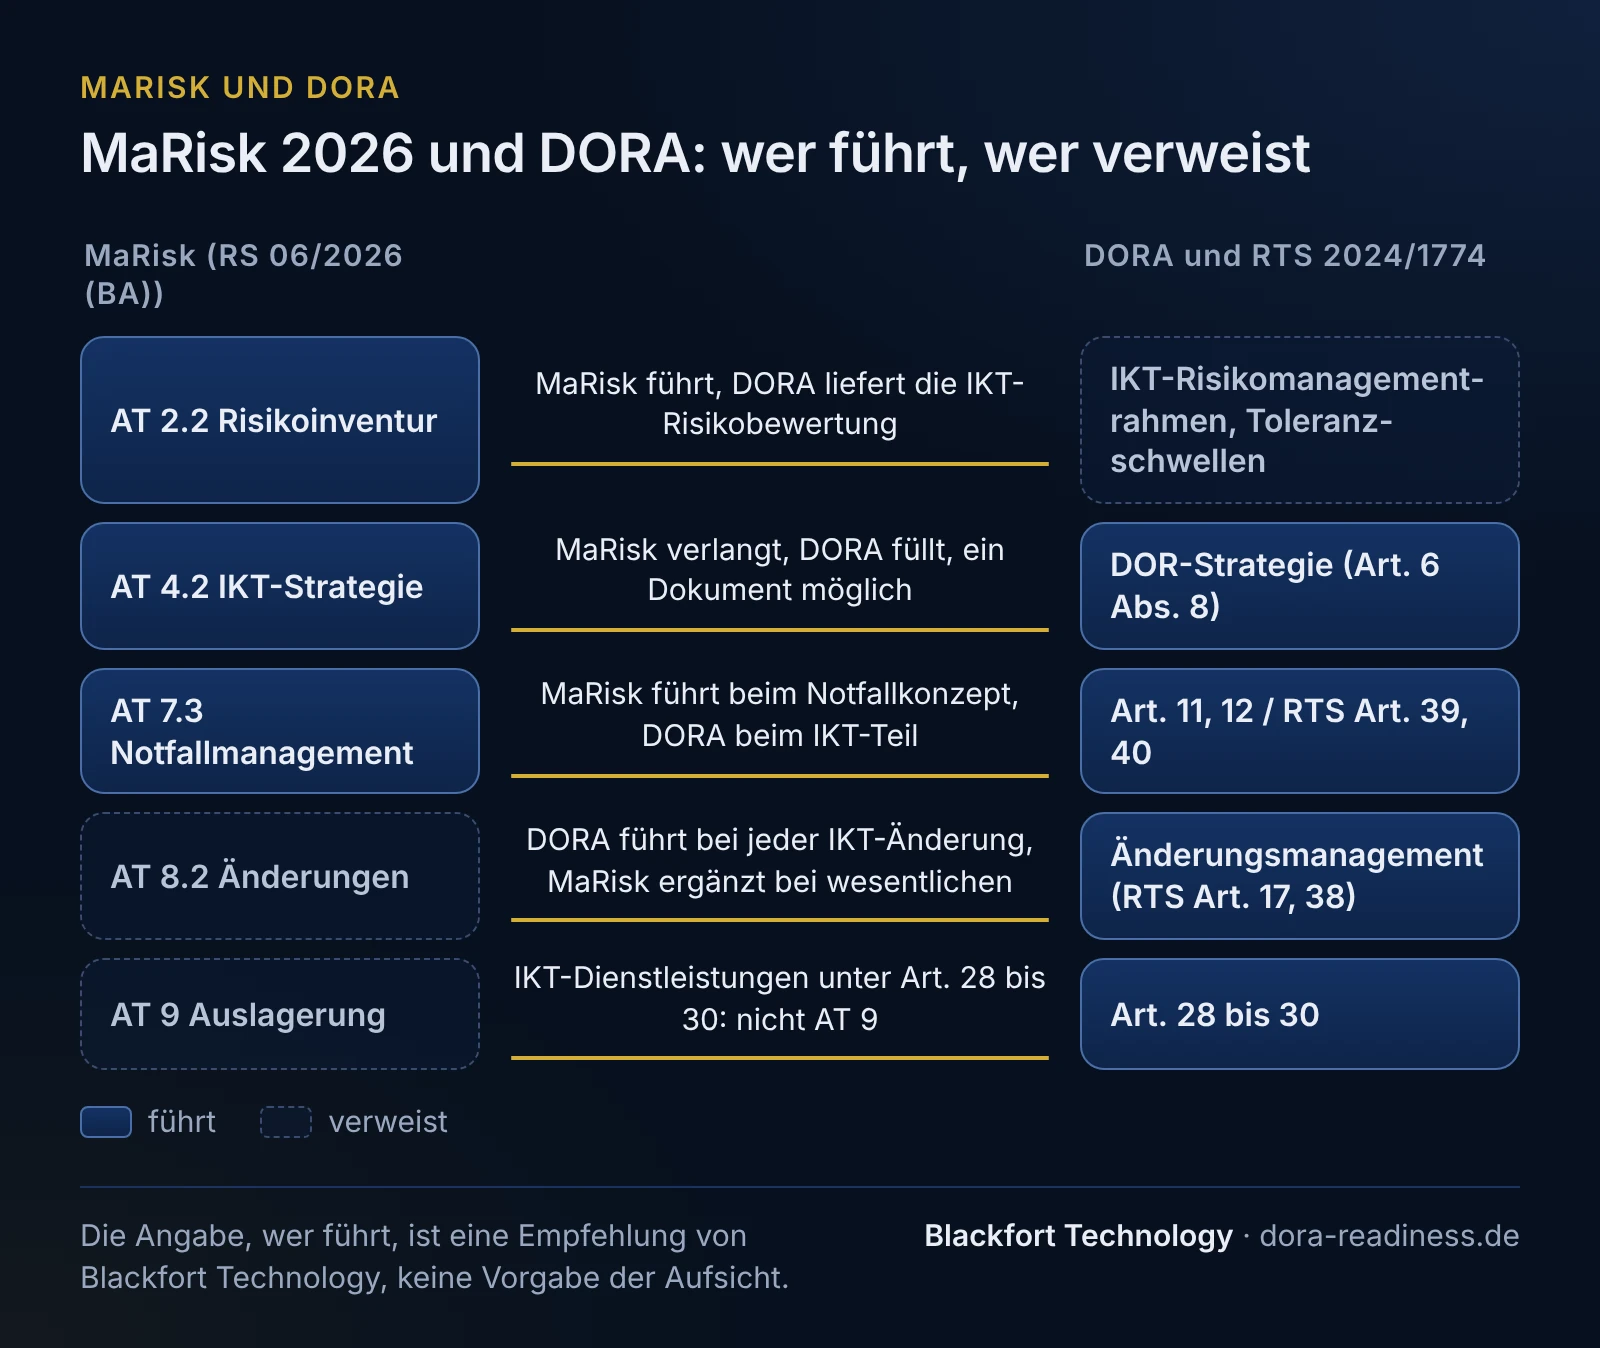
- AT 2.2: IKT-Risiken sind Teil der operationellen Risiken und ausdrücklich in die Risikoinventur einzubeziehen.
- AT 4.2: Die Geschäftsleitung legt eine IKT-Strategie fest, die mit einer DOR-Strategie in einem Dokument stehen darf.
- AT 4.4.2: Die Compliance-Funktion darf mit der IKT-Risikokontrollfunktion nach Art. 6 Abs. 4 DORA kombiniert werden (Erläuterung zu Tz. 3), Einzelheiten zur Kontrollfunktion auf der Seite IKT-Risikomanagement.
- AT 7.3: Das Notfallkonzept knüpft an den DORA-Begriff „kritische oder wichtige Funktionen“ an.
- AT 8.2: Vor wesentlichen Veränderungen in Organisation und IKT-Systemen sind die Auswirkungen auf die Kontrollen zu analysieren, auch bei der DORA-Umsetzung.
- AT 9: IKT-Dienstleistungen, die Art. 28 bis 30 DORA unterliegen, fallen nicht in den Anwendungsbereich des AT 9.
Die Seite beschreibt die Fassung 06/2026. Einen Vergleich mit früheren Fassungen enthält sie nicht.
Für wen gilt die MaRisk neben DORA?
Für alle Institute nach § 1 Abs. 1b KWG, die nicht direkt von der EZB beaufsichtigt werden (AT 2.1 Tz. 1), für Finanzdienstleistungsinstitute aber nur anteilig:
| Institut | MaRisk | DORA |
|---|---|---|
| CRR-Kreditinstitute, nicht direkt von der EZB beaufsichtigt | vollständig (AT 2.1 Tz. 1) | Vollrahmen seit 17.01.2025 |
| bedeutende Institute unter direkter EZB-Aufsicht | richtet sich nicht an sie (AT 2.1 Tz. 1) | Vollrahmen seit 17.01.2025 |
| Kreditinstitute der KWG-Gruppe, etwa Bürgschaftsbanken | nach unserer Lesart wie andere Kreditinstitute nach AT 2.1 Tz. 1, die Einschränkung in Tz. 2 betrifft nur Finanzdienstleistungsinstitute und große Wertpapierfirmen | Art. 16 ab 01.01.2027, BAIT bis 31.12.2026, Meldewesen seit 17.01.2025 |
| Finanzdienstleistungsinstitute, etwa Factoring und Finanzierungsleasing | soweit nach Größe, Art, Umfang, Komplexität und Risikogehalt geboten, „insbesondere“ AT 3, AT 5, AT 7 und AT 9 (AT 2.1 Tz. 2) | Art. 16 ab 01.01.2027, BAIT bis 31.12.2026, Meldewesen seit 17.01.2025 |
Welcher DORA-Rahmen für ein Institut gilt, klärt die Seite DORA-Anwendungsbereich, was im Art.-16-Rahmen zu tun ist, die Seite Art. 16 DORA.
AT 4.2: Was verlangt die MaRisk zur IKT-Strategie?
Eine IKT-Strategie, die zur Geschäftsstrategie passt. AT 4.2 Tz. 2 verlangt: „Die Geschäftsleitung muss eine mit der Geschäftsstrategie konsistente und nachhaltige IKT-Strategie festlegen.“ Ist ein Institut zu einer DOR-Strategie verpflichtet, dürfen IKT-Strategie und DOR-Strategie abhängig von Größe und Gesamtrisikoprofil in einem gemeinsamen Dokument stehen (Tz. 2) oder in die Geschäftsstrategie integriert werden (Tz. 4). Was die DOR-Strategie im Vollrahmen enthalten muss und wie sie sich zur IT-Strategie verhält, erklärt die Seite IKT-Risikomanagement.
Für Finanzdienstleistungsinstitute ist AT 4.2 nicht unter den Modulen, die AT 2.1 Tz. 2 ausdrücklich nennt, eine IKT-Strategie ist für sie keine sichere Pflicht. Was im Art.-16-Rahmen zur IT-Strategie gilt, steht auf der Seite Art. 16 DORA.
AT 2.2: Wie kommt das IKT-Risiko in die Risikoinventur?
Als Teil der operationellen Risiken, die die MaRisk grundsätzlich als wesentlich einstuft. Die Erläuterung zu AT 2.2 sagt: „Informations- und Kommunikationstechnologierisiken (IKT-Risiken) sind ein Bestandteil der operationellen Risiken und in die Risikoinventur explizit einzubeziehen.“ Die Risikoinventur verschafft der Geschäftsleitung regelmäßig und anlassbezogen einen Überblick über das Gesamtrisikoprofil (AT 2.2 Tz. 1).
Die Bewertung der IKT-Risiken selbst entsteht im DORA-Rahmen: im Vollrahmen im IKT-Risikomanagementrahmen nach Art. 6, im Art.-16-Rahmen in der regelmäßigen, dokumentierten IKT-Risikobewertung nach RTS 2024/1774 Art. 31. Beide verlangen Risikotoleranzschwellen im Einklang mit der Risikobereitschaft des Instituts (Art. 6 Abs. 8 lit. b DORA, RTS Art. 31 Abs. 1 lit. a). Die Schnittstelle liegt damit beim Risikoappetit, den die Geschäftsleitung nach AT 4.2 Tz. 2 für alle wesentlichen Risiken festlegt: Aus ihm werden die IKT-Toleranzschwellen abgeleitet, und die Ergebnisse der IKT-Risikobewertung gehen in die Inventur zurück.
AT 7.3: Notfallkonzept und DORA-Geschäftsfortführung
Beide gelten, und sie nutzen denselben Begriff. AT 7.3 Tz. 1 verlangt: „Für Aktivitäten und Prozesse, die kritische oder wichtige Funktionen darstellen, ist Vorsorge durch ein Notfallkonzept zu treffen.“ Für Finanzdienstleistungsinstitute hebt AT 2.1 Tz. 2 das Modul AT 7 ausdrücklich hervor, auch im Art.-16-Rahmen. Wie die übrige MaRisk gilt es für sie, soweit nach Größe und Geschäft geboten. Die Aufsichtsmitteilung vom 21.08.2025 sieht im vereinfachten Rahmen zwar kein Notfallkonzept mehr vor, sektorale Vorgaben zum Notfallmanagement gelten aber weiter.
| Pflicht | MaRisk AT 7.3 | DORA Vollrahmen | DORA Art. 16 (RTS 2024/1774) |
|---|---|---|---|
| Grundlage | Auswirkungsanalysen für schwerwiegende Störungen kritischer oder wichtiger Funktionen, auf Basis einer Übersicht über alle Funktionen (Tz. 1) | Business-Impact-Analyse (Art. 11 Abs. 5) | BIA, vom Leitungsorgan genehmigt (Art. 28 Abs. 2 lit. d), Pläne auf Basis der Risiko- und Auswirkungsanalyse (Art. 39 Abs. 1) |
| Inhalt | Notfallkonzept mit Geschäftsfortführungs- und Wiederherstellungsplänen, plausible Szenarien (Tz. 2, 3) | IKT-Geschäftsfortführungsleitlinie, Reaktions- und Wiederherstellungspläne, Krisenmanagementfunktion (Art. 11 Abs. 1, 3, 7) | Geschäftsfortführungsplan mit Cyberangriffs-Szenario, Wiederherstellungsniveaus und Zeitrahmen (Art. 39) |
| Aktualisierung und Bericht | Notfallkonzept jährlich und anlassbezogen aktualisieren, Geschäftsleitung mindestens quartalsweise schriftlich informieren (Tz. 1) | Pläne regelmäßig pflegen (Art. 11 Abs. 4) | Mängel aus Tests an das Leitungsorgan (Art. 40 Abs. 3) |
| Überprüfung und Tests | für kritische oder wichtige Funktionen jährlich, protokolliert (Tz. 4) | Tests mindestens jährlich (Art. 11 Abs. 6) | mindestens jährlich zu Sicherung und Wiedergewinnung oder bei größerer Planänderung (Art. 40 Abs. 1) |
| Dienstleister | abgestimmte Notfallkonzepte bei Auslagerungen, die kritische oder wichtige Funktionen unterstützen (Tz. 3), Dienstleister angemessen einbinden | Notfallpläne des Dienstleisters als Vertragsinhalt (Art. 30 Abs. 3) | Ausfälle kritischer Drittdienstleister abmildern (Art. 39 Abs. 2) |
Unsere Empfehlung: AT 7.3 führt beim Notfallkonzept für das ganze Institut, DORA beim IKT-Teil. Art. 11 Abs. 1 DORA erlaubt ausdrücklich, die IKT-Geschäftsfortführungsleitlinie als Bestandteil der allgemeinen Geschäftsfortführungsleitlinie zu verabschieden. Beide Seiten arbeiten mit einer Funktionsliste und einer BIA, und der Quartalsbericht nach AT 7.3 enthält die Ergebnisse der IKT-Tests.
AT 9 und Art. 28 bis 30: welche Regel gilt für welchen Dienstleister?
Für IKT-Dienstleistungen DORA, für die übrigen Auslagerungen AT 9. Die Erläuterung zu AT 9 Tz. 1 lautet: „Ausgelagerte oder fremdbezogene IKT-Dienstleistungen gemäß Art. 3 Nr. 21 DORA, die dem IKT-Drittparteienrisikomanagement gemäß Art. 28-30 DORA unterliegen, fallen nicht in den Anwendungsbereich des AT 9.“ Für die Zuordnung zählt das Wort „unterliegen“:
| Fall | Regelwerk |
|---|---|
| IKT-Dienstleistung eines Instituts, das Art. 28 bis 30 anwendet (Vollrahmen, KWG-Gruppe ab 01.01.2027 ohne Kleinstunternehmen) | Art. 28 bis 30 DORA, nicht AT 9 |
| Auslagerung ohne IKT-Dienstleistung, etwa Teile der Internen Revision an eine Prüfungsgesellschaft | AT 9 |
| regulierte Finanzdienstleistung eines beaufsichtigten Unternehmens | laut BaFin keine IKT-Dienstleistung im Sinne von Art. 3 Nr. 21, gegebenenfalls als Auslagerung im AT 9 |
| IKT-Fremdbezug eines Kleinstunternehmens der KWG-Gruppe | Art. 28 bis 30 gelten nicht (§ 1a Abs. 2a Satz 2 Nr. 3 KWG), nach unserer Lesart bleibt er im AT 9 |
| IKT-Auslagerungen der KWG-Gruppe bis 31.12.2026 | Art. 28 bis 30 sind noch nicht anwendbar, nach unserer Lesart gelten bis dahin AT 9 und Kapitel 9 der BAIT |
Eine wesentliche Auslagerung nach AT 9 ist nicht dasselbe wie eine Dienstleistung, die eine kritische oder wichtige Funktion unterstützt. Die Abgrenzung mit Beispielen steht auf der Seite Kritische oder wichtige Funktionen.
Auch die Organisation berührt sich: AT 9 Tz. 12 verlangt, abhängig von Art, Umfang und Komplexität der Auslagerungen, ein zentrales Auslagerungsmanagement mit vollständigem Auslagerungsregister. Im Vollrahmen verlangt Art. 5 Abs. 3 DORA von Instituten, die keine Kleinstunternehmen sind, eine Funktion zur Überwachung der IKT-Verträge, die die BaFin mit dem (zentralen) Auslagerungsbeauftragten vergleicht. Im Art.-16-Rahmen ist eine solche Funktion nicht vorgeschrieben. Laut BaFin entfällt bei gruppeninternen IKT-Dienstleistungen der Verzicht auf Ausstiegsstrategien und Handlungsoptionen, den AT 9 Tz. 14 lit. d MaRisk 06/2026 für gruppen- und verbundinterne Auslagerungen vorsieht. Wie Sie Ihre IKT-Dienstleister nach Art. 28 bis 30 steuern, steht auf der Seite IKT-Drittdienstleister steuern, das Register nach Art. 28 Abs. 3 auf der Seite Informationsregister.
AT 8.2: Ist die DORA-Umsetzung eine wesentliche Veränderung?
Das müssen Sie prüfen. AT 8.2 Tz. 1 verlangt vor wesentlichen Veränderungen in der Aufbau- und Ablauforganisation und in den IKT-Systemen eine Analyse der Auswirkungen auf Kontrollverfahren und Kontrollintensität, unter Beteiligung von Risikocontrolling-Funktion, Compliance-Funktion und Interner Revision. Die BaFin empfiehlt in ihren FAQ, je nach Umfang der DORA-Anpassungen in einer Wesentlichkeitsanalyse zu prüfen, ob die Voraussetzungen von AT 8.2 vorliegen.
Im laufenden Betrieb ergänzen sich die Regeln: Das Änderungsmanagement nach DORA erfasst jede Änderung an IKT-Systemen (Vollrahmen RTS Art. 17, Art.-16-Rahmen RTS Art. 38). AT 8.2 kommt bei wesentlichen Veränderungen hinzu und fragt nach den Folgen für die Kontrollen. Praktisch heißt das: eine Pflichtfrage „wesentlich im Sinne von AT 8.2?“ im Änderungsantrag, mit festgelegten Kriterien.
Schnittstellenmatrix: wer führt, wer verweist
Frei erfundenes Beispiel, kein Kunde: Die Musterbank AG ist eine Regionalbank mit 180 Beschäftigten, ein CRR-Kreditinstitut ohne direkte EZB-Aufsicht. Sie wendet die MaRisk vollständig und DORA seit dem 17.01.2025 im Vollrahmen an. Ihr Kernbankensystem bezieht sie als Dienst eines Rechenzentrums, Teile der Internen Revision übernimmt eine Prüfungsgesellschaft. Im November 2026 legt sie fest, welche Regel an jeder Schnittstelle führt und welches Dokument die andere Regel bedient. Die letzte Spalte zeigt, was beim Musterinstitut dieser Website anders ist: der Muster-Factoring GmbH mit 23 Beschäftigten und 61 Mio. EUR Bilanzsumme, also kein Kleinstunternehmen, die ab dem 01.01.2027 Art. 16 anwendet.
Schnittstellenmatrix MaRisk ↔ DORA (Vorlage, fiktiv ausgefüllt, Stand 06.11.2026):
| MaRisk | DORA-Gegenstück (Vollrahmen) | Wer führt, wer verweist | Umsetzung bei der Musterbank AG | Muster-Factoring GmbH ab 01.01.2027 |
|---|---|---|---|---|
| AT 2.2 Risikoinventur | IKT-Risikomanagementrahmen (Art. 6), Risikotoleranzschwelle (Art. 6 Abs. 8 lit. b) | MaRisk führt bei Wesentlichkeit und Gesamtrisikoprofil, DORA liefert die IKT-Risikobewertung | Inventur übernimmt die IKT-Risikobewertung als Unterkategorie der operationellen Risiken | IKT-Risikobewertung nach RTS Art. 31, Einbindung in die Inventur nach AT 2.1 Tz. 2 prüfen |
| AT 4.2 IKT-Strategie | DOR-Strategie (Art. 6 Abs. 8) | MaRisk verlangt die Strategie, DORA bestimmt die Inhalte | ein Dokument „IKT- und DOR-Strategie“, Vorstandsbeschluss | keine DOR-Strategie, IT-Strategie von der BaFin empfohlen, keine sichere Pflicht |
| AT 4.4.2 Compliance-Funktion | IKT-Risikokontrollfunktion (Art. 6 Abs. 4) | DORA verlangt die Funktion, die MaRisk erlaubt die Kombination | Kontrollfunktion bei Compliance angesiedelt, eigene Aufgabenbeschreibung und Berichtslinie | keine Kontrollfunktion, Trennung und Unabhängigkeit nach RTS Art. 28 Abs. 4 |
| AT 7.2 Ausstattung | IKT-Systeme, Kapazität (Art. 7, RTS Art. 9) | DORA führt bei IKT-Vorgaben, AT 7.2 bleibt allgemeiner Maßstab für Ausstattung und Datenqualität | Kapazitätsplanung nach RTS, Datenqualität im Risikoberichtswesen | RTS Art. 34 (Kapazität), AT 7 gilt |
| AT 7.3 Notfallmanagement | Art. 11 und 12 | MaRisk führt beim Notfallkonzept, DORA beim IKT-Teil, gemeinsame Funktionsliste und BIA | IKT-Geschäftsfortführungsleitlinie als Bestandteil des Notfallkonzepts, Quartalsbericht mit IKT-Testergebnissen | AT 7.3 gilt, IKT-Teil nach RTS Art. 39 und 40 |
| AT 8.2 Änderungen | Änderungsmanagement (RTS Art. 17) | DORA führt bei jeder IKT-Änderung, MaRisk ergänzt die Kontrollanalyse bei wesentlichen Veränderungen | Pflichtfrage „wesentlich nach AT 8.2?“ im Änderungsantrag | RTS Art. 38 für alle Änderungen, AT 8.2 nach AT 2.1 Tz. 2 prüfen |
| AT 9 bei IKT-Dienstleistungen | Art. 28 bis 30 | DORA führt, AT 9 tritt zurück | Rechenzentrum mit Kernbankensystem im Informationsregister, Vertrag nach Art. 30 Abs. 3 | Art. 28 bis 30 ab 01.01.2027, bis dahin nach unserer Lesart AT 9 und BAIT Kapitel 9 |
| AT 9 bei übrigen Auslagerungen | keins | AT 9 führt allein | Prüfungsgesellschaft als wesentliche Auslagerung nach AT 9 | AT 9 gilt |
| AT 9 Tz. 12 Auslagerungsmanagement | Funktion nach Art. 5 Abs. 3, Informationsregister (Art. 28 Abs. 3) | beide Register aus einem Dienstleisterbestand, jeder Eintrag mit Kennzeichen AT 9, DORA oder beides | Auslagerungsbeauftragter übernimmt die Funktion nach Art. 5 Abs. 3 | keine Funktion nach Art. 5 Abs. 3 vorgeschrieben, Informationsregister gilt |
Die Spalte „Wer führt, wer verweist“ ist unsere Empfehlung für eine widerspruchsfreie Dokumentation, keine Vorgabe der Aufsicht. Wo die Musterbank zwei Regelwerken in einem Dokument folgt, nennt das Dokument beide Fundstellen.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Auslagerungsregister und Informationsregister ohne Abgleich | Das zentrale Auslagerungsmanagement pflegt sein Register nach AT 9, ein DORA-Projekt baut das Informationsregister getrennt auf. | Dienstleister stehen doppelt, mit abweichenden Angaben, oder in keiner Liste. Bei Prüfungen fallen widersprüchliche Stände auf. | Ein Dienstleisterbestand als Quelle für beide Register, mit Kennzeichen AT 9, DORA oder beides und einem festen Abgleich je Quartal. |
| IKT-Risiko in der Risikoinventur nur als Pauschalposten | Die Inventur führt „IT-Risiken“ als eine Zeile der operationellen Risiken, die IKT-Risikobewertung aus dem DORA-Rahmen fließt nicht ein. | Risikoappetit und IKT-Toleranzschwellen passen nicht zusammen, die Risikostrategie sagt zu IKT nichts Prüfbares. | Ergebnisse der IKT-Risikobewertung jährlich in die Inventur übernehmen, Toleranzschwellen aus dem Risikoappetit ableiten und beide Dokumente aufeinander verweisen lassen. |
| Quartalsbericht zum Notfallmanagement ohne IKT-Tests | Der Bericht nach AT 7.3 kommt aus der Organisationsabteilung, die Wiederherstellungstests der IT laufen getrennt. | Die Geschäftsleitung erfährt Mängel aus IKT-Tests nicht auf dem Weg, den DORA und RTS verlangen, und der Bericht zeigt einen besseren Zustand als die Tests. | Testergebnisse, offene Mängel und Termine aus den IKT-Tests als festen Teil des Quartalsberichts aufnehmen. |
Beispiel, Matrix und Lücken sind unsere fachliche Einordnung aus dem Wortlaut von MaRisk, DORA, RTS und den Aufsichtsmitteilungen der BaFin.
Wie wir unterstützen
Kreditinstitute im Vollrahmen beginnen mit der DORA-Gap-Analyse: Sie zeigt, wo MaRisk-Dokumente und DORA-Nachweise auseinanderlaufen, und endet mit einem Maßnahmenplan. Institute der KWG-Gruppe, die zum 01.01.2027 von der BAIT wechseln, finden die Verzahnung mit der MaRisk im Umstiegspaket von der BAIT auf Art. 16.
Häufige Fragen
Was bedeutet die 9. MaRisk-Novelle für die DORA-Umsetzung?+
Gilt AT 9 noch für IT-Auslagerungen?+
Ersetzt der IKT-Geschäftsfortführungsplan nach RTS Art. 39 das Notfallkonzept nach AT 7.3?+
Gilt AT 7.2 neben den IKT-Vorgaben von DORA weiter?+
Weiterlesen
- BAIT und DORA: Aufhebung, Übergang und Mapping als Excel
- IKT-Risikomanagement nach DORA: Rahmen und DOR-Strategie
- Kritische oder wichtige Funktionen nach DORA einstufen
- Art. 16 DORA: der vereinfachte IKT-Risikomanagementrahmen
- DORA für Factoring und Leasing: Pflichten und Nachweise ab 2027
- VAIT und DORA für Versicherer: Mapping, MaGo und Umbauplan
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
Quellen
- BaFin: Rundschreiben 06/2026 (BA) MaRisk vom 30.06.2026, AT 2.1, 2.2, 4.2, 4.4.2, 7.2, 7.3, 8.2, 9 (PDF) (abgerufen am 2026-11-06)
- BaFin: Meldung vom 30.06.2026 „MaRisk-Novelle: Mehr Proportionalität“ (abgerufen am 2026-11-06)
- Verordnung (EU) 2022/2554 (DORA), Art. 3 Nr. 21, Art. 5, 6, 11, 12, 16, 28 bis 30 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement), Art. 9, 17, 28, 31, 34, 38 bis 40 (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 21.08.2025, Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen, Abschnitte 2.1, 5 und 7.2 (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 08.07.2024 (Stand Juni 2024), Hinweise zur Umsetzung von DORA, Abschnitt 6.6 (abgerufen am 2026-11-06)
- BaFin-FAQ DORA: Bewirkt die DORA-Umsetzung eine wesentliche Veränderung gemäß AT 8.2 MaRisk? (abgerufen am 2026-11-06)
- BaFin-FAQ DORA: gruppeninterne IKT-Dienstleister (abgerufen am 2026-11-06)
- BaFin: FAQs zu DORA (Drittparteienrisiko, regulierte Finanzdienstleistungen) (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 1a Abs. 2a und § 65a Abs. 3 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).