
Stand: 2026-11-06
Diese Seite gilt für den Vollrahmen: Erst- und Rückversicherungsunternehmen unter Solvency II wenden Art. 5 bis 15 DORA an, den vereinfachten Rahmen nach Art. 16 gibt es für sie nicht. Art. 16 gilt für Versicherungsholdings (Abschnitt unten) und, außerhalb von Solvency II, für kleine Einrichtungen der betrieblichen Altersversorgung. Ob und in welchem Rahmen DORA für Ihr Unternehmen gilt, klärt die Seite DORA-Anwendungsbereich.
Für wen in der Versicherungsbranche gilt DORA?
Für jeden Versicherer unter Solvency II, und zwar im Vollrahmen. DORA nennt Versicherungs- und Rückversicherungsunternehmen ausdrücklich als Finanzunternehmen (Art. 2 Abs. 1 lit. n). Daneben gibt es drei Sonderfälle:
| Unternehmen | DORA | Grundlage |
|---|---|---|
| Erst- und Rückversicherer unter Solvency II | Vollrahmen nach Art. 5 bis 15, dazu Art. 28 bis 30, Meldewesen und Tests | Art. 2 Abs. 1 lit. n DORA |
| kleine Versicherer nach Art. 4 der Solvency-II-Richtlinie | DORA gilt nicht | Art. 2 Abs. 3 lit. b DORA |
| Versicherungs-Holdinggesellschaften (§ 7 Nr. 31 VAG) und Unternehmen nach § 293 Abs. 4 VAG | vereinfachter Rahmen nach Art. 16 | § 293 Abs. 5 VAG |
| Versicherungsvermittler | nur große Vermittler, Kleinst-, kleine und mittlere sind ausgenommen | Art. 2 Abs. 3 lit. e DORA, Einzelheiten auf der Seite DORA für Versicherungsvermittler |
Was ist aus der VAIT geworden?
Sie gilt nicht mehr. Die BaFin hat die VAIT, zusammen mit KAIT und ZAIT, mit Ablauf des 16.01.2025 aufgehoben. Schon im Juni 2024 hatte sie festgehalten, dass die Anforderungen von BAIT und VAIT im Wesentlichen im Vollrahmen von DORA und in Art. 28 bis 30 abgebildet sind. Eine weitere Übergangsfrist gibt es nicht. Konkretisiert wird über die europäischen Level-2-Rechtsakte, für das IKT-Risikomanagement über die Delegierte Verordnung (EU) 2024/1774 (RTS), siehe DORA-Verordnung.
Eine Übergangsgruppe wie bei der BAIT (BAIT und DORA) gibt es nicht. „Aufgehoben“ heißt: keine ausdrückliche Vorgabe der VAIT mehr. Die meisten Aufgaben dahinter verlangt DORA weiter, oft ausführlicher.
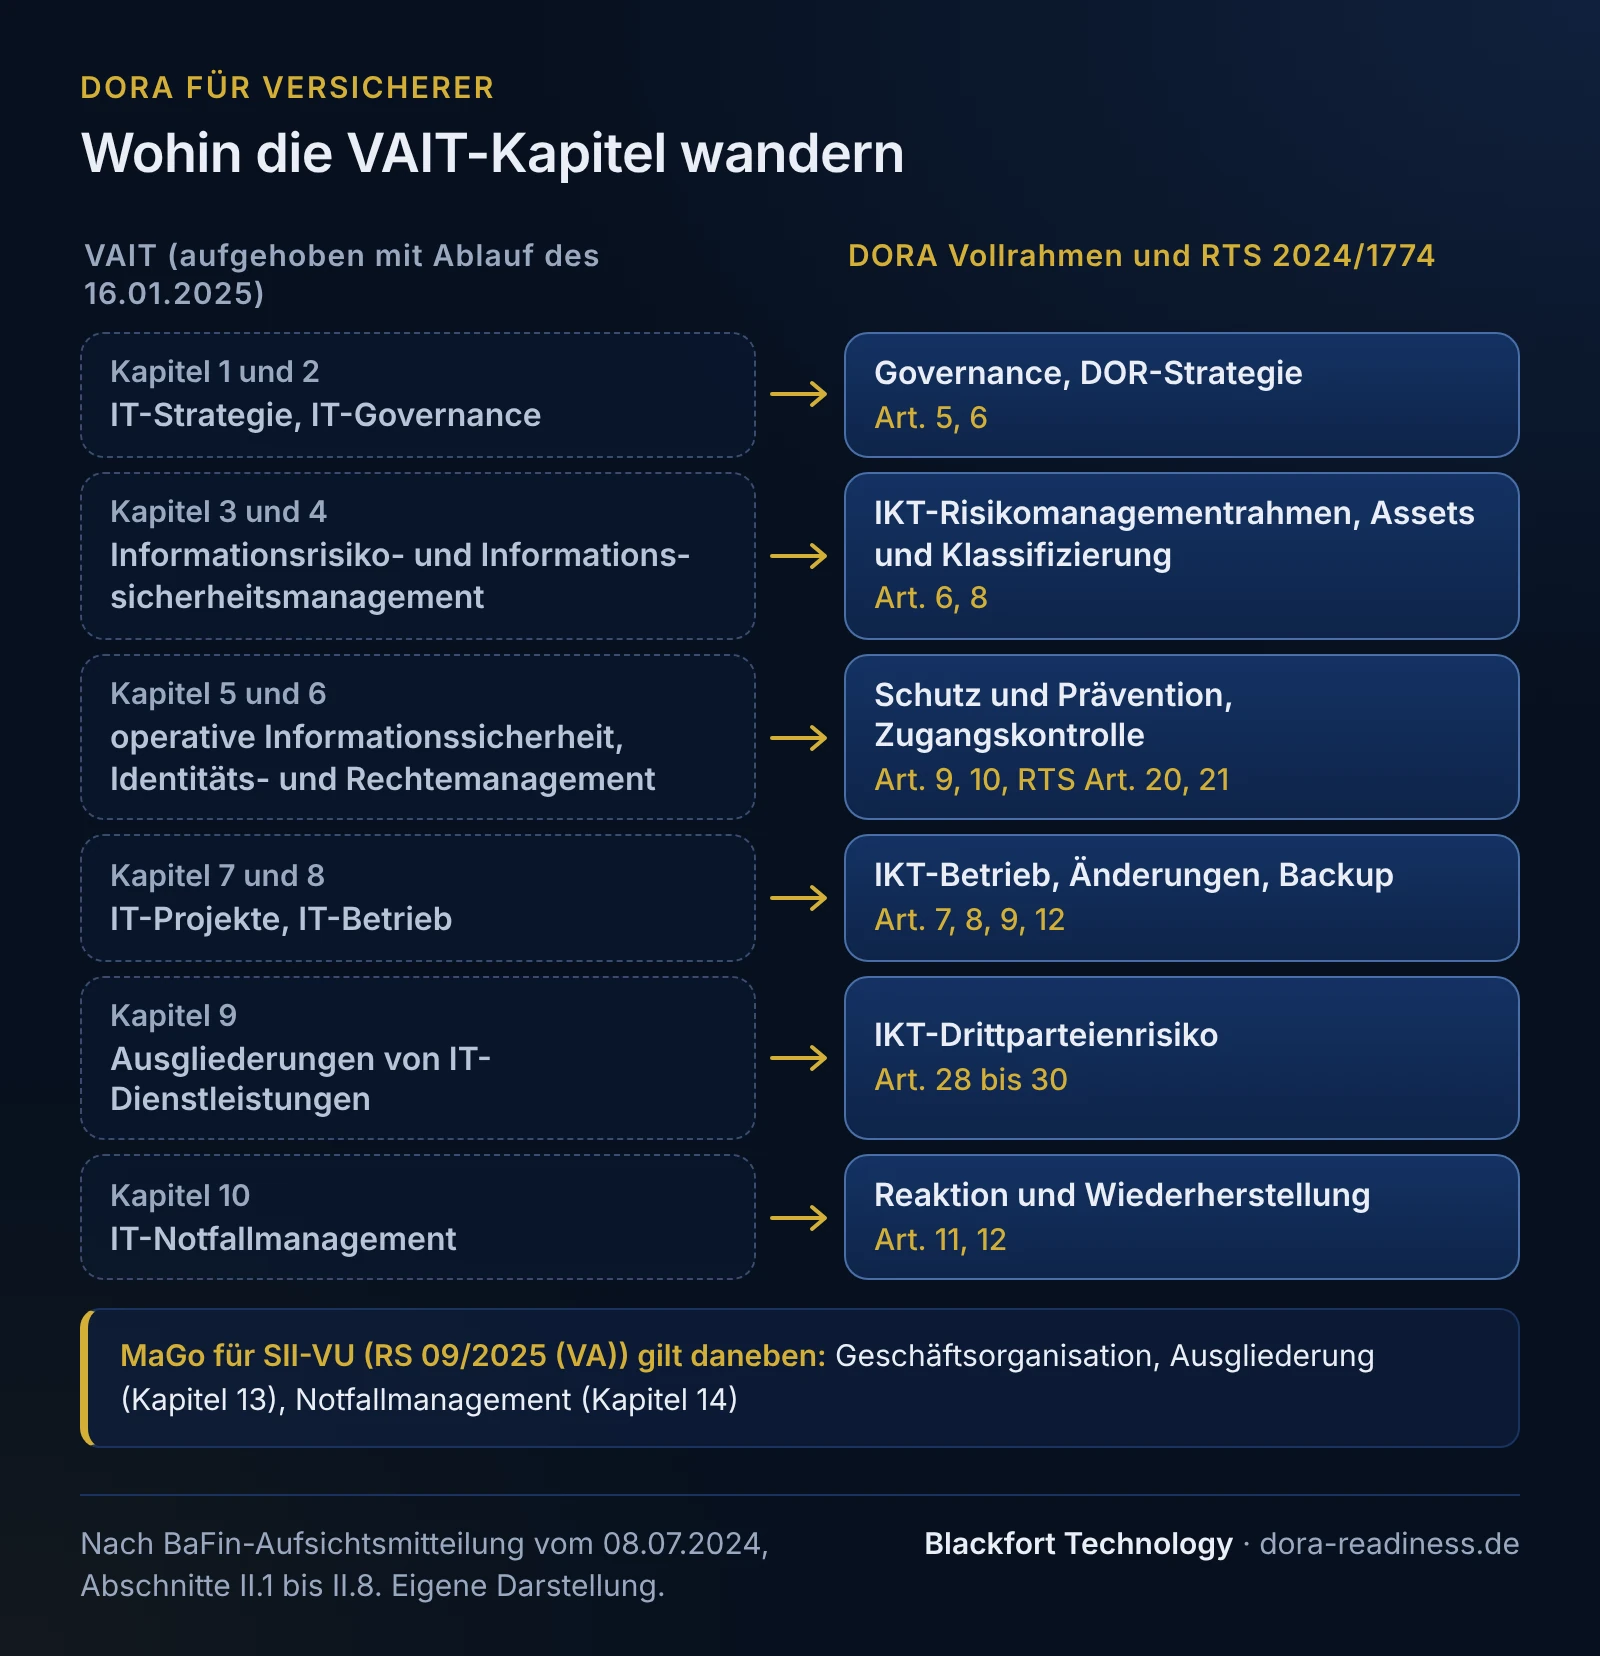
Wohin wandern die VAIT-Kapitel?
In den Vollrahmen von DORA und in die RTS 2024/1774, Kapitel für Kapitel. Die Tabelle folgt der Gegenüberstellung in der BaFin-Aufsichtsmitteilung vom 08.07.2024 (Stand Juni 2024), die die Kapitel 1 bis 10 von BAIT und VAIT mit dem Vollrahmen und Art. 28 bis 30 vergleicht. Die Kapitelnummern sind in beiden Rundschreiben gleich, einzelne Textziffern weichen ab: Der Informationssicherheitsbeauftragte (ISB) steht in der VAIT unter 4.5, in der BAIT unter 4.4. Ein Mapping Textziffer für Textziffer gibt es für die BAIT als Excel auf der Seite BAIT und DORA, für Versicherer zeigt diese Tabelle die Kapitelebene.
| VAIT-Kapitel | DORA und RTS 2024/1774 | Was sich laut BaFin ändert | Nachweis unter DORA (unsere Einordnung) |
|---|---|---|---|
| 1 IT-Strategie | Art. 6 Abs. 8 (Strategie für die digitale operationale Resilienz, DOR-Strategie) | Eine IT-Strategie wie in der VAIT verlangt DORA nicht, dafür die DOR-Strategie. Für die Kommunikation der IT-Strategie (VAIT 1.5) gibt es keine Entsprechung. Wie beide Strategien zueinander stehen, erklärt die Seite IKT-Risikomanagement. | DOR-Strategie mit Beschluss des Leitungsorgans |
| 2 IT-Governance | Art. 5 und 6, RTS Art. 2 | Deutlich mehr Aufgaben des Leitungsorgans, ein interner Governance- und Kontrollrahmen speziell für IKT-Risiken. | Geschäftsordnung, Aufgabenverteilung, Beschlüsse |
| 3 Informationsrisikomanagement | Art. 6 und 8, RTS Art. 3 bis 5 | Der Schwerpunkt verschiebt sich zum IKT-Risikomanagement. Informationsverbund (VAIT 3.4) und Schutzbedarfsfeststellung (VAIT 3.5) werden durch IKT-Assetmanagement und Klassifizierung ersetzt. | Inventar der Funktionen, Informations- und IKT-Assets mit Klassifizierung |
| 4 Informationssicherheitsmanagement | Art. 6 Abs. 4, Art. 13 und 14, RTS Art. 27 | Die IKT-Risikokontrollfunktion nach Art. 6 Abs. 4 ähnelt dem ISB in Stellung und Unabhängigkeit, ist aber nicht identisch ausgestaltet. Schulung und Kommunikation werden stärker betont. | Benennung der Kontrollfunktion, Schulungsnachweise, Bericht über die Überprüfung des Rahmens |
| 5 Operative Informationssicherheit | Art. 9 und 10, RTS Art. 6, 7, 10 bis 14, 22, 23 | Deutlich detaillierter: Netzwerksicherheit, Verschlüsselung auch während der Verarbeitung, zeitnahe Erkennung und Behandlung von Schwachstellen. | Richtlinien nach RTS, Scan- und Patchberichte |
| 6 Identitäts- und Rechtemanagement | RTS Art. 18, 20 und 21 | Ausdrückliche Anforderungen an das Identitätsmanagement, Grundsatz „Need-to-use“. | Zugangskontrollverfahren, Rezertifizierungen |
| 7 IT-Projekte und Anwendungsentwicklung | RTS Art. 15 bis 17 | Mehr Einzelvorgaben mit Sicherheitsbezug. Die Wesentlichkeitsgrenze im Änderungsmanagement fällt weg. | Projekt- und Änderungsverfahren für alle Änderungen |
| 8 IT-Betrieb | Art. 7, 8, 9 und 12, RTS Art. 4, 5, 8, 9, 17 | Gestärkte Betriebsstabilität, Klassifizierung der Systeme, getrennte Datenhaltung und Abgleich der Datensicherung. | Betriebsverfahren, Kapazitätsplanung, Backup-Richtlinie mit Wiederherstellungstests |
| 9 Ausgliederungen von IT-Dienstleistungen und sonstige Dienstleistungsbeziehungen im Bereich IT-Dienstleistungen | Art. 28 bis 30, Delegierte Verordnungen (EU) 2024/1773 und 2025/532 | Deutlich weiterer Anwendungsbereich als der Ausgliederungsbegriff, mehr Pflichtinhalte in Verträgen, neue Regeln zur Unterauftragsvergabe. Die MaGo-Regeln zur Ausgliederung gelten parallel. | Informationsregister, Leitlinie für IKT-Dienstleistungen, Verträge nach Art. 30 |
| 10 IT-Notfallmanagement | Art. 11, 12 und 14, RTS Art. 24 bis 26 | Neu sind die IKT-Geschäftsfortführungsleitlinie, IKT-Reaktions- und Wiederherstellungspläne an Stelle der IT-Notfallpläne, mindestens jährliche Tests und eine Krisenmanagementfunktion. | Leitlinie, BIA, Pläne, Testberichte |
Die Kapitel 3 und 4 behandelt die Aufsichtsmitteilung in einem gemeinsamen Abschnitt, die Aufteilung auf zwei Zeilen ist unsere. Was die Vertragsinhalte nach Art. 30 im Einzelnen verlangen, behandeln wir auf der Seite IKT-Drittdienstleister steuern, den Aufbau des Registers auf der Seite Informationsregister.
MaGo und DORA: wer regelt was?
DORA regelt die IKT-Risiken, die MaGo die allgemeine Geschäftsorganisation, und beide gelten nebeneinander. Für Versicherer unter Solvency II gilt das Rundschreiben 09/2025 (VA) „MaGo für SII-VU“ vom 14.07.2025, in Kraft seit 14.10.2025. Es hat das Rundschreiben 02/2017 (VA) abgelöst, nach Angabe der BaFin ohne grundlegende inhaltliche Änderungen.
Das Verhältnis beschreibt die MaGo selbst (Rn. 11): DORA und die KI-Verordnung setzen sektorspezifische Anforderungen an IKT- und KI-Risiken, die MaGo legt die allgemeinen Geschäftsorganisationsprozesse aus. Soweit es dafür auf die allgemeine Geschäftsorganisation ankommt, „bleiben die Auslegungshinweise aus diesem Rundschreiben maßgeblich“. Die MaGo für SII-VU gilt nicht für Sterbekassen, Pensionskassen und kleine Versicherungsunternehmen nach § 211 VAG (Rn. 2). Für Einrichtungen der betrieblichen Altersversorgung gibt es eine eigene MaGo, die wir hier nicht behandeln.
| Thema | MaGo für SII-VU | DORA | Was das praktisch heißt |
|---|---|---|---|
| Verantwortung | Gesamtverantwortung der Geschäftsleitung (Kapitel 5) | Das Leitungsorgan definiert, genehmigt, überwacht und verantwortet den IKT-Risikomanagementrahmen (Art. 5 Abs. 2) | IKT-Beschlüsse in dieselben Gremien und Protokolle wie die übrige Geschäftsorganisation |
| Automatisierte Geschäftsabläufe | Abläufe wie automatisierte Risikozeichnung oder Leistungsfallentscheidung identifizierbar dokumentieren, Eingriffsmöglichkeiten, unabhängige Bewertung (Rn. 79 bis 81) | Die IKT-Systeme dahinter gehören in den IKT-Risikomanagementrahmen | Automatisierte Abläufe im Inventar kennzeichnen und mit den stützenden Systemen verknüpfen |
| Schlüsselaufgaben | Unternehmen können weitere Schlüsselaufgaben bestimmen, die MaGo nennt IT-Sicherheit als Beispiel (Rn. 82) | IKT-Risikokontrollfunktion mit angemessener Unabhängigkeit (Art. 6 Abs. 4, nicht für Kleinstunternehmen) | Rolle aus der MaGo und Funktion aus DORA abstimmen, Doppelbesetzung oder Lücke vermeiden |
Notfallmanagement (Kapitel 14) und Ausgliederung (Kapitel 13) folgen in eigenen Abschnitten. Für Banken stellt sich dieselbe Frage mit der MaRisk, siehe MaRisk und DORA.
Wie passen das Notfallmanagement der MaGo und DORA zusammen?
Am besten als ein System mit einem IKT-Teil. Die MaGo verlangt in Kapitel 14 ein Notfallmanagement, für das die Geschäftsleitung verantwortlich ist. Die Notfallplanung beschließt die gesamte Geschäftsleitung (Rn. 252). Notfallpläne braucht jeder Bereich und Prozess, dessen unvorhergesehene Störung die Fortführung der Geschäftstätigkeit gefährden kann, mit tolerierbaren Ausfall- und Wiederherstellungszeiten, unter Einbeziehung ausgegliederter Bereiche und mit regelmäßigen Testläufen und Übungen (Rn. 253). Die Szenarien richten sich nach dem individuellen Risikoprofil (Rn. 254).
DORA verlangt im Vollrahmen eine IKT-Geschäftsfortführungsleitlinie, die als fester Bestandteil der allgemeinen Geschäftsfortführungsleitlinie verabschiedet werden kann (Art. 11 Abs. 1), dazu Reaktions- und Wiederherstellungspläne, eine Business-Impact-Analyse, mindestens jährliche Tests und eine Krisenmanagementfunktion (Art. 11 Abs. 3, 5, 6, 7) sowie Wiederherstellungsziele je Funktion (Art. 12 Abs. 6). Die Reaktions- und Wiederherstellungspläne sind das Gegenstück der IT-Notfallpläne aus Kapitel 10 der VAIT.
Daraus folgt unsere Empfehlung: Die Notfallplanung nach MaGo bleibt das Dach, die IKT-Geschäftsfortführungsleitlinie wird ihr Bestandteil. Beide nutzen dieselbe BIA und dieselben Ausfall- und Wiederherstellungszeiten, und die Übungen nach Rn. 253 und die Tests nach Art. 11 Abs. 6 werden gemeinsam geplant.
Ausgliederung und IKT-Drittdienstleister: was gilt doppelt?
Viele Verträge fallen unter beide Regelwerke, einige nur unter eines. Die MaGo regelt in Kapitel 13 die Ausgliederung von Funktionen und Versicherungstätigkeiten nach § 32 VAG. Als wichtig gelten in der Regel unter anderem Bestandsverwaltung, Leistungsbearbeitung, Rechnungswesen, Kapitalanlage und -verwaltung sowie die elektronische Datenverarbeitung im Hinblick auf ihrerseits wichtige versicherungstypische Tätigkeiten (Rn. 218). Für solche Ausgliederungen gelten unter anderem Vorabgenehmigung durch die gesamte Geschäftsleitung, Anzeige nach § 47 Nr. 8 VAG und eigene Notfallpläne.
DORA erfasst dagegen jede vertragliche Vereinbarung über IKT-Dienstleistungen. Der Begriff ist laut BaFin deutlich weiter als der Ausgliederungsbegriff, alle Drittbezüge mit IKT-Bezug sind einzuwerten. Die Ausgliederungsregeln der MaGo gelten parallel und ergänzend, viele IKT-Verträge sind zugleich Ausgliederungen und umgekehrt. Ob eine IKT-Dienstleistung eine kritische oder wichtige Funktion unterstützt, ist methodisch nicht dasselbe wie die Frage, ob eine wichtige Funktion oder Versicherungstätigkeit im Sinne des VAG vorliegt (Aufsichtsmitteilung vom 08.07.2024, Abschnitt 6.1). Wie Sie kritische oder wichtige Funktionen einstufen, zeigt die Seite Kritische oder wichtige Funktionen.
Für die Organisation heißt das: Die Funktion zur Überwachung der IKT-Verträge nach Art. 5 Abs. 3 DORA ist nach der BaFin mit dem (zentralen) Auslagerungsbeauftragten vergleichbar. Statt ein zweites Amt zu schaffen, können Sie die Aufgabe dem Ausgliederungsbeauftragten zusätzlich übertragen oder ein Mitglied der Geschäftsleitung benennen, wie Art. 5 Abs. 3 es zulässt.
Was gilt für Versicherungsholdings?
Für sie gilt der vereinfachte Rahmen nach Art. 16. Versicherungs-Holdinggesellschaften nach § 7 Nr. 31 VAG und Unternehmen nach § 293 Abs. 4 VAG, deren Haupttätigkeit das Erwerben und Halten von Beteiligungen an Versicherern oder Pensionsfonds ist und die noch nicht nach dem VAG beaufsichtigt werden, wenden DORA an, statt Art. 5 bis 15 aber Art. 16 (§ 293 Abs. 5 VAG). Eine Übergangsfrist nennt das VAG dafür nicht. Was der vereinfachte Rahmen verlangt, steht auf der Seite Art. 16 DORA. Für die übrige Geschäftsorganisation gilt die MaGo für Holdings je nach Tätigkeit unmittelbar oder entsprechend (Rn. 4).
Beispiel: Umbauplan für einen Versicherer
Frei erfundenes Beispiel, kein Kunde: Die Muster-Versicherung AG ist ein regionaler Schaden- und Unfallversicherer unter Solvency II mit 140 Beschäftigten, also kein Kleinstunternehmen. Das Informationsregister und die wichtigsten Leitlinien stehen seit Januar 2025, viele Unterlagen folgen aber noch der VAIT-Gliederung. Im November 2026 stellt sie einen Umbauplan auf. Die Bestandsführung läuft als Cloud-Dienst eines Softwarehauses, das Rechenzentrum betreibt ein externer IT-Dienstleister, die Kapitalanlage verwaltet eine Kapitalverwaltungsgesellschaft.
Umbauplan VAIT/MaGo → DORA (Vorlage, fiktiv ausgefüllt, Stand 06.11.2026):
| Unterlage aus der VAIT-Zeit | Was daraus wird | Grundlage | Verantwortlich | Nachweis | bis |
|---|---|---|---|---|---|
| IT-Strategie (VAIT 1) | bleibt als Bindeglied zur Geschäftsstrategie, wird um die Inhalte der DOR-Strategie ergänzt und mit ihr in einem Dokument geführt | Art. 6 Abs. 8 DORA | Vorstand Betrieb und IT | Vorstandsbeschluss | 12/2026 |
| Informationssicherheitsleitlinie und -richtlinien (VAIT 4) | Inhalte bleiben, Gliederung nach RTS Titel II Kapitel I, Dokumentenlandkarte alt → neu | RTS Art. 2 bis 14 | Informationssicherheit | Dokumentenlandkarte, freigegebene Richtlinien | 03/2027 |
| Informationsverbund, Schutzbedarfsfeststellung (VAIT 3.4, 3.5) | gehen in das Inventar der Informations- und IKT-Assets mit Klassifizierung über, verknüpft mit der Funktionsliste | Art. 8 Abs. 1 DORA, RTS Art. 4 und 5 | IT-Betrieb mit den Fachbereichen | Inventar mit Klassifizierung | 03/2027 |
| ISB (VAIT 4.5), als Schlüsselaufgabe IT-Sicherheit bestimmt | Rolle bleibt. Aufgaben der IKT-Risikokontrollfunktion werden ihr ausdrücklich zugeordnet oder getrennt besetzt, die Unabhängigkeit wird dokumentiert | Art. 6 Abs. 4 DORA, MaGo Rn. 82 | Vorstand | Stellenbeschreibung, Organigramm | 12/2026 |
| Berechtigungskonzept (VAIT 6) | bleibt, ergänzt um Identitätsmanagement und Need-to-use | RTS Art. 20 und 21 | Informationssicherheit | Rezertifizierungsprotokolle | 06/2027 |
| Änderungsverfahren (VAIT 7, 8) | gilt für alle Änderungen an IKT-Systemen, ohne Wesentlichkeitsgrenze | RTS Art. 17 | IT-Betrieb | Änderungsprotokoll | 03/2027 |
| Datensicherungskonzept (VAIT 8) | wird zur Backup-Richtlinie, Wiederherstellung aus getrennter Datenhaltung wird getestet | Art. 12 DORA | IT-Betrieb | Richtlinie, Testprotokoll | 06/2027 |
| IT-Notfallkonzept und IT-Notfallpläne (VAIT 10), Notfallpläne nach MaGo | eine Geschäftsfortführungsleitlinie mit IKT-Teil, eine gemeinsame BIA, IKT-Reaktions- und Wiederherstellungspläne, Krisenmanagementfunktion benannt | Art. 11 Abs. 1, 3, 5, 7 DORA, MaGo Rn. 251 bis 256 | Notfallmanagement | Leitlinie, BIA, Übungsbericht | 03/2027 |
| Ausgliederungsliste und -leitlinie (VAIT 9, MaGo Kapitel 13) | bleiben. Jeder Bezug erhält die Kennzeichen „Ausgliederung“ und „IKT-Dienstleistung“, die Liste wird mit dem Informationsregister abgeglichen | MaGo Rn. 222 (Leitlinie), Art. 28 Abs. 3 DORA | Ausgliederungsbeauftragte | abgeglichene Listen | 12/2026 |
| Ausgliederungsbeauftragte | übernimmt zusätzlich ausdrücklich die Überwachung aller IKT-Verträge | Art. 5 Abs. 3 DORA, MaGo Rn. 225 | Vorstand | Beschluss, Aufgabenbeschreibung | 12/2026 |
Keine Zeile streicht eine Schutzmaßnahme: Jede Unterlage bekommt eine neue Grundlage oder einen neuen Zuschnitt. Der Abgleich der drei Dienstleister zeigt drei Fälle. Die Cloud-Bestandsführung ist die Ausgliederung einer wichtigen Versicherungstätigkeit nach MaGo und zugleich eine IKT-Dienstleistung, die nach der Einstufung des Unternehmens eine kritische oder wichtige Funktion unterstützt: Anzeige, Registereintrag und Vertragsinhalte nach Art. 30 Abs. 3 gelten nebeneinander. Der Rechenzentrumsbetrieb ist eine IKT-Dienstleistung. Nach unserer Lesart ist er, weil er wichtige versicherungstypische Tätigkeiten stützt, in der Regel auch die Ausgliederung einer wichtigen Funktion (MaGo Rn. 218 zur Wichtigkeit der EDV). Ob eine Ausgliederung nach § 32 VAG vorliegt, prüft die Muster-Versicherung im Einzelfall. Die Kapitalanlageverwaltung ist nach MaGo in der Regel die Ausgliederung einer wichtigen Funktion. Ist sie eine regulierte Finanzdienstleistung, behandelt die BaFin sie nicht als IKT-Dienstleistung im Sinne von Art. 3 Nr. 21 DORA.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Notfallplanung nach MaGo und IKT-Geschäftsfortführung getrennt geführt | Das Notfallmanagement nach MaGo Kapitel 14 liegt bei der Unternehmenssteuerung, das frühere IT-Notfallmanagement aus VAIT 10 in der IT. Beide pflegen eine eigene Business-Impact-Analyse. | Für denselben Prozess gelten zwei verschiedene Ausfall- und Wiederherstellungszeiten (MaGo Rn. 253 gegen Art. 11 und Art. 12 Abs. 6 DORA). Übungen und Tests laufen getrennt, und im Ernstfall ist unklar, welcher Plan gilt. | Eine gemeinsame BIA, die IKT-Geschäftsfortführungsleitlinie als Bestandteil der Notfallplanung (Art. 11 Abs. 1) und ein gemeinsamer Übungs- und Testplan. |
| Überwachung der IKT-Verträge ohne Zuständigen | Die Ausgliederungsbeauftragte betreut nur Ausgliederungen nach § 32 VAG. | IKT-Verträge, die keine Ausgliederung sind, etwa Software mit Wartung oder gruppeninterne IT, überwacht niemand, obwohl Art. 5 Abs. 3 DORA das verlangt. | Die Aufgabe nach Art. 5 Abs. 3 ausdrücklich zuweisen, der Ausgliederungsbeauftragten oder einem Mitglied der Geschäftsleitung. |
| Ausgliederungsanzeige ohne DORA-Vorprüfung | Neue Dienstleister laufen durch den MaGo-Prozess mit Risikoanalyse und Anzeige nach § 47 Nr. 8 VAG. | Die Beurteilung vor Vertragsschluss nach Art. 28 Abs. 4 DORA und die Pflichtinhalte nach Art. 30 fehlen, der Vertrag muss nachverhandelt werden. | Ein gemeinsamer Prüfschritt im Einkauf: MaGo-Risikoanalyse und DORA-Vorprüfung in einem Formular. |
Beispiel, Umbauplan und Lücken sind unsere fachliche Einordnung aus dem Wortlaut von DORA, MaGo und den Aufsichtsmitteilungen der BaFin. Ob ein einzelner Bezug eine Ausgliederung nach § 32 VAG ist, gehört im Zweifel in Ihre Rechtsberatung.
Wie wir unterstützen
Wir haben am DORA-Programm einer großen deutschen Versicherungsgruppe mitgearbeitet (im Auftrag einer international tätigen Managementberatung, 02/2024-10/2025). Für Versicherer beginnen wir mit der DORA-Gap-Analyse im Vollrahmen: Sie zeigt, wo VAIT-Unterlagen, MaGo und DORA noch auseinanderlaufen, und endet mit einem Maßnahmenplan. Versicherungsholdings im vereinfachten Rahmen starten mit der Art.-16-Gap-Analyse.
Häufige Fragen
Gilt die VAIT noch?+
Gilt für kleinere Versicherer der vereinfachte Rahmen nach Art. 16?+
Was ist mit „MaRisk VA“ gemeint?+
Brauchen Versicherer unter DORA noch einen Informationssicherheitsbeauftragten?+
Weiterlesen
- DORA Anwendungsbereich: wer betroffen ist, welcher Rahmen gilt
- BAIT und DORA: Aufhebung, Übergang und Mapping als Excel
- IKT-Risikomanagement nach DORA: Rahmen und DOR-Strategie
- Kritische oder wichtige Funktionen nach DORA einstufen
- Art. 16 DORA: der vereinfachte IKT-Risikomanagementrahmen
- DORA für Versicherungsmakler und Vermittler: wer erfasst ist
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 2, 4, 5, 6, 11, 12, 16, 28 bis 30 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement), Titel II (abgerufen am 2026-11-06)
- BaFin: Meldung vom 09.01.2025 „DORA kommt: Änderungen bei den aufsichtlichen Anforderungen an die IT“ (Aufhebung von KAIT, VAIT, ZAIT) (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 08.07.2024 (Stand Juni 2024), Hinweise zur Umsetzung von DORA im IKT-Risikomanagement und IKT-Drittparteienrisikomanagement, Abschnitte II.1 bis II.8 (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 09/2025 (VA) MaGo für SII-VU vom 14.07.2025, Rn. 2, 4, 11, 79 bis 82, 200 bis 228, 249, 251 bis 256 (abgerufen am 2026-11-06)
- BaFin: Fachartikel vom 14.07.2025 „BaFin aktualisiert MaGo-Rundschreiben“ (abgerufen am 2026-11-06)
- Versicherungsaufsichtsgesetz, § 293 Abs. 4 und 5 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- BaFin: FAQs zu DORA (Anwendungsbereich, Management des IKT-Drittparteienrisikos) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).