
Stand: 2026-11-06
Die Pflichten, die für alle Gruppen im vereinfachten Rahmen gelten, stehen mit einer Nachweismatrix zu jedem Artikel auf der Seite Art. 16 DORA. Hier geht es um das, was Factoring- und Finanzierungsleasinginstitute als Teil der Institute nach § 1a Abs. 2a KWG (hier: KWG-Gruppe) konkret entscheiden müssen. Alle Beispiele beziehen sich auf die erfundene „Muster-Factoring GmbH“, deren Einstufungsvermerk auf der Seite DORA-Betroffenheit steht. Für ein Leasinginstitut gilt dasselbe Schema mit Funktionen wie Vertragsabschluss, Vertragsverwaltung und Einzug der Leasingraten.
1. Warum betrifft DORA Factoring- und Leasinginstitute, und welcher Rahmen gilt?
Weil das FinmadiG den Anwendungsbereich national erweitert hat: Nach § 1a Abs. 2a KWG gelten DORA und die Level-2-Rechtsakte für alle Institute, die nicht schon nach Art. 2 DORA erfasst sind, so, als wären sie CRR-Kreditinstitute. Die BaFin nennt Factoring- und Finanzierungsleasinginstitute ausdrücklich. Die Rechtslage der Gruppe im Einzelnen beschreibt die Seite Art. 16 DORA.
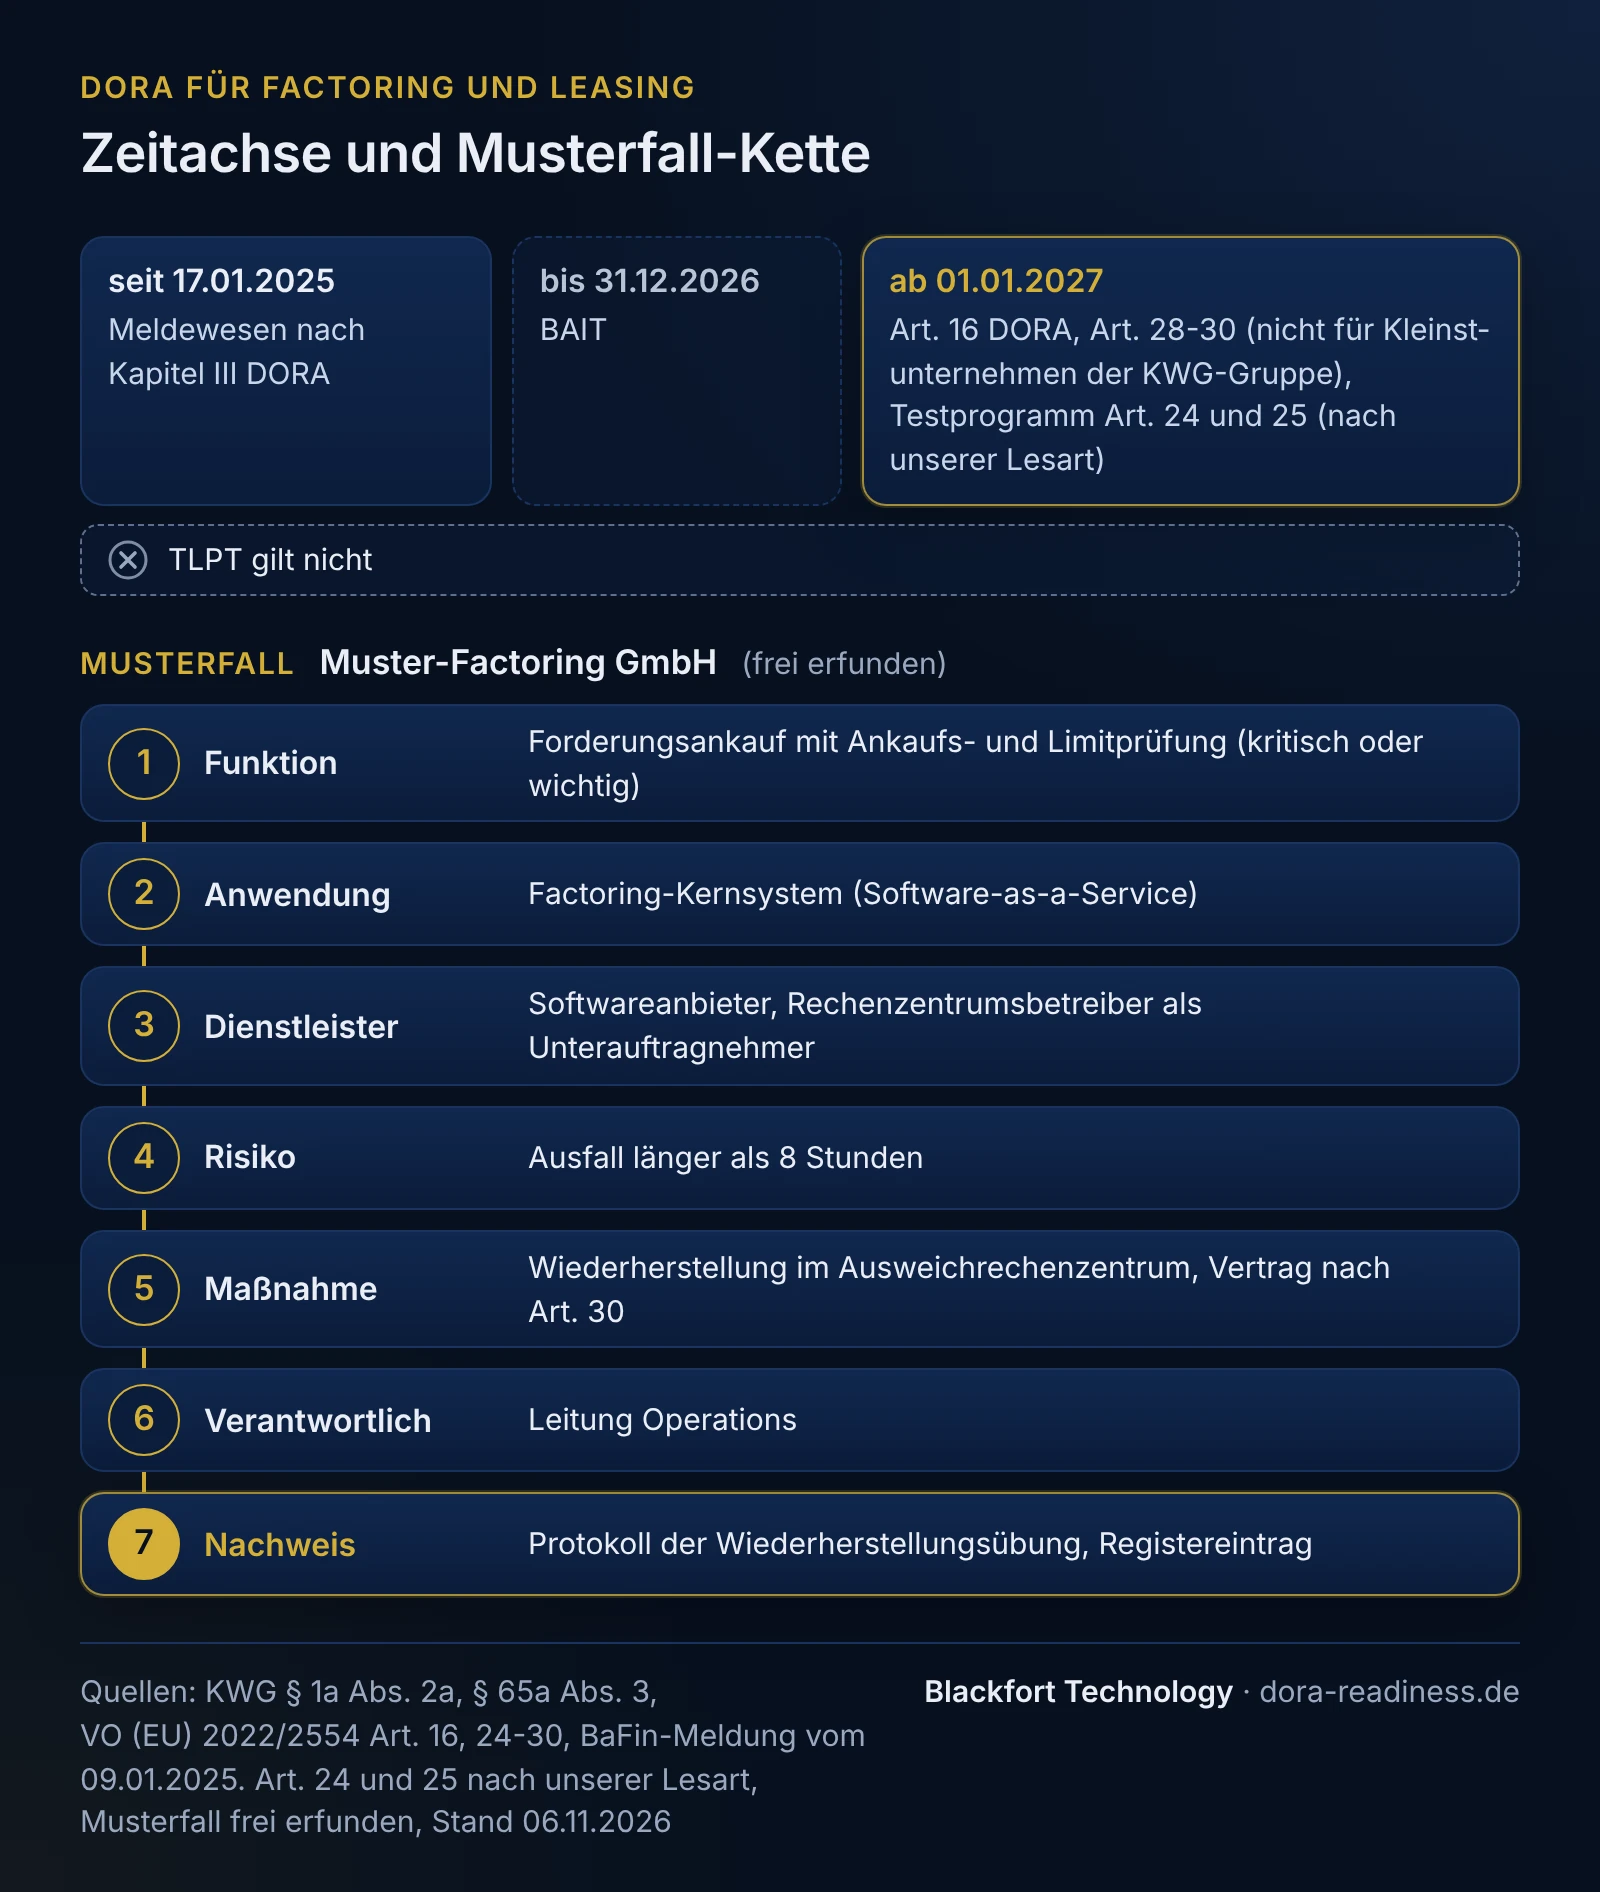
| Zeitpunkt | Was gilt | Fundstelle |
|---|---|---|
| seit 17.01.2025 | Behandlung, Klassifizierung und Meldung IKT-bezogener Vorfälle (Kapitel III DORA), aus DORA bis 2027 nur diese Pflichten | § 65a Abs. 3 Satz 2 KWG, BaFin-FAQ 13 |
| bis 31.12.2026 | BAIT vollständig, einschließlich ISB und IT-Notfallmanagement | BaFin-Meldung vom 09.01.2025 |
| ab 01.01.2027 | vereinfachter Rahmen nach Art. 16 und RTS (EU) 2024/1774 Titel III, dazu Art. 28 bis 30 (nicht für Kleinstunternehmen der Gruppe) und nach unserer Lesart das Testprogramm nach Art. 24 und 25 | § 1a Abs. 2a i. V. m. § 65a Abs. 3 KWG |
| nie | Vollrahmen Art. 5 bis 15, bedrohungsorientierte Penetrationstests (TLPT) | § 1a Abs. 2a Satz 2 Nr. 1, 2 KWG |
Das Testprogramm nach Art. 24 und 25 ordnen wir als unsere Lesart ein und empfehlen, es vorsorglich einzuplanen. Begründung und Gegenargument stehen auf der Seite Art. 16 DORA. Daneben gilt die MaRisk, für Finanzdienstleistungsinstitute nur, soweit nach Größe und Geschäft geboten, insbesondere AT 3, AT 5, AT 7 (mit dem Notfallmanagement nach AT 7.3) und AT 9. Wer zusätzlich Einlagen- und Kreditgeschäft betreibt, ist CRR-Kreditinstitut und seit 2025 im Vollrahmen.
2. Sind wir ein Kleinstunternehmen, und gelten dann Art. 28 bis 30?
Für die meisten Factoring- und Leasinginstitute nein, und dann gelten Art. 28 bis 30 im Grundsatz vollständig. Nach § 1a Abs. 2a Satz 2 Nr. 3 KWG gelten sie nur für Kleinstunternehmen der Gruppe nicht. Kleinstunternehmen ist, wer weniger als zehn Personen beschäftigt und dessen Jahresumsatz bzw. Jahresbilanzsumme 2 Mio. EUR nicht überschreitet. Ein Institut mit nennenswertem Forderungs- oder Leasingbestand liegt mit der Bilanzsumme nach unserer Einschätzung in aller Regel deutlich darüber. Unterstellen sollten Sie den Status nie: Wie Sie ihn mit Zahlen prüfen und was beim Grenzfall „bzw.“/„and/or“ offen ist, zeigt die Seite DORA-Betroffenheit.
Wenn Sie Kleinstunternehmen sind, entfallen aus DORA Register, Vorab-Prüfung, Ausstiegsstrategien, Konzentrationsrisiko und Pflichtvertragsinhalte. Abhängigkeiten von Dienstleistern ermitteln und in der Geschäftsfortführung abfedern müssen Sie trotzdem (Art. 16 Abs. 1 lit. e, RTS Art. 30 Abs. 2, Art. 39 Abs. 2), und für den IKT-Fremdbezug bleibt nach unserer Ableitung aus dem Wortlaut AT 9 MaRisk anwendbar.
Wenn Sie kein Kleinstunternehmen sind, gelten Art. 28 bis 30 ohne die Strategie nach Art. 28 Abs. 2 und ohne die Leitlinie nach RTS 2024/1773. Dass die Zusammenfassung wiederholter Vorfälle nach RTS 2024/1772 Art. 8 Abs. 2 für Sie entfällt, sollten Sie nicht einplanen. Ob die nur national erfasste KWG-Gruppe unter die dortige Ausnahme fällt, regelt keine von uns gelesene Quelle.
Musterfall: von der Funktion bis zum Nachweis
Frei erfundenes Beispiel, keine Kundendaten. Die Muster-Factoring GmbH kauft Forderungen mittelständischer Kunden an, bevorschusst sie und übernimmt das Debitorenmanagement. Sie hat 23 Beschäftigte und eine Bilanzsumme von 61 Mio. EUR, ist also kein Kleinstunternehmen. Das Kernsystem bezieht sie als Software-as-a-Service von einem Softwareanbieter, der es im Rechenzentrum eines Unterauftragnehmers betreibt. Den Zahlungsverkehr wickelt sie über eine Banking-Software ab. Arbeitsplätze, Benutzerverwaltung und Dateiserver betreut ein Managed Service Provider (MSP). Die Geschäftsleitung hat im Oktober 2026 fünf Funktionen als kritisch oder wichtig eingestuft. Die vollständige Funktionsliste mit Begründung steht auf der Seite kritische oder wichtige Funktionen einstufen. Die Tabelle zeigt für zwei dieser Funktionen und für die Bausteine, die alle Funktionen stützen, die ganze Kette, die der vereinfachte Rahmen verlangt.
| Funktion (Einstufung) | Anwendung | Dienstleister | Risiko | Maßnahme (Fundstelle) | Verantwortlich | Nachweis |
|---|---|---|---|---|---|---|
| Forderungsankauf mit Ankaufs- und Limitprüfung (kritisch oder wichtig: ohne Ankauf kein Neugeschäft) | Factoring-Kernsystem mit Kundenportal, Schnittstelle zu einer Wirtschaftsauskunftei | Softwareanbieter (direkter Dienstleister), Rechenzentrumsbetreiber (Unterauftragnehmer), Auskunftei | Ausfall länger als 8 Stunden, Verlust von Ankaufsdaten, Ausfall der Auskunftei-Schnittstelle | Wiederherstellungsziel 8 Stunden, Datenverlust höchstens 1 Stunde, Wiederherstellung im Ausweichrechenzentrum. Vertrag mit Pflichtinhalten für kritische oder wichtige Funktionen, Unterauftrag genehmigt, Ausstiegsstrategie. Notverfahren bei Ausfall der Auskunftei: Abfrage über deren Webportal bis zu einem Limit, darüber entscheidet die Geschäftsleitung (RTS Art. 39 Abs. 2 lit. d, g, h, Art. 28 Abs. 8, Art. 30 Abs. 3 DORA) | Leitung Operations, Genehmigung durch die Geschäftsleitung | Vertrag mit DORA-Anlage, Registereintrag mit Unterauftragnehmer, Protokoll der Wiederherstellungsübung, Abschnitt im Geschäftsfortführungsplan |
| Auszahlung an Anschlusskunden und Zahlungsverkehr (kritisch oder wichtig: Ausfall schon nach Stunden spürbar) | Banking-Software am Arbeitsplatz, Bankverbindung über EBICS | MSP (Betrieb der Arbeitsplätze), Hausbank (ob deren Zugang eine IKT-Dienstleistung ist, im Einzelfall prüfen) | manipulierte Zahlungsdateien, übernommene Zugänge | starke Authentifizierung, Vier-Augen-Freigabe, Rechte nach Need-to-use, Protokollierung der Freigaben (RTS Art. 33, Art. 34 lit. f) | Leitung Finanzen | Rechteliste mit Rezertifizierung, Freigabeprotokolle |
| Arbeitsplätze, E-Mail, Benutzerverwaltung (IKT-Assets, die alle Funktionen unterstützen) | Clients, Verzeichnisdienst, Bürosoftware aus der Cloud | MSP, Cloud-Anbieter | Schadsoftware über Phishing, Missbrauch der Administratorkonten des MSP | automatisierte Schwachstellensuche und Patches, Administratorzugang nur ad hoc und protokolliert, Sicherung getrennt vom Netz (RTS Art. 33, Art. 34 lit. d, f) | Informationssicherheitsbeauftragter (intern) | Scanberichte, Patchstand, monatliche Auswertung der privilegierten Zugänge |
| Behandlung und Meldung von IKT-Vorfällen (Prozess, seit 17.01.2025 Pflicht) | Ticketsystem, Melde- und Veröffentlichungsplattform (MVP) der BaFin | Softwareanbieter und MSP liefern Vorfallinformationen | Meldefrist verpasst, weil Informationen fehlen oder niemand erreichbar ist | Rufbereitschaft, Klassifizierungsbogen, zwei Personen mit MVP-Zugang, Lieferpflichten der Dienstleister für Vorfallinformationen im Vertrag (Art. 17 bis 19 DORA) | Geschäftsleitung | Protokoll der Meldeübung, Vorfallregister |
Die Einstufung „kritisch oder wichtig“ folgt Art. 3 Nr. 22 DORA und ist nicht dasselbe wie die Wesentlichkeit einer Auslagerung. Die Methode zeigt die Seite kritische oder wichtige Funktionen einstufen. Die Wiederherstellungsziele sind Beispielwerte: Der RTS verlangt festgelegte Wiederherstellungsniveaus und Zeitrahmen und eine vom Leitungsorgan genehmigte BIA, gibt aber keine Zahlen vor.
3. Was wird aus unseren BAIT-Unterlagen?
Kaum eine Unterlage fällt ersatzlos weg: Die meisten Inhalte wandern in die Gliederung des RTS. Ersetzt werden vor allem Schutzbedarfsfeststellung und Datensicherungskonzept, ihre Inhalte gehen in Klassifizierung und Geschäftsfortführungsplan über. Das Berechtigungskonzept wird zum Zugangskontrollverfahren umgebaut, das IT-Notfallkonzept zum Geschäftsfortführungsplan, und die MaRisk verlangt in AT 7.3 weiter ein Notfallkonzept. Unterlage für Unterlage zeigt das die Umbauliste der BAIT-Unterlagen, Textziffer für Textziffer das Mapping auf derselben Seite. Bis zum 31.12.2026 gelten die BAIT weiter, setzen Sie keine BAIT-Regelung vorzeitig außer Kraft.
4. Wer übernimmt Sicherheits-, Kontroll- und Revisionsaufgaben?
Die Geschäftsleitung hat die Gesamtverantwortung und verteilt die übrigen Aufgaben selbst, Kontrolle und Revision müssen aber getrennt und unabhängig sein. Einen ISB oder eine IKT-Risikokontrollfunktion schreibt der vereinfachte Rahmen nicht vor, die Aufgaben bleiben. Die Regeln im Einzelnen stehen auf der Seite Art. 16 DORA. Im Musterfall sieht die Verteilung so aus:
| Aufgabe | Im Musterfall | Darf nicht zusammenfallen mit |
|---|---|---|
| Gesamtverantwortung, Genehmigung von Klassifizierung, Hauptrisiken, BIA und Geschäftsfortführungsplan, Budget, Berichtswesen (RTS Art. 28 Abs. 2) | Geschäftsleitung (zwei Geschäftsführer) | - |
| Leitlinie pflegen, Maßnahmen steuern, Vorfälle bewerten, Tests planen, an die Geschäftsleitung berichten | Informationssicherheitsbeauftragter (intern), mit Ansprechpartner in der Geschäftsleitung | interne Revision, nach unserer Empfehlung auch nicht der IT-Betrieb |
| IT-Betrieb, Patches, Benutzerverwaltung | MSP, gesteuert von der Leitung Operations | Kontrolle der eigenen Arbeit |
| interne Revision des Rahmens (RTS Art. 28 Abs. 5, 6) | Revision nach Revisionsplan, mit unabhängigen Prüfern mit IKT-Fachkenntnissen | Informationssicherheit und IT-Betrieb |
5. Was müssen Softwareanbieter, MSP und Rechenzentrum liefern?
Verträge mit den Pflichtinhalten nach Art. 30 DORA und im laufenden Betrieb die Nachweise, die Sie selbst nicht erzeugen können. Die Dienstleister trifft DORA dabei nur mittelbar über diese Verträge. Nach DORA sind sie nicht meldepflichtig (eigene Meldepflichten etwa nach NIS2 oder TKG können bestehen), und unmittelbar beaufsichtigt werden nur die von den europäischen Aufsichtsbehörden als kritisch eingestuften IKT-Drittdienstleister. Löst ein Vorfall beim Dienstleister bei Ihnen einen schwerwiegenden Vorfall aus, melden Sie.
| Dienstleister | Im Vertrag (Art. 30 DORA, RTS 2025/532) | Im Betrieb (RTS Titel III) | Für das Register (ITS 2024/2956) |
|---|---|---|---|
| Softwareanbieter des Kernsystems (unterstützt eine kritische oder wichtige Funktion) | alle Inhalte nach Abs. 2, zusätzlich nach Abs. 3: präzise Leistungsziele, Berichtspflichten, Notfallpläne und deren Tests, Sicherheitsmaßnahmen, Zugangs-, Inspektions- und Prüfrechte, Ausstiegsunterstützung mit Übergangszeitraum. Regeln zur Unterbeauftragung mit Informationspflicht bei wesentlichen Änderungen | Störungs- und Vorfallmeldungen mit den Angaben, die Sie zur Klassifizierung brauchen, Teilnahme an der Wiederherstellungsübung, Prüfberichte, Änderungsankündigungen | LEI oder EUID, Unterauftragnehmer, die die kritische oder wichtige Funktion wirksam unterstützen |
| Managed Service Provider (Arbeitsplätze, Server, Benutzerverwaltung) | alle Inhalte nach Abs. 2, etwa Leistungsbeschreibung, Standorte, Datenzugang bei Insolvenz und Ende, Unterstützung bei Vorfällen, Kündigungsrechte. Abs. 3, wenn die Leistung eine kritische oder wichtige Funktion unterstützt | Ergebnisse der automatisierten Schwachstellensuche und Patchstand, Protokolle privilegierter Zugänge, Sicherungs- und Rücksicherungsnachweise, Änderungsprotokoll, persönliche Konten für jeden Techniker | LEI oder EUID |
| Rechenzentrum (direkt beauftragt oder als Unterauftragnehmer) | Standorte, Sicherheitsmaßnahmen, bei kritischen oder wichtigen Funktionen Prüfrechte | Nachweise zu Zutrittsschutz und Schutz vor Umweltgefahren (RTS Art. 32), etwa Prüfberichte | als Unterauftragnehmer in der Dienstleistungskette |
Standardvertragsklauseln der europäischen Aufsichtsbehörden gibt es bislang nicht, eine verlängerte Übergangsfrist für bestehende Verträge auch nicht. Planen Sie die Nachverhandlungen deshalb früh. Kleinstunternehmen der Gruppe brauchen die Lieferungen „Im Betrieb“ auch ohne Art. 30, weil die Maßnahmen nach RTS Art. 29 Abs. 2 die vom Dienstleister umgesetzten umfassen.
6. Was ist bis zum 01.01.2027 umzusetzen und nachzuweisen?
Alles, was der vereinfachte Rahmen und Art. 28 bis 30 verlangen, gilt ab diesem Tag ohne weitere Übergangsfrist, das Meldewesen gilt bereits. Die folgende Liste zeigt, welche Nachweise am Stichtag vorliegen sollten:
| Pflicht | Fundstelle | Nachweis zum 01.01.2027 |
|---|---|---|
| Vorfallbehandlung, Klassifizierung, Meldung (gilt seit 17.01.2025) | Art. 17 bis 19 DORA, RTS 2024/1772, 2025/301 | Prozessbeschreibung, Klassifizierungsbogen, MVP-Zugänge, Vorfallregister |
| dokumentierter Rahmen und Informationssicherheitsleitlinie | Art. 16 Abs. 1 lit. a DORA, RTS Art. 29 | Rahmendokument, Leitlinie, Maßnahmenkatalog |
| Zuständigkeiten, Ziele, Budget, Berichtswesen | RTS Art. 28 Abs. 2 | Beschlussprotokoll der Geschäftsleitung |
| Klassifizierung, Hauptrisiken, BIA | RTS Art. 28 Abs. 2 lit. d, Art. 30, 31 | Funktionsliste, Asset- und Abhängigkeitsübersicht, Risikoregister, genehmigte BIA |
| Geschäftsfortführungsplan mit Wiederherstellungszielen und Datensicherung | RTS Art. 39 | genehmigter Plan |
| Zugangskontrolle, Betriebssicherheit, Protokollierung, Datensicherheit | RTS Art. 32 bis 35 | Zugangskontrollverfahren, Protokollierungsvorgabe, Scan- und Patchnachweise |
| Testplan und, nach unserer Lesart, Testprogramm | RTS Art. 36, Art. 24, 25 DORA | Testplan 2027 |
| Projekt- und Änderungsverfahren | RTS Art. 37, 38 | Verfahrensbeschreibungen |
| Verträge mit Pflichtinhalten, Ausstiegsstrategien, Register (nicht für Kleinstunternehmen) | Art. 28 bis 30 DORA | Vertragsübersicht mit Stand der Nachverhandlung, Ausstiegsstrategien für kritische oder wichtige Dienste, Register |
| Schulung für Personal und Management | Art. 16 Abs. 1 lit. h DORA | Schulungsplan 2027 |
| Revision des Rahmens | RTS Art. 28 Abs. 5 | IKT-Prüffeld im Revisionsplan 2027 |
Ob die Wochenenderleichterung für Erst- und Zwischenmeldungen von Factoring- und Leasinginstituten gilt, ist offen, wir planen ohne sie. Fristen und Begründung stehen auf der Seite Fristen und Ablauf der DORA-Meldepflicht. Ab wann die Gruppe erstmals ein Informationsregister einreicht, regelt keine von uns gelesene Quelle. Führen Sie es ab Januar 2027 einreichungsfähig.
Kurzprotokoll einer Wiederherstellungsübung (Beispiel)
Erfundenes Beispiel zur Muster-Factoring GmbH. Das Institut hat den neuen Plan im Oktober 2026 getestet, noch unter der BAIT, damit Mängel vor dem Umstieg behoben sind.
| Übung | Wiederherstellung der Funktion Forderungsankauf |
|---|---|
| Datum, Dauer | 22.10.2026, 07:30-16:00 Uhr |
| Grundlage | Geschäftsfortführungsplan Abschnitt 3, bis 31.12.2026 BAIT Kapitel 10, ab 2027 RTS Art. 40 |
| Szenario | Schadsoftware verschlüsselt die Datenbank des Kernsystems beim Softwareanbieter. Wiederherstellung aus der Sicherung im Ausweichrechenzentrum. |
| Ziele laut Plan | Funktion nach höchstens 8 Stunden wieder nutzbar, Datenverlust höchstens 1 Stunde |
| Ablauf | 07:30 Szenario ausgelöst 07:55 Anbieter erreicht (25 Minuten Verzug, Telefonliste veraltet) 08:20 Entscheidung für das Ausweichrechenzentrum 13:05 Datenbank zurückgesichert 14:20 Kernsystem für Sachbearbeitung freigegeben 15:40 Kundenportal wieder erreichbar |
| Ergebnis | Kernsystem nach 6 Stunden 50 Minuten nutzbar, letzter Datenstand 40 Minuten vor Szenariobeginn: Ziele eingehalten. Kundenportal erst nach 8 Stunden 10 Minuten: Ziel knapp verfehlt. |
| Mängel | 1. Kontaktliste des Anbieters veraltet. 2. Zertifikat des Portals im Ausweichrechenzentrum musste erst eingespielt werden. 3. Im Notbetrieb war unklar, wer Ankäufe im Vier-Augen-Prinzip freigibt. |
| Maßnahmen | Zu 1: Liste im Plan quartalsweise prüfen, Leitung Operations, bis 30.11.2026. Zu 2: Anbieter hinterlegt das Zertifikat, Vertragsanlage ergänzt, bis 15.12.2026. Zu 3: Freigaberegel für den Notbetrieb in den Plan, Leitung Risikomanagement, bis 30.11.2026. |
| Bericht an die Geschäftsleitung | 29.10.2026, Mängel und Maßnahmen zur Kenntnis genommen (ab 2027 Pflicht nach RTS Art. 40 Abs. 3) |
Ergebnis einer Meldeübung (Beispiel)
Erfundenes Beispiel zur Muster-Factoring GmbH. Planspiel am Freitag, 30.10.2026: Das Kernsystem fällt beim Anbieter aus, Kenntnis um 15:10 Uhr, Einstufung als schwerwiegend um 17:40 Uhr, Erstmeldung also bis 21:40 Uhr fällig (die Schwellen zeigt der Klassifizierungsbogen zur Meldepflicht). Der Hauptbefund lag beim Anbieter des Kernsystems: Er meldete den Ausfall als Störung ohne Angaben zu Ursache, erwarteter Dauer und betroffenen Kunden und lieferte sie erst auf zweite Nachfrage um 20:15 Uhr. Erst dann ließen sich die Angaben zu den betroffenen Anschlusskunden im Formular ergänzen. Das Formular war um 21:05 Uhr fertig, die Frist wäre knapp gehalten worden. Die Maßnahmen:
- Vertragsanlage mit Meldeinhalten und Lieferfristen für den Anbieter, etwa Ursache, erwartete Dauer und betroffene Kunden binnen einer Stunde (Leitung Operations, bis 31.12.2026),
- Ansprechpartner beim Anbieter mit Vertretung im Notfallhandbuch, zweite Person für die MVP (Geschäftsleitung, bis 30.11.2026),
- Klassifizierungsbogen um die Kundenzahl je Dienstleistung ergänzen (Informationssicherheitsbeauftragter, bis 15.11.2026).
7. Wie hoch ist der Aufwand, und wie viel Zeit brauchen wir selbst?
Das hängt weniger von der Größe des Instituts ab als vom Zustand der BAIT-Unterlagen und von der Zahl der IKT-Dienstleister. Wer viele Verträge nachverhandeln muss, braucht vor allem Zeit, die er nicht selbst in der Hand hat. Unsere Einschätzung:
| Arbeitspaket | Wer intern beteiligt ist | Was den Aufwand erhöht |
|---|---|---|
| Einstufung und Kleinstunternehmen-Prüfung | Geschäftsleitung, Rechnungswesen | Grenzfall bei den Finanzgrößen |
| Funktionsliste, Assets, Abhängigkeiten, BIA | Fachbereichsleitungen in Workshops, Leitung Operations | keine aktuelle Übersicht über Anwendungen und Dienstleister |
| Dokumentenset umbauen | Informationssicherheit, mit Zuarbeit der Fachbereiche | veraltete oder lückenhafte BAIT-Dokumente |
| Verträge und Register | Leitung Operations, Einkauf oder Rechtsberatung | viele Dienstleister, Standardverträge großer Anbieter, lange Unterauftragsketten |
| Beschlüsse und Schulung der Geschäftsleitung | Geschäftsleitung | wenige Sitzungstermine bis Jahresende |
| Wiederherstellungs- und Meldeübung | Leitung Operations, Dienstleister, Geschäftsleitung | Dienstleister ohne Übungstermin im Vertrag |
| Betrieb im ersten Jahr | Informationssicherheit, Fachbereiche, Revision | fehlende Lieferpflichten der Dienstleister |
Die meiste Zeit der Geschäftsleitung binden die Beschlüsse nach RTS Art. 28 Abs. 2, diese Termine sollten jetzt im Kalender stehen. Ein belastbares Bild Ihres Aufwands liefert die DORA-Gap-Analyse mit Maßnahmenplan. Das Umstiegspaket von der BAIT auf Art. 16 setzt den Umbau mit festem Grundumfang um, die Art.-16-Gap-Analyse wird darauf angerechnet, Einzelheiten im Angebot. Umfang und Preise stehen auf diesen beiden Seiten.
Drei typische Lücken bei Factoring- und Leasinginstituten
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Umstieg erst für 2027 geplant | Die BAIT gelten bis 31.12.2026, das Projekt wird deshalb ins neue Jahr gelegt | am 01.01.2027 fehlen die vom Leitungsorgan beschlossene Funktionsliste und BIA und weitere Beschlüsse nach RTS Art. 28 Abs. 2, eine weitere Übergangsfrist gibt es nicht | Sitzungstermine der Geschäftsleitung jetzt festlegen: Rollen, Leitlinie, Funktionsliste und BIA im Dezember 2026 beschließen, den Geschäftsfortführungsplan bis Januar 2027, Wiederherstellungs- und Meldeübung im ersten Quartal 2027, wer kann, schon 2026 |
| Auskunftei, Bankzugänge und Händlerportale fehlen in der Abhängigkeitsübersicht | nur Kernsystem-Anbieter und MSP gelten als IKT-Dienstleister, Schnittstellen und beim Leasing die Portale von Herstellern und Händlern bleiben außen vor | Abhängigkeiten nach Art. 16 Abs. 1 lit. e unvollständig, kein Notverfahren für Bonitätsprüfung, Zahlungsverkehr oder Vertragsanbahnung | jede Schnittstelle nach RTS Art. 30 klassifizieren, Einstufung als IKT-Dienstleistung je Fall prüfen, Notverfahren nach RTS Art. 39 Abs. 2 lit. h festlegen |
| Dienstleister liefern keine Nachweise | Verträge aus BAIT-Zeiten ohne Pflichtinhalte nach Art. 30, Berichte nie angefordert | Wiederherstellbarkeit, Patchstand und Protokollierung lassen sich nicht belegen | Vertragsanlage nach Art. 30 verhandeln, Lieferungen mit Termin im Jahreskalender abrufen |
Lücken und Abhilfe sind unsere fachliche Einordnung aus dem Wortlaut von DORA, RTS und Aufsichtsmitteilung. Der Musterfall auf dieser Seite ist frei erfunden. Die Einordnung ist allgemeine Information und ersetzt keine Rechtsberatung im Einzelfall. Ob Sie Kleinstunternehmen sind, prüfen Sie mit den Zahlen auf der Seite DORA-Betroffenheit.
Häufige Fragen
Was ändert sich für Factoring- und Leasinginstitute am 01.01.2027?+
Müssen wir bis 01.01.2027 alle Verträge mit IKT-Dienstleistern angepasst haben?+
Unsere IT betreibt komplett ein Dienstleister. Was müssen wir dann noch selbst tun?+
Lohnt sich eine Wiederherstellungsübung noch unter der BAIT?+
Weiterlesen
- Art. 16 DORA: der vereinfachte IKT-Risikomanagementrahmen
- DORA-Umstieg nach Art. 16: Umstiegspaket für BAIT-Institute
- BAIT und DORA: Aufhebung, Übergang und Mapping als Excel
- DORA-Meldepflicht: IKT-Vorfälle klassifizieren und melden
- Kritische oder wichtige Funktionen nach DORA einstufen
- DORA Anwendungsbereich: wer betroffen ist, welcher Rahmen gilt
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 3 Nr. 22 und 60, Art. 16, 17-19, 24-30 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement), Titel III Art. 28-41 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1772 (Klassifizierung von Vorfällen), Art. 6, 8, 9 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/301 (Inhalt und Fristen der Meldungen), Art. 5 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/532 (Unterauftragsvergabe) (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 1a (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 65a (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- BaFin: FAQ DORA 13, Übergangsregelung für Institute nach § 1a Abs. 2a KWG (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 21.08.2025 zum vereinfachten IKT-Risikomanagementrahmen (Artikel 16 DORA) (abgerufen am 2026-11-06)
- BaFin: Meldung vom 09.01.2025, DORA kommt: Änderungen bei den aufsichtlichen Anforderungen an die IT (abgerufen am 2026-11-06)
- BaFin: FAQs zu DORA (Anwendungsbereich, Drittparteien, Meldewesen, Informationsregister) (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 06/2026 (BA) MaRisk, Stand 30.06.2026, AT 2.1, AT 7.3, AT 9 (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).