
Stand: 2026-11-06
Diese Seite richtet sich an IT-Dienstleister mit Kunden aus der Finanzbranche: Managed-Service-Provider, Softwarehäuser, Rechenzentren, Cloud- und TK-Anbieter. Ihre Kunden wenden entweder den Vollrahmen nach Art. 5 bis 15 DORA oder den vereinfachten Rahmen nach Art. 16 an. Für die Anforderungen an Sie macht das kaum einen Unterschied, weil Art. 28 bis 30 in beiden Rahmen gelten. Ausgenommen sind nur Kleinstunternehmen unter den Instituten nach § 1a Abs. 2a KWG (Factoring, Leasing, Bürgschaftsbanken und andere), für die Art. 28 bis 30 nicht gelten. Wie Finanzunternehmen ihre Dienstleister steuern, steht auf der Seite IKT-Drittdienstleister.
Gilt DORA für IT-Dienstleister?
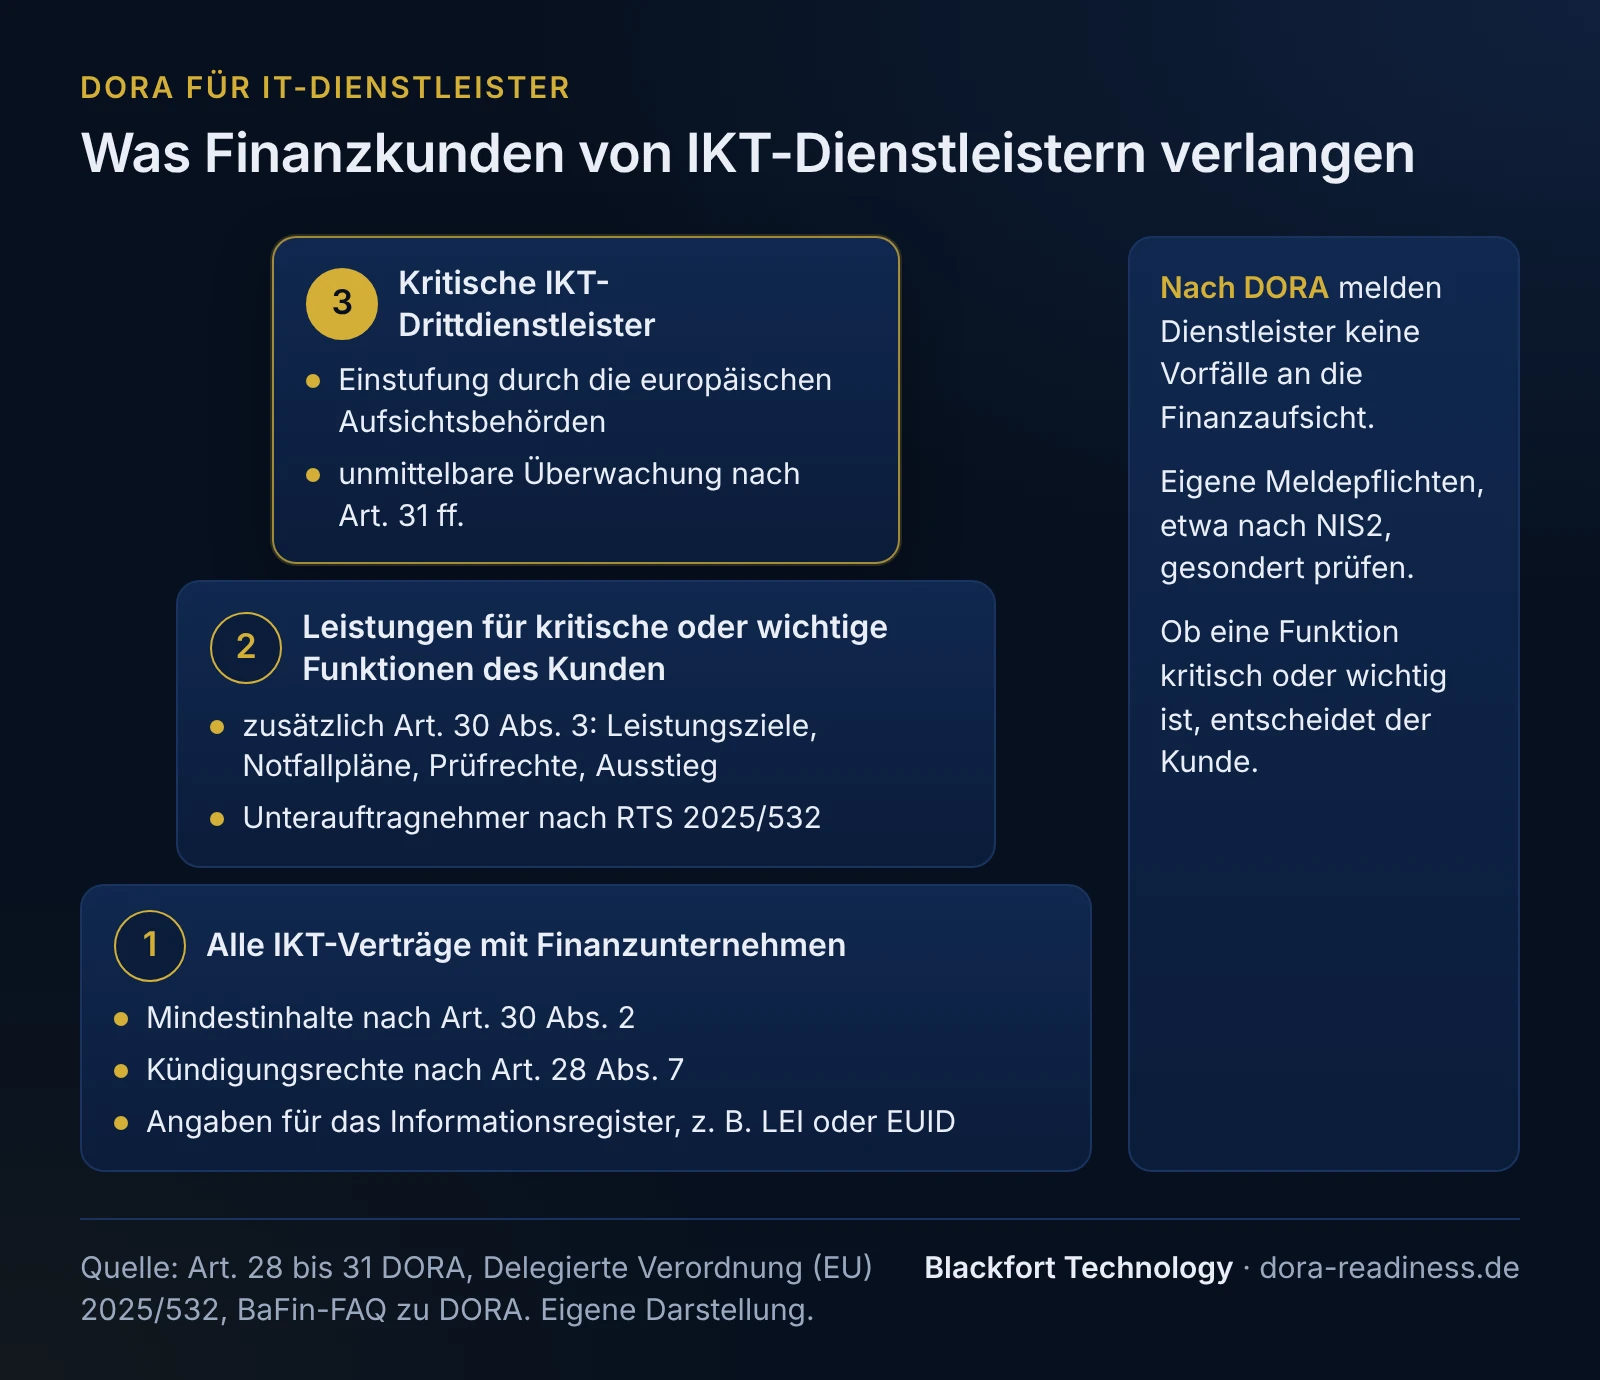
Nicht als eigene Pflicht, mit einer Ausnahme. IKT-Drittdienstleister stehen zwar in Art. 2 Abs. 1 lit. u DORA, sind nach Art. 2 Abs. 2 aber keine Finanzunternehmen. Laut BaFin gelten die Regelungen nur für Finanzunternehmen und betreffen IKT-Drittdienstleister indirekt, weil die Finanzunternehmen bei der Vertragsgestaltung bestimmte Anforderungen berücksichtigen müssen. Nach DORA sind Dienstleister nicht meldepflichtig. Löst ein Vorfall bei Ihnen beim Kunden einen schwerwiegenden Vorfall aus, meldet der Kunde. Eigene Meldepflichten aus anderen Gesetzen sind möglich, siehe unten.
Die Ausnahme sind kritische IKT-Drittdienstleister. Sie werden nach Art. 31 DORA von den europäischen Aufsichtsbehörden eingestuft und unterliegen dann dem Überwachungsrahmen nach Kapitel V Abschnitt II mit einer federführenden Überwachungsbehörde. Die Kriterien sind systemische Auswirkungen eines Ausfalls, die Bedeutung der Kunden, deren Abhängigkeit bei kritischen oder wichtigen Funktionen und die Ersetzbarkeit (Art. 31 Abs. 2). Die Aufsichtsbehörden stufen jährlich auf Grundlage der Informationsregister ein und veröffentlichen eine Liste. Nicht eingestuft werden nach Art. 31 Abs. 8 unter anderem gruppeninterne Dienstleister und Dienstleister, die nur in einem Mitgliedstaat für Finanzunternehmen leisten, die nur dort tätig sind. Wer eingestuft wird, erfährt es von der Aufsicht und muss es seinen Finanzkunden mitteilen (Art. 31 Abs. 5). Die Dienste eines eingestuften Dienstleisters mit Sitz in einem Drittland dürfen Finanzunternehmen nur in Anspruch nehmen, wenn er innerhalb von zwölf Monaten nach der Einstufung ein Tochterunternehmen in der EU gegründet hat (Art. 31 Abs. 12).
Ein „DORA-Zertifikat“, das ein Dienstleister erwerben könnte, sieht die Verordnung nicht vor. Was zählt, sind Vertrag und Nachweise.
Sind Sie IKT-Dienstleister im Sinne von DORA?
IKT-Drittdienstleister ist jedes Unternehmen, das IKT-Dienstleistungen bereitstellt (Art. 3 Nr. 19). IKT-Dienstleistungen sind digitale Dienste und Datendienste, die über IKT-Systeme dauerhaft für interne oder externe Nutzer bereitgestellt werden, einschließlich Hardware als Dienstleistung, ohne herkömmliche analoge Telefondienste (Art. 3 Nr. 21). Die BaFin verlangt von Finanzunternehmen, alle Drittbezüge mit IKT-Bezug einzuwerten. Rechnen Sie deshalb mit Fragen, auch wenn Sie Ihre Leistung nie als Auslagerung gesehen haben:
| Dienstleister | Typische Leistung | Worauf Kunden achten |
|---|---|---|
| Managed-Service-Provider | Betrieb von Servern, Arbeitsplätzen, Netz, Datensicherung, Fernwartung | privilegierte Zugänge, Wiederherstellung, Unterstützung bei Vorfällen |
| Softwarehaus | Software als Dienst, Wartung und Updates von Fachanwendungen | Standorte der Datenverarbeitung, Unterauftragnehmer, Datenrückgabe, Ausstieg. Ob Wartung beim Kunden installierter Software eine IKT-Dienstleistung ist, bewertet der Kunde |
| Rechenzentrum, Colocation | Fläche, Strom, Klima, Betrieb von Infrastruktur | oft Unterauftragnehmer eines anderen Dienstleisters. Dann fragt der Kunde über den direkten Dienstleister nach Kennung, Standort und Prüfrechten |
| Cloud-Anbieter | Infrastruktur, Plattform, Software als Dienst | Standorte, Konzentrationsrisiko, Ausstieg, Prüfrechte. Zum C5-Testat siehe C5 und DORA |
| TK-Anbieter | Datenleitungen, Internetzugang, verwaltete Netze | Verfügbarkeit, Wiederanlauf, Unterstützung bei Vorfällen. Ausgenommen sind nur herkömmliche analoge Telefondienste, Datendienste sind nach unserer Lesart erfasst |
Erbringt ein beaufsichtigtes Unternehmen eine regulierte Finanzdienstleistung, ist das laut BaFin für diese Leistung keine IKT-Dienstleistung. Gruppeninterne Dienstleister behandelt die BaFin grundsätzlich wie externe.
Welche Klauseln verlangen Finanzkunden?
Die Mindestinhalte legt Art. 30 DORA in zwei Stufen fest. Ob Ihre Leistung beim Kunden eine kritische oder wichtige Funktion unterstützt, entscheidet der Kunde vor Vertragsschluss (Art. 28 Abs. 4 lit. a). Davon hängt ab, welche Stufe gilt:
| Gilt für | Fundstelle | Was Sie zusagen |
|---|---|---|
| alle IKT-Verträge | Art. 30 Abs. 1 | Vertrag schriftlich in einem Dokument, einschließlich Dienstleistungsgüte |
| alle IKT-Verträge | Art. 30 Abs. 2 lit. a bis i | vollständige Leistungsbeschreibung mit Angabe zu Unteraufträgen, Standorte von Leistung, Verarbeitung und Speicherung mit Vorabinformation bei Änderung, Datenschutz und Datensicherheit, Datenzugang und Rückgabe bei Insolvenz, Abwicklung, Einstellung oder Vertragsende, Dienstleistungsgüte, Unterstützung bei IKT-Vorfällen ohne Zusatzkosten oder zu vorab festgelegten Kosten, volle Zusammenarbeit mit Aufsichts- und Abwicklungsbehörden, Kündigungsrechte und Mindestfristen, Teilnahme an Sensibilisierung und Schulungen des Kunden |
| alle IKT-Verträge | Art. 28 Abs. 7 | Kündigungsrecht des Kunden bei erheblichem Verstoß, bei Umständen, die die Leistung beeinträchtigen können, bei nachweislichen Schwächen im IKT-Risikomanagement und wenn die Aufsicht den Kunden deshalb nicht mehr wirksam beaufsichtigen kann |
| Leistungen zu kritischen oder wichtigen Funktionen | Art. 30 Abs. 3 lit. a bis f | präzise Leistungsziele, Berichtspflichten bei Entwicklungen, die Ihre Leistung beeinträchtigen können, Notfallpläne umsetzen und testen, Sicherheitsmaßnahmen, Mitwirkung an TLPT des Kunden, uneingeschränkte Zugangs-, Inspektions- und Auditrechte für Kunde, Beauftragte und Aufsicht, Ausstiegsstrategie mit verbindlichem Übergangszeitraum |
| Leistungen zu kritischen oder wichtigen Funktionen mit Unterauftragnehmern | Delegierte VO (EU) 2025/532 Art. 3 bis 6 | Sie können Unterauftragnehmer auswählen, überwachen und benennen, geben Zugangs- und Inspektionsrechte an sie weiter, kündigen wesentliche Änderungen rechtzeitig mit einer Frist an, in der der Kunde ablehnen kann, und setzen sie nicht vorher um |
Die BaFin geht davon aus, dass viele bestehende Verträge nachverhandelt werden müssen, auch solche ohne kritische oder wichtige Funktion. Verlängerte Übergangsfristen gibt es nicht, Standardvertragsklauseln der Behörden liegen nicht vor. Zwei Punkte schaffen Spielraum: Der Vertrag kann alternative Bestätigungsniveaus vorsehen, wenn Rechte anderer Kunden betroffen sind (Art. 30 Abs. 3 lit. e ii). Mit Kunden, die Kleinstunternehmen sind, können Sie vereinbaren, dass ein unabhängiger Dritter, den Sie benennen, die Prüfrechte wahrnimmt.
Was gehört in ein Nachweispaket?
Ein Nachweispaket bündelt, was jeder Finanzkunde früher oder später anfragt. Es erspart Ihnen, dieselben Fragen für jeden Kunden neu zu beantworten. Wir empfehlen diese Gliederung:
- Leistungsbeschreibung je Leistung, mit den Systemen, die sie erbringen.
- Standort- und Unterauftragnehmerliste mit Ländern, Rechtsträgerkennung (LEI oder EUID) und Rang in der Dienstleistungskette. Kunden brauchen diese Angaben für ihr Informationsregister.
- DORA-Vertragsanlage entlang Art. 30 Abs. 2 und 3, Art. 28 Abs. 7 und RTS 2025/532, in einer Fassung für alle Verträge und einer Ergänzung für kritische oder wichtige Funktionen.
- Sicherheitsnachweise: Zertifikate mit Geltungsbereich, aktuelle Prüfberichte, Sicherheitskonzept in einer Fassung, die Sie weitergeben können.
- Notfall- und Testnachweise: Notfallplan, Zusammenfassung des letzten Wiederherstellungstests.
- Vorfallprozess: Erreichbarkeit, Fristen für die erste Information, Inhalt Ihrer Vorfallberichte, Kosten der Unterstützung.
- Ausstiegsunterstützung: Exportformate, Übergangszeitraum, Ablauf der Datenrückgabe.
Zertifikate und Prüfberichte helfen, ersetzen eigene Prüfungen des Kunden aber nicht vollständig. Kunden im Vollrahmen, die keine Kleinstunternehmen sind, dürfen sich nach Delegierter Verordnung (EU) 2024/1773 Art. 8 Abs. 3 nur unter Bedingungen und nicht längerfristig allein darauf stützen. Sie müssen etwa prüfen, ob der Geltungsbereich ihre Systeme abdeckt, und Erweiterungen verlangen können.
Beispiel: beantworteter Kundenfragebogen eines MSP
Fiktives Beispiel, kein Kunde. Die Muster-IT-Service GmbH betreut mit 40 Beschäftigten Firmenkunden in Nordrhein-Westfalen. Für die Muster-Factoring GmbH (23 Beschäftigte, 61 Mio. EUR Bilanzsumme, kein Kleinstunternehmen) betreibt sie Server, Arbeitsplätze, Firewall und Datensicherung. Die Server stehen in einem angemieteten Rechenzentrum in Deutschland, die Sicherungskopien liegen zusätzlich bei einem Speicheranbieter in Deutschland. Die Muster-Factoring GmbH wendet ab 01.01.2027 den Art.-16-Rahmen an und schickt im November 2026 einen Fragebogen. Die Fragen leiten sich aus Art. 28 bis 30 DORA, RTS 2025/532 und den Registervorlagen ab. So antwortet der MSP:
| Frage des Kunden | Fundstelle | Antwort des MSP | Nachweis |
|---|---|---|---|
| Welche Leistungen erbringen Sie für uns? | Art. 30 Abs. 2 lit. a | Betrieb von drei Servern und 25 Arbeitsplätzen, Firewall, Datensicherung, Fernwartung. Welche davon kritische oder wichtige Funktionen unterstützen, legen Sie fest. Wir haben jeder Leistung die Anwendungen zugeordnet, die darauf laufen. | Leistungsbeschreibung mit Zuordnung |
| Wie lautet Ihre Rechtsträgerkennung? | ITS 2024/2956 Art. 3 | LEI und EUID, beide aktiv. Für die zwei Unterauftragnehmer liegen die LEI bei. | Unterauftragnehmerliste |
| Wo erbringen Sie die Leistung, wo werden Daten verarbeitet und gespeichert? | Art. 30 Abs. 2 lit. b | ausschließlich in Deutschland. Standortwechsel kündigen wir drei Monate vorher an. | Standortliste, Vertragsanlage |
| Setzen Sie Unterauftragnehmer ein? | Art. 30 Abs. 2 lit. a, RTS 2025/532 Art. 3 bis 5 | ja, Rechenzentrumsbetreiber (Rang 2) und Speicheranbieter für Sicherungskopien (Rang 2). Wesentliche Änderungen kündigen wir 60 Tage vorher an und setzen sie bei Ihrer Ablehnung nicht um. Der Speicheranbieter gewährt bisher nur Prüfberichte statt eigener Prüfrechte, die Nachverhandlung läuft bis März 2027. | Unterauftragnehmerliste, Stand der Verhandlung |
| Welche Sicherheitsstandards wenden Sie an? | Art. 28 Abs. 5, Art. 30 Abs. 3 lit. c | Informationssicherheitsmanagement nach ISO/IEC 27001, Zertifikat für Betrieb und Fernwartung, nicht für die Softwareentwicklung. | Zertifikat mit Geltungsbereich, Zusammenfassung des letzten Auditberichts |
| Gibt es Notfallpläne, und wie testen Sie sie? | Art. 30 Abs. 3 lit. c | Notfallhandbuch für alle betreuten Kunden, jährliche Rücksicherung einer Kundenumgebung, letzte im September 2026. Eine Rücksicherung Ihrer Umgebung bieten wir für Ihre Wiederherstellungsübung an. | Notfallhandbuch (Auszug), Testprotokoll |
| Wie unterstützen Sie uns bei IKT-Vorfällen? | Art. 30 Abs. 2 lit. f | Rufbereitschaft rund um die Uhr, erste Information an Ihre benannten Ansprechpartner binnen einer Stunde nach Erkennen, Unterstützung bis 20 Stunden je Vorfall ohne Zusatzkosten, darüber zum vereinbarten Stundensatz. Melden an die BaFin müssen Sie, wir liefern die Angaben. | Vorfallprozess, Kontaktliste |
| Arbeiten Sie mit der Aufsicht zusammen? | Art. 30 Abs. 2 lit. g | ja, uneingeschränkt, auch mit von der Aufsicht benannten Personen. | Vertragsanlage |
| Dürfen wir und die Aufsicht Sie prüfen? | Art. 30 Abs. 3 lit. e | ja, mit vier Wochen Vorlauf, bei Anlass kurzfristig. Wo Rechte anderer Kunden betroffen sind, schlagen wir eine gemeinsame Prüfung oder einen Prüfbericht als alternative Bestätigung vor. | Vertragsanlage |
| Wie kommen wir an unsere Daten, wenn der Vertrag endet oder Sie ausfallen? | Art. 30 Abs. 2 lit. d, Abs. 3 lit. f | Export aller Daten und Sicherungen in Standardformaten binnen 30 Tagen, Übergangszeitraum von sechs Monaten mit weiterem Betrieb, Übergabe an Ihren neuen Dienstleister. | Ausstiegshandbuch |
| Nehmen Ihre Techniker an unseren Schulungen teil? | Art. 30 Abs. 2 lit. i | ja, einmal jährlich an Ihrer Sensibilisierung, Nachweis über Teilnehmerliste. | Vertragsanlage |
| Wirken Sie an bedrohungsgeleiteten Penetrationstests mit? | Art. 30 Abs. 3 lit. d | Sie wenden TLPT nach dem KWG nicht an. Die Mitwirkung sagen wir in der Vertragsanlage trotzdem zu. | Vertragsanlage |
| Wie sind Fernwartungszugänge geschützt? | RTS 2024/1774 Art. 33 (Pflicht des Kunden) | persönliche Konten, zweiter Faktor, Zugang nur nach Freigabe, Sitzungen protokolliert, monatliche Auswertung an Sie. | Zugangskonzept, Musterauswertung |
Die Antworten sind Muster für die Form, keine Empfehlung für bestimmte Fristen oder Kosten. Was Sie zusagen können, hängt von Ihrem Betrieb und Ihren eigenen Lieferantenverträgen ab. Ob eine Formulierung rechtlich ausreicht, klären Sie und Ihr Kunde jeweils mit Ihrer Rechtsberatung. Wie sich Fernwartungszugänge technisch absichern lassen, beschreibt Blackfort Technology auf der Seite Fernwartung absichern.
Welche eigenen Pflichten haben Sie daneben?
DORA regelt nur das Verhältnis zu Ihren Finanzkunden. Eigene gesetzliche Pflichten, auch Meldepflichten, können Sie als Dienstleister aus anderen Regelwerken haben, etwa aus NIS2 und dem BSI-Gesetz oder als TK-Anbieter aus dem TKG. Das prüfen Sie getrennt: für NIS2 auf nis2-readiness.de, für die Sicherheitspflichten nach dem TKG auf tkg-readiness.de.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Jeder Finanzkunde verhandelt seine eigene DORA-Anlage | Keine eigene Vertragsanlage, Antworten auf Fragebögen entstehen jedes Mal neu. | Unterschiedliche Fristen und Zusagen je Kunde, die der Betrieb nicht einhalten kann. | Eine Vertragsanlage entlang Art. 30 mit Ergänzung für kritische oder wichtige Funktionen, Abweichungen nur begründet. |
| Zusagen, die eigene Lieferanten nicht abdecken | Verträge mit Rechenzentrum oder Cloud-Speicher geben Prüf- und Informationsrechte nicht weiter. | Die Bedingungen nach RTS 2025/532 Art. 3 sind nicht erfüllt, der Kunde darf die Weitervergabe nicht zulassen oder muss nachverhandeln. | Lieferantenverträge vor der Kundenzusage prüfen und nachziehen, Unterauftragnehmerliste mit Kennung pflegen. |
| Vorfallunterstützung nur nach Aufwand | Standard-Leistungsvereinbarung ohne Regel für Vorfälle des Kunden. | Art. 30 Abs. 2 lit. f ist nicht erfüllt, der Kunde bekommt Informationen zu spät für seine Meldefristen. | Kosten vorab festlegen, Frist für die erste Information und feste Ansprechpartner vereinbaren. |
Wie wir unterstützen
Für IKT-Dienstleister gibt es eine eigene Variante der DORA-Gap-Analyse: Wir gleichen die Klauseln und Fragebögen Ihrer Finanzkunden mit Ihrem Bestand ab und stellen mit Ihnen das Nachweispaket zusammen. Umfang und Preis legen wir nach dem Scoping-Gespräch fest. Die rechtliche Prüfung Ihrer Vertragsanlage bleibt bei Ihrer Rechtsberatung.
Häufige Fragen
Müssen wir als Dienstleister IKT-Vorfälle nach DORA an die BaFin melden?+
Brauchen wir eine LEI?+
Können wir Vor-Ort-Prüfungen durch Kunden ablehnen?+
Verlangen Kunden im Art.-16-Rahmen weniger von uns?+
Woran erkennen wir, ob wir als kritischer IKT-Drittdienstleister eingestuft werden?+
Weiterlesen
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 2, Art. 3 Nr. 19, 21, 23, Art. 28 bis 31 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/532 (Unterauftragsvergabe), Art. 3 bis 6 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1773 (Leitlinie für IKT-Dienstleistungen), Art. 8 (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2024/2956 (Informationsregister), Art. 2 und 3 (abgerufen am 2026-11-06)
- BaFin: FAQs zu DORA (Überwachungsrahmen, Drittparteienrisiko, Meldewesen, Informationsregister) (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 21.08.2025, Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen, Abschnitt 7 (abgerufen am 2026-11-06)
- BaFin: Informationsregister und Anzeigepflichten (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 1a Abs. 2a (nichtamtliche Fassung) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).