
Stand: 2026-11-06
DORA steht für Digital Operational Resilience Act. Die Verordnung regelt, wie Finanzunternehmen ihre IKT-Risiken steuern, Vorfälle melden, ihre Widerstandsfähigkeit testen und ihre IKT-Dienstleister führen. Ob DORA für Ihr Unternehmen gilt und in welchem Rahmen, klären Sie auf der Seite DORA-Betroffenheit prüfen. Welche Pflichten daraus folgen, zeigt die Pflichtenmatrix der DORA-Anforderungen.
Was regelt die DORA-Verordnung?
Die DORA-Verordnung legt einheitliche Anforderungen an die Sicherheit der Netzwerk- und Informationssysteme fest, die die Geschäftsprozesse von Finanzunternehmen unterstützen (Art. 1 Abs. 1). Für Finanzunternehmen sind das sechs Themen: IKT-Risikomanagement, Meldung schwerwiegender IKT-bezogener Vorfälle und freiwillige Meldung erheblicher Cyberbedrohungen, Meldung zahlungsbezogener Vorfälle (nur Kredit-, Zahlungs-, E-Geld-Institute und Kontoinformationsdienstleister), Tests der digitalen operationalen Resilienz, Informationsaustausch zu Cyberbedrohungen und das Management des IKT-Drittparteienrisikos. Dazu kommen Vorgaben zu Verträgen mit IKT-Drittdienstleistern, der Überwachungsrahmen für kritische IKT-Drittdienstleister und die Regeln zur Aufsicht.
Als Verordnung gilt DORA unmittelbar, ein deutsches Umsetzungsgesetz ist dafür nicht nötig (Art. 64). Die BaFin erlässt nach eigener Aussage keine Konkretisierungsrundschreiben, weil die nationalen Aufsichtsbehörden für eine europäische Verordnung keine eigene Regelungskompetenz haben. Konkretisiert wird über europäische Rechtsakte und Leitlinien. Gegenüber der NIS2-Richtlinie ist DORA für Finanzunternehmen, die nach NIS2 wesentliche oder wichtige Einrichtungen sind, der sektorspezifische Rechtsakt (Art. 1 Abs. 2) und hat beim Risikomanagement und beim Meldewesen Anwendungsvorrang. Was NIS2 sonst verlangt, erklärt NIS2-Readiness.
Wann gilt DORA? Inkrafttreten und Anwendung
DORA ist seit dem 17.01.2025 anzuwenden. Eine weitere Übergangsfrist gibt es nach Angabe der BaFin nicht. Für einige Institute, die erst das deutsche Recht einbezieht, gelten eigene Termine.
| Datum | Ereignis | Fundstelle |
|---|---|---|
| 14.12.2022 | Verordnung erlassen | Titel der Verordnung |
| 27.12.2022 | veröffentlicht im Amtsblatt L 333, S. 1 | ABl. L 333 vom 27.12.2022 |
| 16.01.2023 | in Kraft getreten (zwanzigster Tag nach der Veröffentlichung) | Art. 64 Satz 1, BaFin-FAQ |
| 17.01.2025 | anzuwenden, unmittelbar in jedem Mitgliedstaat | Art. 64 Satz 2 und 3 |
| 16.01.2025 | KAIT, VAIT und ZAIT mit Ablauf des Tages aufgehoben | BaFin-Meldung vom 09.01.2025 |
| 17.01.2025 | Meldewesen nach Kapitel III auch für die Institute nach § 1a Abs. 2a KWG | § 65a Abs. 3 Satz 2 KWG |
| 31.12.2026 | BAIT mit Ablauf des Tages vollständig aufgehoben | BaFin-Meldung vom 09.01.2025 |
| 01.01.2027 | übriger DORA-Rahmen für die Institute nach § 1a Abs. 2a KWG, mit Art. 16 statt Art. 5 bis 15 | § 1a Abs. 2a i. V. m. § 65a Abs. 3 Satz 1 KWG |
Für DORA selbst war am 06.11.2026 in der Datenbank des Amtsblatts (Cellar) kein Änderungsrechtsakt verzeichnet. Das ist das Ergebnis unserer Abfrage, vor Entscheidungen bitte den aktuellen Stand prüfen. Was der Übergang für BAIT-Institute bedeutet, steht auf der Seite BAIT und DORA.
Wie ist die Verordnung aufgebaut?
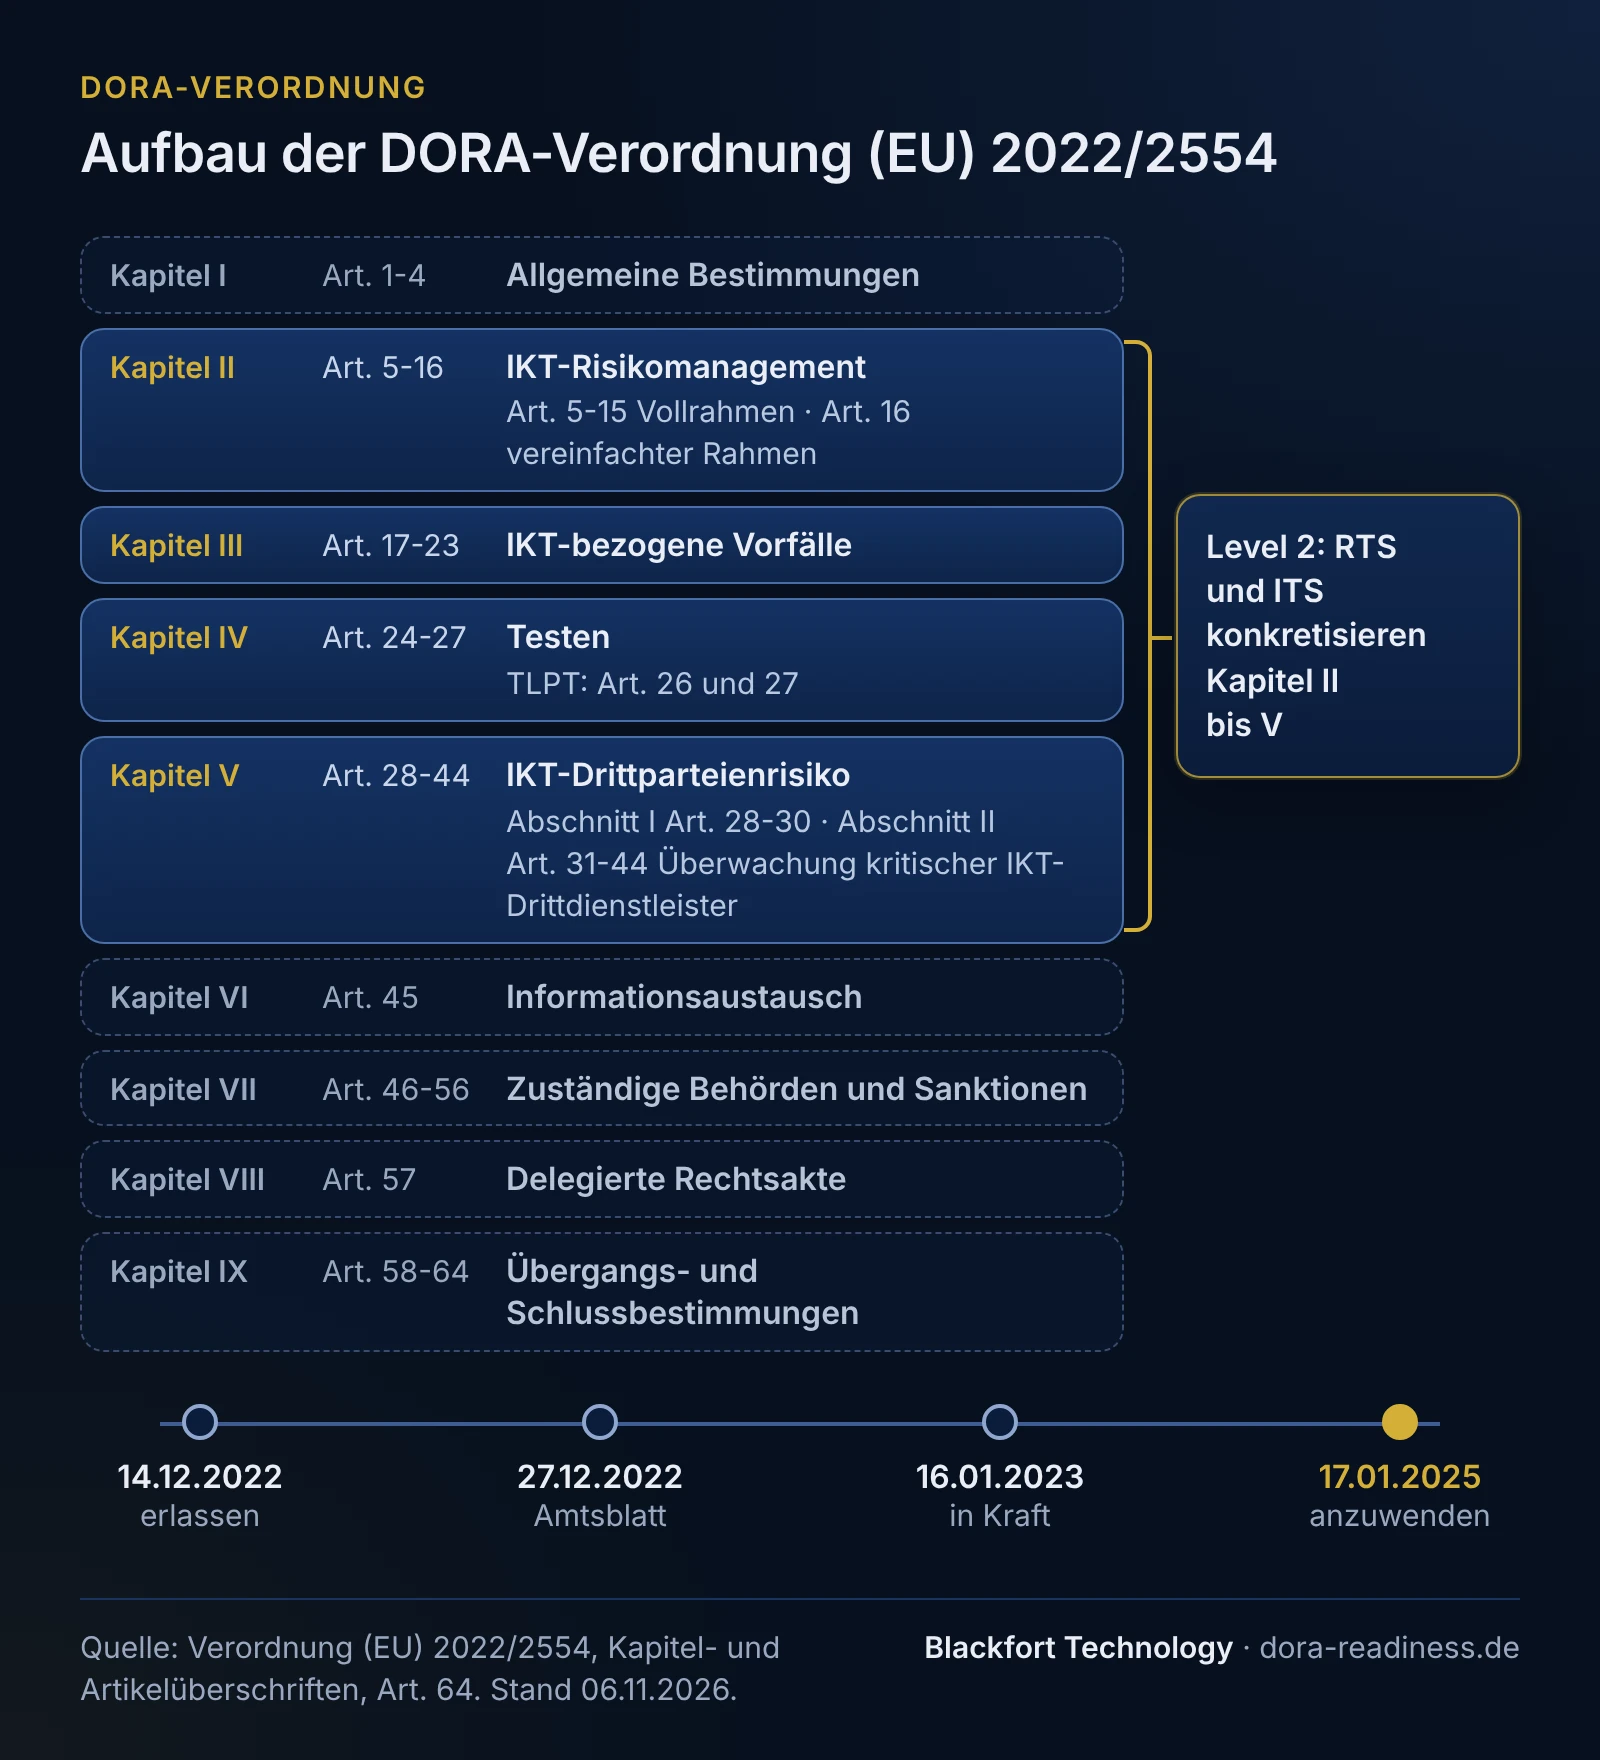
Die Verordnung hat neun Kapitel. Kapitel II bis V enthalten die Pflichten der Finanzunternehmen, die übrigen Kapitel regeln Grundsätze, Aufsicht und Schlussbestimmungen.
| Kapitel | Artikel | Gegenstand | Wen es betrifft |
|---|---|---|---|
| I | 1-4 | Allgemeine Bestimmungen: Gegenstand, Geltungsbereich, Begriffe, Verhältnismäßigkeit | alle |
| II | 5-16 | IKT-Risikomanagement: Art. 5-15 Vollrahmen, Art. 16 vereinfachter Rahmen | Finanzunternehmen |
| III | 17-23 | Behandlung, Klassifizierung und Meldung IKT-bezogener Vorfälle | Finanzunternehmen |
| IV | 24-27 | Testen der digitalen operationalen Resilienz, Art. 26 und 27 bedrohungsgeleitete Penetrationstests (TLPT) | Finanzunternehmen, TLPT nur auf Bestimmung der Behörde |
| V | 28-44 | Abschnitt I (Art. 28-30): Management des IKT-Drittparteienrisikos. Abschnitt II (Art. 31-44): Überwachungsrahmen für kritische IKT-Drittdienstleister | Abschnitt I Finanzunternehmen, Abschnitt II Aufsicht und kritische IKT-Drittdienstleister |
| VI | 45 | Vereinbarungen über den Austausch von Informationen zu Cyberbedrohungen | Finanzunternehmen, freiwillig |
| VII | 46-56 | Zuständige Behörden, Zusammenarbeit, Sanktionen, Berufsgeheimnis, Datenschutz | Behörden und Mitgliedstaaten |
| VIII | 57 | Delegierte Rechtsakte | Kommission |
| IX | 58-64 | Überprüfungsklausel, Änderungen anderer Verordnungen, Inkrafttreten | alle |
Den Verhältnismäßigkeitsgrundsatz regelt Art. 4: Für Kapitel II gilt er allgemein, für Kapitel III, IV und Kapitel V Abschnitt I nur, soweit die einzelnen Vorschriften es ausdrücklich vorsehen. Wer Art. 16 anwendet, ersetzt nur Art. 5 bis 15. Kapitel III bis VI gelten für ihn grundsätzlich weiter, mit den Ausnahmen, die die Seite Art. 16 DORA erklärt.
Lesekarte: welcher Artikel beantwortet welche Frage?
Die Lesekarte ordnet die Fragen, die in der Praxis zuerst kommen, der Fundstelle in der Verordnung und dem passenden Level-2-Text zu. Sie ersetzt nicht das Lesen des Wortlauts, sie zeigt, wo er steht. Die Reihenfolge ist unsere Empfehlung für den ersten Durchgang.
| Frage | DORA | Level 2 | Hier erklärt |
|---|---|---|---|
| Fällt unser Unternehmen unter DORA? | Art. 2 Abs. 1 bis 4, Art. 3 (Begriffe) | - | Betroffenheit |
| Vollrahmen oder vereinfachter Rahmen? | Art. 16 Abs. 1, Art. 3 Nr. 34 und 53 | RTS 2024/1774 Titel III | Betroffenheit, Art. 16 |
| Gibt es Erleichterungen für kleine Unternehmen? | Art. 4, Art. 3 Nr. 60 (Kleinstunternehmen) | RTS 2024/1774 Art. 1 | Pflichtenmatrix |
| Was muss die Geschäftsleitung tun? | Art. 5 (Vollrahmen), Art. 16 Abs. 1 lit. a | RTS 2024/1774 Art. 28 (Art. 16) | IKT-Risikomanagement, Art. 16 |
| Was gehört in den IKT-Risikomanagementrahmen? | Art. 6 bis 15 bzw. Art. 16 | RTS 2024/1774 Titel II bzw. III | IKT-Risikomanagement, Art. 16 |
| Welche Funktionen sind kritisch oder wichtig? | Art. 3 Nr. 22, Art. 8 | RTS 2024/1774 Art. 30 (Art. 16) | Kritische oder wichtige Funktionen |
| Wie sichern wir Daten und stellen sie wieder her? | Art. 11, 12 bzw. Art. 16 Abs. 1 lit. f | RTS 2024/1774 Art. 24 bis 26 bzw. 39, 40 | IKT-Risikomanagement, Art. 16 |
| Wann und wie melden wir einen Vorfall? | Art. 17 bis 19 | RTS 2024/1772, RTS 2025/301, ITS 2025/302 | Meldepflicht |
| Welche Tests sind Pflicht? | Art. 24 bis 27 | RTS 2025/1190 (TLPT) | Art. 16 (Lesart für Art.-16-Institute) |
| Was gehört in Verträge mit IKT-Dienstleistern? | Art. 28 bis 30 | RTS 2024/1773, RTS 2025/532 | IKT-Drittdienstleister steuern |
| Was steht im Informationsregister? | Art. 28 Abs. 3 | ITS 2024/2956 | Informationsregister |
| Was gilt für unseren IT-Dienstleister selbst? | Art. 2 Abs. 1 lit. u, Art. 3 Nr. 19 und 23, Art. 31 | - | DORA für IT-Dienstleister |
| Dürfen wir Bedrohungsinformationen teilen? | Art. 45 | - | dieser Abschnitt |
| Wer beaufsichtigt uns, und was droht bei Verstößen? | Art. 46, Art. 50 bis 54 | - | Aufsicht in Deutschland |
Zu Art. 45: Finanzunternehmen dürfen Informationen über Cyberbedrohungen untereinander austauschen, etwa Indikatoren für Beeinträchtigungen und Warnungen, wenn der Austausch der Resilienz dient. Die Teilnahme an einer solchen Vereinbarung und ihr Ende teilen sie der zuständigen Behörde mit (Art. 45 Abs. 3).
Level 2: welche RTS und ITS konkretisieren DORA?
Technische Regulierungsstandards (RTS) erlässt die Kommission als Delegierte Verordnung, technische Durchführungsstandards (ITS) als Durchführungsverordnung. Beide gelten wie DORA unmittelbar und konkretisieren vor allem die Kapitel II bis V. Für die meisten Finanzunternehmen zählen diese acht Rechtsakte:
| Rechtsakt | vom | Gegenstand | gestützt auf DORA |
|---|---|---|---|
| Delegierte VO (EU) 2024/1774 | 13.03.2024 | IKT-Risikomanagement: Titel II Vollrahmen (Art. 2-27), Titel III vereinfachter Rahmen (Art. 28-41) | Art. 15, Art. 16 Abs. 3 |
| Delegierte VO (EU) 2024/1772 | 13.03.2024 | Klassifizierung von Vorfällen und Cyberbedrohungen | Art. 18 Abs. 4 |
| Delegierte VO (EU) 2025/301 | 23.10.2024 | Inhalt und Fristen der Erst-, Zwischen- und Abschlussmeldung | Art. 20 Abs. 3 |
| Durchführungs-VO (EU) 2025/302 | 23.10.2024 | Formulare und Verfahren der Meldung | Art. 20 Abs. 4 |
| Durchführungs-VO (EU) 2024/2956 | 29.11.2024 | Standardvorlagen für das Informationsregister | Art. 28 Abs. 9 |
| Delegierte VO (EU) 2024/1773 | 13.03.2024 | Leitlinie für Verträge über IKT-Dienstleistungen für kritische oder wichtige Funktionen | Art. 28 Abs. 10 |
| Delegierte VO (EU) 2025/532 | 24.03.2025 | Unterauftragsvergabe bei IKT-Dienstleistungen für kritische oder wichtige Funktionen | Art. 30 Abs. 5 |
| Delegierte VO (EU) 2025/1190 | 13.02.2025 | bedrohungsgeleitete Penetrationstests (TLPT) nach dem TIBER-EU-Rahmen | Art. 26 Abs. 11 |
Weitere Rechtsakte betreffen den Überwachungsrahmen für kritische IKT-Drittdienstleister und richten sich vor allem an Aufsicht und Dienstleister, sie fehlen hier. Dazu kommen Leitlinien der Europäischen Aufsichtsbehörden. Für Institute nach Art. 16 ist die Delegierte Verordnung 2024/1773 nicht anzuwenden, weil Art. 28 Abs. 2 für sie nicht gilt.
FinmadiG: wie Deutschland den Anwendungsbereich erweitert
Das Finanzmarktdigitalisierungsgesetz (FinmadiG, BGBl. 2024 I Nr. 438 vom 27.12.2024) erweitert DORA auf Institute, die die Verordnung selbst nicht nennt, etwa Factoring- und Finanzierungsleasinginstitute und Bürgschaftsbanken (§ 1a Abs. 2a i. V. m. § 65a Abs. 3 KWG), auf Landesförderbanken (§ 1a Abs. 2 KWG) und auf Versicherungsholdings (§ 293 Abs. 5 VAG). Wer im Einzelnen erfasst ist und welcher Rahmen dann gilt, steht auf der Seite DORA-Betroffenheit prüfen.
Aufsicht in Deutschland: BaFin, EZB und Bundesbank
Welche Behörde DORA überwacht, richtet sich nach Art. 46 und dem Sektorrecht. Für Kreditinstitute verweist Art. 46 lit. a auf die nationale Bankenaufsicht und für bedeutende Kreditinstitute auf die EZB. Das KWG setzt das so um: Zuständige Behörden nach Art. 46 sind die Aufsichtsbehörden nach § 1 Abs. 5 KWG, also die EZB, soweit sie im einheitlichen Aufsichtsmechanismus zuständig ist, sonst die BaFin (§ 6 Abs. 1g KWG). Bei TLPT arbeitet die BaFin mit der Deutschen Bundesbank zusammen, die die operativen Aufgaben übernimmt. Für andere Finanzunternehmen nennt Art. 46 die Behörde, die nach dem jeweiligen Sektorrecht zuständig ist.
Gemeldet wird in Deutschland bei der BaFin: schwerwiegende Vorfälle über ihre Melde- und Veröffentlichungsplattform (MVP), bedeutende Kreditinstitute ebenfalls an die nationale Behörde, die an die EZB weiterleitet (Art. 19 Abs. 1). Das Informationsregister geht jährlich über die MVP ein, Einzelheiten auf der Seite Informationsregister. Kritische IKT-Drittdienstleister stufen die Europäischen Aufsichtsbehörden ein und überwachen sie, die Kritikalität bewertet nach Auskunft der BaFin allein die Aufsicht.
Welche BaFin-Quellen zählen?
| Quelle | Datum | Inhalt | Unsere Einordnung |
|---|---|---|---|
| Aufsichtsmitteilung „Hinweise zur Umsetzung von DORA im IKT-Risikomanagement und IKT-Drittparteienrisikomanagement“ | Stand Juni 2024, veröffentlicht 08.07.2024 | Gegenüberstellung der Kapitel 1 bis 10 von BAIT und VAIT mit dem Vollrahmen und Art. 28 bis 30, mit Anhang zu Mindestvertragsinhalten | Umsetzungshinweis |
| Aufsichtsmitteilung „Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen (Artikel 16 DORA) und IKT-Drittparteienrisikomanagement“ | 21.08.2025 | neun Abschnitte: Anwendungsbereich und acht Gegenüberstellungen zu BAIT und VAIT | nach eigener Aussage keine verbindliche Auslegung |
| Meldung „DORA kommt: Änderungen bei den aufsichtlichen Anforderungen an die IT“ | 09.01.2025 | Aufhebung von KAIT, VAIT, ZAIT, schrittweise Aufhebung der BAIT | Information zur Verwaltungspraxis |
| FAQs zu DORA (Sammelseite und Einzelfragen) | laufend, abgerufen 06.11.2026 | Anwendungsbereich, Drittparteien, TLPT, Überwachungsrahmen, Meldewesen, Informationsregister | Auslegungshilfe, einzelne frühere Adressen sind nicht mehr abrufbar |
| Seite „Informationsregister und Anzeigepflichten“ | laufend, abgerufen 06.11.2026 | Einreichung über die MVP, Frist 31. März, Stichtag 31. Dezember | Verfahrenshinweis |
| Hinweise für das Ausfüllen des Meldeformulars | Stand 15.05.2026 | Felder der Erst-, Zwischen- und Abschlussmeldung | Verfahrenshinweis |
| MaRisk, Rundschreiben 06/2026 (BA) | 30.06.2026 | gilt neben DORA weiter, siehe MaRisk und DORA | Rundschreiben |
Unsere Empfehlung: Halten Sie die Quellen mit Datum und Abrufstand in einem Normenregister fest. Die Aufsichtsmitteilungen helfen beim Umbau, verbindlich ist der Wortlaut von DORA und den Level-2-Texten.
Was droht bei Verstößen?
DORA gibt den zuständigen Behörden Aufsichts-, Untersuchungs- und Sanktionsbefugnisse (Art. 50 Abs. 1). Die Mitgliedstaaten legen wirksame, verhältnismäßige und abschreckende verwaltungsrechtliche Sanktionen und Abhilfemaßnahmen fest (Art. 50 Abs. 3). Dazu gehören mindestens Anweisungen, ein Verhalten einzustellen, Maßnahmen auch finanzieller Art und öffentliche Bekanntmachungen mit Namen und Art des Verstoßes (Art. 50 Abs. 4). Nach Maßgabe des nationalen Rechts können Sanktionen auch Mitglieder des Leitungsorgans treffen (Art. 50 Abs. 5). Die Bußgeldvorschriften des deutschen Rechts stellen wir hier nicht dar.
Beispiel: ein kleines Wertpapierinstitut liest die Verordnung
Beispiel, frei erfunden. Ein Vermögensverwalter mit Erlaubnis als Wertpapierinstitut und zwölf Beschäftigten soll für seinen Abschlussprüfer festhalten, welche DORA-Vorschriften er anwendet. Mit der Lesekarte geht die Geschäftsleitung so vor:
- Art. 2 Abs. 1 lit. e: Wertpapierfirmen sind Finanzunternehmen, DORA gilt.
- Art. 3 Nr. 34 und Art. 16 Abs. 1: Erfüllt das Institut die Bedingungen des Art. 12 Abs. 1 der Verordnung (EU) 2019/2033, ist es klein und nicht verflochten und wendet Art. 16 an. Das Ergebnis hält es mit Zahlen im Einstufungsvermerk fest (Betroffenheit).
- Delegierte VO 2024/1774 Titel III: Art. 28 bis 41 sind der Prüfkatalog für den eigenen Rahmen (Art. 16).
- Kapitel III: Behandlung und Meldung von Vorfällen gelten, Art. 16 ersetzt hier nichts. Nur die Zusammenfassung wiederkehrender Vorfälle nach Art. 8 Abs. 2 der Delegierten VO 2024/1772 gilt für die in Art. 16 Abs. 1 DORA genannten Unternehmen, also auch für dieses Wertpapierinstitut, nicht. Ob das auch für Factoring- und Leasinginstitute nach § 1a Abs. 2a KWG gilt, ist offen (siehe DORA für Factoring und Leasing). Zur Meldung selbst siehe Meldepflicht.
- Kapitel IV: TLPT gilt nicht (Art. 26 Abs. 1). Art. 24 und 25 enthalten keine Ausnahme für Art.-16-Unternehmen, die Begründung steht auf der Seite Art. 16.
- Kapitel V Abschnitt I: Art. 28 bis 30 gelten, ohne die Strategie nach Art. 28 Abs. 2.
- Art. 46 lit. c: Zuständig ist die für Wertpapierfirmen benannte Behörde.
Ergebnis ist eine Seite mit Normenliste und Stand, die der Prüfer nachvollziehen kann. Ob die Bedingungen des Art. 12 Abs. 1 der Verordnung (EU) 2019/2033 erfüllt sind, ist eine Frage des Einzelfalls und gehört in die rechtliche Prüfung.
Drei typische Lücken beim Umgang mit der Verordnung
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Nur die Verordnung gelesen | Die RTS und ITS erscheinen als eigene Rechtsakte im Amtsblatt und fehlen in vielen internen Normenlisten. | Detailpflichten wie die Meldefristen nach der Delegierten VO 2025/301 oder der Prüfkatalog des RTS Titel III fehlen in Leitlinien und Verfahren. | Normenregister mit DORA und allen einschlägigen Level-2-Texten führen und je Pflicht beide Fundstellen nennen. |
| Normenstand ohne Datum | Fundstellen werden einmal übernommen und nicht wieder geprüft. BaFin-FAQ-Seiten wurden umgebaut, einzelne Adressen liefern keine Seite mehr. | Richtlinien verweisen auf nicht mehr abrufbare Quellen oder auf aufgehobene Rundschreiben, der Prüfer findet keinen gültigen Beleg. | Jede Quelle mit Fassung und Abrufdatum führen und den Stand mindestens jährlich und bei neuen Rechtsakten prüfen (unsere Empfehlung). |
| Nur eine Sprachfassung gelesen | Beratungs- und Konzernunterlagen arbeiten mit der englischen Fassung. | Abweichungen bleiben unbemerkt, etwa bei der EbAV-Schwelle in Art. 2 Abs. 3 lit. c oder bei „Vorfälle“ und „events“ in Art. 34 lit. f des RTS 2024/1774. | Bei Schwellen und Pflichtbegriffen beide Fassungen nebeneinander lesen, Abweichungen festhalten und im Zweifel rechtlich klären. |
Wie wir unterstützen
Wir gleichen Ihre Unterlagen mit den Teilen der Verordnung und den Level-2-Texten ab, die nach Ihren Angaben in Betracht kommen. Den Einstieg bietet die DORA-Gap-Analyse. Institute, die zum 01.01.2027 von der BAIT in den vereinfachten Rahmen wechseln, finden das passende Angebot im Umstiegspaket nach Art. 16. Die Einordnung ist allgemeine Information, die rechtliche Bewertung im Einzelfall bleibt Ihrer Rechtsberatung vorbehalten.
Häufige Fragen
Gibt es ein deutsches DORA-Gesetz?+
Muss die BaFin DORA erst in ein Rundschreiben umsetzen?+
Sind die Aufsichtsmitteilungen der BaFin verbindlich?+
Wurde die DORA-Verordnung seit 2022 geändert?+
Weiterlesen
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 1 bis 4, 16, 19, 26, 45, 46, 50, 64 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (IKT-Risikomanagement), Titel II und III (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1772 (Klassifizierung von Vorfällen) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/301 (Inhalt und Fristen der Meldungen) (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2025/302 (Meldeformulare) (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2024/2956 (Informationsregister) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1773 (Vertragsleitlinie) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/532 (Unterauftragsvergabe) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/1190 (TLPT) (abgerufen am 2026-11-06)
- Finanzmarktdigitalisierungsgesetz (FinmadiG), BGBl. 2024 I Nr. 438 vom 27.12.2024 (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 1 Abs. 5 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 1a Abs. 2 und 2a (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 6 Abs. 1g (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 65a Abs. 3 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Versicherungsaufsichtsgesetz, § 293 Abs. 5 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- BaFin: Rubrik IT- und Cybersicherheit (abgerufen am 2026-11-06)
- BaFin: Meldung vom 09.01.2025 „DORA kommt: Änderungen bei den aufsichtlichen Anforderungen an die IT“ (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung zur Umsetzung von DORA im IKT-Risikomanagement und IKT-Drittparteienrisikomanagement, Stand Juni 2024, veröffentlicht 08.07.2024 (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen (Artikel 16 DORA), 21.08.2025 (abgerufen am 2026-11-06)
- BaFin: FAQs zu DORA (Sammelseite) (abgerufen am 2026-11-06)
- BaFin: FAQ „Wird es seitens der BaFin Konkretisierungsrundschreiben zu DORA geben?“ (abgerufen am 2026-11-06)
- BaFin: Informationsregister und Anzeigepflichten (abgerufen am 2026-11-06)
- BaFin: Hinweise für das Ausfüllen des Meldeformulars, Stand 15.05.2026 (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).