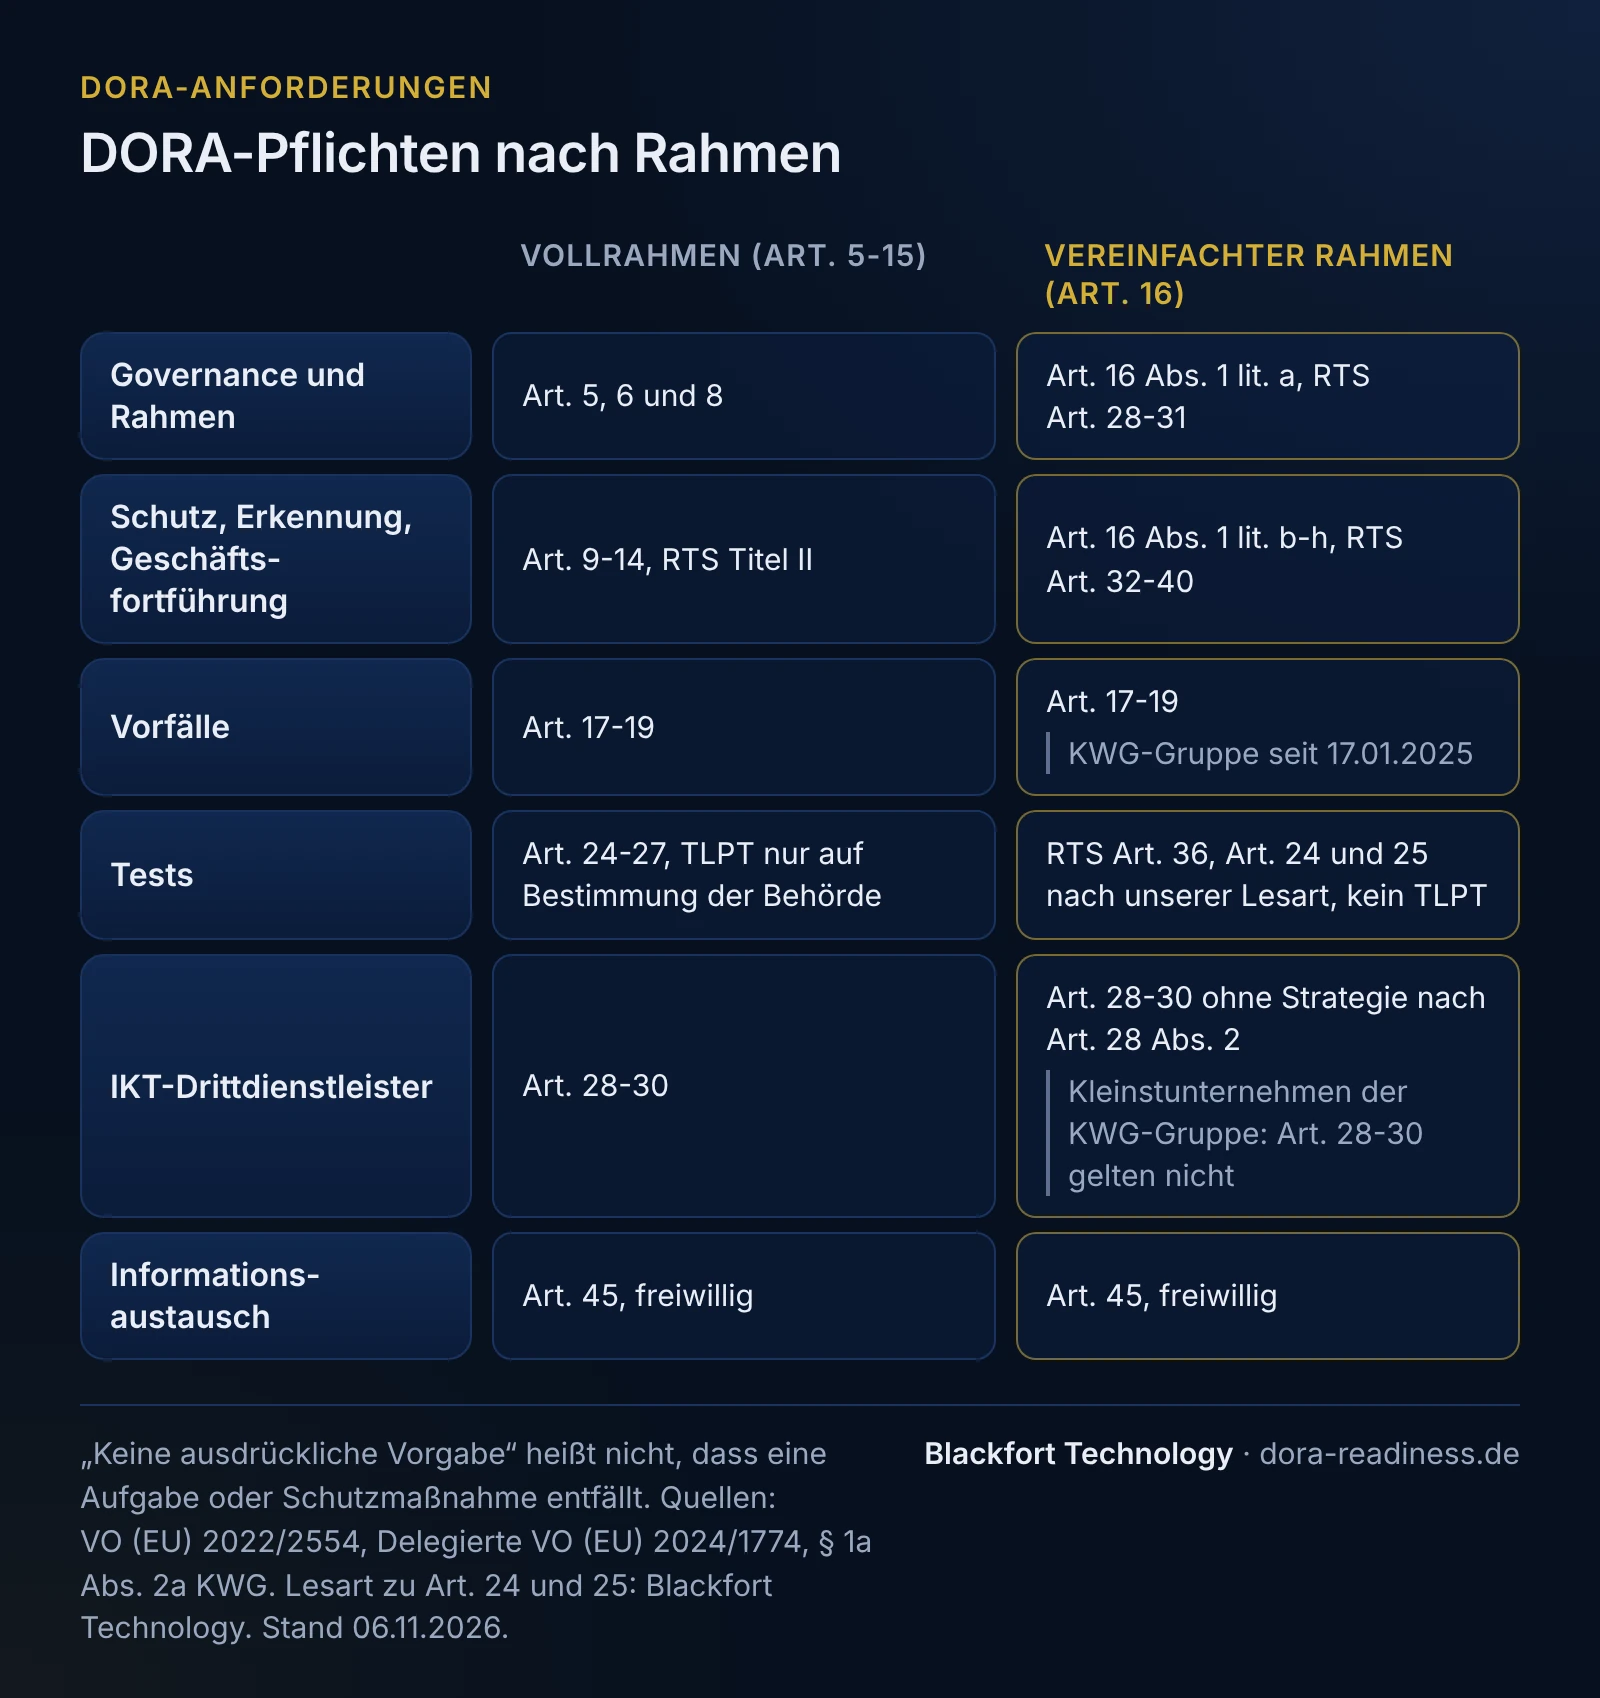
Die Pflichtenmatrix auf dieser Seite ordnet jede DORA-Anforderung dem Rahmen zu, in dem sie gilt. Sie ist eine Landkarte für die Umsetzung, die Erklärung jeder Pflicht steht auf der verlinkten Seite. Welcher Rahmen für Sie gilt, klären Sie auf der Seite DORA-Betroffenheit prüfen. Wie die Verordnung aufgebaut ist und welche BaFin-Quellen zählen, zeigt die DORA-Verordnung im Überblick.
Wie liest man die Matrix?
- Vollrahmen nennt die Fundstelle für Finanzunternehmen, die Art. 5 bis 15 anwenden, Art. 16 die Fundstelle im vereinfachten Rahmen. „RTS“ meint die Delegierte Verordnung (EU) 2024/1774, Titel II für den Vollrahmen und Titel III für Art. 16.
- Keine ausdrückliche Vorgabe heißt: Die Verordnung verlangt dieses Element in diesem Rahmen nicht ausdrücklich. Das ist keine Empfehlung, eine bestehende Rolle, ein Dokument oder eine Schutzmaßnahme abzuschaffen.
- (K) markiert Erleichterungen für Kleinstunternehmen nach Art. 3 Nr. 60: weniger als zehn Beschäftigte und Jahresumsatz bzw. -bilanzsumme bis 2 Mio. EUR. Den Status prüfen Sie mit beiden Zahlen, er sollte nie unterstellt werden (Betroffenheit).
- (KWG-K) markiert Pflichten, die für Kleinstunternehmen der KWG-Gruppe nicht gelten, weil § 1a Abs. 2a Satz 2 Nr. 3 KWG Art. 28 bis 30 für sie ausnimmt.
- Beginn: „2025“ heißt anzuwenden seit 17.01.2025. Für die Institute nach § 1a Abs. 2a KWG (KWG-Gruppe, etwa Factoring, Finanzierungsleasing, Bürgschaftsbanken) gilt das Meldewesen ebenfalls seit 17.01.2025, alles Übrige ab 01.01.2027 („KWG 2027“).
Pflichtenmatrix: DORA-Anforderungen nach Rahmen
1. Governance und IKT-Risikomanagementrahmen
| Pflicht | Vollrahmen | Art. 16 | Beginn | Vertiefung |
|---|
| Leitungsorgan verantwortet das IKT-Risikomanagement | Art. 5 Abs. 2 | RTS Art. 28 Abs. 2 | 2025, KWG 2027 | IKT-Risikomanagement, Art. 16 |
| IKT-Kenntnisse des Leitungsorgans, regelmäßige Schulung | Art. 5 Abs. 4 | keine ausdrückliche Vorgabe, aber Schulung für Personal und Management (Art. 16 Abs. 1 lit. h) | 2025, KWG 2027 | Art. 16 |
| Funktion oder Geschäftsleitungsmitglied für die Überwachung der IKT-Drittverträge | Art. 5 Abs. 3 (K) | keine ausdrückliche Vorgabe | 2025 | IKT-Drittdienstleister |
| Dokumentierter IKT-Risikomanagementrahmen | Art. 6 Abs. 1 und 2 | Art. 16 Abs. 1 lit. a, RTS Art. 28 Abs. 1 | 2025, KWG 2027 | IKT-Risikomanagement, Art. 16 |
| Informationssicherheitsleitlinie mit Sicherheitsmaßnahmen | Art. 9 Abs. 4, RTS Art. 2 | RTS Art. 29 | 2025, KWG 2027 | Art. 16 |
| Strategie für die digitale operationale Resilienz | Art. 6 Abs. 8 | keine ausdrückliche Vorgabe | 2025 | IKT-Risikomanagement |
| IKT-Risikokontrollfunktion mit Unabhängigkeit | Art. 6 Abs. 4 (K) | keine eigene Funktion, aber Trennung und Unabhängigkeit von Kontroll- und Revisionsfunktionen (RTS Art. 28 Abs. 4) | 2025, KWG 2027 | Art. 16, Rollen |
| Interne Revision des Rahmens | Art. 6 Abs. 6 (K) | RTS Art. 28 Abs. 5 und 6 | 2025, KWG 2027 | Art. 16 |
| Überprüfung des Rahmens mit Bericht | Art. 6 Abs. 5, mindestens jährlich (K: regelmäßig), RTS Art. 27 | Art. 16 Abs. 2, regelmäßig und nach schwerwiegenden Vorfällen, RTS Art. 41 | 2025, KWG 2027 | Art. 16 |
| Funktionen und Assets ermitteln und klassifizieren, kritische oder wichtige Funktionen bestimmen | Art. 8 Abs. 1 | RTS Art. 30 | 2025, KWG 2027 | Kritische oder wichtige Funktionen |
| Risikobewertung und Risikotoleranz | Art. 6, Art. 8 Abs. 2 und 3 (Abs. 3: K) | RTS Art. 31 | 2025, KWG 2027 | IKT-Risikomanagement, Art. 16 |
2. Schutz, Erkennung, Geschäftsfortführung
| Pflicht | Vollrahmen | Art. 16 | Beginn | Vertiefung |
|---|
| Schutz und Prävention: Zugangskontrolle, Betriebs-, Daten- und Netzwerksicherheit, physische Sicherheit | Art. 9, RTS Titel II Kapitel I und II | RTS Art. 32 bis 35 | 2025, KWG 2027 | IKT-Risikomanagement, Art. 16 |
| Schwachstellen erkennen und Patches einspielen | RTS Art. 10 | RTS Art. 34 lit. d (automatisierte Schwachstellensuche) | 2025, KWG 2027 | Art. 16 |
| Protokollierung | RTS Art. 12 | RTS Art. 33 und 34 lit. f | 2025, KWG 2027 | Art. 16 |
| Beschaffung, Entwicklung, Projekt- und Änderungsmanagement | RTS Art. 15 bis 17 | RTS Art. 37 und 38 | 2025, KWG 2027 | Art. 16 |
| Anomale Aktivitäten erkennen, Alarmschwellen festlegen | Art. 10, RTS Art. 23 | Art. 16 Abs. 1 lit. d, RTS Art. 31 Abs. 4 | 2025, KWG 2027 | IKT-Risikomanagement |
| Business-Impact-Analyse | Art. 11 Abs. 5 | RTS Art. 28 Abs. 2 lit. d | 2025, KWG 2027 | IKT-Risikomanagement, Art. 16 |
| Geschäftsfortführung mit Wiederherstellungszielen | Art. 11, Art. 12 Abs. 6 | Art. 16 Abs. 1 lit. f, RTS Art. 39 Abs. 2 lit. d | 2025, KWG 2027 | IKT-Risikomanagement, Art. 16 |
| Datensicherung und Wiederherstellung | Art. 12 (Abs. 4 redundante Kapazitäten: K) | RTS Art. 39 Abs. 2 lit. f und g | 2025, KWG 2027 | Art. 16 |
| Test der Geschäftsfortführungspläne, mindestens jährlich | Art. 11 Abs. 6 | RTS Art. 40 | 2025, KWG 2027 | Art. 16 |
| Krisenmanagementfunktion | Art. 11 Abs. 7 (K) | keine ausdrückliche Vorgabe, Eskalation im Geschäftsfortführungsplan (RTS Art. 39) | 2025 | Art. 16 |
| Lernen aus Tests und Vorfällen, Sensibilisierung und Schulung aller Beschäftigten | Art. 13 | Art. 16 Abs. 1 lit. h | 2025, KWG 2027 | IKT-Risikomanagement |
| Kommunikationspläne und benannte Person für die Kommunikation | Art. 14 | keine ausdrückliche Vorgabe | 2025 | IKT-Risikomanagement |
3. IKT-bezogene Vorfälle
| Pflicht | Vollrahmen | Art. 16 | Beginn | Vertiefung |
|---|
| Prozess für die Behandlung IKT-bezogener Vorfälle | Art. 17 | Art. 17 | 2025, auch KWG-Gruppe | Meldepflicht |
| Klassifizierung nach Delegierter VO 2024/1772 | Art. 18 | Art. 18 | 2025, auch KWG-Gruppe | Meldepflicht |
| Meldung schwerwiegender Vorfälle in drei Stufen (Delegierte VO 2025/301, Durchführungs-VO 2025/302) | Art. 19 Abs. 1 und 4 | Art. 19 Abs. 1 und 4 | 2025, auch KWG-Gruppe | Meldepflicht |
| Kunden bei schwerwiegenden Vorfällen unterrichten | Art. 19 Abs. 3 | Art. 19 Abs. 3 | 2025, auch KWG-Gruppe | Meldepflicht |
4. Tests der digitalen operationalen Resilienz
| Pflicht | Vollrahmen | Art. 16 | Beginn | Vertiefung |
|---|
| Testprogramm mit Schwachstellenscans und Penetrationstests | Art. 24 und 25 (K: risikobasiert nach Art. 25 Abs. 3) | Plan für IKT-Sicherheitstests (RTS Art. 36), Art. 24 und 25 nach unserer Lesart ebenfalls | 2025, KWG 2027 | Art. 16, Lesart zu Art. 24 und 25 |
| Jährliche Tests aller Systeme kritischer oder wichtiger Funktionen | Art. 24 Abs. 6 (K) | offen, ob neben RTS Art. 36 anwendbar | 2025, KWG 2027 | Art. 16 |
| Bedrohungsgeleitete Penetrationstests (TLPT), mindestens alle drei Jahre | Art. 26 und 27, Delegierte VO 2025/1190, nur auf Bestimmung der Behörde (K: nein) | gilt nicht | 2025 | - |
5. IKT-Drittdienstleister
| Pflicht | Vollrahmen | Art. 16 | Beginn | Vertiefung |
|---|
| Wesentliche Abhängigkeiten von IKT-Drittdienstleistern ermitteln | Art. 8 Abs. 5 | Art. 16 Abs. 1 lit. e, RTS Art. 30 Abs. 2, auch für Kleinstunternehmen der KWG-Gruppe | 2025, KWG 2027 | IKT-Drittdienstleister |
| Volle Verantwortung trotz Fremdbezug | Art. 28 Abs. 1 | Art. 28 Abs. 1 (KWG-K) | 2025, KWG 2027 | IKT-Drittdienstleister |
| Strategie für das IKT-Drittparteienrisiko mit Vertragsleitlinie (Delegierte VO 2024/1773) | Art. 28 Abs. 2 (K) | keine ausdrückliche Vorgabe | 2025 | IKT-Drittdienstleister |
| Informationsregister führen und jährlich einreichen (Durchführungs-VO 2024/2956) | Art. 28 Abs. 3 | Art. 28 Abs. 3 (KWG-K) | 2025, KWG 2027 | Informationsregister |
| Prüfung vor Vertragsschluss: Einstufung, Risiken, Sorgfaltspflicht, Interessenkonflikte | Art. 28 Abs. 4 | Art. 28 Abs. 4 (KWG-K) | 2025, KWG 2027 | IKT-Drittdienstleister |
| Kündigungsrechte für alle IKT-Verträge, Ausstiegsstrategien für Dienste kritischer oder wichtiger Funktionen | Art. 28 Abs. 7 und 8 | Art. 28 Abs. 7 und 8 (KWG-K) | 2025, KWG 2027 | IKT-Drittdienstleister |
| Konzentrationsrisiko bewerten | Art. 29 | Art. 29 (KWG-K) | 2025, KWG 2027 | IKT-Drittdienstleister |
| Vertragsinhalte für alle IKT-Verträge, zusätzlich für kritische oder wichtige Funktionen | Art. 30 Abs. 2 und 3 | Art. 30 Abs. 2 und 3 (KWG-K) | 2025, KWG 2027 | IKT-Drittdienstleister, Sicht der Anbieter: DORA für IT-Dienstleister |
| Unterauftragsvergabe für Dienste kritischer oder wichtiger Funktionen (Delegierte VO 2025/532) | Art. 30 Abs. 2 lit. a | Art. 30 Abs. 2 lit. a (KWG-K) | RTS rechnerisch in Kraft seit 22.07.2025, KWG 2027 | IKT-Drittdienstleister |
6. Informationsaustausch
| Pflicht | Vollrahmen | Art. 16 | Beginn | Vertiefung |
|---|
| Austausch von Informationen über Cyberbedrohungen, freiwillig, Teilnahme und Ende der Behörde mitteilen | Art. 45 Abs. 1 und 3 | Art. 45 Abs. 1 und 3 | 2025, KWG 2027 | DORA-Verordnung |
Die Matrix gibt den Wortlaut der Fundstellen verkürzt wieder. Für die Umsetzung zählt der Text der Verordnung und der Level-2-Rechtsakte. Was im Art.-16-Rahmen im Einzelnen nachzuweisen ist, zeigt die Nachweismatrix auf der Seite Art. 16 DORA.
Beispiel: die Matrix für eine kleine Kapitalverwaltungsgesellschaft
Beispiel, frei erfunden. Die Muster-KVG mbH verwaltet mit 42 Beschäftigten Spezial-AIF und hat eine Erlaubnis als Kapitalverwaltungsgesellschaft. Sie fällt unter Art. 2 Abs. 1 lit. k DORA, Art. 16 kommt für frühere KAIT-Adressaten nach der Aufsichtsmitteilung vom 21.08.2025 nicht in Betracht. Die KAIT sind seit Ablauf des 16.01.2025 aufgehoben, die KAMaRisk gilt weiter. Die Geschäftsleitung filtert die Matrix auf die Spalte Vollrahmen und streicht nur die Erleichterungen (K), weil sie mit 42 Beschäftigten kein Kleinstunternehmen ist. Der Auszug zeigt die fünf Zeilen, die sie zuerst angeht:
| Pflicht | Fundstelle | Stand bei der Muster-KVG | Nächster Schritt | Verantwortlich |
|---|
| Strategie für die digitale operationale Resilienz | Art. 6 Abs. 8 | IT-Strategie aus KAIT-Zeiten vorhanden, ohne Bezug auf DORA | Strategie um Ziele und Umsetzung des IKT-Risikomanagementrahmens ergänzen | Geschäftsleitung |
| IKT-Risikokontrollfunktion | Art. 6 Abs. 4 | Informationssicherheitsbeauftragter berichtet an die IT-Leitung | Unabhängigkeit der Kontrollfunktion von der IT-Leitung sicherstellen und dokumentieren | Geschäftsleitung |
| Test der Geschäftsfortführungspläne | Art. 11 Abs. 6 | Notfalltest 2025 nur für das Fondsbuchhaltungssystem | Testplan auf alle Systeme ausdehnen, die alle Funktionen unterstützen, Cyberangriffs-Szenario aufnehmen | IT-Leitung |
| Jährliche Tests der Systeme kritischer oder wichtiger Funktionen | Art. 24 Abs. 6 | Penetrationstest nur für das Anlegerportal | Testprogramm für alle Systeme kritischer oder wichtiger Funktionen festlegen | Informationssicherheit |
| Vertragsinhalte | Art. 30 Abs. 2 und 3 | Vertrag mit dem Anbieter des Portfoliomanagementsystems vor 2023 geschlossen | Vertrag gegen Art. 30 abgleichen, fehlende Inhalte nachverhandeln, rechtlich prüfen lassen | Auslagerungsmanagement |
TLPT kommt für die Muster-KVG nur in Frage, wenn die Behörde sie dafür bestimmt. Die Ausnahme in Art. 2 Abs. 3 lit. a für Verwalter nach Art. 3 Abs. 2 der AIFM-Richtlinie hat sie geprüft und für sich verneint. Die Einordnung im Einzelfall bleibt Sache der rechtlichen Prüfung.
DORA neben anderen Regelwerken
DORA ersetzt nicht alle übrigen Vorgaben. Manche Regelwerke treten zurück, andere gelten daneben weiter. Die Tabelle nennt das Verhältnis in einem Satz und verweist auf die Seite, die es erklärt.
| Regelwerk | Verhältnis zu DORA | Erklärt auf |
|---|
| NIS2 und BSIG | DORA ist für Finanzunternehmen, die NIS2-Einrichtungen sind, der sektorspezifische Rechtsakt und hat beim Risikomanagement und beim Meldewesen Anwendungsvorrang. Welche BSIG-Pflichten § 28 Abs. 6 BSIG ausnimmt, steht auf der Seite DORA-Betroffenheit prüfen. | NIS2-Readiness: NIS2 umsetzen |
| BAIT | für DORA-Anwender seit 17.01.2025 nicht mehr anzuwenden, für die KWG-Gruppe bis zum Ablauf des 31.12.2026 | BAIT und DORA |
| MaRisk (Rundschreiben 06/2026 (BA)) | gilt neben DORA weiter, etwa AT 7.3 Notfallmanagement und AT 9 für Auslagerungen außerhalb von Art. 28 bis 30 | MaRisk und DORA |
| VAIT und MaGo | VAIT seit Ablauf des 16.01.2025 aufgehoben, die MaGo für Solvency-II-Versicherer (Rundschreiben 09/2025 (VA)) gilt weiter | DORA für Versicherer |
| KAIT, ZAIT, KAMaRisk | KAIT und ZAIT seit Ablauf des 16.01.2025 aufgehoben, KAMaRisk gilt weiter | - |
| C5-Testat (BSI) | Prüfbericht für Cloud-Anbieter, den Finanzkunden bei der Steuerung ihrer IKT-Dienstleister heranziehen | C5-Readiness: C5 und DORA |
| Cyberresilienz-Verordnung (EU) 2024/2847 | horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen, also Produktsicht statt Betrieb beim Finanzunternehmen | CRA-Readiness: CRA, NIS2 und DORA abgrenzen |
| ISO/IEC 27001 | nach unserer Einordnung keine DORA-Pflicht und kein Ersatz für eine. Meldewesen, Informationsregister und Vertragsinhalte regelt DORA eigenständig, ein bestehendes ISMS liefert Bausteine | ISO 27001 einführen |
| DSGVO | gilt daneben, bei Vorfällen mit personenbezogenen Daten mit eigener Meldung nach Art. 33 DSGVO | Meldepflicht |
Drei typische Lücken beim Abgleich der Pflichten
| Lücke | Ursache | Wirkung | Abhilfe |
|---|
| Pflichtenliste aus dem anderen Rahmen | Eine Checkliste oder Vorlage für den Vollrahmen wird im Art.-16-Rahmen übernommen oder umgekehrt. | Aufwand fließt in Dokumente, die der Rahmen nicht ausdrücklich verlangt, während eigene Pflichten fehlen, etwa der Überprüfungsbericht nach RTS Art. 41 oder die Leitlinie nach RTS Art. 29. | Matrix auf die Spalte des eigenen Rahmens filtern und jede Zeile mit Fundstelle im eigenen Dokumentenset belegen. |
| DORA nur als IT-Projekt | Die Umsetzung liegt allein in der IT, Einkauf, Auslagerungsmanagement und Rechtsabteilung sind nicht beteiligt. | Art. 28 bis 30 bleiben liegen: Verträge ohne die Inhalte nach Art. 30, Register ohne alle IKT-Verträge, Ausstiegsstrategien fehlen. | Jede Zeile der Matrix einer verantwortlichen Stelle zuordnen, die Bereiche 5 und 6 ausdrücklich außerhalb der IT. |
| Parallele Regelwerke nicht eingetragen | Annahme, DORA ersetze alle IT-Vorgaben der Aufsicht. | Pflichten aus MaRisk, MaGo oder KAMaRisk, etwa Notfallkonzept oder Auslagerungsregeln, fallen aus dem Kontrollplan. | Die eigene Matrix um eine Spalte „sektorale Pflicht daneben“ ergänzen und mit dem Abschnitt DORA neben anderen Regelwerken abgleichen. |
Wie wir unterstützen
In der DORA-Gap-Analyse legen wir diese Matrix auf Ihre Unterlagen und zeigen je Zeile, ob ein Beleg vorhanden ist und was zuerst kommt. Institute der KWG-Gruppe, die zum 01.01.2027 von der BAIT wechseln, finden das passende Angebot im Umstiegspaket nach Art. 16. Die Zuordnung ist allgemeine Information, die rechtliche Bewertung im Einzelfall bleibt Ihrer Rechtsberatung vorbehalten.
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).