
Stand: 2026-11-06
Diese Seite gilt für beide Rahmen: für Finanzunternehmen im Vollrahmen nach Art. 5 bis 15 DORA und im vereinfachten Rahmen nach Art. 16, also auch für Factoring- und Leasinginstitute, Bürgschaftsbanken und die übrigen Institute nach § 1a Abs. 2a KWG (hier: KWG-Gruppe), die ab 01.01.2027 auf DORA wechseln. Welcher Rahmen für Sie gilt, klärt die Seite DORA-Anwendungsbereich. Hier geht es um die Frage, an der viele Pflichten hängen: welche Ihrer Funktionen kritisch oder wichtig sind und wie Sie das begründen.
Was ist eine kritische oder wichtige Funktion?
Art. 3 Nr. 22 DORA beschreibt eine Funktion mit zwei Alternativen. Ist eine davon erfüllt, ist die Funktion kritisch oder wichtig:
| Alternative | Frage | Typische Funktionen |
|---|---|---|
| 1. Geschäft | Würde ihr Ausfall die finanzielle Leistungsfähigkeit des Finanzunternehmens oder die Solidität oder Fortführung seiner Geschäftstätigkeiten und Dienstleistungen erheblich beeinträchtigen? | Kerngeschäft, Zahlungsverkehr, Bestandsführung |
| 2. Aufsichtsrecht | Würde ihre unterbrochene, fehlerhafte oder unterbliebene Leistung die fortdauernde Einhaltung der Zulassungsbedingungen oder sonstiger Pflichten nach dem anwendbaren Finanzdienstleistungsrecht erheblich beeinträchtigen? | Meldewesen, Risikosteuerung, Funktionen, an denen die Erlaubnis hängt |
Drei Punkte ergeben sich direkt aus dem Wortlaut und werden oft übersehen:
- Ja oder nein: Die Verordnung definiert „kritische oder wichtige Funktion“ als einen Begriff ohne Stufen, an dem dieselben Pflichten hängen. Eine Skala wie „hoch, mittel, niedrig“ aus einer Schutzbedarfsfeststellung oder BIA ersetzt die Einstufung deshalb nicht (eigene Lesart des Wortlauts). Interne Abstufungen, etwa für Wiederherstellungsziele, können Sie zusätzlich führen.
- Funktion, nicht System: Eingestuft wird eine Tätigkeit oder ein Prozess. Die IKT-Dienste, Anwendungen und Dienstleister, die sie unterstützen, werden der Funktion danach zugeordnet.
- Mehr als Verfügbarkeit: Die Definition ähnelt laut BaFin dem Schutzziel Verfügbarkeit, ist aber nicht damit identisch. Eine Funktion kann auch wegen der Vertraulichkeit kritisch oder wichtig sein. Die zweite Alternative erfasst zudem Funktionen, deren Ausfall man tagelang verkraften könnte, etwa das Meldewesen.
Wer stuft ein, und gibt es eine Liste der BaFin?
Die Einstufung nimmt das Finanzunternehmen selbst vor (Art. 28 Abs. 4 lit. a DORA). Die BaFin schreibt in ihrer Aufsichtsmitteilung vom 21.08.2025 (Abschnitt 7.1), die Bewertung erfolge auf Basis der Auswirkungen eines Ausfalls oder einer eingeschränkten Leistung, und dafür seien die Entwicklung geeigneter Kriterien und die Bewertung aller Sachverhalte notwendig. Eine Liste typischer kritischer oder wichtiger Funktionen haben wir in den FAQ und Aufsichtsmitteilungen der BaFin nicht gefunden (Stand 06.11.2026, einzelne FAQ-Seiten zum Thema sind derzeit nicht abrufbar). Jede Liste, auch die Beispielliste weiter unten, ist deshalb eine eigene Festlegung, die Sie begründen müssen.
Spätestens vor Abschluss eines Vertrags über IKT-Dienstleistungen muss die Einstufung vorliegen: Dann beurteilt das Finanzunternehmen, ob der Vertrag eine kritische oder wichtige Funktion unterstützt (Art. 28 Abs. 4 lit. a DORA). Im Vollrahmen (außer Kleinstunternehmen) legt die Leitlinie für IKT-Dienstleistungen die Methode und den Zeitpunkt dieser Bewertung fest (Delegierte Verordnung (EU) 2024/1773 Art. 3 Abs. 2). Im Art.-16-Rahmen ist die Leitlinie nicht vorgeschrieben, weil Art. 28 Abs. 2 DORA dort nicht gilt. Eine schriftliche Methode empfehlen wir trotzdem, damit nachvollziehbar bleibt, warum eine Funktion auf der Liste steht oder fehlt.
Nicht zu verwechseln ist das mit dem kritischen IKT-Drittdienstleister nach Art. 3 Nr. 23 und Art. 31 DORA, den die Aufsichtsbehörden einstufen (siehe FAQ unten).
Ist das dasselbe wie eine wesentliche Auslagerung?
Nein. Laut BaFin ist die Bewertung als „kritisch oder wichtig“ methodisch und inhaltlich nicht identisch mit einer Wesentlichkeitsbestimmung bei Auslagerungen (Aufsichtsmitteilung vom 21.08.2025, Abschnitt 7.1). Beide Prüfungen laufen nebeneinander.
| Kritische oder wichtige Funktion (DORA) | Wesentliche Auslagerung (MaRisk AT 9) | |
|---|---|---|
| Gegenstand | die Funktion im eigenen Haus, unabhängig davon, wer sie erbringt | der Bezug einer Leistung von einem Dritten |
| Anwendungsbereich | alle IKT-Dienstleistungen nach Art. 3 Nr. 21, auch sonstiger Fremdbezug, Softwarebezug und gruppeninterne Dienste | Auslagerungen. IKT-Dienstleistungen, die Art. 28 bis 30 DORA unterliegen, fallen nach der Erläuterung zu AT 9 Tz. 1 nicht mehr darunter |
| Ergebnis | ja oder nein je Funktion | wesentlich oder nicht wesentlich je Auslagerung |
| Folgen | Register, Vertragsinhalte nach Art. 30 Abs. 3, Ausstiegsstrategie, Konzentrationsrisiko, Vorfallklassifizierung, Geschäftsfortführung | Anforderungen nach AT 9 für Nicht-IKT-Auslagerungen |
Eine Besonderheit gilt für Kleinstunternehmen der KWG-Gruppe: Für sie gelten Art. 28 bis 30 DORA nach § 1a Abs. 2a Satz 2 Nr. 3 KWG nicht. Ihr IKT-Fremdbezug bleibt damit nach unserer Lesart im Anwendungsbereich von AT 9, soweit die MaRisk für sie gilt. Wann ein Institut Kleinstunternehmen ist, erklärt die Seite DORA-Anwendungsbereich.
Wie gehen Sie bei der Einstufung vor?
Das folgende Vorgehen ist eine Empfehlung von Blackfort Technology, keine Vorgabe der Aufsicht. Es setzt die Hinweise der BaFin in feste Schritte um und macht jede Entscheidung prüfbar.
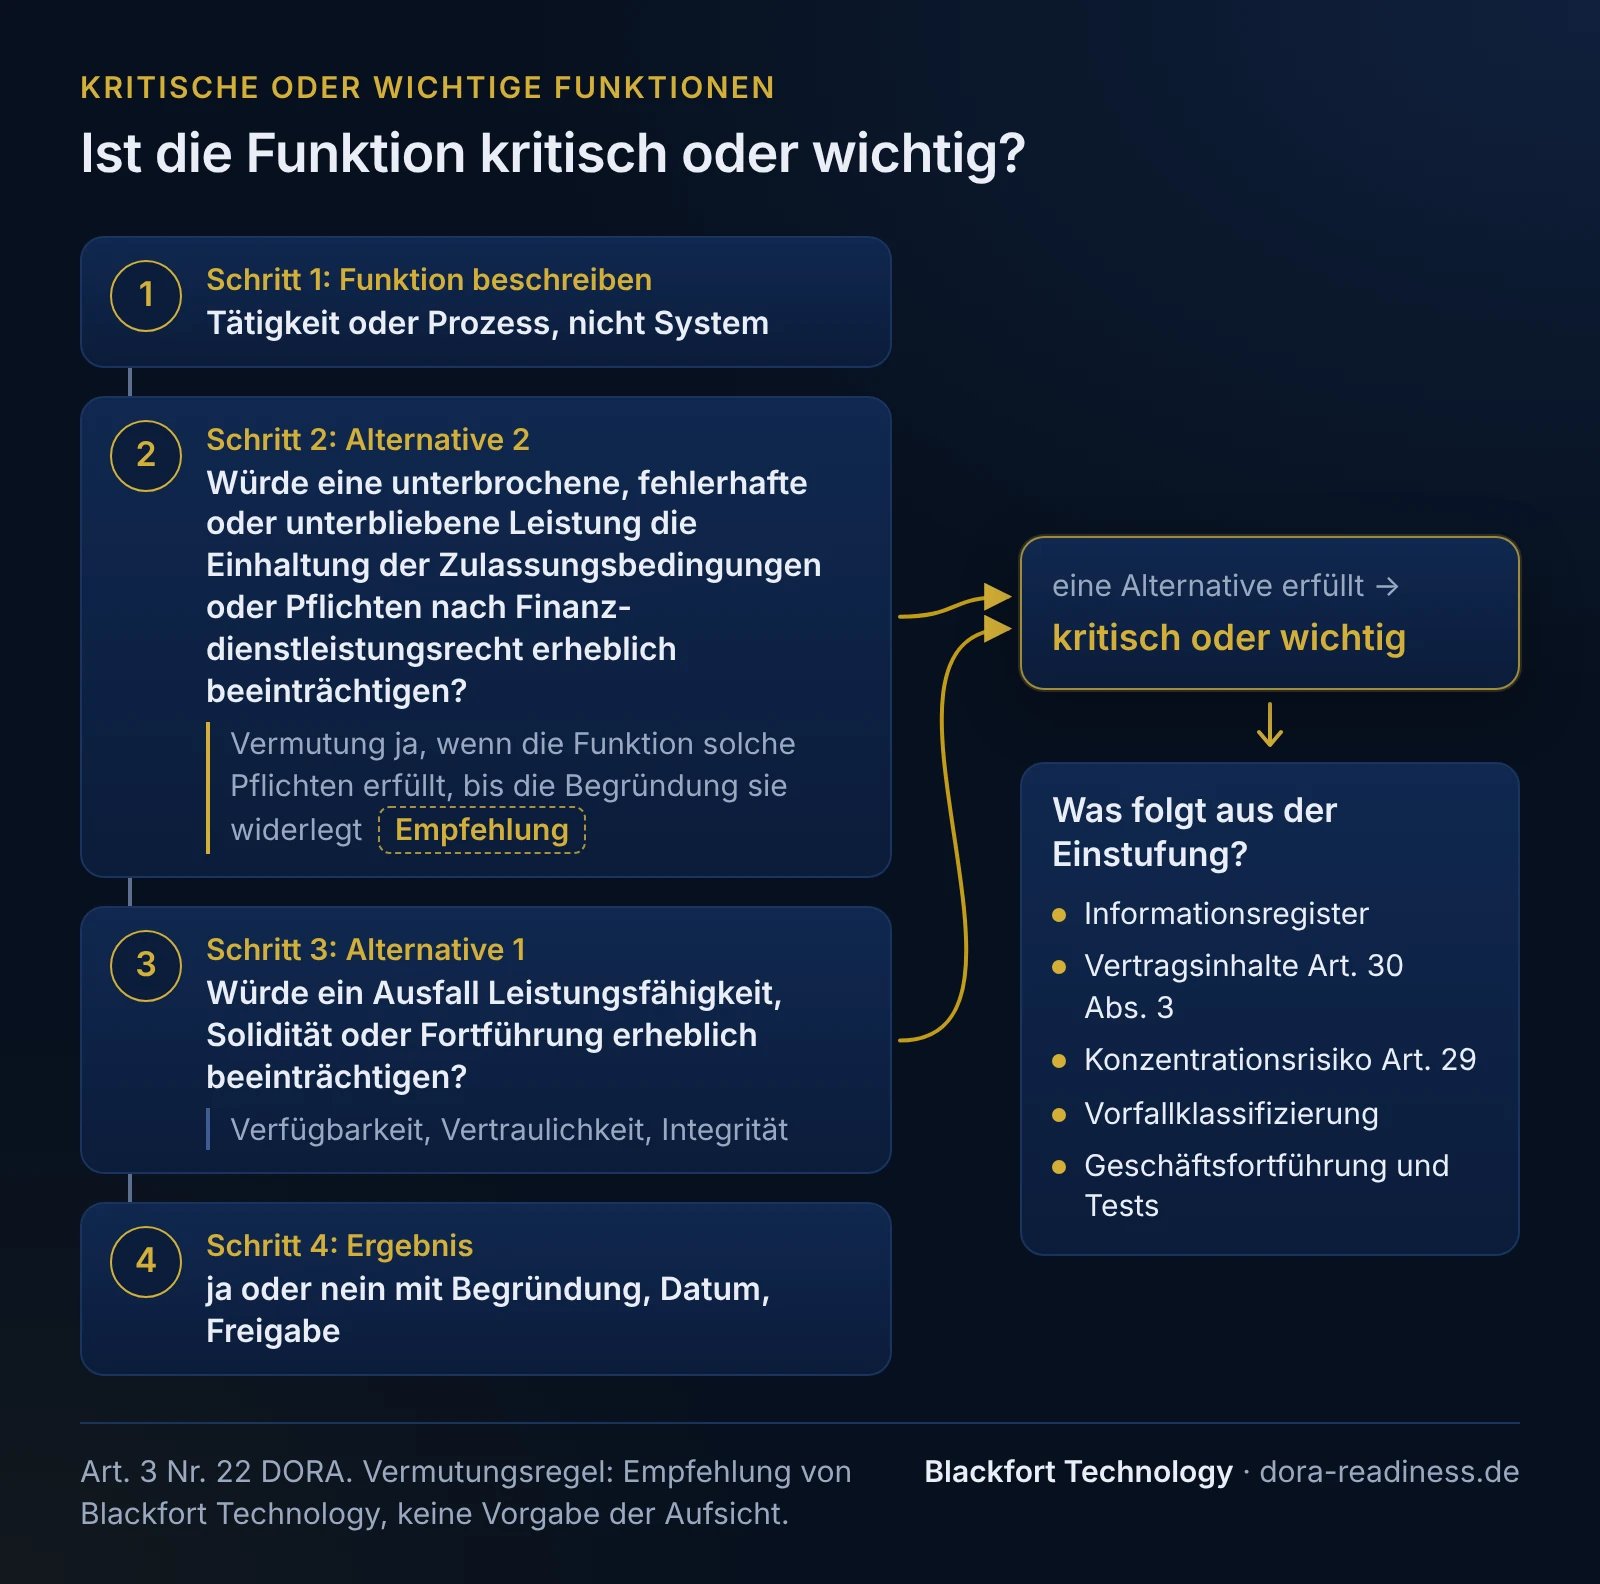
- Funktionen sammeln: aus der Prozesslandkarte oder dem Geschäftsmodell, nicht aus dem Anwendungsverzeichnis. Eine Funktion ist eine Tätigkeit mit eigenem Ergebnis, etwa „Forderungen ankaufen“.
- Alternative 2 mit Vermutung prüfen: Funktionen, mit denen das Unternehmen Erlaubnisvoraussetzungen oder Pflichten nach Finanzdienstleistungsrecht erfüllt, behandeln Sie zunächst als kritisch oder wichtig. Widerlegt wird diese Vermutung nur mit schriftlicher Begründung. Pflichten außerhalb des Finanzdienstleistungsrechts, etwa aus dem Arbeitsrecht, gehören nach unserer Lesart des Wortlauts nicht in diese Alternative.
- Alternative 1 prüfen: Folgen eines Ausfalls und einer fehlerhaften Leistung für Ertrag, Liquidität, Kunden und Fortführung bewerten, auch für Vertraulichkeit und Integrität. Grundlage ist die Business-Impact-Analyse (im Vollrahmen Art. 11 Abs. 5 DORA, im Art.-16-Rahmen RTS Art. 28 Abs. 2 lit. d).
- Ergebnis festhalten: je Funktion ja oder nein, welche Alternative greift, Begründung in zwei bis drei Sätzen, Datum und Freigabe. Im Art.-16-Rahmen genehmigt das Leitungsorgan die Klassifizierung nach RTS Art. 30 Abs. 1 (RTS Art. 28 Abs. 2 lit. d).
- IKT zuordnen: Ordnen Sie jeder kritischen oder wichtigen Funktion die unterstützenden Informations- und IKT-Assets, ihre Abhängigkeiten und die IKT-Drittdienstleister zu (Art. 8 Abs. 1 und 5 DORA im Vollrahmen, RTS Art. 30 Abs. 1 und 2 im Art.-16-Rahmen).
- Überprüfen: Im Vollrahmen ist die Klassifizierung mindestens jährlich auf Angemessenheit zu prüfen (Art. 8 Abs. 1), im Art.-16-Rahmen bei Bedarf (RTS Art. 30 Abs. 1). Anlässe sind neue Produkte, neue Dienstleister, größere IKT-Änderungen und Vorfälle. Wird eine Funktion kritisch oder wichtig, ist die Aufsicht nach Art. 28 Abs. 3 UAbs. 5 DORA zeitnah zu unterrichten.
Was folgt aus der Einstufung?
Das Merkmal zieht sich durch die ganze Verordnung. Die Übersicht zeigt die wichtigsten Folgen je Rahmen. Die Folgen aus Art. 28 bis 30 gelten im Art.-16-Rahmen ebenso, nur nicht für Kleinstunternehmen der KWG-Gruppe:
| Folge | Vollrahmen | Art.-16-Rahmen |
|---|---|---|
| Informationsregister: Verträge für kritische oder wichtige Funktionen gesondert kennzeichnen, bei diesen Diensten auch die Unterauftragnehmer erfassen | Art. 28 Abs. 3 UAbs. 2, Durchführungsverordnung (EU) 2024/2956 | ebenso |
| Aufsicht zeitnah über geplante Verträge und neu kritisch gewordene Funktionen unterrichten | Art. 28 Abs. 3 UAbs. 5 | ebenso |
| vor Vertragsschluss: höchste Qualitätsstandards für Informationssicherheit berücksichtigen, über Unterauftragsvergabe entscheiden | Art. 28 Abs. 5, Delegierte VO (EU) 2025/532 Art. 3 | ebenso |
| Ausstiegsstrategie, Ausstiegspläne testen | Art. 28 Abs. 8 | ebenso |
| Konzentrationsrisiko vorab bewerten, bei Drittlanddienstleistern zusätzlich Rechtsrisiken | Art. 29 | ebenso |
| zusätzliche Vertragsinhalte: Leistungsziele, Notfallpläne des Dienstleisters, Audit- und Zugangsrechte, Ausstiegsstrategie mit Übergangszeitraum | Art. 30 Abs. 3 | ebenso. Die Mitwirkung an TLPT läuft leer, weil TLPT dort nicht gilt |
| Vorfallklassifizierung: Kriterium „Kritikalität der betroffenen Dienste“ und Schwelle „Ausfall über zwei Stunden“ | Delegierte VO (EU) 2024/1772 Art. 6 lit. a, Art. 9 Abs. 3 lit. b | ebenso, für die KWG-Gruppe schon seit 17.01.2025 |
| Geschäftsfortführung und Wiederherstellung | Art. 11, Wiederherstellungszeit und -punkt je Funktion unter Berücksichtigung der Einstufung (Art. 12 Abs. 6) | Art. 16 Abs. 1 lit. f, Pläne mit Wiederherstellungsniveaus und Zeitrahmen (RTS Art. 39), Tests mindestens jährlich (RTS Art. 40) |
| Tests und Behebung von Testbefunden | jährliche Tests aller IKT-Systeme dieser Funktionen, außer Kleinstunternehmen, Art. 24 Abs. 6 | Befunde bei diesen Systemen unverzüglich beheben (RTS Art. 36 Abs. 3). Ob Art. 24 Abs. 6 daneben gilt, ist offen, wir empfehlen, die jährlichen Tests vorsorglich einzuplanen (Begründung auf der Seite Art. 16 DORA) |
| Zugang und Überwachung | RTS Titel II | starke Authentifizierung für Assets dieser Funktionen (RTS Art. 33), fortlaufende Bedrohungs- und Schwachstellenüberwachung (RTS Art. 31 Abs. 3) |
Für Institute, die die MaRisk anwenden, auch anteilig wie Factoring- und Leasinginstitute, kommt AT 7.3 hinzu: Für kritische oder wichtige Funktionen ist ein Notfallkonzept vorzuhalten und jährlich zu überprüfen. Die Folgen nach DORA hängen an den IKT-Diensten, die eine Funktion unterstützen. Eine zu großzügige Liste zieht deshalb bei jedem zugehörigen Vertrag die Zusatzinhalte nach Art. 30 Abs. 3 nach sich.
Für die KWG-Gruppe gelten Art. 28 bis 30 ab 01.01.2027, das Meldewesen nach Kapitel III aber schon seit 17.01.2025. Wer heute einen IKT-Vorfall klassifizieren muss, braucht die Funktionsliste also jetzt. Wie die Klassifizierung abläuft, steht auf der Seite DORA-Meldepflicht.
Beispiel: Funktionsliste eines Factoringinstituts
Fiktives Beispiel, kein Kunde. Die Muster-Factoring GmbH kauft Forderungen von mittelständischen Anschlusskunden an. Sie hat 23 Beschäftigte und eine Bilanzsumme von 61 Mio. EUR, ist also kein Kleinstunternehmen (zur Prüfung siehe DORA-Anwendungsbereich). Als Finanzdienstleistungsinstitut der KWG-Gruppe wendet sie ab 01.01.2027 den vereinfachten Rahmen nach Art. 16 und Art. 28 bis 30 DORA an. Das Factoring-Kernsystem bezieht sie als Software-as-a-Service, den Zahlungsverkehr wickelt sie über eine Banking-Software ab. Die Geschäftsleitung genehmigt im Oktober 2026 diese Funktionsliste:
| Funktion | Alternative 1: Geschäft | Alternative 2: Aufsichtsrecht | Ergebnis und Begründung | Unterstützende IKT |
|---|---|---|---|---|
| Forderungsankauf mit Ankaufs- und Limitprüfung | ja: ohne Ankauf kein Neugeschäft, Anschlusskunden warten auf Liquidität | ja (Vermutung): die erlaubnispflichtige Finanzdienstleistung selbst, nicht widerlegt | kritisch oder wichtig. Beide Alternativen erfüllt. | Factoring-Kernsystem (SaaS), Schnittstelle zur Auskunftei |
| Auszahlung an Anschlusskunden und Zahlungsverkehr | ja: Ausfall schon nach Stunden spürbar bei Kunden und Liquiditätsplanung | nicht erforderlich | kritisch oder wichtig. Alternative 1 erfüllt. | Banking-Software, Bankverbindung über EBICS |
| Debitorenbuchhaltung und Zahlungszuordnung | ja: ohne Zuordnung stimmen Forderungsbestand und Ankaufsgrenzen nicht | nicht erforderlich | kritisch oder wichtig. Alternative 1 erfüllt, vor allem wegen fehlerhafter Leistung. | Factoring-Kernsystem (SaaS) |
| Aufsichtliches Meldewesen | nein: Ausfall von mehreren Tagen ohne Folgen für das Geschäft | ja (Vermutung): Meldepflichten mit festen Terminen, nicht widerlegt | kritisch oder wichtig. Alternative 2 erfüllt, obwohl die tolerierbare Ausfallzeit lang ist. | Meldewesen-Software beim Rechenzentrumsdienstleister |
| Dokumentenarchiv mit Kunden- und Debitorendaten | ja: eine Offenlegung der Debitorendaten würde Kundenbeziehungen und Fortführung erheblich beeinträchtigen, ein Ausfall wäre einige Tage tolerierbar | nicht erforderlich | kritisch oder wichtig. Wegen Vertraulichkeit, nicht wegen Verfügbarkeit. | Dokumentenmanagement in der Cloud |
| Mahnwesen und Inkasso | nein: ein Rückstand von zwei Wochen ist aufholbar, das Ausfallrisiko steigt kaum | nein: keine eigene Erlaubnisvoraussetzung berührt | nicht kritisch oder wichtig. Überprüfen, wenn das Mahnvolumen deutlich steigt. | Modul im Factoring-Kernsystem |
| Personalabrechnung | nein: Ausfall über einen Abrechnungslauf überbrückbar | nein: Pflichten aus Arbeits- und Steuerrecht, kein Finanzdienstleistungsrecht | nicht kritisch oder wichtig. | Lohnbüro mit eigener Software |
| Internetauftritt | nein: Neukunden kommen über Vertrieb und Vermittler | nein | nicht kritisch oder wichtig. | Webhosting |
Was die Liste im Beispiel auslöst: Die Verträge mit dem Anbieter des Kernsystems, dem Anbieter der Banking-Software, der Auskunftei (ihre Schnittstelle unterstützt den Forderungsankauf), dem Rechenzentrumsdienstleister und dem Cloud-Archiv werden im Informationsregister als „unterstützt kritische oder wichtige Funktion“ geführt und ab 2027 auf die Inhalte nach Art. 30 Abs. 3 geprüft. Für das Kernsystem, auf dem zwei der fünf kritischen oder wichtigen Funktionen liegen, bewertet das Institut das Konzentrationsrisiko nach Art. 29 und legt eine Ausstiegsstrategie fest. Webhosting und Lohnbüro bleiben im Register, wenn sie IKT-Dienstleistungen erbringen, aber ohne Kennzeichen. Und schon heute gilt bei einem Vorfall im Kernsystem das Kriterium „Kritikalität der betroffenen Dienste“ der Vorfallklassifizierung als berührt.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Einstufung nur nach Ausfallzeit | Die Liste wird aus der BIA oder einer Verfügbarkeitsskala übernommen. | Meldewesen, Risikosteuerung und Funktionen mit vertraulichen Daten fehlen, auch in der Vorfallklassifizierung. | Beide Alternativen getrennt prüfen, Vertraulichkeit und Integrität ausdrücklich bewerten. |
| Gleichsetzung mit wesentlichen Auslagerungen | Die bestehende Liste nach AT 9 wird umbenannt. | Sonstiger Fremdbezug, Software und gruppeninterne Dienste fehlen im Register und bei der Vertragsprüfung. | Funktionsliste neu aus der Prozesslandkarte aufbauen, Auslagerungsbewertung daneben weiterführen. |
| Liste ohne Begründung und ohne Pflege | Einmal im Projekt erstellt, Ergebnis nur als Kreuz. | Register, Notfallkonzept und Vorfallprozess nutzen unterschiedliche Stände. Neue Dienstleister werden ohne Einstufung beauftragt. | Eine Liste als einzige Quelle, Begründung je Funktion, Prüfung bei jedem neuen IKT-Vertrag, Freigabe durch die Geschäftsleitung. |
Was Art. 16 sonst verlangt und wie die Funktionsliste in den übrigen Nachweisen auftaucht, steht auf der Seite Art. 16 DORA. Das Informationsregister erklärt die Seite DORA-Informationsregister, die Steuerung der IKT-Dienstleister die Seite IKT-Drittdienstleister steuern.
Wie wir unterstützen
Für Institute, die zum 01.01.2027 von der BAIT wechseln, ist die Funktionsliste mit Business-Impact-Analyse und Wiederherstellungszielen Teil des Umstiegspakets von der BAIT auf Art. 16. Alle anderen, auch Unternehmen im Vollrahmen, beginnen mit der DORA-Gap-Analyse. Sie zeigt, wo die bestehende Einstufung Lücken hat.
Häufige Fragen
Stellt die BaFin eine Liste kritischer oder wichtiger Funktionen bereit?+
Gilt die Einstufung auch im vereinfachten Rahmen nach Art. 16?+
Muss ein Kleinstunternehmen der KWG-Gruppe Funktionen einstufen?+
Ist eine Funktion kritisch, weil ihr Dienstleister von der Aufsicht als kritisch eingestuft wurde?+
Weiterlesen
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 3 Nr. 22 und 23, Art. 8, 11, 12, 16, 24, 28 bis 30 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement), Art. 28, 30, 31, 33, 36, 39, 40 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1773 (Leitlinie für IKT-Dienstleistungen), Art. 3 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1772 (Klassifizierung von Vorfällen), Art. 6 und 9 (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2024/2956 (Informationsregister) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/532 (Unterauftragsvergabe), Art. 3 (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 21.08.2025, Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen, Abschnitt 7.1 und 7.2 (abgerufen am 2026-11-06)
- BaFin: FAQs zu DORA (Management des IKT-Drittparteienrisikos, Überwachungsrahmen) (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 06/2026 (BA) MaRisk vom 30.06.2026, AT 2.1, AT 7.3 und AT 9 (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 1a Abs. 2a und § 65a Abs. 3 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).