
Stand: 2026-11-06
Diese Seite beschreibt, was der vereinfachte IKT-Risikomanagementrahmen nach Art. 16 DORA verlangt und wie Sie die Umsetzung belegen. Sie gilt für alle Gruppen, die diesen Rahmen anwenden, und ist von DORA her gedacht. Wer von seinen BAIT-Unterlagen ausgeht, findet die Gegenüberstellung Textziffer für Textziffer im BAIT-DORA-Mapping. Ob Ihr Institut überhaupt unter Art. 16 fällt, klären Sie mit der Einstufung nach DORA. Die Fragen von Factoring- und Finanzierungsleasinginstituten beantwortet mit Musterfall die Seite DORA für Factoring- und Leasinginstitute.
Grundlagen sind Art. 16 der Verordnung (EU) 2022/2554 (DORA), Titel III der Delegierten Verordnung (EU) 2024/1774 (RTS zum IKT-Risikomanagement, im Folgenden „RTS“) mit den Artikeln 28 bis 41 und die Aufsichtsmitteilung der BaFin vom 21.08.2025 zu Art. 16 (im Folgenden „Aufsichtsmitteilung“). Die Aufsichtsmitteilung ist nach eigener Aussage keine verbindliche Auslegung. Sie stellt in einem Abschnitt den Anwendungsbereich dar und in acht weiteren die BAIT/VAIT den neuen Anforderungen gegenüber.
Wer wendet den vereinfachten Rahmen an?
In Deutschland nur wenige, klar benannte Gruppen. Unmittelbar nach DORA sind das kleine und nicht verflochtene Wertpapierinstitute und kleine Einrichtungen der betrieblichen Altersversorgung. Über das FinmadiG kommen Versicherungsholdings und alle Institute nach dem KWG hinzu, die nicht schon nach Art. 2 DORA erfasst sind. Diese Institute nach § 1a Abs. 2a KWG nennen wir hier kurz KWG-Gruppe. Art. 16 ist damit keine allgemeine Erleichterung für kleine Unternehmen: Zahlungs- und E-Geld-Institute fallen in Deutschland nicht darunter, weil Deutschland die Ausnahmen der Zahlungsdienste- und der E-Geld-Richtlinie nicht genutzt hat. Auch frühere KAIT- und ZAIT-Adressaten sind ausdrücklich nicht erfasst.
| Gruppe | Rechtsgrundlage | Rahmen | seit bzw. ab |
|---|---|---|---|
| kleine und nicht verflochtene Wertpapierinstitute (Bedingungen des Art. 12 Abs. 1 IFR) | Art. 16 Abs. 1 i. V. m. Art. 3 Nr. 34 DORA | Art. 16 | 17.01.2025 |
| kleine EbAV: 15-99 Versorgungsanwärter insgesamt (nach der englischen Fassung 16-99, siehe unten) | Art. 16 Abs. 1 i. V. m. Art. 3 Nr. 53 DORA | Art. 16 | 17.01.2025 |
| Versicherungsholdings (§ 7 Nr. 31 VAG) und Unternehmen nach § 293 Abs. 4 VAG | § 293 Abs. 5 VAG | Art. 16 | im VAG ist keine Übergangsfrist genannt |
| Institute nach § 1 Abs. 1b KWG, die nicht schon nach Art. 2 DORA erfasst sind, laut BaFin insbesondere Bürgschaftsbanken, Finanzdienstleistungsinstitute (z. B. Finanzierungsleasing- und Factoringinstitute, Kryptowertpapierregisterführer), Wohnungsunternehmen mit Spareinrichtung, Drittstaatenzweigstellen nach § 53 KWG | § 1a Abs. 2a i. V. m. § 65a Abs. 3 KWG | Art. 16, kein TLPT, für Kleinstunternehmen dieser Gruppe ohne Art. 28 bis 30 | 01.01.2027, Meldewesen nach Kapitel III seit 17.01.2025, bis 31.12.2026 gelten die BAIT |
| EbAV mit weniger als 15 Versorgungsanwärtern (englische Fassung: höchstens 15) | Art. 2 Abs. 3 lit. c DORA | DORA gilt nicht | - |
| EbAV ab 100 Versorgungsanwärtern, Zahlungs- und E-Geld-Institute, Kapitalverwaltungsgesellschaften, CRR-Kreditinstitute | Art. 2 DORA | Vollrahmen Art. 5 bis 15 | 17.01.2025 |
| KfW und Landesförderbanken | KfW über das FinmadiG nach der KfW-Verordnung, Landesförderbanken nach § 1a Abs. 2 KWG | Vollrahmen Art. 5 bis 15 | - |
| Finanzholdings | BaFin-FAQ 13 | bis 31.12.2026 BAIT was danach gilt, steht in keiner von uns gelesenen Quelle | offen |
Die Tabelle folgt Tabelle 1 der Aufsichtsmitteilung und ergänzt die Schwellen und Daten aus DORA und KWG. Die EbAV-Staffel unter 15, 15-99 und ab 100 Versorgungsanwärtern ergibt sich aus dem Zusammenspiel von Art. 2 Abs. 3 lit. c, Art. 3 Nr. 53 und Art. 16 Abs. 1 DORA. Bei genau 15 Versorgungsanwärtern weichen die Sprachfassungen ab: Der deutsche Text von lit. c nimmt EbAV mit „weniger als 15“ aus, der englische mit „not more than 15“. Diesen Grenzfall und die Einstufung im Einzelfall, etwa bei Drittstaatenzweigstellen oder Gruppenstrukturen, behandelt die Seite DORA-Betroffenheit.
Was verlangt Art. 16 selbst?
Art. 16 Abs. 1 Unterabsatz 2 nennt acht Pflichten in Buchstaben a bis h. Der RTS füllt sie in Titel III aus.
- a) einen soliden und dokumentierten IKT-Risikomanagementrahmen errichten und aufrechterhalten, einschließlich Schutz der physischen Komponenten und Infrastrukturen,
- b) Sicherheit und Funktionieren aller IKT-Systeme fortlaufend überwachen,
- c) resiliente, aktualisierte Systeme, Protokolle und Tools einsetzen und Verfügbarkeit, Authentizität, Integrität und Vertraulichkeit der Daten schützen,
- d) Ursachen von IKT-Risiken und Anomalien rasch erkennen und Vorfälle rasch behandeln,
- e) die wesentlichen Abhängigkeiten von IKT-Drittdienstleistern ermitteln,
- f) die Kontinuität kritischer oder wichtiger Funktionen durch Geschäftsfortführungspläne und Wiederherstellungsmaßnahmen sichern, mindestens mit Sicherung und Wiedergewinnung,
- g) diese Pläne und die Wirksamkeit der Kontrollen regelmäßig testen,
- h) Erkenntnisse aus Tests und Vorfällen in die Risikobewertung einbeziehen und nach Bedarf Sensibilisierung und Schulung für Personal und Management entwickeln.
Nach Art. 16 Abs. 2 wird der Rahmen regelmäßig und nach schwerwiegenden IKT-bezogenen Vorfällen dokumentiert und überprüft und kontinuierlich verbessert. Auf Anfrage geht ein Überprüfungsbericht an die Aufsicht. Einen festen Jahresturnus wie im Vollrahmen (Art. 6 Abs. 5) nennt Art. 16 nicht.
Nachweismatrix: RTS Titel III Artikel für Artikel
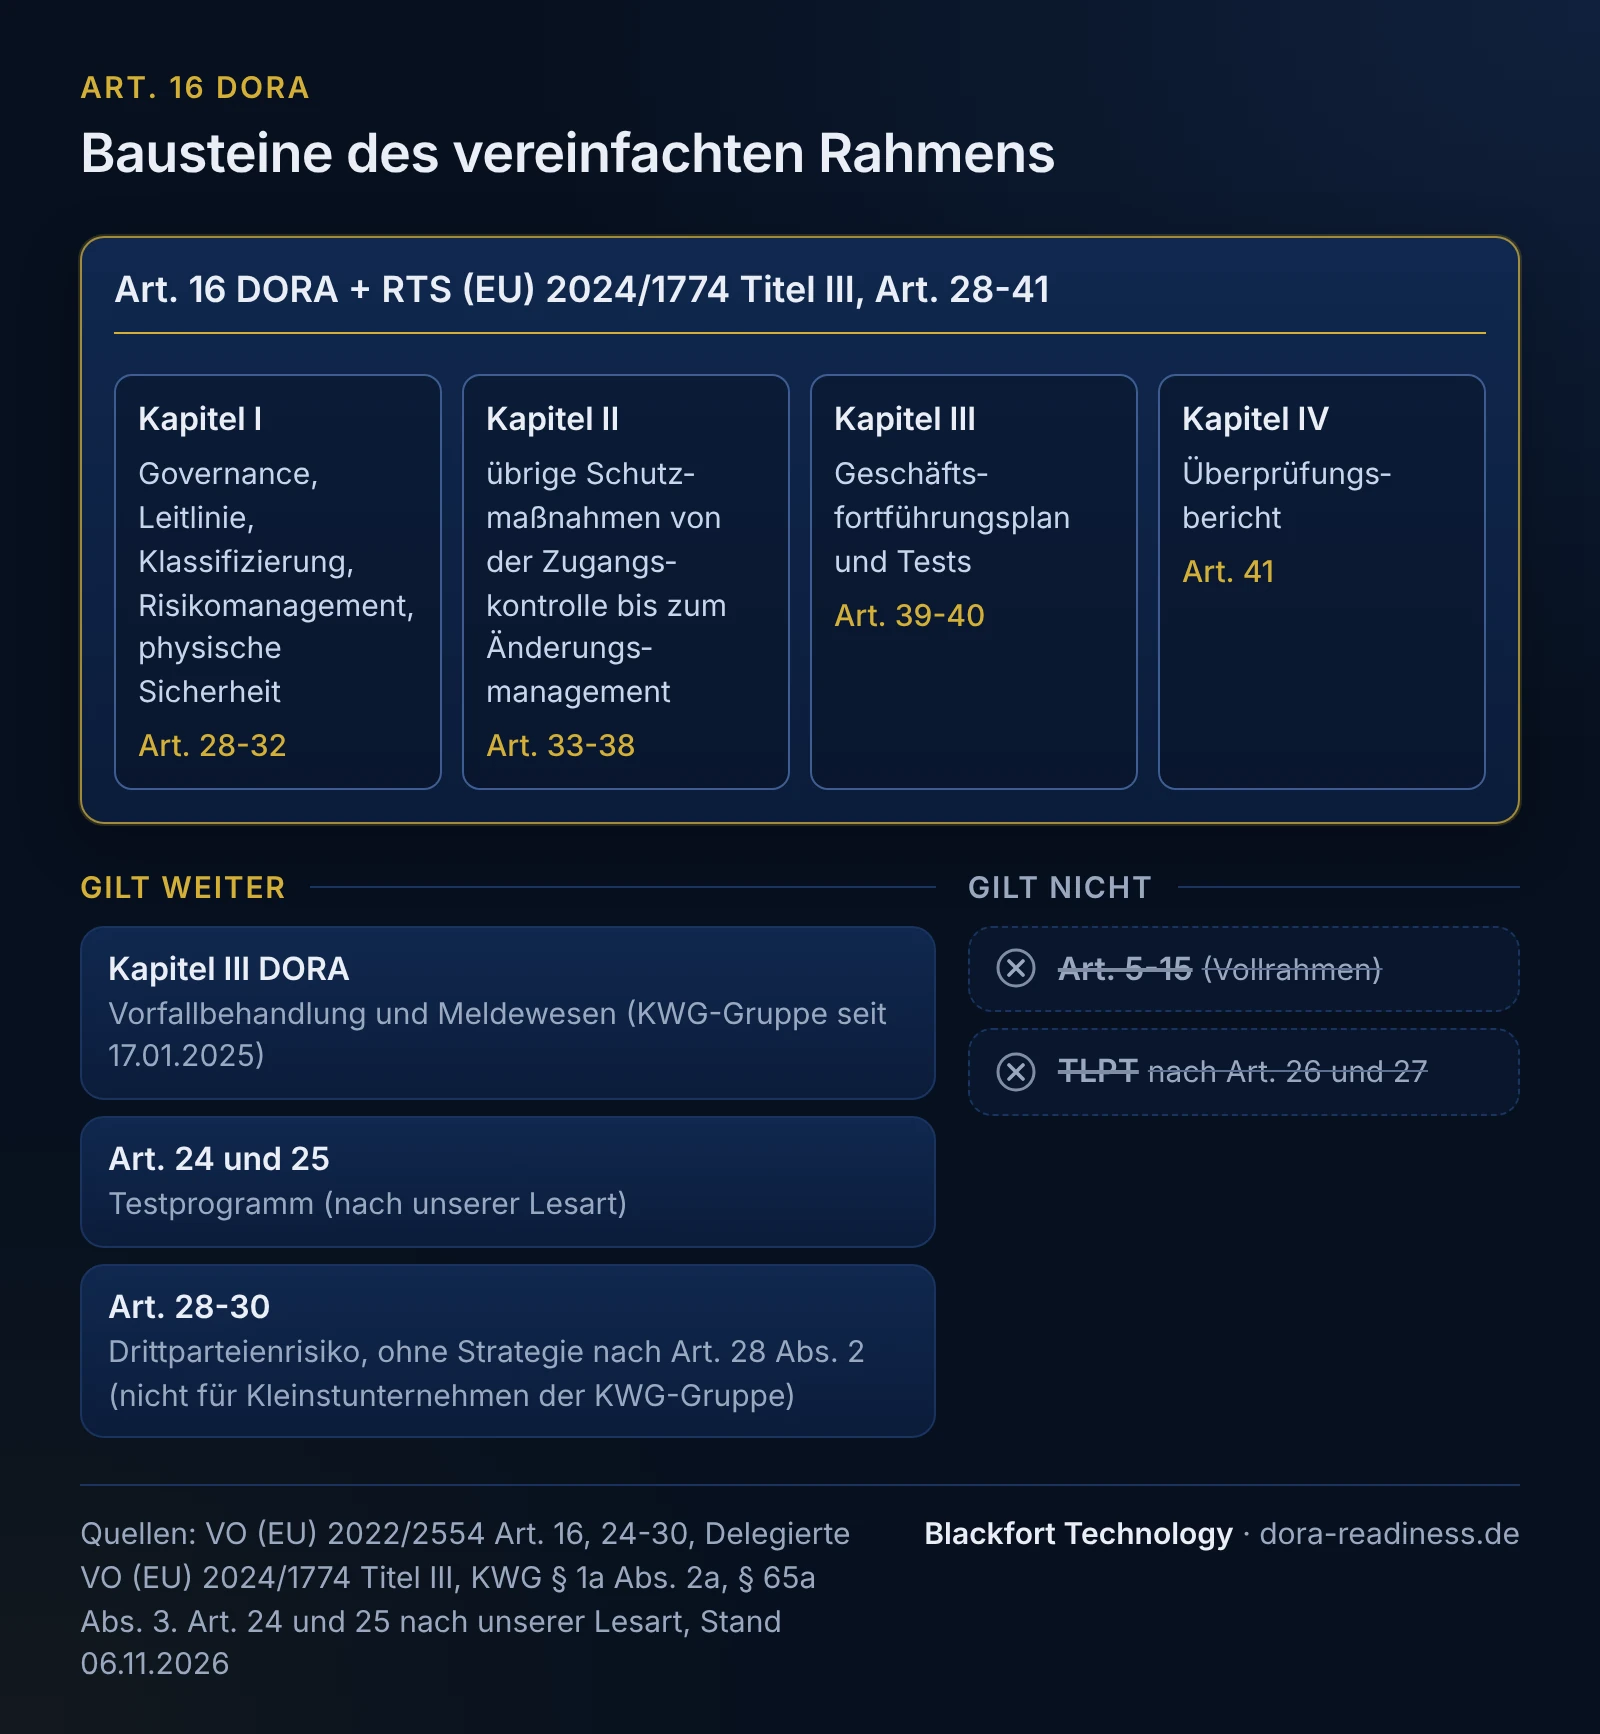
Titel III des RTS hat 14 Artikel in vier Kapiteln: Kapitel I mit Governance, Leitlinie, Klassifizierung, Risikomanagement und physischer Sicherheit (Art. 28 bis 32), Kapitel II mit den übrigen Schutzmaßnahmen von der Zugangskontrolle bis zum Änderungsmanagement (Art. 33 bis 38), Kapitel III mit Geschäftsfortführungsplan und Tests (Art. 39, 40) und Kapitel IV mit dem Überprüfungsbericht (Art. 41). Spalte zwei fasst den Wortlaut zusammen, Spalte drei nennt Unterlagen, mit denen sich die Umsetzung belegen lässt, Spalte vier die Lücke, die wir beim Umstieg aus BAIT-Strukturen am häufigsten erwarten. Die Spalten drei und vier sind unsere fachliche Einordnung, kein Wortlaut.
| Fundstelle | Kernanforderung | Geeignete Nachweise | Typische Lücke aus BAIT-Zeiten |
|---|---|---|---|
| Art. 16 Abs. 1 lit. a, Abs. 2 DORA | dokumentierter Rahmen, regelmäßig und nach schwerwiegenden Vorfällen überprüft und verbessert | Rahmendokument mit Geltungsbereich und Dokumentenlandkarte, Überprüfungsbericht nach RTS Art. 41 | Rahmen verteilt auf IT-Strategie, Richtlinien und Konzepte ohne gemeinsame Klammer |
| Art. 16 Abs. 1 lit. b bis d DORA | fortlaufende Überwachung, aktuelle Systeme, rasche Erkennung und Vorfallbehandlung | Überwachungsvorgabe, Alarmregeln, Vorfallregister | Überwachung läuft beim Dienstleister, Alarmwege ins Institut sind nicht vereinbart |
| Art. 16 Abs. 1 lit. e DORA | wesentliche Abhängigkeiten von IKT-Drittdienstleistern ermitteln | Abhängigkeitsübersicht aus Klassifizierung und Dienstleisterliste | Liste umfasst nur Auslagerungen, sonstiger IT-Bezug fehlt |
| Art. 16 Abs. 1 lit. h DORA | Lehren aus Tests und Vorfällen, Sensibilisierung und Schulung für Personal und Management | Schulungsplan, Teilnahmenachweise auch der Geschäftsleitung, Einträge im Risikoregister | Schulung nur als Pflichtmodul für Beschäftigte, Geschäftsleitung nicht einbezogen |
| RTS Art. 28 Abs. 1, 2 | Governance- und Kontrollrahmen Leitungsorgan mit Gesamtverantwortung, klaren Zuständigkeiten, Informationssicherheitszielen genehmigt Klassifizierung, Hauptrisiken, Business-Impact-Analyse (BIA) und Geschäftsfortführungspläne Budget mindestens jährlich überprüft Berichtswesen an das Leitungsorgan | Beschlussprotokolle, Zuständigkeitsübersicht, Budgetbeschluss, Vorgabe zu Häufigkeit, Form und Inhalt der Berichte | BIA nur im Notfallkonzept und ohne Genehmigung der Geschäftsleitung |
| RTS Art. 28 Abs. 3 bis 6 | Überprüfung der Einhaltung darf an Gruppenunternehmen oder Dienstleister ausgelagert werden, die Verantwortung bleibt Trennung und Unabhängigkeit von Kontroll- und Revisionsfunktionen interne Revision durch unabhängige Prüfer mit IKT-Fachwissen nach Revisionsplan kritische Erkenntnisse zeitnah auswerten | Revisionsplan mit IKT-Prüffeldern, Qualifikationsnachweis der Prüfer, Maßnahmenverfolgung | dieselbe Person berät, kontrolliert und prüft Revision ohne IKT-Prüfer |
| RTS Art. 29 | Informationssicherheitsleitlinie mit Grundsätzen zu Vertraulichkeit, Integrität, Verfügbarkeit und Authentizität darauf gestützte Maßnahmen, auch die vom Dienstleister umgesetzten, die alle Maßnahmen der Art. 30 bis 38 umfassen | Leitlinie, Maßnahmenkatalog mit Bezug auf Art. 30 bis 38 und Verantwortlichen | Maßnahmen über viele Richtlinien verstreut, Maßnahmen der Dienstleister nicht erfasst |
| RTS Art. 30 | kritische oder wichtige Funktionen, die unterstützenden Informations- und IKT-Assets und ihre Abhängigkeiten ermitteln, klassifizieren, dokumentieren von Dienstleistern unterstützte kritische oder wichtige Funktionen ermitteln | Funktionsliste mit Begründung, Asset-Verzeichnis mit Zuordnung zu Funktionen und Dienstleistern | Schutzbedarf je System festgestellt, ohne Bezug zu Geschäftsfunktionen |
| RTS Art. 31 | Risikotoleranzschwellen Ermittlung, Bewertung, Abmilderung, Wirksamkeitsüberwachung Risiken aus Änderungen, Tests und Vorfällen regelmäßige dokumentierte Bewertung laufende Bedrohungs- und Schwachstellenbeobachtung Alarmschwellen | Risikoregister mit Toleranzschwelle, Bewertungsprotokolle, Alarmkriterien | Toleranzschwelle nie ausdrücklich festgelegt |
| RTS Art. 32 | physische Sicherheit und Schutz vor Umweltgefahren nach Bedrohungslage und Klassifizierung, für Räume und gegebenenfalls Rechenzentren | Zutrittsregelung, Nachweise des Rechenzentrumsbetreibers | Nachweise des Rechenzentrums fehlen oder sind veraltet |
| RTS Art. 33 | Zugangskontrolle nach Need-to-know, Need-to-use und Least privileges, auch für Fern- und Notfallzugang Zurechenbarkeit Kontoverwaltung auch für generische Administratorkonten angemessene Authentifizierung regelmäßige Überprüfung der Rechte privilegierter Zugang nur nach Nutzungsnotwendigkeit oder ad hoc und protokolliert starke Authentifizierung für Fernzugriff, privilegierten Zugang und Assets kritischer oder wichtiger Funktionen | dokumentiertes Zugangskontrollverfahren, Rezertifizierungsprotokolle, Liste privilegierter Konten, Protokollauszüge, Konfiguration der Mehr-Faktor-Anmeldung | dauerhafte Administratorrechte beim Dienstleister, Need-to-use nicht umgesetzt |
| RTS Art. 34 | Lebenszyklus der Assets Unterstützung durch Dienstleister Kapazität automatisierte Schwachstellensuche und Patches Altsysteme Protokollierung zu Zugangskontrolle, IKT-Betrieb und Änderungsmanagement (lit. f) Anomalieüberwachung Bedrohungsinformationen Erkennung von Datenlecks und Schadcode | Asset-Lebenszyklus, Scanberichte, Patchnachweise, Protokollierungsvorgabe, Überwachungsberichte | Schwachstellen nur über einen jährlichen Penetrationstest gesucht, nicht automatisiert |
| RTS Art. 35 | Schutz von Daten in Verwendung, Übertragung und Speicherung Software, Datenträger, Endgeräte Netzsicherheit sichere Löschung und Entsorgung Telearbeit und private Endgeräte | Netzplan, Verschlüsselungsvorgaben, Lösch- und Entsorgungsverfahren mit Nachweisen, Regelung mobiles Arbeiten | Schutz von Daten während der Verarbeitung nie betrachtet (laut Aufsichtsmitteilung neu) |
| RTS Art. 36 | Plan für IKT-Sicherheitstests zu Art. 33 bis 35, 37 und 38 unter Berücksichtigung der ermittelten Bedrohungen Ergebnisse auswerten, bei Systemen kritischer oder wichtiger Funktionen unverzüglich nachbessern | Testplan, Testberichte, Maßnahmenliste mit Terminen | Tests ohne Bezug zum Risikoregister, Befunde ohne Frist |
| RTS Art. 37 | sofern angemessen: risikobasiertes Verfahren für Beschaffung, Entwicklung und Wartung Anforderungen vor Beschaffung genehmigt Test und Genehmigung vor Erstnutzung und vor Produktivänderungen Schutz vor Manipulation | Beschaffungsverfahren, freigegebene Anforderungen, Abnahmeprotokolle | Sicherheitsanforderungen bei Standardsoftware nicht formal freigegeben |
| RTS Art. 38 | Projektmanagementverfahren über alle Phasen Änderungsverfahren für alle Änderungen: aufzeichnen, testen, bewerten, genehmigen, implementieren, verifizieren | Verfahrensbeschreibungen, Änderungsprotokoll | nur wesentliche Änderungen geregelt, Änderungen des Dienstleisters nicht erfasst |
| RTS Art. 39 | Geschäftsfortführungspläne auf Basis einer Risiko- und Auswirkungsanalyse, auch für das Szenario Cyberangriff vom Leitungsorgan genehmigt zugänglich mit Mitteln geplante Wiederherstellungsniveaus und Zeitrahmen Abhängigkeiten einschließlich Dienstleister Aktivierung Datensicherung mit Umfang und Mindesthäufigkeit Alternativen Kommunikation mit Eskalationsplänen Aktualisierung Minderung von Ausfällen kritischer Dienstleister | genehmigter Plan, Wiederherstellungsziele je Funktion, Sicherungsvorgaben, Eskalationsplan | Cyberangriff fehlt als Szenario, Wiederherstellungsziele nur je System |
| RTS Art. 40 | Test mindestens jährlich für Sicherung und Wiedergewinnung oder bei größeren Planänderungen Fortführungsfähigkeit zeigen Ergebnisse dokumentieren Mängel analysieren, beheben, dem Leitungsorgan melden | Testprotokoll, Mängelliste, Bericht an das Leitungsorgan | Rücksicherung einzelner Dateien statt Wiederherstellung einer Funktion getestet |
| RTS Art. 41 | Überprüfungsbericht in durchsuchbarem elektronischem Format: Kontext, Genehmigungsdatum, Anlass, Zeitraum, zuständige Person, Ergebnisse mit Eigenbewertung, Abhilfemaßnahmen mit Datum, Schlussfolgerungen | Bericht nach der Gliederung des Art. 41 | Bericht des ISB ohne die geforderten Angaben |
Zwei Punkte aus der Matrix werden oft unterschätzt. Erstens braucht auch der vereinfachte Rahmen eine BIA, die das Leitungsorgan genehmigt (RTS Art. 28 Abs. 2 lit. d), und geplante Wiederherstellungsniveaus und Zeitrahmen je Funktion (RTS Art. 39 Abs. 2 lit. d). Nach unserer Einordnung entspricht das in der Sache den Wiederherstellungszielen des Vollrahmens. Zweitens gehört die Datensicherung mit Umfang und Mindesthäufigkeit in den Geschäftsfortführungsplan, weil das Datensicherungskonzept als eigenes Dokument entfällt.
Protokollierung im vereinfachten Rahmen
Die Aufsichtsmitteilung nennt in Abschnitt 8.2 keine eigenen Detailvorgaben zum Logging wie Art. 12 RTS für den Vollrahmen. RTS Art. 33 und 34 lit. f verlangen im vereinfachten Rahmen dennoch Protokollierung. Art. 33 verlangt, privilegierte, Notfall- und Administratorzugänge in einer Log-Datei zu protokollieren. Art. 34 lit. f verlangt die Protokollierung von „Vorfällen“ (englische Fassung: „events“, also Ereignissen) im Zusammenhang mit Zugangskontrolle, IKT-Betrieb einschließlich System- und Netzwerkverkehr und Änderungsmanagement, mit einem Detaillierungsgrad passend zum Zweck. Die Aufsichtsmitteilung nennt Art. 34 lit. f in Abschnitt 9 selbst. Aufbewahrungsfristen und weitere Einzelheiten legen Sie selbst begründet fest.
Beispiel: Nachweismappe zu RTS Art. 33
Fiktives Beispiel, kein Kunde. Ein Institut mit 35 Beschäftigten lässt Arbeitsplätze, Server und Benutzerverwaltung von einem Managed Service Provider betreiben, das Kernsystem läuft als Software-as-a-Service. So sieht die Mappe zu Art. 33 nach dem Umbau aus:
| Element aus Art. 33 | Umsetzung im Beispiel | Nachweis in der Mappe |
|---|---|---|
| lit. a Need-to-know, Need-to-use, Least privileges | Rollenmodell je Fachbereich Administratorrechte nur auf Antrag für eine Aufgabe, nach vier Stunden automatisch entzogen | Rollenmodell, Antragsprotokoll aus dem Ticketsystem |
| lit. b Zurechenbarkeit | keine Sammelkonten, Dienstleister-Techniker mit persönlichen Konten | Kontenliste mit Inhabern |
| lit. c Kontoverwaltung, generische Administratorkonten | Eintritt, Wechsel, Austritt über die Personalabteilung Kennwörter generischer Konten im Tresor, Ausgabe protokolliert | Verfahrensbeschreibung, Tresorprotokoll |
| lit. d und Schlussabsatz starke Authentifizierung | Mehr-Faktor-Anmeldung für Fernzugriff, alle privilegierten Konten und das Kernsystem | Konfigurationsauszug, Ausnahmeliste (leer) |
| lit. e Überprüfung der Rechte | halbjährliche Rezertifizierung durch die Fachbereichsleitungen, privilegierte Konten vierteljährlich (eigene Festlegung) | unterschriebene Rezertifizierungslisten, entzogene Rechte |
| Schlussabsatz zu lit. c Protokollierung | Zugänge mit privilegierten Konten werden zentral protokolliert, der Dienstleister liefert monatlich eine Auswertung | Protokollierungsvorgabe, Monatsauswertung, Vertragsanlage |
Wie sich privilegierte Zugänge von Dienstleistern technisch steuern und aufzeichnen lassen, beschreibt Blackfort Technology auf der Seite Privilegierte Zugriffe unter DORA.
Welche Vollrahmen-Vorgaben gelten im Art.-16-Rahmen nicht, und was bleibt?
„Entfällt“ heißt hier immer: Der vereinfachte Rahmen enthält keine ausdrückliche Vorgabe mehr. Es heißt nicht, dass Sie eine Rolle, ein Dokument oder eine Schutzmaßnahme abschaffen sollten. Die Tabelle nennt zuerst die Vorgaben des Vollrahmens, danach die BAIT-Anforderungen ohne Entsprechung. Die BaFin fasst zusammen, dass die Anforderungen des vereinfachten Rahmens geringer ausfallen als die der BAIT/VAIT, beim Drittparteienrisiko aber nur wenig.
| Keine ausdrückliche Vorgabe mehr | Quelle | Was als Aufgabe bleibt |
|---|---|---|
| Aus dem Vollrahmen (Art. 5 bis 15 DORA, RTS Titel II) | ||
| erweiterte Kenntnispflichten des Leitungsorgans (Art. 5 Abs. 4) und Kommunikation (Art. 14) | Aufsichtsmitteilung 3.3 | angemessene IKT-Kompetenz wegen der Gesamtverantwortung, Schulung auch für das Management (Art. 16 Abs. 1 lit. h), Kommunikation und Eskalation im Geschäftsfortführungsplan |
| IKT-Risikokontrollfunktion (Art. 6 Abs. 4) | Aufsichtsmitteilung 2.2 | Trennung und Unabhängigkeit von Kontroll- und Revisionsfunktionen (RTS Art. 28 Abs. 4) |
| Strategie für die digitale operationale Resilienz (Art. 6 Abs. 8) | Aufsichtsmitteilung 2.1 | Der Rahmen muss die Geschäftsstrategie im Einklang mit der Risikobereitschaft ermöglichen (RTS Art. 28 Abs. 2 lit. a). |
| jährliche Risikobewertung der Altsysteme (Art. 8 Abs. 7) | Aufsichtsmitteilung 4.1 | Risiken aus veralteten oder nicht unterstützten Assets managen (RTS Art. 34 lit. e) |
| IKT-Geschäftsfortführungsleitlinie, Reaktions- und Wiederherstellungspläne, Krisenmanagementfunktion (Art. 11 Abs. 1, 3, 7) | Aufsichtsmitteilung 5.1 bis 5.3 | Geschäftsfortführungspläne nach RTS Art. 39 mit Eskalationsplänen |
| Meldung der aggregierten jährlichen Kosten und Verluste (Art. 11 Abs. 10) | Aufsichtsmitteilung 5 | Meldung schwerwiegender Vorfälle nach Kapitel III |
| kryptografisches Schlüsselmanagement nach RTS Art. 7 | Aufsichtsmitteilung 8.1 | Schutz von Daten in Verwendung, Übertragung und Speicherung (RTS Art. 35 lit. a) |
| ausdrückliche Anforderungen an das Identitätsmanagement | Aufsichtsmitteilung 9 | Zugangskontrollverfahren mit Zurechenbarkeit und Kontoverwaltung (RTS Art. 33) |
| Strategie für das IKT-Drittparteienrisiko (Art. 28 Abs. 2) und damit die Leitlinie nach RTS 2024/1773, feste Berichtsintervalle, eine dem Auslagerungsbeauftragten vergleichbare Funktion | Aufsichtsmitteilung 7.2 | die übrigen Pflichten aus Art. 28 bis 30, die sektoralen Auslagerungsregeln gelten parallel |
| Aus der BAIT, ohne Entsprechung im vereinfachten Rahmen | ||
| IT-Strategie (BAIT Kapitel 1) | Aufsichtsmitteilung 2.1 | Die BaFin hält eine fortbestehende IT-Strategie für empfehlenswert. Wo die MaRisk vollständig gilt, verlangt AT 4.2 eine IKT-Strategie, für Finanzdienstleistungsinstitute gilt die MaRisk nur anteilig. |
| Informationssicherheitsbeauftragter (BAIT 4.4/4.5) | Aufsichtsmitteilung 3.2 | klare Aufgaben und Zuständigkeiten für alle IKT-Funktionen, Leitlinie und Maßnahmen, Berichtswesen an das Leitungsorgan (RTS Art. 28 Abs. 2 lit. b, i, Art. 29) |
| Informationssicherheitsrichtlinien zur Konkretisierung (BAIT 4.3), Genehmigung der Leitlinie durch das Leitungsorgan | Aufsichtsmitteilung 3.1, 2.3 | Maßnahmen nach Art. 30 bis 38 festlegen und umsetzen, Verfahren dokumentieren, wo der RTS es verlangt. Das Leitungsorgan legt die Ziele der Informationssicherheit fest. |
| Informationsverbund, Schutzbedarfsfeststellung, Konfigurationsdatenbank | Aufsichtsmitteilung 3.1 | Klassifizierung der Funktionen und Assets (RTS Art. 30) |
| Kennzahlen zur Steuerung des IT-Betriebs | Aufsichtsmitteilung 4.1 | Berichtswesen an das Leitungsorgan nach eigener Festlegung (RTS Art. 28 Abs. 2 lit. i) |
| Datensicherungskonzept als Dokument | Aufsichtsmitteilung 4.4 | Datensicherung mit Umfang und Mindesthäufigkeit, jährliche Tests (RTS Art. 39 Abs. 2 lit. g, Art. 40) |
| (IT-)Notfallkonzept mit IT-Notfallplänen, Testkonzept | Aufsichtsmitteilung 5.1 bis 5.3 | Geschäftsfortführungspläne nach RTS Art. 39. Sektorale Vorgaben gelten daneben: Für Institute nach dem KWG verlangt die MaRisk in AT 7.3 für kritische oder wichtige Funktionen ein Notfallkonzept. |
| Projektdokumentation, Lessons Learned, Regeln zur individuellen Datenverarbeitung | Aufsichtsmitteilung 6 | Projekt- und Änderungsverfahren (RTS Art. 38), die RTS-Vorgaben sind laut BaFin Mindestanforderungen |
| Berechtigungskonzepte und deren Prüfung | Aufsichtsmitteilung 9 | Zugangskontrollverfahren mit Need-to-use und Rezertifizierung (RTS Art. 33) |
Bis zum 31.12.2026 gelten die BAIT für die KWG-Gruppe vollständig, einschließlich ISB und Notfallmanagement. Wer jetzt umbaut, baut deshalb parallel auf und schaltet am 01.01.2027 um. Für die Frage, welches BAIT-Dokument wohin wandert, nutzen Sie das BAIT-DORA-Mapping.
Was gilt zusätzlich zum vereinfachten Rahmen?
Art. 16 ersetzt nur die Artikel 5 bis 15. Die übrigen Kapitel von DORA gelten weiter, mit wenigen Ausnahmen.
| Pflicht | Fundstelle | Im Art.-16-Rahmen |
|---|---|---|
| Behandlung, Klassifizierung und Meldung IKT-bezogener Vorfälle | Kapitel III, Art. 17 bis 23 DORA RTS (EU) 2024/1772, RTS (EU) 2025/301, ITS (EU) 2025/302 | gilt voll, für die KWG-Gruppe schon seit 17.01.2025 |
| Drittparteienrisiko | Art. 28 bis 30 DORA | gilt grundsätzlich, ohne Strategie nach Art. 28 Abs. 2 für Kleinstunternehmen der KWG-Gruppe gelten Art. 28 bis 30 nicht |
| Informationsregister | Art. 28 Abs. 3 DORA, ITS (EU) 2024/2956 | gilt, außer für Kleinstunternehmen der KWG-Gruppe erste Einreichung der KWG-Gruppe offen (siehe unten) |
| Programm für Tests der digitalen operationalen Resilienz | Art. 24 und 25 DORA, dazu RTS Art. 36 | nach unserer Lesart ja (siehe unten), Kleinstunternehmen testen risikobasiert nach Art. 25 Abs. 3 |
| Bedrohungsorientierte Penetrationstests (TLPT) | Art. 26 und 27 DORA | gilt nicht |
Meldewesen: Schwerwiegende IKT-bezogene Vorfälle gehen in drei Stufen an die BaFin, die Verantwortung bleibt auch bei einer ausgelagerten Meldung beim Institut. Ob die Wochenenderleichterung für Erst- und Zwischenmeldungen der KWG-Gruppe gilt, ist offen, wir planen ohne sie. Fristen, Klassifizierung, Begründung und Übung beschreibt die Seite Fristen und Ablauf der DORA-Meldepflicht.
Drittparteien: Für Art.-16-Unternehmen gelten Art. 28 bis 30 im Grundsatz vollständig, von der Einstufung vor Vertragsschluss über Ausstiegsstrategien und Konzentrationsrisiko bis zu den Pflichtinhalten nach Art. 30 für alle IKT-Verträge. Laut BaFin müssen deshalb in vielen Fällen Verträge nachverhandelt werden, verlängerte Übergangsfristen gibt es nicht. Was als kritische oder wichtige Funktion gilt, entscheiden Sie mit einer begründeten Funktionsliste, siehe kritische oder wichtige Funktionen einstufen.
Kleinstunternehmen der KWG-Gruppe: Nach § 1a Abs. 2a Satz 2 Nr. 3 KWG gelten Art. 28 bis 30 für sie nicht, also auch kein Register, keine Ausstiegsstrategien und keine Pflichtvertragsinhalte. Diese Regel steht im KWG und gilt nicht für alle DORA-Kleinstunternehmen. Abhängigkeiten von Dienstleistern ermitteln und in der Geschäftsfortführung abfedern müssen auch Kleinstunternehmen, und für ihren IKT-Fremdbezug bleibt AT 9 MaRisk anwendbar, weil AT 9 nur Dienste ausnimmt, die Art. 28 bis 30 unterliegen (unsere Ableitung aus dem Wortlaut). Wann ein Unternehmen Kleinstunternehmen ist und warum Sie den Status nie unterstellen sollten, steht auf der Seite DORA-Betroffenheit.
Informationsregister: Eingereicht wird jährlich über die Melde- und Veröffentlichungsplattform (MVP) der BaFin. Ab wann die KWG-Gruppe erstmals einreicht, regelt keine von uns gelesene Quelle. Wir empfehlen, das Register ab Januar 2027 einreichungsfähig zu führen.
Tests: Art. 24 und 25 DORA enthalten keine Ausnahme für Art.-16-Unternehmen, und die BaFin nennt sie für den vereinfachten Rahmen zusammen mit RTS Art. 36. Nach unserer Lesart gelten sie deshalb auch hier, für die KWG-Gruppe ab 01.01.2027. Dagegen lässt sich anführen, dass Art. 24 Abs. 1 das Testprogramm als Bestandteil des Rahmens nach Art. 6 beschreibt, den Art.-16-Unternehmen gerade nicht anwenden. Ob zusätzlich Art. 24 Abs. 6 greift, also jährliche Tests aller Systeme kritischer oder wichtiger Funktionen, sagt keine gelesene Quelle ausdrücklich, der Wortlaut nimmt nur Kleinstunternehmen aus. Unsere Empfehlung: das Testprogramm einschließlich der jährlichen Tests vorsorglich einplanen, bis eine Klarstellung vorliegt.
Sektorale Vorgaben: Allgemeine, nicht IKT-spezifische Governance-Anforderungen aus dem Aufsichtsrecht bleiben bestehen. Für Institute der KWG-Gruppe gilt daneben die MaRisk (RS 06/2026 (BA)), für Finanzdienstleistungsinstitute nur, soweit nach Größe und Geschäft geboten, insbesondere AT 3, AT 5, AT 7 und AT 9. Die Schnittstellen behandeln wir gesondert.
Welche Dokumente verlangt der RTS?
Der RTS verlangt weniger Dokumente als die BAIT, aber er nennt sie genau. Das Leitungsorgan legt nach RTS Art. 28 Abs. 2 lit. f die Richtlinien und Maßnahmen der Kapitel I bis III fest. Dokumentiert sein müssen nach dem Wortlaut die folgenden Unterlagen. Welche BAIT-Unterlage in welches Dokument übergeht, zeigt die Umbauliste auf der Seite BAIT und DORA.
| Dokument | Fundstelle |
|---|---|
| Rahmendokument (Geltungsbereich, Bestandteile, Überprüfung) | Art. 16 Abs. 1 lit. a, Abs. 2 DORA |
| Zuständigkeiten, Informationssicherheitsziele, Budget, Berichtswesen an das Leitungsorgan | RTS Art. 28 Abs. 2 lit. b, c, e, i |
| Informationssicherheitsleitlinie und Maßnahmenkatalog | RTS Art. 29 |
| Klassifizierung kritischer oder wichtiger Funktionen, Assets und Abhängigkeiten, Liste der Hauptrisiken, BIA | RTS Art. 28 Abs. 2 lit. d, Art. 30 |
| Risikobewertung mit Toleranzschwellen und Alarmkriterien | RTS Art. 31 Abs. 1, 2, 4 |
| Zugangskontrollverfahren | RTS Art. 33 |
| Lösch- und Entsorgungsverfahren | RTS Art. 35 lit. e, f |
| Plan für IKT-Sicherheitstests | RTS Art. 36 |
| Verfahren für Beschaffung, Entwicklung und Wartung, sofern angemessen | RTS Art. 37 |
| Projektmanagementverfahren und Änderungsverfahren | RTS Art. 38 |
| Geschäftsfortführungsplan mit Wiederherstellungszielen, Datensicherung, Eskalation | RTS Art. 39 |
| Testdokumentation der Geschäftsfortführung | RTS Art. 40 Abs. 3 |
| Überprüfungsbericht | RTS Art. 41 |
| Prozess für die Behandlung von IKT-Vorfällen, Klassifizierung, Meldungen (für die KWG-Gruppe seit 17.01.2025) | Art. 17 bis 19 DORA |
| Informationsregister, Verträge mit Pflichtinhalten, Ausstiegsstrategien (nicht für Kleinstunternehmen der KWG-Gruppe) | Art. 28 Abs. 3, 8, Art. 30 DORA |
Was Sie zusätzlich behalten, etwa Richtlinien, die sich im Alltag bewährt haben, entscheiden Sie selbst. Der RTS verbietet keine zusätzliche Dokumentation, er verlangt sie nur nicht.
Wer hat welche Rolle?
Leitungsorgan
Die Aufsichtsmitteilung hebt hervor, dass der vereinfachte Rahmen die Aufgaben des Leitungsorgans stärker betont als die BAIT. Nach RTS Art. 28 Abs. 2 stellt das Institut sicher, dass das Leitungsorgan
- die Gesamtverantwortung dafür hat, dass der Rahmen im Einklang mit der Risikobereitschaft die Geschäftsstrategie ermöglicht (lit. a),
- für alle IKT-bezogenen Funktionen klare Aufgaben und Zuständigkeiten festlegt (lit. b),
- Informationssicherheitsziele und IKT-Anforderungen festlegt (lit. c),
- Klassifizierung, Liste der Hauptrisiken, BIA und Geschäftsfortführungspläne genehmigt, überwacht und regelmäßig überprüft (lit. d),
- Budgetmittel zuweist und mindestens jährlich überprüft, auch für Sensibilisierung und Schulung (lit. e),
- die Richtlinien und Maßnahmen festlegt und umsetzt sowie Verfahren, Protokolle und Tools zum Schutz der Assets bestimmt (lit. f, g),
- für ausreichende Kenntnisse der Mitarbeiter sorgt (lit. h) und
- das Berichtswesen an sich selbst nach Häufigkeit, Form und Inhalt festlegt (lit. i).
Die Pflicht zu regelmäßigen speziellen Schulungen der Mitglieder des Leitungsorgans aus Art. 5 Abs. 4 gilt im vereinfachten Rahmen nicht. Wegen der Gesamtverantwortung braucht das Leitungsorgan laut BaFin trotzdem angemessene IKT-Kompetenz, und Art. 16 Abs. 1 lit. h nennt Schulungen für das Management ausdrücklich.
Kontrolle und Revision
Eine eigene IKT-Risikokontrollfunktion wie im Vollrahmen ist nicht vorgeschrieben. RTS Art. 28 Abs. 4 verlangt aber eine angemessene Trennung und Unabhängigkeit von Kontrollfunktionen und internen Revisionsfunktionen. Abs. 5 verlangt eine interne Revision des Rahmens nach dem Revisionsplan durch unabhängige Revisoren mit ausreichenden Kenntnissen im Bereich IKT-Risiken, Abs. 6 die zeitnahe Auswertung kritischer Feststellungen. Die Überprüfung der Einhaltung dürfen Sie nach Abs. 3 an gruppeninterne IKT-Unternehmen oder an Dienstleister auslagern. Die Verantwortung bleibt beim Institut.
Was aus dem ISB wird
Der Informationssicherheitsbeauftragte der BAIT hat im vereinfachten Rahmen laut Aufsichtsmitteilung keine Entsprechung. Seine Aufgaben bleiben: jemand muss die Leitlinie pflegen, die Maßnahmen nach Art. 30 bis 38 steuern, Vorfälle bewerten, die Tests planen und dem Leitungsorgan berichten. Unsere Empfehlung ist, die Rolle unter diesem oder einem neuen Namen zu behalten, ihre Aufgaben nach RTS Art. 28 Abs. 2 lit. b neu zu beschreiben und sie von der internen Revision getrennt zu halten. Ob Sie die Rolle intern oder extern besetzen, entscheiden Sie selbst, die Verantwortung bleibt beim Leitungsorgan. Wie eine externe Besetzung aussieht, beschreibt Blackfort Technology auf der Seite Externer Informationssicherheitsbeauftragter.
Häufige Fehlannahmen
| Annahme | Was stattdessen gilt |
|---|---|
| „Art. 16 gilt für alle kleinen Finanzunternehmen.“ | Nur für die genannten Gruppen. Ein kleines Zahlungsinstitut wendet in Deutschland den Vollrahmen an. |
| „Logging ist im Art.-16-Rahmen nicht vorgeschrieben.“ | Die Aufsichtsmitteilung nennt keine eigenen Detailvorgaben wie Art. 12 RTS, RTS Art. 33 und 34 lit. f verlangen im vereinfachten Rahmen dennoch Protokollierung. |
| „Der ISB kann wegfallen, die BAIT-Richtlinien auch.“ | Die ausdrückliche Vorgabe entfällt, die Aufgaben bleiben. Bis 31.12.2026 gelten die BAIT für die KWG-Gruppe ohnehin vollständig. |
| „Das Meldewesen beginnt für uns am 01.01.2027.“ | Für die KWG-Gruppe gilt Kapitel III seit 17.01.2025. |
| „Wir sind klein, also gelten Art. 28 bis 30 nicht.“ | Die Ausnahme gilt nur für Kleinstunternehmen der KWG-Gruppe nach Art. 3 Nr. 60 DORA. Den Status prüfen Sie mit Zahlen, unterstellen sollten Sie ihn nie. |
| „Außer dem Notfalltest muss nichts getestet werden.“ | RTS Art. 36 verlangt einen Plan für IKT-Sicherheitstests. Das Testprogramm nach Art. 24 und 25 DORA sollten Sie nach unserer Lesart vorsorglich einplanen. |
Drei typische Lücken beim Umstieg
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| BAIT-Dokumente nur umbenannt | Richtlinien erhalten neue Deckblätter, die Gliederung des RTS wird nicht nachgezogen | Pflichten ohne BAIT-Vorbild fehlen, etwa Need-to-use, Schutz von Daten während der Verarbeitung, Eskalationspläne | Nachweismatrix Artikel für Artikel ausfüllen und jedes Dokument einem RTS-Artikel zuordnen |
| Aufgaben verwaist | ISB-Rolle und Notfallbeauftragter werden mit dem Hinweis „entfällt“ gestrichen | niemand berichtet an das Leitungsorgan, Tests und Rezertifizierungen bleiben liegen | Zuständigkeiten nach RTS Art. 28 Abs. 2 lit. b festlegen, Berichtswesen nach lit. i beschließen |
| Keine Überprüfung nach schwerwiegenden Vorfällen | Der Art.-16-Rahmen plant die Überprüfung nur als Jahrestermin, einen Anlass nach schwerwiegenden Vorfällen sieht er nicht vor | nach einem schwerwiegenden Vorfall bleibt der Rahmen unverändert, und es fehlt der anlassbezogene Überprüfungsbericht, der nach RTS Art. 41 Abs. 2 lit. c ii die Vorfälle mit Ursachenanalyse auflistet | Überprüfung nach Art. 16 Abs. 2 als festen Schritt im Vorfallprozess verankern, mit Auslöser, Zuständigkeit und Bericht an das Leitungsorgan |
Lücken und Abhilfe sind unsere fachliche Einordnung. Ob eine Pflicht im Einzelfall gilt, bleibt eine Rechtsfrage.
Fahrplan bis zum 01.01.2027
Für die KWG-Gruppe gelten der vereinfachte Rahmen und Art. 28 bis 30 ab dem 01.01.2027 ohne weitere Übergangsfrist. Wer im November 2026 beginnt, sollte in dieser Reihenfolge vorgehen (unser Vorschlag):
| Zeitraum | Schritt | Ergebnis |
|---|---|---|
| bis Mitte November 2026 | Einstufung bestätigen: Art.-16-Gruppe, Kleinstunternehmen ja oder nein (beide Kriterien), Meldeprozess seit 2025 vorhanden | Einstufungsvermerk |
| November 2026 | kritische oder wichtige Funktionen, Assets, Dienstleister und Abhängigkeiten erfassen BIA und Wiederherstellungsziele aktualisieren | Funktionsliste, Abhängigkeitsübersicht, BIA-Entwurf |
| November bis Dezember 2026 | Dokumentenset aus dem BAIT-Bestand umbauen: Rahmendokument, Leitlinie, Maßnahmenkatalog, Zugangs-, Änderungs- und Projektverfahren, Geschäftsfortführungsplan, Testplan | Entwürfe, Nachweismatrix mit Status |
| Dezember 2026 | IKT-Verträge gegen Art. 30 prüfen, Nachverhandlungen anstoßen Informationsregister aufbauen (nicht für Kleinstunternehmen der KWG-Gruppe) | Vertragsliste mit Abweichungen, Register |
| Dezember 2026 | Beschlüsse des Leitungsorgans: Zuständigkeiten, Informationssicherheitsziele, Klassifizierung mit Funktionsliste, Hauptrisiken, BIA, Budget, Berichtswesen | Beschlussprotokoll, beschlossene Funktionsliste und BIA |
| bis 31.12.2026 | BAIT weiter einhalten, keine BAIT-Regelung vorzeitig außer Kraft setzen | - |
| ab 01.01.2027 | Betrieb nach dem Jahreskalender, offene Punkte mit Verantwortlichen und Terminen in einem Maßnahmenplan führen | Maßnahmenplan, erste Nachweise |
| bis Januar 2027 | Geschäftsfortführungsplan fertigstellen und vom Leitungsorgan genehmigen lassen | beschlossener Geschäftsfortführungsplan |
| 1. Quartal 2027 | Wiederherstellungs- und Meldeübung im neuen Rahmen (wer kann, übt schon 2026 einmal vorab) | Übungsprotokolle, Bericht an das Leitungsorgan |
Ein Maßnahmenplan ersetzt keine Pflicht, die ab 01.01.2027 gilt. Er zeigt aber, dass Lücken erkannt und mit Termin geschlossen werden, und er ist die Grundlage für den ersten Überprüfungsbericht.
Jahreskalender für das erste Betriebsjahr
Feste Mindestturnusse nennt der RTS nur für die Budgetüberprüfung (jährlich) und den Test der Geschäftsfortführungspläne (jährlich oder bei größeren Änderungen). Das Register wird jährlich eingereicht. Alle anderen Monate sind unser Vorschlag für ein Institut, dessen Geschäftsjahr dem Kalenderjahr entspricht.
| Monat 2027 | Aufgabe | Fundstelle | Nachweis |
|---|---|---|---|
| Januar | Berichtswesen an das Leitungsorgan aufnehmen, Informationsregister prüfen und Einreichungstermin klären | RTS Art. 28 Abs. 2 lit. i, Art. 28 Abs. 3 DORA | erster Bericht, Registerauszug |
| Februar | IKT-Risikobewertung mit Toleranzschwellen | RTS Art. 31 | Risikoregister, Protokoll |
| März | Rezertifizierung der Zugangsrechte, privilegierte Konten zuerst | RTS Art. 33 lit. e | unterschriebene Listen |
| bis März | Meldeübung: Klassifizierung und Erstmeldung an einem Szenario durchspielen Test des Geschäftsfortführungsplans mit Wiederherstellung einer kritischen Funktion | Art. 17 bis 19 DORA RTS Art. 40 | Übungsprotokolle, Mängelmeldung an das Leitungsorgan |
| Mai | Sicherheitstests nach Testplan, Befunde mit Frist | RTS Art. 36 Art. 24, 25 DORA | Testbericht, Maßnahmenliste |
| Juli | Dienstleisterüberprüfung: Berichte, Prüfnachweise, Vertragsstand, Ausstiegsstrategien | Art. 28 bis 30 DORA | Bewertungsbogen je Dienstleister |
| September | Sensibilisierung und Schulung für Personal und Management | Art. 16 Abs. 1 lit. h DORA | Teilnahmeliste |
| Oktober | IKT-Prüffeld der internen Revision nach Revisionsplan | RTS Art. 28 Abs. 5, 6 | Revisionsbericht, Maßnahmenverfolgung |
| November | Budget überprüfen Klassifizierung, Hauptrisiken und BIA überprüfen | RTS Art. 28 Abs. 2 lit. d, e | Beschlussprotokoll |
| Dezember | Überprüfung des Rahmens, Bericht nach Art. 41 zur Genehmigung | Art. 16 Abs. 2 DORA, RTS Art. 41 | Überprüfungsbericht |
| laufend | automatisierte Schwachstellensuche und Patches, Protokollauswertung, Vorfallklassifizierung, Änderungsverfahren, Registerpflege | RTS Art. 34, 38, Art. 17, 18 und 28 Abs. 3 DORA | Berichte, Änderungsprotokoll, Registerhistorie |
Wie wir unterstützen
Für Institute im vereinfachten Rahmen bieten wir zwei Wege an. Die DORA-Gap-Analyse legt die Nachweismatrix über Ihren Bestand und liefert einen Maßnahmenplan. Das Umstiegspaket von der BAIT auf Art. 16 setzt den Umbau mit festem Grundumfang um, bis zur Übergabe der Nachweise. Die Art.-16-Gap-Analyse wird darauf angerechnet, Einzelheiten im Angebot. Verantwortlicher Berater ist Christian Gebhardt, Gründer und Geschäftsführer von Blackfort Technology. Die Einordnung auf dieser Seite ist allgemeine Information und ersetzt keine Rechtsberatung im Einzelfall.
Häufige Fragen
Muss die Geschäftsleitung die Informationssicherheitsleitlinie genehmigen?+
Wie oft muss der vereinfachte Rahmen überprüft werden?+
Gilt TLPT im vereinfachten Rahmen?+
Reicht es, die Aufsichtsmitteilung vom 21.08.2025 abzuarbeiten?+
Weiterlesen
- DORA für Factoring und Leasing: Pflichten und Nachweise ab 2027
- DORA-Umstieg nach Art. 16: Umstiegspaket für BAIT-Institute
- DORA Anwendungsbereich: wer betroffen ist, welcher Rahmen gilt
- BAIT und DORA: Aufhebung, Übergang und Mapping als Excel
- DORA-Meldepflicht: IKT-Vorfälle klassifizieren und melden
- Kritische oder wichtige Funktionen nach DORA einstufen
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 2, 3, 16, 17-19, 24-30 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement), Titel III Art. 28-41 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/301 (Inhalt und Fristen der Meldungen), Art. 5 (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 21.08.2025, Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen (Artikel 16 DORA) (abgerufen am 2026-11-06)
- BaFin: FAQ DORA 13, Übergangsregelung nach § 1a Abs. 2a i. V. m. § 65a Abs. 3 KWG (abgerufen am 2026-11-06)
- BaFin: Meldung vom 09.01.2025, DORA kommt: Änderungen bei den aufsichtlichen Anforderungen an die IT (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 1a (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 65a (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Versicherungsaufsichtsgesetz, § 293 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- BaFin: Informationsregister und Anzeigepflichten (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 06/2026 (BA) MaRisk, Stand 30.06.2026 (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).