
Einstiegsangebot
DORA-Gap-Analyse: was fehlt und was zuerst kommt
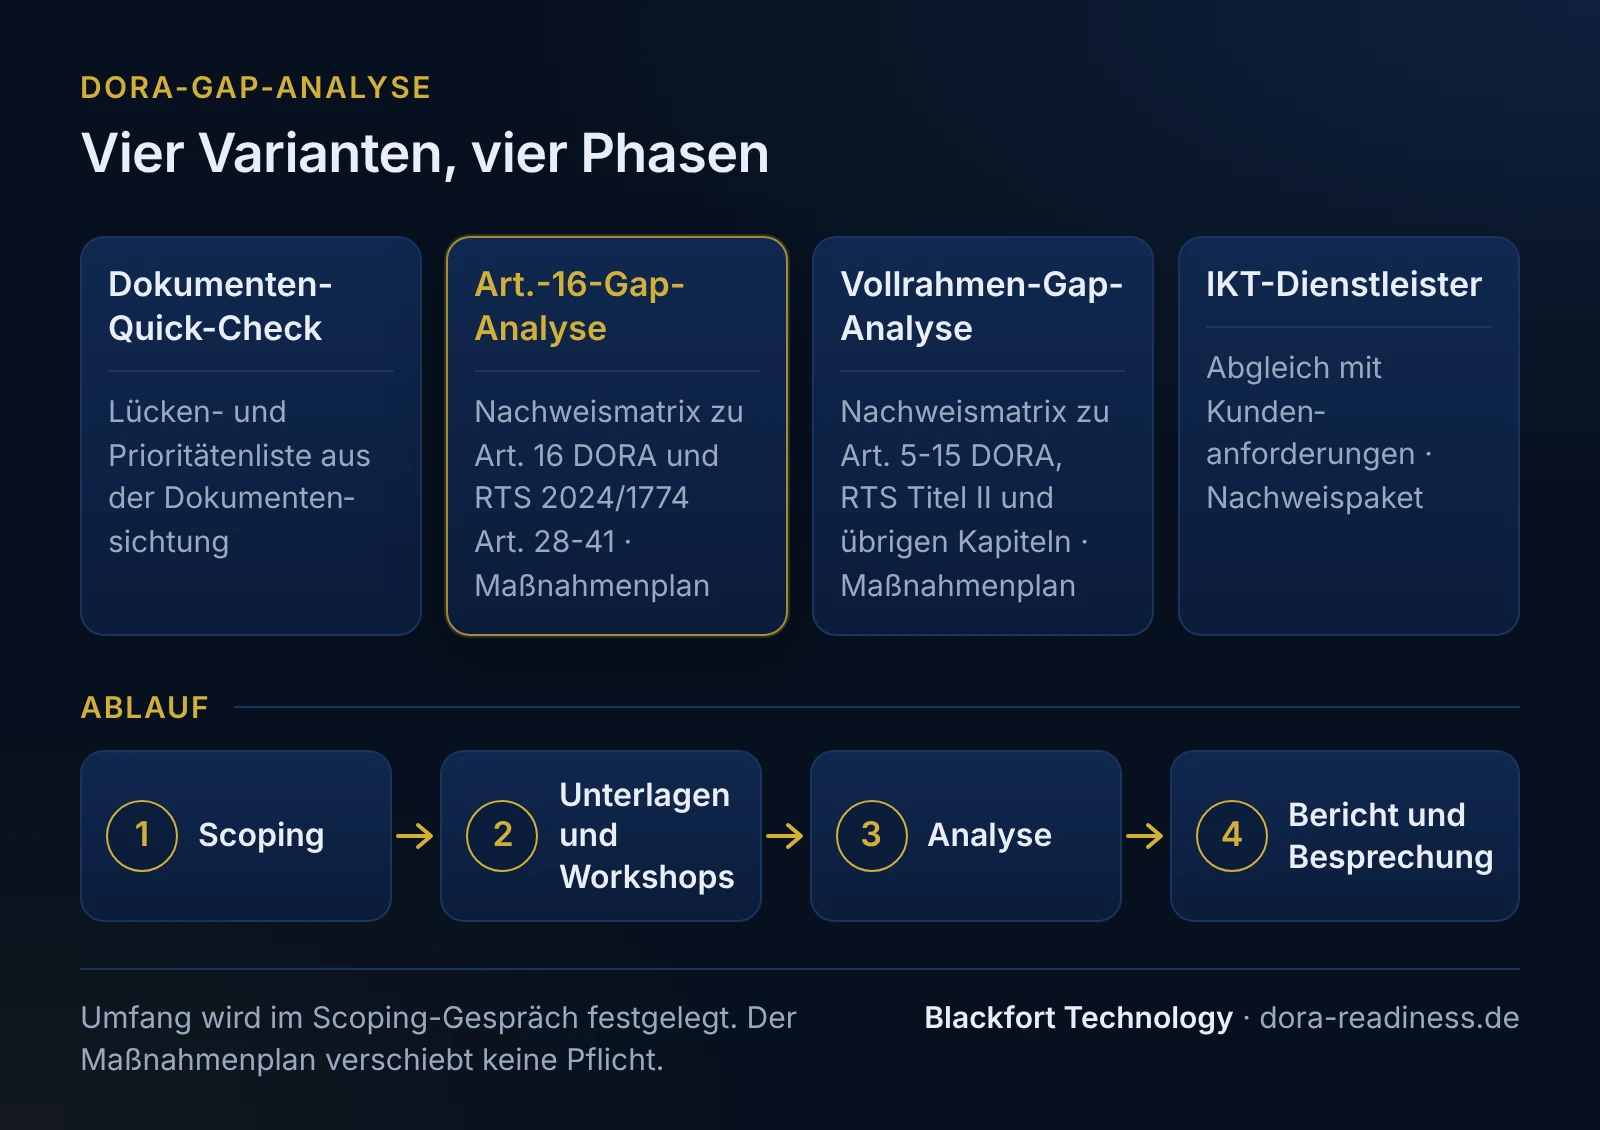
Die DORA-Gap-Analyse gleicht Ihre Unterlagen und Abläufe mit dem Rahmen ab, der für Sie gilt, im Vollrahmen nach Art. 5-15 oder im vereinfachten Rahmen nach Art. 16, und zeigt, was zuerst zu tun ist. Sie wählen zwischen Dokumenten-Quick-Check, Art.-16-Gap-Analyse und Vollrahmen-Gap-Analyse, dazu gibt es eine Variante für IKT-Dienstleister. Quick-Check und Art.-16-Gap-Analyse haben einen festen Umfang, für Vollrahmen und IKT-Dienstleister legen wir Umfang und Preis nach dem Scoping fest. Jede Stufe endet mit einem schriftlichen Bericht.
Welche Fragen beantwortet die Gap-Analyse?
Bevor Sie Budget und Reihenfolge für DORA festlegen, stehen drei Fragen: Welche Vorgaben gelten für uns, wo erfüllen wir sie mit dem, was wir schon haben, und was fehlt am dringendsten?
Die Gap-Analyse beantwortet diese Fragen für Ihr Unternehmen. Wir sichten Ihre Unterlagen, sprechen in Workshops mit IT, Dienstleistern und Verantwortlichen und gleichen jede Vorgabe des geltenden Rahmens mit Ihrem Bestand ab. BAIT- oder VAIT-Unterlagen rechnen wir an, wo sie passen, statt sie neu schreiben zu lassen. Wo eine Vorgabe keine ausdrückliche Pflicht mehr ist, sagen wir das, und auch, welche Aufgabe dahinter bleibt.
Der Bericht zeigt je Vorgabe Stand, Lücke und Maßnahme mit Priorität und Aufwand, damit Ihr Leitungsorgan Reihenfolge und Budget festlegen kann.
Was Sie nach der Analyse in der Hand haben
Welche Ergebnisse Sie bekommen, hängt von der Stufe ab. Den Bericht besprechen wir in jeder Stufe mit Ihnen.
01
Lücken- und Prioritätenliste
Die wichtigsten Lücken aus der Dokumentensichtung je Themenfeld, mit Priorität. Ausdrücklich keine vollständige Gap- und keine Wirksamkeitsprüfung. Dokumenten-Quick-Check.
02
Einstufung dokumentiert
Welcher Rahmen nach Ihren Angaben gilt und ob Sie die Kleinstunternehmen-Kriterien erfüllen, mit Zahlen und Fundstellen als Vermerk festgehalten. Grenzfälle markieren wir für Ihre Rechtsberatung. Art.-16- und Vollrahmen-Gap-Analyse.
03
Nachweismatrix mit Bewertung
Jede Vorgabe des geltenden Rahmens mit Fundstelle, vorhandenem Nachweis, Bewertung (umgesetzt, teilweise, fehlt) und Lücke. Art.-16- und Vollrahmen-Gap-Analyse.
04
Maßnahmenplan mit Aufwandsschätzung
Maßnahmen mit Priorität, Reihenfolge, Verantwortlichen und Aufwand als Budgetgrundlage. Ein Verbesserungsplan: er verschiebt keine Pflicht. Art.-16- und Vollrahmen-Gap-Analyse.
05
Abgleich mit Kundenanforderungen
Für IKT-Dienstleister: Klauseln und Fragebögen Ihrer Finanzkunden gegen Ihren Bestand, mit Nachweispaket und Lücken. Variante IKT-Dienstleister.
06
Bericht und Besprechung
Schriftlicher Bericht und eine Besprechung mit Ihnen, in der Art.-16- und Vollrahmen-Gap-Analyse auf Wunsch mit dem Leitungsorgan. In allen Stufen.
Beispielergebnis: Ausschnitt eines Musterberichts (fiktiv)
So sieht ein Ausschnitt aus der Nachweismatrix einer Art.-16-Gap-Analyse aus. Fiktives Beispiel, kein Kunde: die Muster-Factoring GmbH (23 Beschäftigte, Bilanzsumme 61 Mio. EUR, also kein Kleinstunternehmen), ab dem 1. Januar 2027 im Art.-16-Rahmen, Analyse aus dem Jahr 2026. Dasselbe erfundene Institut dient auf unseren Fachseiten als Musterfall. Ein Managed-Service-Provider betreibt Netzwerk, Arbeitsplätze und Dateiserver, die Factoring-Software läuft als Cloud-Dienst beim Softwareanbieter.
| Vorgabe (Fundstelle) | Befund | Bewertung | Priorität | Maßnahme |
|---|---|---|---|---|
| Business-Impact-Analyse, vom Leitungsorgan genehmigt (RTS Art. 28 Abs. 2 lit. d) | Auswirkungsanalyse aus dem BAIT-Notfallkonzept vorhanden, nicht auf kritische oder wichtige Funktionen bezogen | teilweise | hoch | Funktionsliste erstellen, Analyse darauf ausrichten, Genehmigung durch das Leitungsorgan |
| Wiederherstellungsniveaus und Zeitrahmen (RTS Art. 39 Abs. 2 lit. d) | Wiederanlaufzeiten nur je Server, nicht je Funktion. Abhängigkeit vom Cloud-Dienst nicht genannt | teilweise | hoch | Ziele je Funktion festlegen, Abhängigkeiten von Dienstleistern aufnehmen |
| Test der Sicherung und Wiedergewinnung, mindestens jährlich (RTS Art. 40) | Rücksicherung durch die Dienstleister, kein Protokoll beim Institut, Mängel nicht an das Leitungsorgan berichtet | fehlt | hoch | Wiederherstellungsübung mit Protokoll, Mängel auswerten und berichten |
| Erstmeldung binnen 4 Std. nach Einstufung, spätestens 24 Std. nach Kenntnis (RTS 2025/301 Art. 5) | Meldeablauf seit 2025 beschrieben, nie geübt. Vertretung am Wochenende nicht geregelt | teilweise | hoch | Meldeübung, Erreichbarkeit ohne Wochenenderleichterung planen |
| Privilegierter Zugang nach Nutzungsnotwendigkeit, protokolliert, starke Authentifizierung (RTS Art. 33) | Dienstleister mit dauerhaftem Administratorzugang, Fernzugang ohne zweiten Faktor | teilweise | hoch | Zugang nur bei Bedarf, Sitzungen protokollieren, starke Authentifizierung für Fernzugriff |
| Klare Zuständigkeiten, Trennung von Kontroll- und Revisionsfunktionen (RTS Art. 28 Abs. 2 lit. b, Abs. 4, Aufsichtsmitteilung 2.3) | ISB zugleich Leiter IT | teilweise | mittel | Rollen neu zuschneiden, Kontrollaufgaben von der IT trennen |
| Mindestinhalte IKT-Verträge (Art. 30 Abs. 2 DORA) | Vertrag über den Cloud-Dienst ohne Regelung zur Unterstützung bei IKT-Vorfällen | teilweise | mittel | Fehlende Pflichtinhalte je Dienstleister fachlich auflisten, rechtliche Prüfung und Nachverhandlung durch das Institut |
| Informationssicherheitsleitlinie (RTS Art. 29) | BAIT-Leitlinie und zwölf Richtlinien vorhanden | umgesetzt | niedrig | Leitlinie an RTS Art. 30-38 ausrichten. Richtlinien sind keine ausdrückliche Vorgabe mehr, bleiben aber nutzbar |
Fiktives, verkürztes Beispiel ohne Bezug zu einem Kunden. Bewertungen und Prioritäten sind illustrativ. Eine echte Analyse umfasst alle Vorgaben des Rahmens. Ob die Wochenenderleichterung aus RTS 2025/301 Art. 5 Abs. 4 für Erst- und Zwischenmeldungen der KWG-Gruppe gilt, ist offen (Einzelheiten auf der Seite zur DORA-Meldepflicht). Das Beispiel plant ohne sie. Bewertungsstufen: umgesetzt, teilweise, fehlt.
Was prüfen wir?
Zwölf Themenfelder, denen wir die Vorgaben des jeweiligen Rahmens zuordnen. Die Fundstellen in Klammern beziehen sich auf den Art.-16-Rahmen (RTS = Delegierte Verordnung (EU) 2024/1774). Im Vollrahmen prüfen wir die entsprechenden Vorgaben aus Art. 5-15 DORA und RTS Titel II.
Wer entscheidet?
Governance und Rollen
Aufgaben des Leitungsorgans, Zuständigkeiten, Trennung und Unabhängigkeit von Kontroll- und Revisionsfunktionen, Berichtswesen (RTS Art. 28).
Was ist kritisch?
Funktionen und Assets
Kritische oder wichtige Funktionen, unterstützende Informations- und IKT-Assets und ihre Abhängigkeiten, auch bei Dienstleistern (RTS Art. 30).
Funktionen einstufenWie bewerten wir Risiken?
IKT-Risikomanagement
Risikotoleranz, regelmäßige dokumentierte Risikobewertung, Bedrohungs- und Schwachstellenüberwachung, Alarmschwellen (RTS Art. 31).
Was steht in der Leitlinie?
Informationssicherheitsleitlinie
Ob die Leitlinie alle Maßnahmen der RTS Art. 30-38 abdeckt und was aus vorhandenen BAIT-Richtlinien weiter nutzbar ist (RTS Art. 29).
Wer hat Vollzugriff?
Zugangskontrolle
Need-to-know, Need-to-use, Least Privilege, privilegierte und Notfallzugänge mit Protokollierung, starke Authentifizierung für Fernzugriff (RTS Art. 33).
Was ist offen?
IKT-Betrieb
Automatisierte Schwachstellensuche und Patches, Kapazität, Altsysteme, Protokollierung von „Vorfällen“ (englische Fassung: „events“) aus Zugangskontrolle, Betrieb und Änderungen (RTS Art. 34 lit. f).
Sind die Daten geschützt?
Daten- und Netzsicherheit
Schutz gespeicherter, übermittelter und verarbeiteter Daten, Netzsicherheit, sichere Löschung, Telearbeit (RTS Art. 35), physische Sicherheit (RTS Art. 32).
Wie kommen Änderungen in Betrieb?
Beschaffung, Projekte, Änderungen
Test und Genehmigung vor Produktivsetzung, Projektmanagement, Änderungsverfahren für alle Änderungen (RTS Art. 37, 38).
Kommen wir zurück?
Geschäftsfortführung und Sicherung
Business-Impact-Analyse, Wiederherstellungsniveaus und Zeitrahmen, Datensicherung mit Umfang und Mindesthäufigkeit, jährliche Tests (RTS Art. 39, 40).
Testen wir genug?
Testprogramm
Plan für IKT-Sicherheitstests (RTS Art. 36) und Testprogramm nach Art. 24 und 25 DORA, das wir nach unserer Lesart auch im Art.-16-Rahmen vorsorglich einplanen. Die Begründung steht auf der Seite zu Art. 16 DORA.
Art. 16 DORA im ÜberblickWas tun im Ernstfall?
Vorfälle und Meldung
Erkennung, Klassifizierung nach RTS 2024/1772, Meldekette und Fristen nach RTS 2025/301 (Kapitel III DORA).
DORA-MeldepflichtWas liefern Dienstleister?
IKT-Drittparteien
Art. 28-30 DORA mit Vertragsinhalten und Informationsregister, im Vollrahmen wie im Art.-16-Rahmen. Bei Kleinstunternehmen der KWG-Gruppe (Institute nach § 1a Abs. 2a KWG) die verbleibenden Pflichten aus Art. 16 und RTS Art. 30, 39.
Was kostet die DORA-Gap-Analyse, und was ist enthalten?
Sie wählen die Stufe nach dem Rahmen und der Tiefe, die Sie brauchen. Welche passt, klären wir im Scoping-Gespräch, das auf das Erstgespräch folgt oder Teil davon ist, und legen dort den Umfang fest.
| Leistung | Dokumenten-Quick-Check | Art.-16-Gap-Analyse | Vollrahmen-Gap-Analyse | IKT-Dienstleister |
|---|---|---|---|---|
| Für wen | Vollrahmen oder Art. 16, erste Orientierung | Unternehmen im vereinfachten Rahmen | Unternehmen im Vollrahmen | Dienstleister mit Finanzkunden |
| Rechtsträger | einer | einer | einer, weitere nach Scoping | einer |
| Dokumente | bis 25 | bis 40 | nach Scoping | nach Scoping |
| Workshops (je bis 3 Std., per Video) | keine, Auftakt- und Ergebnistermin | bis 3 | nach Scoping | nach Scoping |
| IKT-Dienstleister betrachtet | - | bis 5 | nach Scoping | bis 3 Kundenanforderungen |
| Ergebnis | Lücken- und Prioritätenliste | Nachweismatrix, Maßnahmenplan | Nachweismatrix, Maßnahmenplan | Abgleich, Nachweispaket |
| Preis | 2.900 € netto zzgl. USt. | 4.900 € netto zzgl. USt. | ab 8.500 € netto zzgl. USt. | nach Scoping |
Angebot ausschließlich für Unternehmen (B2B). Alle Preise netto zzgl. USt. Dokumenten-Quick-Check und Art.-16-Gap-Analyse sind Festpreise für den oben genannten Umfang. Mehr Rechtsträger, Dokumente, Workshops oder Dienstleister kalkulieren wir gesondert. Für die Vollrahmen-Gap-Analyse und die Variante für IKT-Dienstleister nennen wir den Festpreis nach dem Scoping-Gespräch im Angebot. Beauftragen Sie danach das Umstiegspaket, wird die Art.-16-Gap-Analyse angerechnet, Einzelheiten im Angebot. Nicht enthalten sind in allen Stufen technische Umsetzung, Vertragsverhandlungen mit Dienstleistern, Penetrationstests und Rechtsberatung.
Wie läuft die Gap-Analyse ab?
Vier Phasen. Wie viel Zeit jede braucht, hängt von Stufe und Größe ab.
1
Scoping
Rahmen, Größe, Rechtsträger, Dienstleister und vorhandene Unterlagen. Wahl der Stufe und Festpreis.
2
Unterlagen und Workshops
Sie stellen die Unterlagen bereit, wir sichten sie und klären offene Punkte in den Workshops.
3
Analyse
Abgleich je Vorgabe, Bewertung, Lücken, Priorisierung nach Risiko und Aufwand.
4
Bericht und Besprechung
Übergabe des Berichts und Besprechung, auf Wunsch mit dem Leitungsorgan.
Für den Bericht planen wir 10 Arbeitstage nach dem letzten Workshop und vollständigen Unterlagen ein, sofern im Angebot nichts anderes steht. Zugriff auf produktive Systeme oder Daten brauchen wir nicht.
Ihr Ansprechpartner
Christian Gebhardt · Gründer und Geschäftsführer, Blackfort Technology
Ihr Ansprechpartner ist Christian Gebhardt, Gründer und Geschäftsführer. Wer im Projekt mitarbeitet, legen wir mit dem Angebot fest.
Auf Ihre Anfrage melden wir uns in der Regel innerhalb von 1-2 Werktagen.
Gap-Analyse und Umstiegspaket: was wofür gedacht ist
Die Gap-Analyse ist eine Analyse mit Maßnahmenplan: Sie wissen danach, wo Sie stehen und was in welcher Reihenfolge zu tun ist. Umsetzen können Sie selbst, mit Ihrem Dienstleister oder mit uns.
Für Institute, die am 1. Januar 2027 von der BAIT in den vereinfachten Rahmen wechseln, bieten wir zusätzlich das Art.-16-Umstiegspaket an: Umbau der BAIT-Unterlagen, Rollen, Verfahren, Wiederherstellungs- und Meldeübung und Nachweisübergabe mit festem Grundumfang. Eine vorher beauftragte Art.-16-Gap-Analyse wird darauf angerechnet, Einzelheiten im Angebot. Sie können auch direkt mit dem Paket beginnen, die Bestandsaufnahme ist darin enthalten.
Variante für IKT-Dienstleister
DORA verpflichtet die Finanzunternehmen. IKT-Dienstleister erreicht sie über die Verträge. Typisch sind Klauseln mit den Mindestinhalten nach Art. 30 Abs. 2 DORA, bei Diensten für kritische oder wichtige Funktionen zusätzlich nach Art. 30 Abs. 3, Regeln zur Unterauftragsvergabe nach RTS (EU) 2025/532 und Anfragen nach Angaben für das Informationsregister, etwa LEI oder EUID.
In dieser Variante gleichen wir die Anforderungen Ihrer Finanzkunden mit Ihren Verträgen, Abläufen und Nachweisen ab und stellen ein Nachweispaket zusammen, das Sie für weitere Anfragen nutzen können. Umfang und Preis legen wir nach dem Scoping-Gespräch fest, weil sie stark davon abhängen, wie viele Kunden und Dienste betroffen sind.
Was brauchen wir von Ihnen?
Eine Ansprechperson
Mit Überblick über IT, Organisation und Dienstleister, zum Beispiel der bisherige ISB oder die IT-Leitung.
Unterlagen vorab
Leitlinien, Richtlinien, Notfall- und Sicherungsunterlagen, Verträge mit IKT-Dienstleistern, Meldeablauf, vorhandene Prüfberichte.
Termine
Zeit für die Workshops mit IT und Dienstleister und, wenn gewünscht, einen Termin mit dem Leitungsorgan für die Besprechung.
Was ist die Gap-Analyse nicht?
Damit die Erwartungen stimmen:
- Keine Rechtsberatung. Ob DORA und welcher Rahmen für Sie gilt, ist im Einzelfall zu prüfen. Wir halten die Einstufung nach Ihren Angaben fest und benennen Fragen, die Sie rechtlich klären lassen sollten.
- Kein Zertifikat und keine Bestätigung der DORA-Konformität. Die Analyse ist auch keine Prüfung durch Revision, Abschlussprüfer oder BaFin.
- Keine Wirksamkeitsprüfung und kein Penetrationstest.
- Keine Umsetzung, keine Vertragsverhandlung und keine rechtliche Vertragsprüfung. Die Maßnahmen setzen Sie selbst, mit Ihrem Dienstleister oder mit uns um. Den Abgleich der Verträge mit Art. 30 DORA machen wir fachlich, die Klauseln prüft Ihre Rechtsberatung, verhandelt wird vom Institut.
Der Bericht ist unsere fachliche Einschätzung zur Vorbereitung Ihrer Entscheidungen. Wie Aufsicht oder Prüfer einen Nachweis bewerten, können wir nicht zusagen.
Häufige Fragen
Welche Stufe passt zu uns?+
Wenn Sie schnell eine Orientierung für das Leitungsorgan brauchen, reicht der Dokumenten-Quick-Check. Wenn Sie im vereinfachten Rahmen sind und einen belastbaren Maßnahmenplan brauchen, passt die Art.-16-Gap-Analyse. Für Unternehmen im Vollrahmen ist die Vollrahmen-Gap-Analyse gedacht, weil dort deutlich mehr Vorgaben zu prüfen sind, etwa die Strategie für die digitale operationale Resilienz, die IKT-Risikokontrollfunktion und die Detailvorgaben des RTS Titel II.
Ist die Gap-Analyse eine Rechtsberatung?+
Nein. Wir bewerten die organisatorische und technische Umsetzung. Rechtliche Grenzfälle, etwa bei der Einstufung oder bei Vertragsklauseln, gehören zu Ihrer Rechtsberatung. Der Bericht kann dafür eine Arbeitsgrundlage sein.
Wir wechseln am 1. Januar 2027 von der BAIT. Lohnt sich die Analyse noch?+
Ja, gerade dann. Die Analyse zeigt, welche BAIT-Unterlagen Sie weiterverwenden können und was ab dem Wechsel fehlt. Ein Maßnahmenplan verschiebt dabei keine Pflicht. Er legt fest, was Sie zuerst angehen.
Wir sind sehr klein. Gelten Art. 28-30 für uns?+
Für Kleinstunternehmen der KWG-Gruppe gelten Art. 28-30 DORA nicht, und damit auch kein Informationsregister. Für alle anderen gilt das Register auch im Art.-16-Rahmen. Ob Sie die Kriterien erfüllen, halten wir in der Analyse mit Ihren Zahlen fest, Kriterien und Grenzfälle erklärt die Seite DORA-Betroffenheit. Abhängigkeiten von Dienstleistern sind auch als Kleinstunternehmen zu ermitteln.
Können wir den Bericht der BaFin oder dem Prüfer vorlegen?+
Der Bericht ist für Ihre internen Entscheidungen geschrieben und macht keine rechtlich verbindlichen Aussagen. Was zählt, ist Ihr dokumentierter Rahmen mit den Nachweisen der umgesetzten Maßnahmen. Die Nachweismatrix aus der Analyse hilft, diese aufzubauen und geordnet abzulegen.
Weiterlesen
- DORA Compliance: Beratung und Umsetzung für kleinere Institute
- DORA-Umstieg nach Art. 16: Umstiegspaket für BAIT-Institute
- Art. 16 DORA: der vereinfachte IKT-Risikomanagementrahmen
- DORA für Factoring und Leasing: Pflichten und Nachweise ab 2027
- DORA Anwendungsbereich: wer betroffen ist, welcher Rahmen gilt
- BAIT und DORA: Aufhebung, Übergang und Mapping als Excel
- Kritische oder wichtige Funktionen nach DORA einstufen
- DORA-Meldepflicht: IKT-Vorfälle klassifizieren und melden
- Über uns: DORA-Readiness von Blackfort Technology aus Bonn
Quellen
- Verordnung (EU) 2022/2554 (DORA), deutsche Fassung (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (IKT-Risikomanagement, Titel III vereinfachter Rahmen) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/301 (Inhalt und Fristen der Meldungen) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/532 (Unterauftragsvergabe) (abgerufen am 2026-11-06)
- § 1a KWG (abgerufen am 2026-11-06)
- BaFin-Aufsichtsmitteilung vom 21.08.2025: Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen (PDF) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).
Stand: 2026-11-06
Kontakt aufnehmen
Gap-Analyse anfragen
Schreiben Sie uns kurz, was für ein Unternehmen Sie sind, welcher Rahmen nach Ihrer Einschätzung gilt und wer Ihre IT betreibt. Im Erstgespräch, auf Wunsch telefonisch oder per Video, klären wir Ihr Vorhaben. Im Scoping-Gespräch, das darauf folgt oder Teil davon ist, wählen wir die passende Stufe. Den Festpreis nennen wir im Angebot.