
Stand: 2026-11-06
Diese Seite gilt für beide Rahmen: für Finanzunternehmen im Vollrahmen nach Art. 5 bis 15 DORA und im vereinfachten Rahmen nach Art. 16, also auch für Factoring- und Leasinginstitute, Bürgschaftsbanken und die übrigen Institute nach § 1a Abs. 2a KWG (hier: KWG-Gruppe). Für die KWG-Gruppe gelten Art. 28 bis 30 ab 01.01.2027. Welcher Rahmen für Sie gilt, klärt die Seite DORA-Anwendungsbereich.
Wer ist IKT-Drittdienstleister, und was bleibt beim Institut?
IKT-Drittdienstleister ist jedes Unternehmen, das IKT-Dienstleistungen bereitstellt (Art. 3 Nr. 19 DORA). IKT-Dienstleistungen sind digitale Dienste und Datendienste, die über IKT-Systeme dauerhaft bereitgestellt werden, einschließlich Hardware als Dienstleistung, ohne herkömmliche analoge Telefondienste (Art. 3 Nr. 21). Gemeint sind also Softwareanbieter, Rechenzentren, Cloud-Dienste und Managed-Service-Provider ebenso wie Dienstleister aus der eigenen Gruppe. Laut BaFin gelten die Regeln für gruppeninterne IKT-Dienstleister grundsätzlich unverändert. Nicht erfasst ist eine regulierte Finanzdienstleistung, die ein beaufsichtigtes Unternehmen erbringt.
Die Verantwortung lässt sich nicht abgeben. Wer IKT-Dienstleistungen nutzt, bleibt jederzeit in vollem Umfang für die Einhaltung aller Pflichten nach DORA und dem Finanzdienstleistungsrecht verantwortlich (Art. 28 Abs. 1 lit. a). Wie tief die Steuerung geht, richtet sich nach der Verhältnismäßigkeit, vor allem nach der Kritikalität der unterstützten Funktionen (Art. 28 Abs. 1 lit. b). Ob ein Dienst eine kritische oder wichtige Funktion unterstützt, bestimmt den Umfang der Pflichten. Wie Sie das einstufen, steht auf der Seite Kritische oder wichtige Funktionen.
Ist das dasselbe wie eine Auslagerung?
Nein. Der DORA-Begriff ist deutlich weiter als der Auslagerungsbegriff, deshalb sind laut BaFin alle Drittbezüge mit IKT-Bezug einzuwerten (Aufsichtsmitteilung vom 21.08.2025, Abschnitt 7.1). Die sektoralen Auslagerungsregeln gelten daneben weiter, viele IKT-Verträge sind zugleich Auslagerungen. Für Banken und Finanzdienstleistungsinstitute nimmt die MaRisk IKT-Dienstleistungen, die Art. 28 bis 30 DORA unterliegen, aus AT 9 heraus. Wie die beiden Regelwerke zusammenspielen, erklärt die Seite MaRisk und DORA, für Versicherer die Seite VAIT und DORA.
Was prüfen Sie vor Vertragsschluss?
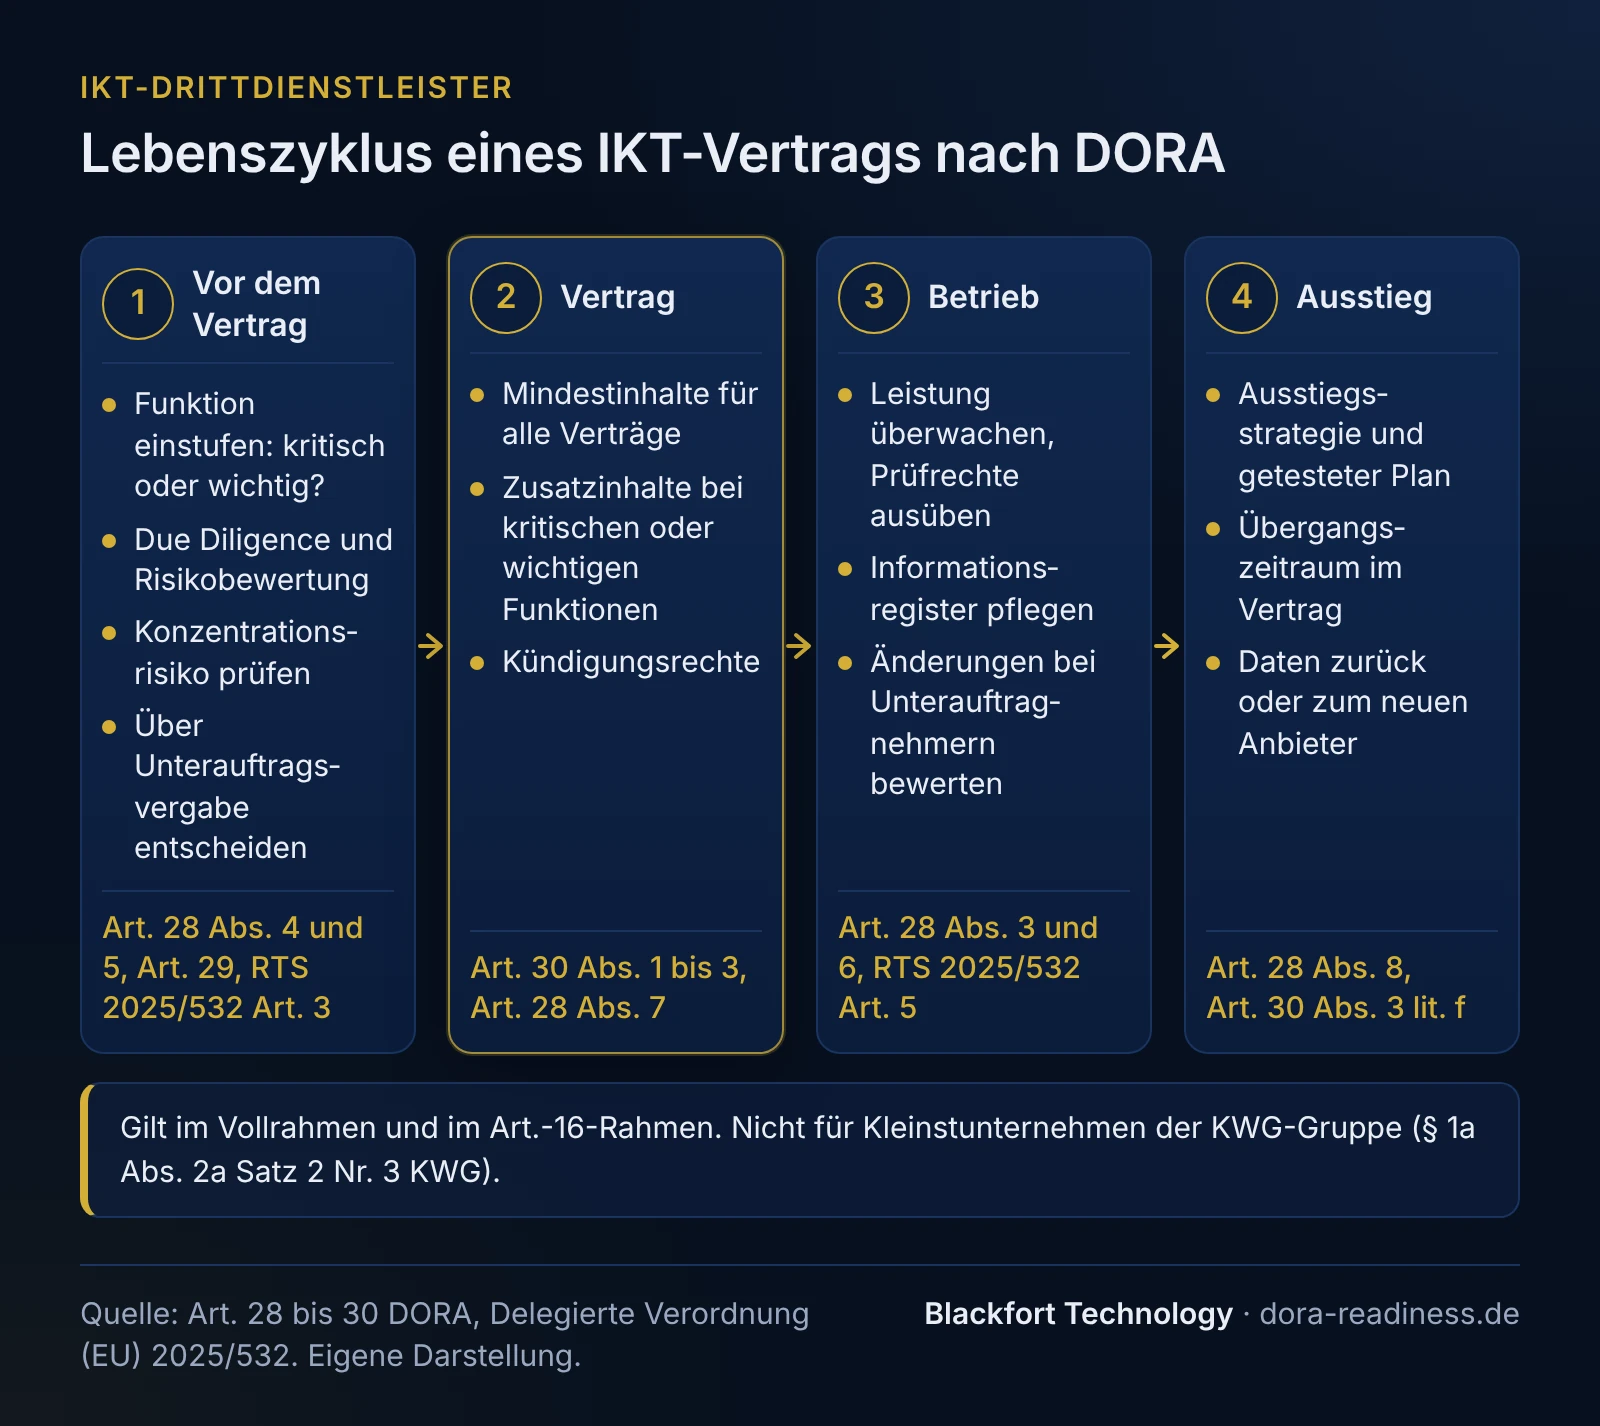
Vor jedem Vertrag über IKT-Dienstleistungen verlangt Art. 28 Abs. 4 DORA fünf Schritte, Abs. 5 einen sechsten. Das gilt für alle Verträge, nicht nur für kritische:
| Schritt | Fundstelle | Was dabei herauskommt |
|---|---|---|
| Beurteilen, ob der Dienst eine kritische oder wichtige Funktion unterstützt | Art. 28 Abs. 4 lit. a | Einstufung mit Bezug zur Funktionsliste |
| Aufsichtsrechtliche Bedingungen für die Vergabe prüfen | Art. 28 Abs. 4 lit. b | Vermerk, etwa zu Auslagerungsregeln und Anzeigen |
| Alle relevanten Risiken ermitteln und bewerten, auch das Konzentrationsrisiko | Art. 28 Abs. 4 lit. c, Art. 29 | Risikobewertung zum Vertrag |
| Due Diligence: Eignung des Dienstleisters im ganzen Auswahlprozess sicherstellen | Art. 28 Abs. 4 lit. d | Prüfbericht mit Nachweisen des Dienstleisters |
| Interessenkonflikte ermitteln und bewerten | Art. 28 Abs. 4 lit. e | Vermerk |
| Angemessene Standards der Informationssicherheit, bei kritischen oder wichtigen Funktionen die aktuellsten und höchsten Qualitätsstandards berücksichtigen | Art. 28 Abs. 5 | Bewertung von Sicherheitskonzept, Zertifikaten, Prüfberichten |
Unterstützt der Dienst eine kritische oder wichtige Funktion, kommen drei Prüfungen hinzu. Beim Konzentrationsrisiko fragen Sie, ob der Dienstleister nicht ohne Weiteres ersetzbar ist oder ob Sie mehrere solche Verträge mit demselben oder eng verbundenen Dienstleistern hätten (Art. 29 Abs. 1). Ist das so, wägen Sie Nutzen und Kosten von Alternativen ab. Bei Unterauftragsvergabe wägen Sie Vorteile und Risiken ab, besonders bei Unterauftragnehmern in Drittländern und bei langen Ketten (Art. 29 Abs. 2). Dazu kommen die Folgen einer Insolvenz des Dienstleisters für die Wiederherstellung Ihrer Daten und bei Dienstleistern in Drittländern Datenschutz und Rechtsdurchsetzung.
Die Delegierte Verordnung (EU) 2025/532 macht die Unterauftragsfrage konkret. Vor Vertragsschluss entscheiden Sie, ob der Dienstleister Leistungen für kritische oder wichtige Funktionen weitervergeben darf (Art. 3 Abs. 1). Darf er es, schließen Sie den Vertrag nur, wenn unter anderem diese Bedingungen erfüllt sind: Der Dienstleister kann Unterauftragnehmer auswählen, überwachen und Ihnen benennen. Die Unterauftragnehmer räumen Ihnen und der Aufsicht dieselben Zugangs- und Inspektionsrechte ein. Sie selbst haben Ausfallfolgen, Standortrisiken und das Konzentrationsrisiko bewertet. Die Bewertungen nach lit. f bis j wiederholen Sie regelmäßig (Art. 3 Abs. 2).
Was muss im Vertrag stehen?
Art. 30 DORA legt Mindestinhalte fest, und zwar in zwei Stufen. Der Vertrag wird schriftlich in einem Dokument festgehalten, einschließlich der Vereinbarung über die Dienstleistungsgüte (Abs. 1). Abs. 2 gilt für alle Verträge über IKT-Dienstleistungen, Abs. 3 zusätzlich für Verträge, die kritische oder wichtige Funktionen unterstützen. Laut BaFin müssen deshalb in vielen Fällen große Teile der Verträge nachverhandelt werden, auch solche ohne kritische oder wichtige Funktion. Verlängerte Übergangsfristen für bestehende Verträge gibt es nicht, Standardvertragsklauseln der europäischen Behörden liegen bislang nicht vor. Die BaFin hat eine tabellarische Übersicht der Mindestvertragsinhalte veröffentlicht.
Neben Art. 30 verlangt Art. 28 Abs. 7, dass jeder Vertrag in vier Fällen gekündigt werden kann: bei erheblichem Verstoß des Dienstleisters gegen Gesetz oder Vertrag, bei Umständen aus der Überwachung, die die Leistung beeinträchtigen können, bei nachweislichen Schwächen im IKT-Risikomanagement des Dienstleisters und wenn die Aufsicht das Finanzunternehmen wegen des Vertrags nicht mehr wirksam beaufsichtigen kann. Für Leistungen zu kritischen oder wichtigen Funktionen regelt der Vertrag nach RTS 2025/532 Art. 4 zusätzlich, welche Leistungen weitervergeben werden dürfen und unter welchen Bedingungen. Wesentliche Änderungen bei Unterauftragnehmern muss der Dienstleister rechtzeitig ankündigen, mit einer Frist, in der Sie zustimmen oder ablehnen können (Art. 5). Setzt er sie trotz Ablehnung oder vor Fristablauf um, oder vergibt er ohne Genehmigung weiter, können Sie ein Kündigungsrecht vorsehen (Art. 6).
Wie sieht eine Ausstiegsstrategie aus?
Für IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen, richten Sie Ausstiegsstrategien ein (Art. 28 Abs. 8). Ziel ist, aus dem Vertrag auszuscheiden ohne Unterbrechung des Geschäfts, ohne Einschränkung der Regeltreue und ohne Einbußen bei Kontinuität und Qualität der Dienstleistungen für Kunden. Dazu gehören:
- ein umfassender, dokumentierter Ausstiegsplan, der ausreichend getestet und regelmäßig überprüft wird,
- alternative Lösungen und Übergangspläne, um Dienst und Daten sicher und vollständig zu einem anderen Anbieter oder ins eigene Haus zu übertragen,
- Notfallmaßnahmen für den Fall, dass der Dienstleister ausfällt oder die Leistung abbricht,
- im Vertrag ein verbindlicher, angemessener Übergangszeitraum, in dem der Dienstleister weiter leistet (Art. 30 Abs. 3 lit. f).
Der Verzicht auf Ausstiegsstrategien und Handlungsoptionen, den AT 9 Tz. 14 lit. d MaRisk 06/2026 für gruppen- und verbundinterne Auslagerungen vorsieht (in der BaFin-FAQ noch als Tz. 15 lit. d der Vorfassung zitiert), entfällt laut BaFin, wenn es sich zugleich um IKT-Dienstleistungen handelt. Die Verhältnismäßigkeit können Sie bei geringerem Risiko weiter berücksichtigen.
Was ist im Art.-16-Rahmen anders?
Im vereinfachten Rahmen gelten Art. 28 bis 30 im Grundsatz vollständig. Die Erleichterungen betreffen Strategie und Organisation, die Prüf- und Vertragspflichten bleiben gleich:
| Pflicht | Vollrahmen | Art.-16-Rahmen | Kleinstunternehmen der KWG-Gruppe |
|---|---|---|---|
| Strategie für das IKT-Drittparteienrisiko mit Leitlinie für kritische oder wichtige Funktionen (Art. 28 Abs. 2, Delegierte VO (EU) 2024/1773) | ja, außer für Kleinstunternehmen | keine ausdrückliche Vorgabe | keine ausdrückliche Vorgabe |
| Funktion zur Überwachung der IKT-Verträge oder benanntes Mitglied der Geschäftsleitung (Art. 5 Abs. 3) | ja, außer für Kleinstunternehmen | keine ausdrückliche Vorgabe, auch keine dem Auslagerungsbeauftragten vergleichbare Funktion | keine ausdrückliche Vorgabe |
| Berichte zum Drittparteienrisiko in festen Intervallen | regelmäßige Überprüfung durch das Leitungsorgan (Art. 28 Abs. 2) | keine festen Intervalle vorgeschrieben | keine festen Intervalle vorgeschrieben |
| Abhängigkeiten von Dienstleistern ermitteln | ja | wesentliche Abhängigkeiten (Art. 16 Abs. 1 lit. e, RTS 2024/1774 Art. 30 Abs. 2) | wie Art.-16-Rahmen |
| Prüfung vor Vertragsschluss, Konzentrationsrisiko, Unterauftrag (Art. 28 Abs. 4 und 5, Art. 29, RTS 2025/532) | ja | ja | nicht aus DORA |
| Vertragsinhalte und Kündigungsrechte (Art. 30, Art. 28 Abs. 7) | ja | ja | nicht aus DORA |
| Ausstiegsstrategie (Art. 28 Abs. 8) | ja | ja | nicht aus DORA, Ausfälle kritischer Dienstleister in der Geschäftsfortführung abmildern (RTS 2024/1774 Art. 39 Abs. 2) |
| Informationsregister und Anzeige geplanter Verträge (Art. 28 Abs. 3) | ja | ja | nicht aus DORA |
Für Kleinstunternehmen der KWG-Gruppe gelten Art. 28 bis 30 nach § 1a Abs. 2a Satz 2 Nr. 3 KWG nicht. Diese Sonderregel steht im KWG und gilt nicht für alle DORA-Kleinstunternehmen. Ihr IKT-Fremdbezug bleibt nach unserer Ableitung im Anwendungsbereich von AT 9 MaRisk, die Begründung steht auf der Seite MaRisk und DORA. Ob ein Institut Kleinstunternehmen ist, klärt die Seite DORA-Anwendungsbereich. Unterstellen Sie es nicht. Kleinstunternehmen, für die Art. 30 gilt, dürfen die Zugangs-, Inspektions- und Auditrechte auf einen unabhängigen Dritten übertragen lassen, den der Dienstleister benennt (Art. 30 Abs. 3 Schlussabsatz).
Im Vollrahmen und im Art.-16-Rahmen gehören alle IKT-Verträge ins Informationsregister, die mit kritischen oder wichtigen Funktionen gekennzeichnet. Geplante Verträge dieser Art zeigen Sie der Aufsicht zeitnah an. Aufbau, Einreichung und Anzeige behandelt die Seite DORA-Informationsregister.
Beispiel: Vertragscheckliste für ein Cloud-Archiv
Fiktives Beispiel, kein Kunde. Die Muster-Factoring GmbH (23 Beschäftigte, 61 Mio. EUR Bilanzsumme, also kein Kleinstunternehmen) wendet ab 01.01.2027 den Art.-16-Rahmen und Art. 28 bis 30 an. Ihr Dokumentenarchiv mit Kunden- und Debitorendaten ist nach ihrer Funktionsliste kritisch oder wichtig, wegen der Vertraulichkeit. Der Archivvertrag läuft Ende März 2027 aus. Im Dezember 2026 legt ein neuer Anbieter (hier: Archivanbieter A) seinen Vertragsentwurf vor. Er betreibt den Dienst in einem Rechenzentrum eines Unterauftragnehmers in der EU. Die Leitung Operations hält den Stand so fest:
| Fundstelle | Pflichtinhalt | Stand im Vertragsentwurf | Einordnung | Nächster Schritt |
|---|---|---|---|---|
| Art. 30 Abs. 1, Abs. 2 lit. e | Rechte und Pflichten schriftlich in einem Dokument, mit Vereinbarung zur Dienstleistungsgüte und ihren Aktualisierungen | Rahmenvertrag, AGB und Leistungsschein getrennt, Dienstleistungsgüte als Link auf eine Webseite | teilweise | ein Vertragsdokument mit allen Anlagen, Dienstleistungsgüte als fester Anhang |
| Abs. 2 lit. a | vollständige Leistungsbeschreibung, Angabe ob und unter welchen Bedingungen Unteraufträge zulässig sind | Leistungsbeschreibung vollständig, Unterauftrag „nach Wahl des Anbieters“ | teilweise | Unterauftrag nur für den Rechenzentrumsbetrieb, Bedingungen nach RTS 2025/532 Art. 4 aufnehmen |
| Abs. 2 lit. b | Standorte von Leistung, Datenverarbeitung und Speicherung, Vorabinformation bei Standortwechsel | „EU“ ohne Länder, keine Vorabinformation | teilweise | Länder benennen, Ankündigungsfrist vereinbaren |
| Abs. 2 lit. c | Verfügbarkeit, Authentizität, Integrität, Vertraulichkeit, Schutz personenbezogener Daten | Auftragsverarbeitungsvertrag und Sicherheitsanhang vorhanden | vorhanden | keiner |
| Abs. 2 lit. d | Zugang zu den Daten bei Insolvenz, Abwicklung, Einstellung und Vertragsende, Rückgabe in leicht zugänglichem Format | Export nur bei regulärem Vertragsende, Format nicht genannt | teilweise | alle vier Fälle, Exportformat und Frist festlegen |
| Abs. 2 lit. f | Unterstützung bei IKT-Vorfällen ohne Zusatzkosten oder zu vorab festgelegten Kosten | Unterstützung „nach Aufwand“ | fehlt | Stundensatz oder Pauschale vorab festlegen, Meldewege benennen |
| Abs. 2 lit. g | volle Zusammenarbeit mit Aufsichts- und Abwicklungsbehörden | nicht geregelt | fehlt | Klausel aufnehmen |
| Abs. 2 lit. h, Art. 28 Abs. 7 | Kündigungsrechte und Mindestkündigungsfristen, die vier Kündigungsgründe | ordentliche Kündigung mit zwölf Monaten Frist, außerordentliche nur bei Zahlungsverzug | fehlt | Kündigungsgründe nach Art. 28 Abs. 7 und RTS 2025/532 Art. 6 aufnehmen |
| Abs. 2 lit. i | Teilnahme an Sensibilisierung und Schulungen des Instituts | nicht geregelt | fehlt | Bedingungen festlegen, ob geschult wird, entscheidet das Institut risikoorientiert |
| Abs. 3 lit. a | präzise quantitative und qualitative Leistungsziele | Verfügbarkeit 99,5 % im Monat, keine Ziele für Wiederherstellung | teilweise | Wiederherstellungszeit und -punkt passend zur BIA ergänzen |
| Abs. 3 lit. b | Berichtspflichten bei Entwicklungen, die die Leistung beeinträchtigen können, Kündigungsfristen | Statusseite im Internet | teilweise | aktive Mitteilung an benannte Ansprechpartner vereinbaren |
| Abs. 3 lit. c | Notfallpläne implementieren und testen, angemessene Sicherheitsmaßnahmen | Notfallplan erwähnt, Tests nicht | teilweise | jährliche Testzusammenfassung als Lieferung vereinbaren |
| Abs. 3 lit. d | Mitwirkung an TLPT des Instituts | nicht geregelt | offen | TLPT gilt für die KWG-Gruppe nicht (§ 1a Abs. 2a Satz 2 Nr. 2 KWG). Ob die Klausel trotzdem nötig ist, klärt die Rechtsberatung. Wir würden sie vorsorglich aufnehmen |
| Abs. 3 lit. e | Überwachung, uneingeschränkte Zugangs-, Inspektions- und Auditrechte für Institut, Beauftragte und Aufsicht | Audit nur durch Vorlage des eigenen Prüfberichts | teilweise | eigene Audit- und Zugangsrechte für Institut und Aufsicht, Prüfbericht als ergänzende Bestätigung |
| Abs. 3 lit. f | Ausstiegsstrategie mit verbindlichem Übergangszeitraum | keiner | fehlt | Übergangszeitraum von sechs Monaten, Unterstützung beim Datenumzug |
| RTS 2025/532 Art. 4, 5 | Pflichten zu Unterauftragnehmern, Mitteilung wesentlicher Änderungen mit Frist zur Zustimmung oder Ablehnung | Änderungen werden „in angemessener Zeit“ bekanntgegeben | teilweise | Mitteilungsfrist festlegen, Umsetzung erst nach Fristablauf ohne Ablehnung |
Die Einordnung ist eine fachliche Bewertung gegen den Wortlaut von Art. 30 DORA und RTS 2025/532. Ob eine Klausel rechtlich ausreicht und wie sie formuliert wird, prüft die Rechtsberatung des Instituts. Im Beispiel kommt dazu: Das Konzentrationsrisiko bewertet das Institut als gering, weil es mehrere vergleichbare Anbieter gibt und der Export in Standardformaten möglich ist. Die Ausstiegsstrategie beschreibt den Rückweg in das bisherige Archiv als Übergangslösung. Im Register erfasst das Institut den Vertrag mit dem Archivanbieter als „unterstützt kritische oder wichtige Funktion“, mit dem Rechenzentrumsbetreiber als Unterauftragnehmer.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Pflichtinhalte nur bei großen Verträgen geprüft | Die Vertragsprüfung startet erst ab einem bestimmten Jahreswert. Standardsoftware und kleine SaaS-Dienste fallen durch. | Viele Verträge ohne Standortangaben, Unterstützung bei Vorfällen und Zusammenarbeit mit der Aufsicht, obwohl Art. 30 Abs. 2 für alle IKT-Verträge gilt. | Alle IKT-Verträge mit der Checkliste zu Abs. 2 erfassen, Abs. 3 nur für die gekennzeichneten. |
| Ausstiegsstrategie besteht aus der Kündigungsfrist | Der Ausstieg gilt nur als Vertragsfrage, der IT-Betrieb ist nicht eingebunden. | Kein getesteter Plan, kein Übergangszeitraum, Daten nicht in nutzbarem Format. Ein Ausfall des Dienstleisters trifft das Institut unvorbereitet. | Je kritischem Dienst einen Ausstiegsplan mit Alternative, Datenrückgabe und Test, Übergangszeitraum im Vertrag. |
| Unterauftragnehmer ändern sich unbemerkt | Der Vertrag erlaubt Weitervergabe „nach Wahl des Anbieters“ ohne Mitteilungsfrist. | Neue Standorte oder Rechenzentren ohne Bewertung, Register und Risikobewertung veralten, kein Kündigungsrecht nach RTS 2025/532 Art. 6. | Zulässige Unteraufträge im Vertrag benennen, Mitteilungsfrist und Kündigungsrecht vereinbaren, Bewertung regelmäßig wiederholen. |
Welche Nachweise ein Institut im laufenden Betrieb von seinen Dienstleistern braucht, zeigt der Musterfall auf der Seite DORA für Factoring und Leasing. Wie Dienstleister die Anforderungen ihrer Finanzkunden erfüllen, beschreibt die Seite DORA für IT-Dienstleister.
Wie wir unterstützen
Institute, die zum 01.01.2027 von der BAIT wechseln, beginnen mit dem Umstiegspaket von der BAIT auf Art. 16. Alle anderen, auch Unternehmen im Vollrahmen, beginnen mit der DORA-Gap-Analyse. Sie zeigt für die betrachteten Verträge, welche Pflichtinhalte noch fehlen. In der Art.-16-Gap-Analyse sind das bis zu fünf IKT-Dienstleister, im Vollrahmen legen wir den Umfang im Scoping-Gespräch fest. Die Nachverhandlung führt das Institut, die rechtliche Prüfung der Klauseln seine Rechtsberatung.
Häufige Fragen
Gilt Art. 30 auch für Verträge, die vor DORA geschlossen wurden?+
Brauchen wir im Art.-16-Rahmen eine Strategie für das IKT-Drittparteienrisiko?+
Gibt es Musterklauseln der Aufsicht?+
Gelten die Regeln auch für den IT-Dienstleister aus unserer Gruppe?+
Ist eine Bank, die uns eine Finanzdienstleistung erbringt, ein IKT-Drittdienstleister?+
Weiterlesen
- DORA-Informationsregister: Aufbau, Pflichtfelder, Einreichung
- Kritische oder wichtige Funktionen nach DORA einstufen
- DORA für IT-Dienstleister: Anforderungen Ihrer Finanzkunden
- MaRisk 9. Novelle und DORA: Schnittstellen von AT 2.2 bis AT 9
- Art. 16 DORA: der vereinfachte IKT-Risikomanagementrahmen
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 3 Nr. 19 und 21, Art. 5 Abs. 3, Art. 16, Art. 28 bis 30 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/532 (Unterauftragsvergabe), Art. 3 bis 6 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1773 (Leitlinie für IKT-Dienstleistungen zu kritischen oder wichtigen Funktionen) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement), Art. 30 und 39 (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 21.08.2025, Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen, Abschnitt 7 (abgerufen am 2026-11-06)
- BaFin: FAQs zu DORA (Management des IKT-Drittparteienrisikos) (abgerufen am 2026-11-06)
- BaFin: FAQ Management von IKT-Drittdienstleistern (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 06/2026 (BA) MaRisk vom 30.06.2026, AT 9 (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 1a Abs. 2a und § 65a Abs. 3 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).