
Stand: 2026-11-06
Diese Seite gilt für beide Rahmen: für Finanzunternehmen im Vollrahmen nach Art. 5 bis 15 DORA und für Unternehmen im vereinfachten Rahmen nach Art. 16, darunter ab dem 01.01.2027 die Institute nach § 1a Abs. 2a KWG (hier: KWG-Gruppe) wie Factoring- und Leasinginstitute. Welcher Rahmen für Sie gilt, klärt die Seite DORA-Anwendungsbereich. Hier geht es um Aufbau, Datensicherung und Tests der Geschäftsfortführung, also das IKT-Notfallmanagement oder Business Continuity Management (BCM) unter DORA.
Was verlangt Art. 11 DORA?
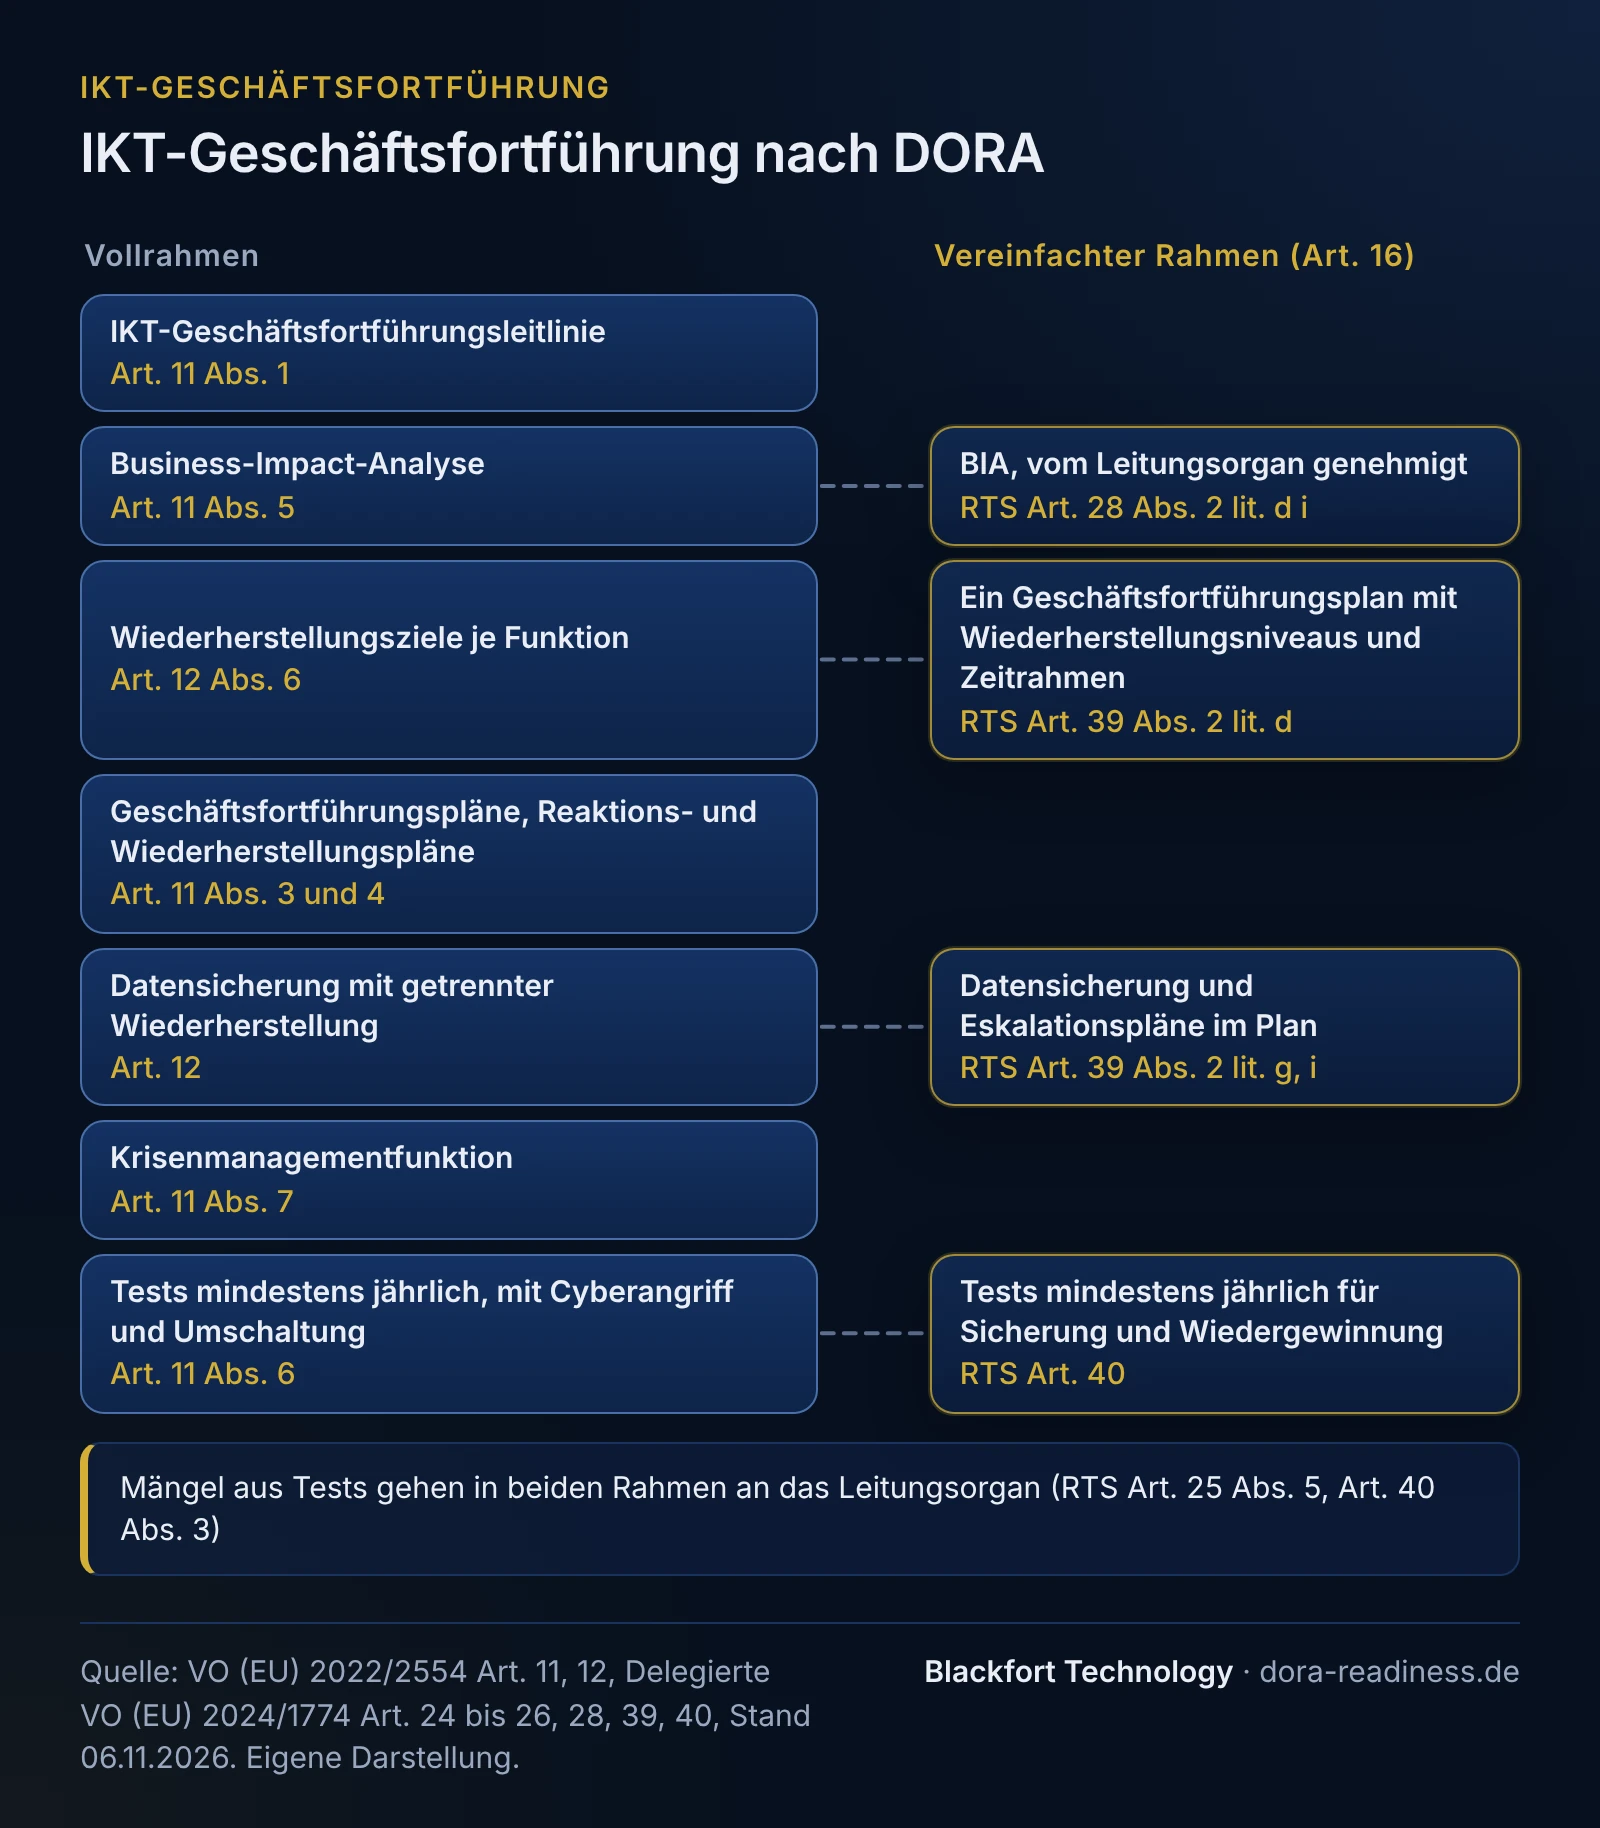
Eine IKT-Geschäftsfortführungsleitlinie, die das Leitungsorgan genehmigt, überwacht und regelmäßig überprüft (Art. 5 Abs. 2 lit. e), und darauf gestützte Pläne. Die Leitlinie darf eigenständig sein oder fester Bestandteil der allgemeinen Geschäftsfortführungsleitlinie (Art. 11 Abs. 1). Die Absätze im Überblick:
| Art. 11 | Pflicht | Kleinstunternehmen | RTS (EU) 2024/1774 |
|---|---|---|---|
| Abs. 1 | IKT-Geschäftsfortführungsleitlinie auf Grundlage der Identifizierung nach Art. 8 | gilt | Art. 24 (Inhalt der Leitlinie) |
| Abs. 2 | Regelungen, Pläne und Verfahren: Fortführung kritischer oder wichtiger Funktionen, rasche Reaktion, Eindämmung, Schadenseinschätzung, Kommunikation und Meldung | gilt | Art. 24 Abs. 1 lit. b |
| Abs. 3 | IKT-Reaktions- und Wiederherstellungspläne mit unabhängiger interner Revision | Pläne ja, Revision nicht | Art. 26 |
| Abs. 4 | Geschäftsfortführungspläne erstellen, pflegen und testen, besonders für ausgelagerte kritische oder wichtige Funktionen | gilt | Art. 26 Abs. 4 |
| Abs. 5 | Business-Impact-Analyse (BIA) als Teil der allgemeinen Geschäftsfortführungsleitlinie | gilt | Art. 24 Abs. 1 lit. a i, Art. 25 Abs. 1, Art. 26 Abs. 1 |
| Abs. 6 | Tests mindestens jährlich und bei wesentlichen Änderungen, Krisenkommunikationspläne testen, Überprüfung mit Testergebnissen und Prüfungsempfehlungen | Tests ja, ohne Pflicht zu Cyberangriffs- und Umschaltszenarien | Art. 25 |
| Abs. 7 | Krisenmanagementfunktion | nicht verlangt | - |
| Abs. 8 | Aufzeichnungen über Tätigkeiten vor und während einer Störung jederzeit einsehbar | gilt | - |
| Abs. 10 | geschätzte jährliche Kosten und Verluste aus schwerwiegenden Vorfällen auf Anfrage melden | nicht verlangt | - |
Abs. 9 betrifft nur Zentralverwahrer, Abs. 11 die Leitlinien der Europäischen Aufsichtsbehörden zu Abs. 10.
BIA und Wiederherstellungsziele: woraus der Plan entsteht
Aus der Business-Impact-Analyse (Art. 11 Abs. 5) und den daraus je Funktion abgeleiteten Vorgaben für Wiederherstellungszeit und Wiederherstellungspunkt (Art. 12 Abs. 6). Was beide enthalten, zeigt die Seite IKT-Risikomanagement mit Beispielwerten. Für den Plan zählt: Die Leitlinie hält fest, dass kritische oder wichtige Funktionen nach einer Störung innerhalb dieser Vorgaben wieder laufen müssen (RTS Art. 24 Abs. 1 lit. b ii). Welche Funktionen das sind, steht in Ihrer Funktionsliste.
Im vereinfachten Rahmen ist die BIA ebenfalls Pflicht: Das Leitungsorgan genehmigt sie (RTS Art. 28 Abs. 2 lit. d i), und der Geschäftsfortführungsplan nennt geplante Wiederherstellungsniveaus und Zeitrahmen (RTS Art. 39 Abs. 2 lit. d).
Datensicherung nach Art. 12: was ein DORA-Backup leisten muss
Es muss Systeme und Daten mit minimaler Ausfallzeit wiederherstellen können. Art. 12 im Vollrahmen:
| Art. 12 | Pflicht |
|---|---|
| Abs. 1 | Richtlinien und Verfahren zur Datensicherung mit Umfang und Mindesthäufigkeit nach Kritikalität der Informationen oder Vertraulichkeit der Daten, dazu dokumentierte Wiedergewinnungs- und Wiederherstellungsverfahren |
| Abs. 2 | Datensicherungssysteme, deren Aktivierung Sicherheit, Verfügbarkeit, Authentizität, Integrität und Vertraulichkeit nicht gefährdet, Sicherung und Wiederherstellung regelmäßig testen |
| Abs. 3 | Wiederherstellung mit eigenen Systemen auf IKT-Systemen, die vom Quellsystem physisch und logisch getrennt und vor unbefugtem Zugriff geschützt sind |
| Abs. 4 | redundante IKT-Kapazitäten, für Kleinstunternehmen siehe FAQ |
| Abs. 6 | Wiederherstellungszeit und -punkt je Funktion, mit Blick auf kritische oder wichtige Funktionen und die Markteffizienz |
| Abs. 7 | Prüfungen und Abgleiche bei der Wiederherstellung, damit die Daten systemübergreifend stimmen |
Im vereinfachten Rahmen findet Art. 12 nach der Aufsichtsmitteilung vom 21.08.2025 (Abschnitt 4.4) keine Anwendung, ein Datensicherungskonzept ist keine ausdrückliche Vorgabe mehr. Die Datensicherung selbst bleibt Pflicht: Der Plan legt Umfang und Mindesthäufigkeit nach der Kritikalität der Funktionen fest, die die Daten nutzen (RTS Art. 39 Abs. 2 lit. g), dazu Wiedergewinnungs- und Wiederherstellungsmaßnahmen (lit. f), getestet mindestens jährlich (RTS Art. 40 Abs. 1). Eine getrennte, gegen Zugriff geschützte Sicherung empfehlen wir auch dort, denn nach einem Verschlüsselungsangriff hilft nur eine Sicherung, die der Angreifer nicht erreicht hat.
Welche Szenarien müssen Pläne und Tests abdecken?
Im Vollrahmen eine ganze Liste. Die Reaktions- und Wiederherstellungspläne berücksichtigen nach RTS Art. 26 Abs. 2 unter anderem Cyberangriffe, den Ausfall oder die Insolvenz eines wichtigen IKT-Drittdienstleisters, den Verlust von Räumen oder Rechenzentren, fehlendes Personal, Naturereignisse, Insider-Angriffe und großflächige Stromausfälle. Getestet wird mit schweren, aber plausiblen Szenarien, die die Annahmen der Pläne in Frage stellen und zeigen, ob Beschäftigte, Dienstleister und Systeme angemessen reagieren (RTS Art. 25 Abs. 2). Nicht-Kleinstunternehmen testen Cyberangriffe und die Umschaltung auf redundante Kapazitäten (Art. 11 Abs. 6). Ergebnisse werden dokumentiert, Schwachstellen analysiert, behoben und dem Leitungsorgan zur Kenntnis gebracht (RTS Art. 25 Abs. 5).
Im vereinfachten Rahmen nennt der RTS ausdrücklich nur den Cyberangriff neben schwerwiegenden Betriebsstörungen (RTS Art. 39 Abs. 1). Getestet wird mindestens jährlich mit Blick auf Sicherung und Wiedergewinnung oder bei jeder größeren Änderung des Plans (RTS Art. 40 Abs. 1), Mängel gehen an das Leitungsorgan (Abs. 3). Diese Tests sind Teil der Geschäftsfortführung. Das Testprogramm für IKT-Systeme nach Art. 24 und 25 beschreibt die Seite DORA-Resilienztests.
Was im Art.-16-Rahmen anders ist
Der vereinfachte Rahmen kennt keine eigene IKT-Geschäftsfortführungsleitlinie, keine IKT-Reaktions- und Wiederherstellungspläne nach Art. 11 Abs. 3, kein Testkonzept für IT-Notfallpläne wie in BAIT und VAIT, keine Krisenmanagementfunktion und keine Kostenmeldung nach Art. 11 Abs. 10 als ausdrückliche Vorgabe (Aufsichtsmitteilung vom 21.08.2025, Abschnitte 5 bis 5.3). Ihre Inhalte bündelt ein Geschäftsfortführungsplan nach RTS Art. 39, den das Leitungsorgan genehmigt, mit Eskalationsplänen für die Kommunikation (lit. i). Wie dieser Plan in die Nachweise des ganzen Rahmens passt, zeigt die Nachweismatrix auf der Seite Art. 16 DORA: der vereinfachte Rahmen.
MaRisk AT 7.3 und MaGo: ein Notfallmanagement oder zwei?
Sektorale Vorgaben zum Notfallmanagement gelten neben DORA weiter. Für Institute unter der MaRisk verlangt AT 7.3 ein Notfallkonzept für kritische oder wichtige Funktionen, wie es mit der DORA-Geschäftsfortführung zusammenpasst, zeigt die Seite MaRisk und DORA. Für Versicherer unter Solvency II gilt Kapitel 14 der MaGo, siehe DORA für Versicherer.
Arbeitsprodukt: Gliederung eines IKT-Geschäftsfortführungsplans
Eigene Gliederung von Blackfort Technology, keine amtliche Vorlage. Sie ordnet jedem Kapitel die Fundstellen beider Rahmen zu. Unternehmen im Vollrahmen nutzen sie für Leitlinie und Pläne zusammen, Art.-16-Unternehmen für den einen Plan nach RTS Art. 39.
| Kapitel | Inhalt | Vollrahmen | Art.-16-Rahmen |
|---|---|---|---|
| 1 Zweck und Geltungsbereich | Ziele, Umfang mit Ausschlüssen, abgedeckter Zeitraum, Bezug zur allgemeinen Notfallplanung | Art. 11 Abs. 1, RTS Art. 24 Abs. 1 lit. a i bis iii | RTS Art. 39 Abs. 1 |
| 2 Organisation | Rollen, Vertretungen, Eskalationswege, Mittel, Genehmigung durch das Leitungsorgan | Art. 5 Abs. 2 lit. e, RTS Art. 24 Abs. 1 lit. b i | RTS Art. 39 Abs. 2 lit. a, c |
| 3 Funktionen und BIA | kritische oder wichtige Funktionen, Auswirkungen über die Zeit, Abhängigkeiten von Prozessen, Assets und Dienstleistern | Art. 11 Abs. 5 | RTS Art. 28 Abs. 2 lit. d i, Art. 39 Abs. 1 |
| 4 Wiederherstellungsziele | Wiederherstellungszeit und -punkt je Funktion, daraus abgeleitete Systemziele | Art. 12 Abs. 6, RTS Art. 24 Abs. 1 lit. b ii | RTS Art. 39 Abs. 2 lit. d |
| 5 Szenarien | Szenarienkatalog mit Begründung, warum ein Szenario relevant ist oder entfällt | RTS Art. 26 Abs. 2 | RTS Art. 39 Abs. 1 (mindestens Cyberangriff) |
| 6 Aktivierung | Auslösekriterien, wer entscheidet, Deaktivierung und Rückkehr zum Normalbetrieb | RTS Art. 24 Abs. 1 lit. a iv, Art. 26 Abs. 1 lit. a | RTS Art. 39 Abs. 2 lit. e |
| 7 Maßnahmen je Funktion | Sofortmaßnahmen, Notbetrieb, Wiederherstellung, Teilwiederherstellung, Alternativen | Art. 11 Abs. 2 und 3, RTS Art. 26 Abs. 1 lit. b, e, Abs. 3 | RTS Art. 39 Abs. 2 lit. f, h |
| 8 Datensicherung | Umfang, Mindesthäufigkeit, getrennte Wiederherstellung, Integritätsprüfung | Art. 12 Abs. 1 bis 3 und 7 | RTS Art. 39 Abs. 2 lit. g |
| 9 Dienstleister | Abhängigkeiten, Kontakte, Ausfall eines Dienstleisters, Zusagen aus dem Vertrag | Art. 11 Abs. 4, RTS Art. 26 Abs. 4 | RTS Art. 39 Abs. 2 lit. d, f mit Schlusssatz |
| 10 Kommunikation | interne und externe Kommunikation, Eskalation, Krisenstab, Meldung an die BaFin | Art. 11 Abs. 2 lit. e und Abs. 7, Art. 14, RTS Art. 24 Abs. 1 lit. b vi | RTS Art. 39 Abs. 2 lit. i |
| 11 Aufzeichnungen | Protokoll der Entscheidungen und Tätigkeiten während einer Störung | Art. 11 Abs. 8 | keine ausdrückliche Vorgabe, empfohlen |
| 12 Tests | Testplan, Szenarien, Protokolle, Mängelbericht an das Leitungsorgan | Art. 11 Abs. 6, RTS Art. 25 | RTS Art. 40 |
| 13 Pflege | Aktualisierung nach Vorfällen, Tests, neuen Bedrohungen und größeren Änderungen, Revision | Art. 11 Abs. 3 und 6 | RTS Art. 39 Abs. 2 lit. j |
Dokumentiert und im Notfall leicht zugänglich muss der Plan in beiden Rahmen sein (RTS Art. 26 Abs. 1 lit. d bzw. Art. 39 Abs. 2 lit. b), also auch dann, wenn Netz und Dateiablage ausgefallen sind.
Beispiel: Testprotokoll einer Umschaltübung
Fiktives Beispiel, kein Kunde. Die Muster-Kreditbank AG ist das CRR-Kreditinstitut aus dem Beispiel auf der Seite IKT-Risikomanagement. Ihr Kernbankensystem mit dem Zahlungsverkehr betreibt ein Rechenzentrumsdienstleister an zwei Standorten. Die Wiederherstellungsziele für den Zahlungsverkehr stammen aus der dort gezeigten BIA.
| Übung | Umschaltung des Zahlungsverkehrs auf den Zweitstandort des Rechenzentrums mit Krisenkommunikation |
|---|---|
| Datum, Dauer | 21.04.2026, 08:00-13:00 Uhr, Rückumschaltung am 22.04.2026, 06:00-07:30 Uhr |
| Grundlage | Geschäftsfortführungsplan Kapitel 6, 7 und 10, Art. 11 Abs. 6, RTS Art. 25 |
| Szenario | Ein Cyberangriff legt die Systeme am Primärstandort des Rechenzentrums lahm. Der Zahlungsverkehr wird auf die redundanten Kapazitäten am Zweitstandort umgeschaltet. Annahme zum Gegenprüfen: Der Zweitstandort ist ohne Zutun der Bank vollständig angebunden. |
| Ziele laut Plan | Zahlungsverkehr nach höchstens 4 Stunden wieder nutzbar, Datenverlust höchstens 15 Minuten, Kundeninformation binnen 60 Minuten nach der Entscheidung zur Umschaltung |
| Ablauf | 08:00 Szenario durch die Übungsleitung ausgelöst 08:10 Krisenstab tritt zusammen 08:50 Vorstand entscheidet die Umschaltung 10:00 Kundeninformation auf der Website, 70 Minuten nach der Entscheidung 10:40 Zweitstandort meldet Betriebsbereitschaft 10:55 Abgleich der Buchungsbestände abgeschlossen 11:20 Zahlungsverkehr für die Fachabteilung freigegeben |
| Ergebnis | Zahlungsverkehr nach 3 Stunden 20 Minuten nutzbar, letzter Datenstand 12 Minuten vor Szenariobeginn: Ziele eingehalten. Ausgehende Zahlungsdateien stauten sich 25 Minuten, bis die Verbindung zum Clearingdienstleister am Zweitstandort freigeschaltet war. Kundeninformation 10 Minuten zu spät. Rückumschaltung am Folgetag ohne Befund. |
| Mängel | 1. Verbindung zum Clearingdienstleister am Zweitstandort nicht vorab freigeschaltet, die Annahme des Plans traf nicht zu. 2. Die für Öffentlichkeit und Medien benannte Person war nicht erreichbar, eine Vertretung stand nicht im Plan. 3. Der Abgleich nach Art. 12 Abs. 7 prüfte nur Kontosalden, nicht die Summen der Zahlungsdateien. |
| Maßnahmen | Zu 1: Freischaltung dauerhaft einrichten und im Vertrag mit dem Rechenzentrum als Testgegenstand aufnehmen, Leitung IT, bis 30.06.2026. Zu 2: Vertretung benennen und im Plan ergänzen, Vorstand, bis 15.05.2026. Zu 3: Abgleich der Dateisummen in die Checkliste der Wiederherstellung, Leitung Zahlungsverkehr, bis 31.05.2026. |
| Bericht an den Vorstand | 28.04.2026, Mängel und Maßnahmen zur Kenntnis genommen (RTS Art. 25 Abs. 5), Wiedervorlage im Quartalsbericht zum Notfallmanagement |
Ein Institut im Art.-16-Rahmen kann dasselbe Protokoll nutzen. Eine Umschaltübung verlangt der RTS dort nicht ausdrücklich, Pflicht ist der jährliche Test von Sicherung und Wiedergewinnung (RTS Art. 40 Abs. 1).
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Rücksicherung nur dateiweise getestet | Der Wiederherstellungstest holt einzelne Dateien zurück, nie ein ganzes System mit Anwendung und Datenbank. | Ob eine Funktion innerhalb ihrer Wiederherstellungszeit zurück ist, bleibt unbelegt. Der Test zeigt nicht, was Art. 12 Abs. 2 und RTS Art. 40 Abs. 2 verlangen. | Mindestens einmal im Jahr je kritischer oder wichtiger Funktion eine vollständige Wiederherstellung mit Zeitmessung und Datenabgleich. |
| Sicherung im selben Verwaltungsbereich | Sicherungsserver und Speicher hängen am selben Verzeichnisdienst und an denselben Administratorkonten wie die Produktion. | Ein Angreifer, der die Produktion übernimmt, verschlüsselt oder löscht auch die Sicherungen. Die Trennung nach Art. 12 Abs. 3 fehlt. | Physisch und logisch getrennte Sicherung, eigene Zugänge, unveränderbare Kopien, Wiederherstellung auf getrennten Systemen üben. |
| Wiederherstellungsziele schärfer als die Zusagen des Dienstleisters | Die BIA setzt 4 Stunden, der Vertrag mit dem Rechenzentrum sagt 24 Stunden zu. | Der Plan ist im Ernstfall nicht einzuhalten, ohne dass es jemand merkt. Die Abhängigkeit nach RTS Art. 39 Abs. 2 lit. d bzw. Art. 11 Abs. 4 ist nicht abgesichert. | Ziele aus der BIA mit den Vertragswerten abgleichen, Lücke nachverhandeln oder Ersatzverfahren planen, Dienstleister in die Tests einbeziehen. |
Wie wir unterstützen
Institute der KWG-Gruppe, die zum 01.01.2027 von der BAIT wechseln, bauen ihren Geschäftsfortführungsplan nach RTS Art. 39 im Umstieg von der BAIT auf, einschließlich einer Übung. Andere Institute im vereinfachten Rahmen, etwa kleine Wertpapierinstitute, kleine EbAV oder Versicherungsholdings, beginnen mit der Art.-16-Gap-Analyse. Für Unternehmen im Vollrahmen zeigt die DORA-Gap-Analyse, wo Leitlinie, Pläne, Datensicherung und Tests gegenüber Art. 11 und 12 stehen.
Häufige Fragen
Gibt DORA feste Wiederherstellungszeiten vor?+
Brauchen Kleinstunternehmen redundante IKT-Kapazitäten?+
Muss unser IT-Dienstleister an den Notfalltests teilnehmen?+
Was muss während einer Störung aufgezeichnet werden?+
Weiterlesen
- IKT-Risikomanagement nach DORA: Rahmen und DOR-Strategie
- Art. 16 DORA: der vereinfachte IKT-Risikomanagementrahmen
- DORA-Resilienztests: Testprogramm, Penetrationstest und TLPT
- Kritische oder wichtige Funktionen nach DORA einstufen
- MaRisk 9. Novelle und DORA: Schnittstellen von AT 2.2 bis AT 9
- VAIT und DORA für Versicherer: Mapping, MaGo und Umbauplan
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 5, 11, 12, 14, 16, 30 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement), Art. 24 bis 26, 28, 39, 40 (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 21.08.2025, Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen, Abschnitte 4.4 und 5 bis 5.3 (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).