
Stand: 2026-11-06
Was zählt zu Level 2, und wie verbindlich ist es?
Level 2 sind die Rechtsakte, mit denen die Kommission DORA auf Grundlage einzelner Ermächtigungen in der Verordnung ergänzt. Delegierte Verordnungen und Durchführungsverordnungen gelten wie DORA unmittelbar. Was RTS und ITS sind und welche Rechtsakte für die meisten Finanzunternehmen zählen, steht im Rechtsüberblick auf der Seite DORA-Verordnung. Diese Seite ergänzt den Überblick um die vollständige Liste mit Fundstelle, Artikelbezug und Rahmen.
Eigene Konkretisierungsrundschreiben der BaFin gibt es nicht, den Grund nennt ebenfalls die Seite DORA-Verordnung. Neben den Verordnungen stehen zwei gemeinsame Leitlinien der Europäischen Aufsichtsbehörden (ESA), wie verbindlich sie sind, beantworten die Fragen unten.
Wie haben wir die Liste geprüft?
Am 06.11.2026 haben wir im Amtsblatt der EU (Cellar-Datenbank) alle Rechtsakte abgefragt, die auf DORA gestützt sind. Das Ergebnis sind genau die zwölf Rechtsakte unten. Titel, Datum, Veröffentlichung und Ermächtigung haben wir am deutschen Amtstext gelesen. Für DORA und die zwölf Rechtsakte ist kein Änderungsrechtsakt verzeichnet. Es gibt aber Berichtigungen, vier davon betreffen die deutsche Fassung (Tabelle weiter unten).
Alle Delegierten Verordnungen und Durchführungsverordnungen treten am zwanzigsten Tag nach ihrer Veröffentlichung im Amtsblatt in Kraft. Eine Ausnahme mit späterem Termin enthält die Delegierte Verordnung 2024/1502: Das Unterkriterium 1.4 wendet die federführende Überwachungsbehörde erst ab dem 16.01.2025 an.
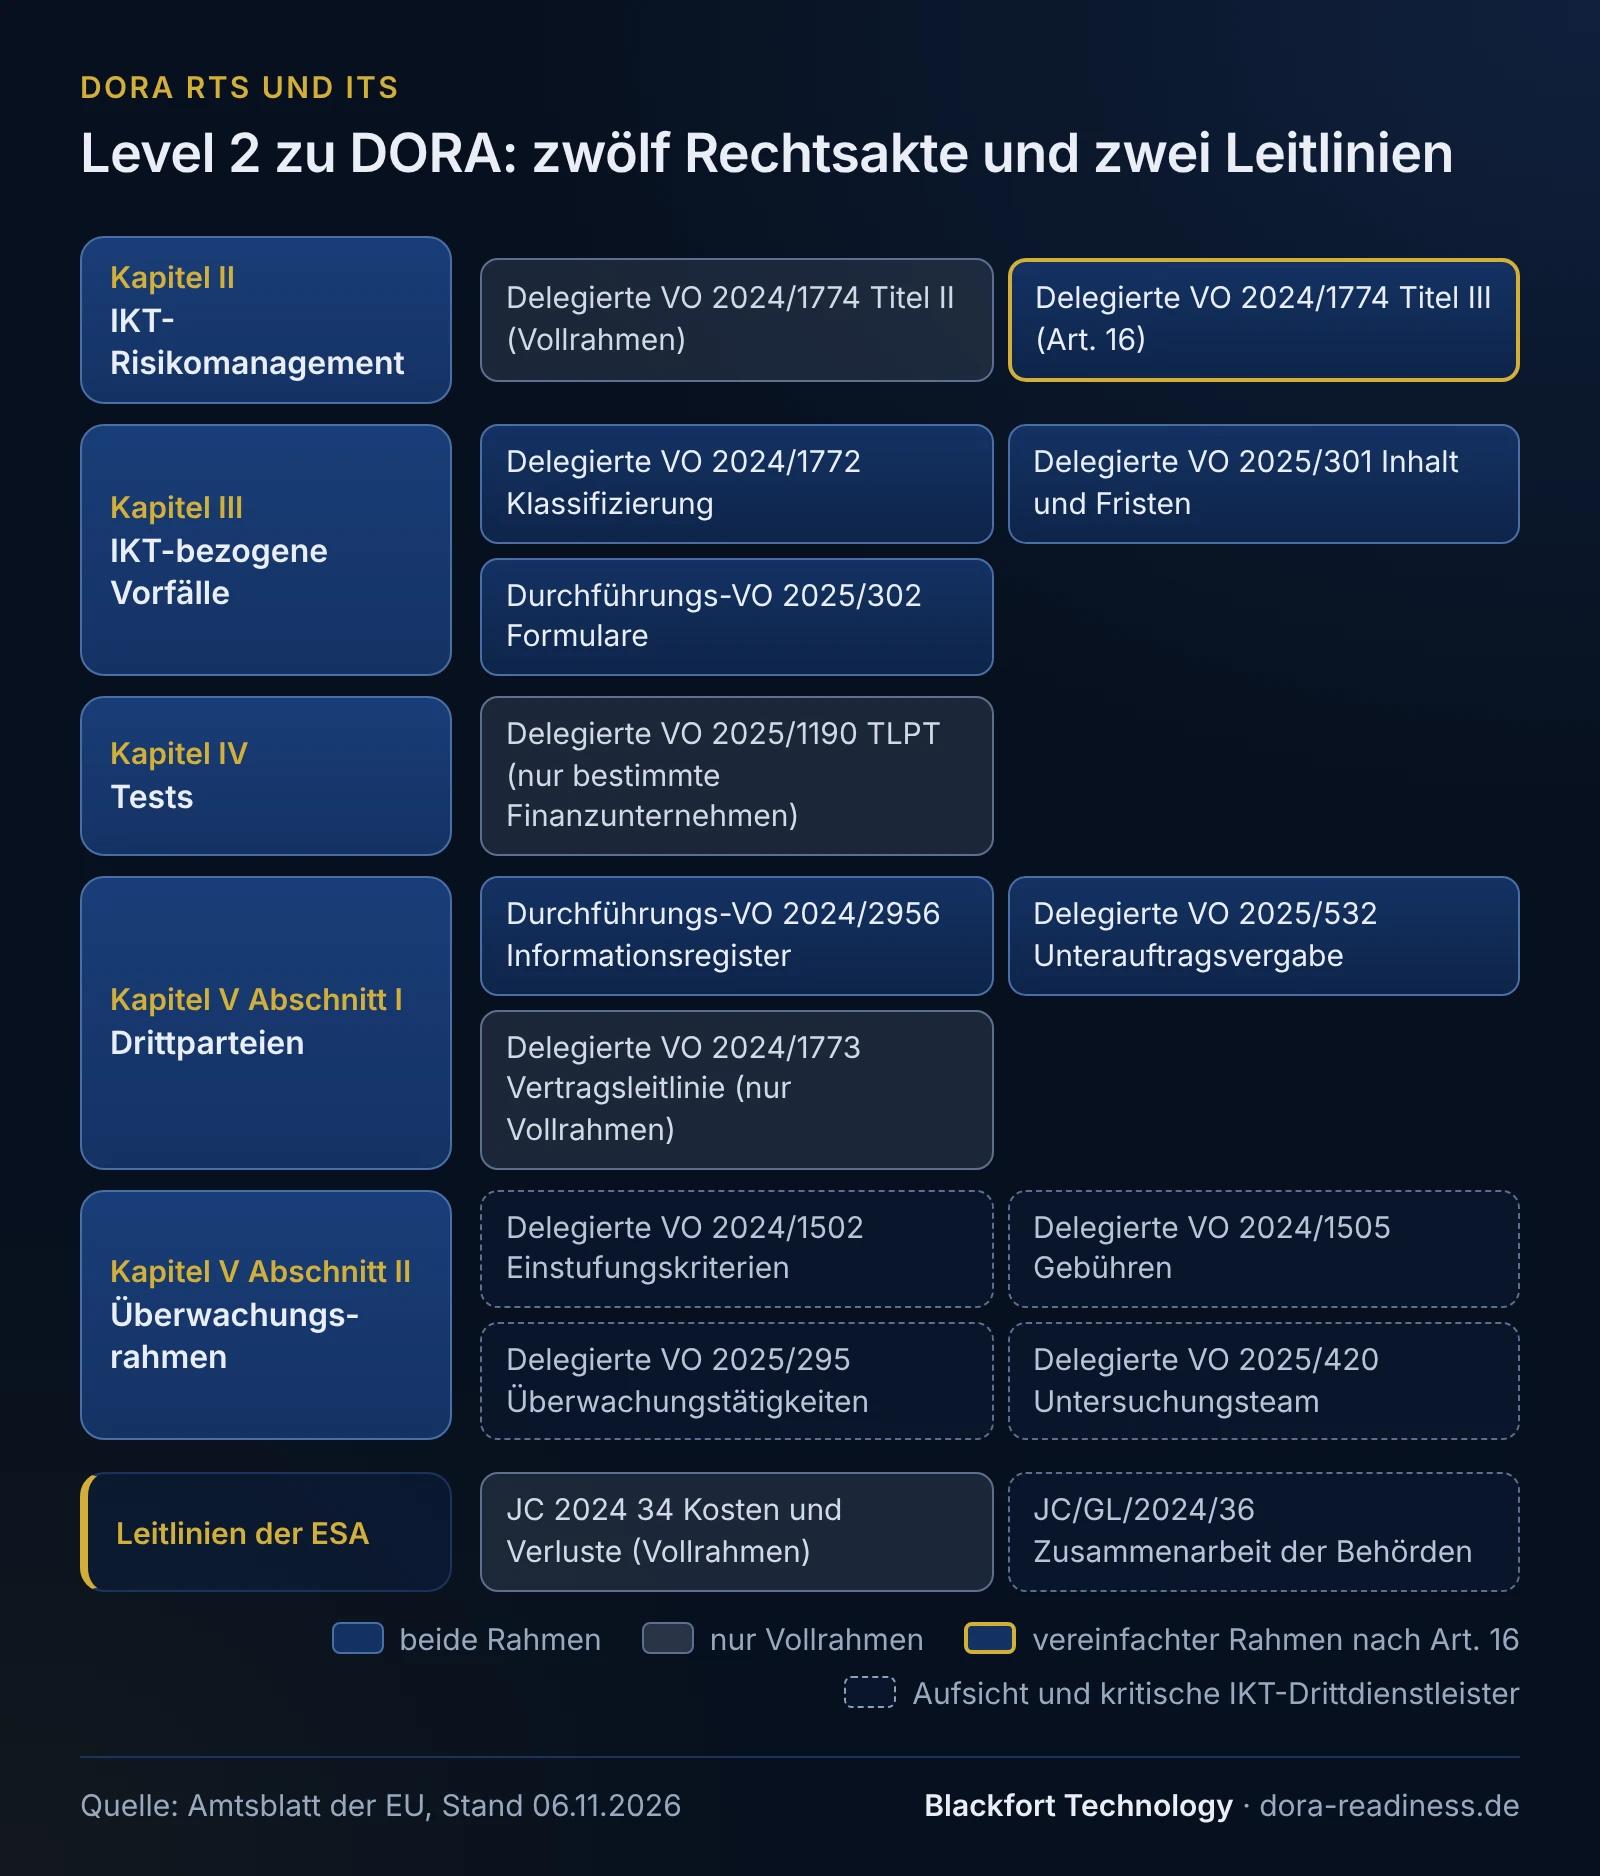
Die Landkarte: alle Level-2-Texte nach DORA-Kapitel
Lesehinweis: „vom“ ist das Datum des Rechtsakts, „ABl.“ das Datum der Veröffentlichung im Amtsblatt. „Grundlage“ ist die Ermächtigung, auf die sich der Rechtsakt selbst stützt, so zitiert wie in seinem Eingang. Bei Art. 20 zählen die Rechtsakte dabei die Unterabsätze als Absätze. „Konkretisiert“ nennt die DORA-Artikel, deren Pflichten er ausfüllt. Die Nummer verlinkt den deutschen Text auf EUR-Lex.
Kapitel II: IKT-Risikomanagement
| Rechtsakt | vom / ABl. | Gegenstand | Grundlage / konkretisiert | Rahmen | Vertiefung |
|---|---|---|---|---|---|
| Delegierte VO (EU) 2024/1774 (RTS) | 13.03.2024 / 25.06.2024 | Tools, Methoden, Prozesse und Richtlinien für das IKT-Risikomanagement, Titel II (Art. 2-27) und vereinfachter Rahmen, Titel III (Art. 28-41) | Art. 15 und Art. 16 Abs. 3 / Art. 5-15 (Titel II), Art. 16 Abs. 1 (Titel III) | Titel II: Vollrahmen. Titel III: Art. 16 | IKT-Risikomanagement, Art. 16 |
Kapitel III: IKT-bezogene Vorfälle
| Rechtsakt | vom / ABl. | Gegenstand | Grundlage / konkretisiert | Rahmen | Vertiefung |
|---|---|---|---|---|---|
| Delegierte VO (EU) 2024/1772 (RTS) | 13.03.2024 / 25.06.2024 | Klassifizierung von Vorfällen und Cyberbedrohungen, Wesentlichkeitsschwellen, Einzelheiten der Meldungen | Art. 18 Abs. 4 / Art. 18 Abs. 1 und 2 | beide, KWG-Gruppe seit 17.01.2025 | IKT-Vorfälle melden |
| Delegierte VO (EU) 2025/301 (RTS) | 23.10.2024 / 20.02.2025 | Inhalt und Fristen der Erst-, Zwischen- und Abschlussmeldung, Inhalt freiwilliger Meldungen erheblicher Cyberbedrohungen | Art. 20 Abs. 3 / Art. 19 Abs. 4, Art. 20 lit. a | beide, KWG-Gruppe seit 17.01.2025 | IKT-Vorfälle melden |
| Durchführungs-VO (EU) 2025/302 (ITS) | 23.10.2024 / 20.02.2025 | Standardformulare, Vorlagen und Verfahren der Meldung | Art. 20 Abs. 4 / Art. 19, Art. 20 lit. b | beide, KWG-Gruppe seit 17.01.2025 | IKT-Vorfälle melden |
Kapitel IV: Testen der digitalen operationalen Resilienz
| Rechtsakt | vom / ABl. | Gegenstand | Grundlage / konkretisiert | Rahmen | Vertiefung |
|---|---|---|---|---|---|
| Delegierte VO (EU) 2025/1190 (RTS) | 13.02.2025 / 18.06.2025 | bedrohungsorientierte Penetrationstests (TLPT): Auswahl der Finanzunternehmen, interne Tester, Umfang, Methodik, Phasen, Zusammenarbeit der Behörden, nach dem TIBER-EU-Rahmen | Art. 26 Abs. 11 / Art. 26, 27 | nur von der Behörde bestimmte Finanzunternehmen im Vollrahmen, nie Art. 16 oder Kleinstunternehmen | Resilienztests |
Kapitel V Abschnitt I: IKT-Drittparteienrisiko
| Rechtsakt | vom / ABl. | Gegenstand | Grundlage / konkretisiert | Rahmen | Vertiefung |
|---|---|---|---|---|---|
| Durchführungs-VO (EU) 2024/2956 (ITS) | 29.11.2024 / 02.12.2024 | Standardvorlagen für das Informationsregister | Art. 28 Abs. 9 / Art. 28 Abs. 3 | beide, nicht für Kleinstunternehmen der KWG-Gruppe | Informationsregister |
| Delegierte VO (EU) 2024/1773 (RTS) | 13.03.2024 / 25.06.2024 | Inhalt der Leitlinie für Verträge über IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen | Art. 28 Abs. 10 / Art. 28 Abs. 2 | nur Vollrahmen ohne Kleinstunternehmen, weil Art. 28 Abs. 2 sonst nicht gilt | IKT-Drittdienstleister |
| Delegierte VO (EU) 2025/532 (RTS) | 24.03.2025 / 02.07.2025 | Unterauftragsvergabe bei IKT-Dienstleistungen, die kritische oder wichtige Funktionen unterstützen | Art. 30 Abs. 5 / Art. 30 Abs. 2 lit. a | beide, nicht für Kleinstunternehmen der KWG-Gruppe | IKT-Drittdienstleister |
Kapitel V Abschnitt II: Überwachungsrahmen für kritische IKT-Drittdienstleister
| Rechtsakt | vom / ABl. | Gegenstand | Grundlage / konkretisiert | Rahmen | Vertiefung |
|---|---|---|---|---|---|
| Delegierte VO (EU) 2024/1502 | 22.02.2024 / 30.05.2024 | Kriterien für die Einstufung von IKT-Drittdienstleistern als kritisch: systemische Auswirkungen, Bedeutung der Kunden, kritische oder wichtige Funktionen, Substituierbarkeit, Informationsquellen | Art. 31 Abs. 6 / Art. 31 Abs. 2 | richtet sich an die ESA als Überwachungsbehörden | DORA für IT-Dienstleister |
| Delegierte VO (EU) 2024/1505 | 22.02.2024 / 30.05.2024 | Höhe und Entrichtung der Überwachungsgebühren kritischer IKT-Drittdienstleister | Art. 43 Abs. 2 / Art. 43 Abs. 1 | kritische IKT-Drittdienstleister und federführende Überwachungsbehörde | DORA für IT-Dienstleister |
| Delegierte VO (EU) 2025/295 (RTS) | 24.10.2024 / 13.02.2025 | Antrag auf freiwillige Einstufung als kritisch, Informationen der kritischen Dienstleister an die Überwachungsbehörde, Vorlage zu Unterauftragsvereinbarungen, Bewertung der Abhilfemaßnahmen | Art. 41 Abs. 2 / Art. 41 Abs. 1 lit. a, b, d | IKT-Drittdienstleister und Behörden | DORA für IT-Dienstleister |
| Delegierte VO (EU) 2025/420 (RTS) | 16.12.2024 / 24.03.2025 | Zusammensetzung, Aufgaben und Arbeitsweise des gemeinsamen Untersuchungsteams aus ESA und nationalen Behörden | Art. 41 Abs. 2 / Art. 41 Abs. 1 lit. c | nur Behörden | DORA für IT-Dienstleister |
Gemeinsame Leitlinien der ESA
| Leitlinie | vom / gilt ab | Gegenstand | Grundlage | Rahmen | Vertiefung |
|---|---|---|---|---|---|
| JC 2024 34 | gilt ab 19.05.2025 | Schätzung der aggregierten jährlichen Kosten und Verluste schwerwiegender IKT-Vorfälle, die auf Anfrage der Behörde gemeldet werden | Art. 11 Abs. 11 / Art. 11 Abs. 10 | Vollrahmen ohne Kleinstunternehmen, im Art.-16-Rahmen keine Meldung vorgesehen | IKT-Vorfälle melden |
| JC/GL/2024/36 | 06.11.2024 / 17.01.2025 | Zusammenarbeit und Informationsaustausch zwischen ESA und nationalen Behörden im Überwachungsrahmen | Art. 32 Abs. 7 | nur Behörden | DORA für IT-Dienstleister |
Laut Compliance-Tabelle der ESA wendet die BaFin die Leitlinie JC 2024 34 an. Eine eigene Liste der übernommenen Leitlinien auf der BaFin-Seite haben wir am 06.11.2026 nicht gefunden.
Welche Berichtigungen betreffen den deutschen Text?
Eine Berichtigung korrigiert den Wortlaut einer oder mehrerer Sprachfassungen und gilt so, als hätte der Text von Anfang an richtig gelautet. Das kann wie bei den Spaltencodes des Informationsregisters ändern, was Institute einreichen. Wer mit einer älteren Kopie oder einem frühen Auszug arbeitet, liest den falschen Wortlaut. Für die deutsche Fassung sind diese vier Berichtigungen im Amtsblatt verzeichnet:
| Berichtigung vom | Rechtsakt | Stelle | Was sich ändert |
|---|---|---|---|
| 19.12.2024 | DORA | Art. 6 Abs. 8 lit. h | Die Kommunikationsstrategie bezieht sich auf IKT-Vorfälle, die nach Art. 14 offengelegt werden müssen. Vorher las sich der Satz so, als müsse die Strategie selbst offengelegt werden. |
| 15.05.2025 | Delegierte VO 2024/1774 | Art. 22 UAbs. 1 lit. d | Aufbewahrung von Nachweisen zu Vorfällen verweist auf Art. 8 Abs. 2 der Delegierten VO 2024/1772 statt auf deren Art. 15 (alle Sprachfassungen). |
| 03.07.2025 | Delegierte VO 2025/1190 | Art. 9 Abs. 6 | „Testmanagern“ statt „Testleitern“. |
| 19.09.2025 | Durchführungs-VO 2024/2956 | Anhang I, Vorlagen B_05.01, B_06.01, B_07.01 | Die Art des Codes für den Dienstleister wird direkt angegeben (LEI, EUID, CRN, VAT, PNR, NIN) statt als Ländercode mit Unterstrich. Die Spaltencodes der Funktionsvorlage B_06.01 ab der Bewertung der Kritikalität rücken um eine Nummer vor (B_06.01.0050 bis 0100 statt 0060 bis 0110). Dazu zwei kleinere Korrekturen (alle Sprachfassungen). |
Weitere Berichtigungen betreffen nur andere Sprachfassungen, etwa die französische Fassung der Meldeverordnungen 2025/301 und 2025/302.
Beispiel: die Muster-Factoring GmbH filtert die Landkarte
Fiktives Beispiel, kein Kunde. Die Muster-Factoring GmbH (23 Beschäftigte, 61 Mio. EUR Bilanzsumme) wendet ab dem 01.01.2027 den vereinfachten Rahmen nach Art. 16 an, das Meldewesen schon seit dem 17.01.2025 (§ 1a Abs. 2a i. V. m. § 65a Abs. 3 KWG). Für ihr Normenregister geht die Compliance-Beauftragte die Landkarte Zeile für Zeile durch:
| Rechtsakt | Ergebnis für die Muster-Factoring GmbH | Ab wann |
|---|---|---|
| 2024/1774 | Titel III (Art. 28-41) anwenden, Titel II nicht | 01.01.2027 |
| 2024/1772, 2025/301, 2025/302 | anwenden. Ob Art. 8 Abs. 2 der Delegierten VO 2024/1772 für die KWG-Gruppe gilt, ist offen und auf der Seite IKT-Vorfälle melden erklärt | seit 17.01.2025 |
| 2024/2956, 2025/532 | anwenden, weil das Institut kein Kleinstunternehmen ist | 01.01.2027 |
| 2024/1773 | nicht anwenden, Art. 28 Abs. 2 gilt im Art.-16-Rahmen nicht | - |
| 2025/1190 | nicht anwenden, kein TLPT im Art.-16-Rahmen | - |
| 2024/1502, 2024/1505, 2025/295, 2025/420, JC/GL/2024/36 | keine eigenen Pflichten, nur zur Information über den Überwachungsrahmen | - |
| JC 2024 34 | nicht anwenden, im Art.-16-Rahmen keine Meldung der Kosten und Verluste vorgesehen | - |
Das Ergebnis sind sechs Rechtsakte mit Fundstelle, Stand und Berichtigung im Normenregister. Für die internen Richtlinien legt die Compliance-Beauftragte fest, dass sie nur noch die Amtsblattfassung zitieren. Welche Pflichten daraus im Einzelnen folgen, steht in der Pflichtenmatrix und auf der Seite zu Art. 16.
Drei typische Lücken beim Umgang mit Level 2
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Entwurf statt Amtsblatt zitiert | Viele Umsetzungsprojekte begannen 2023 und 2024 mit den Abschlussberichten der ESA, bevor die Kommission die Rechtsakte erlassen hatte. | Richtlinien verweisen auf Entwurfsnummern. Stellen, an denen die erlassene Fassung abweicht, bleiben unbemerkt. | Alle Verweise auf die Amtsblattfassung mit Nummer und Datum umstellen und die betroffenen Abschnitte einmal am erlassenen Text gegenlesen. |
| Berichtigungen nicht nachgezogen | Berichtigungen erscheinen als eigene Dokumente im Amtsblatt und fallen bei einer einmaligen Ablage der Texte nicht auf. | Ausfüllhilfen und Richtlinien arbeiten mit überholtem Wortlaut, etwa mit den alten Spaltencodes der Funktionsvorlage B_06.01 im Informationsregister. | Je Rechtsakt im Normenregister festhalten, ob Berichtigungen vorliegen, und den Stand bei jeder Überprüfung des Registers mitprüfen (unsere Empfehlung). |
| Überwachungsrechtsakte als Pflichtenquelle gelesen | Alle zwölf Rechtsakte ergänzen DORA, ihre Adressaten sind aber verschieden. | Finanzunternehmen oder Dienstleister bauen Prozesse für Gebühren, Untersuchungsteams oder Einstufungskriterien auf, die sich an die Aufsicht oder an eingestufte kritische Dienstleister richten. | Für jeden Rechtsakt den Adressaten notieren. Die Einstufung als kritisch nimmt allein die Aufsicht vor. |
Wie wir unterstützen
Wir gleichen Ihre Richtlinien und Nachweise mit den Level-2-Texten ab, die für Ihren Rahmen gelten, und halten Fundstelle und Stand fest. Den Einstieg bietet die DORA-Gap-Analyse. Institute der KWG-Gruppe, die zum 01.01.2027 von der BAIT in den vereinfachten Rahmen wechseln, finden das passende Angebot im Umstieg von der BAIT.
Häufige Fragen
Welche Fassung zitieren wir in internen Richtlinien?+
Was ist der Unterschied zwischen einer RTS und einer Delegierten Verordnung?+
Gilt die Delegierte Verordnung 2024/1774 vollständig für Institute nach Art. 16?+
Sind die Leitlinien der ESA für uns verbindlich?+
Wo finde ich die amtlichen deutschen Texte?+
Weiterlesen
- DORA Verordnung (EU) 2022/2554: Aufbau, Fristen, Aufsicht
- DORA Anforderungen: Pflichtenmatrix für Vollrahmen und Art. 16
- Art. 16 DORA: der vereinfachte IKT-Risikomanagementrahmen
- IKT-Risikomanagement nach DORA: Rahmen und DOR-Strategie
- DORA-Informationsregister: Aufbau, Pflichtfelder, Einreichung
- IKT-Drittdienstleister steuern: DORA-Verträge nach Art. 30
- DORA-Meldepflicht: IKT-Vorfälle klassifizieren und melden
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 11, 15, 16, 18, 20, 26, 28, 30, 31, 32, 41, 43 (abgerufen am 2026-11-06)
- Berichtigung der Verordnung (EU) 2022/2554 vom 19.12.2024 (deutsche Fassung) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 und Berichtigung vom 15.05.2025 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1772 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/301 (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2025/302 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/1190 und Berichtigung vom 03.07.2025 (abgerufen am 2026-11-06)
- Durchführungsverordnung (EU) 2024/2956 und Berichtigung vom 19.09.2025 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1773 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/532 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1502 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1505 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/295 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/420 (abgerufen am 2026-11-06)
- ESA: Gemeinsame Leitlinien JC 2024 34 zur Schätzung der aggregierten jährlichen Kosten und Verluste, mit Compliance-Tabelle (abgerufen am 2026-11-06)
- ESA: Joint Guidelines JC/GL/2024/36 on the oversight cooperation and information exchange (englisch) (abgerufen am 2026-11-06)
- BaFin: FAQ zu DORA, Frage 11 (keine eigene Regelungskompetenz) (abgerufen am 2026-11-06)
- Amtsblatt der EU: SPARQL-Endpunkt der Cellar-Datenbank (Abfrage der auf DORA gestützten Rechtsakte und Berichtigungen) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).