
Stand: 2026-11-06
Diese Seite gilt für den Vollrahmen: Kapitalverwaltungsgesellschaften (KVG) mit Erlaubnis wenden Art. 5 bis 15 DORA an. Den vereinfachten Rahmen nach Art. 16 gibt es für sie nicht, die BaFin nennt frühere KAIT-Adressaten ausdrücklich als nicht erfasst. Ob und in welchem Rahmen DORA für Ihre Gesellschaft gilt, klärt die Seite DORA-Anwendungsbereich.
Für welche Kapitalverwaltungsgesellschaften gilt DORA?
Für OGAW- und AIF-Kapitalverwaltungsgesellschaften im Vollrahmen, ausgenommen kleine AIF-Verwalter:
| Gesellschaft | DORA | Grundlage |
|---|---|---|
| OGAW-KVG (Verwaltungsgesellschaft nach der OGAW-Richtlinie) | Vollrahmen nach Art. 5 bis 15, dazu Art. 28 bis 30, Meldewesen und Tests | Art. 2 Abs. 1 lit. l, Art. 3 Nr. 45 DORA |
| AIF-KVG mit Erlaubnis | Vollrahmen wie oben | Art. 2 Abs. 1 lit. k, Art. 3 Nr. 44 DORA |
| kleine AIF-Verwalter nach Art. 3 Abs. 2 der AIFM-Richtlinie | DORA gilt nicht | Art. 2 Abs. 3 lit. a DORA |
| KVG, die Kleinstunternehmen ist | Vollrahmen mit einzelnen Erleichterungen | Art. 3 Nr. 60 DORA, Prüfung auf der Seite DORA-Anwendungsbereich |
Für registrierte KVG nach § 44 KAGB, die die KAIT nicht erfasste, steht die Antwort in den Fragen unten.
Was ist aus der KAIT geworden?
Sie gilt nicht mehr. Die BaFin hat die KAIT (Rundschreiben 11/2019 (WA) in der Fassung vom 01.10.2019) zusammen mit VAIT und ZAIT mit Ablauf des 16.01.2025 aufgehoben, ohne weitere Übergangsfrist. Laut Informationsschreiben vom 19.12.2024 deckt DORA die bisherigen IT-Anforderungen im Wesentlichen ab. Eine Übergangsgruppe wie bei der BAIT (BAIT und DORA) gibt es für KVG nicht.
„Aufgehoben“ heißt: keine ausdrückliche Vorgabe der KAIT mehr. Die Pflichten dahinter stehen weiter im Gesetz: § 28 Abs. 1 Nr. 5 KAGB verlangt angemessene Kontroll- und Sicherheitsvorkehrungen für die Datenverarbeitung in Einklang mit DORA. Konkretisiert wird über die Level-2-Rechtsakte, vor allem die Delegierte Verordnung (EU) 2024/1774 (DORA-Verordnung).
Wohin wandern die KAIT-Kapitel?
In den Vollrahmen von DORA, die RTS 2024/1774 und Art. 28 bis 30. Einen eigenen Abgleich der KAIT mit DORA hat die BaFin nicht veröffentlicht. Ihre Aufsichtsmitteilung vom 08.07.2024 vergleicht BAIT und VAIT Kapitel für Kapitel und hält fest, die Anforderungen der KAIT seien „in vielen Fällen vergleichbar, sodass sich die Ergebnisse in der Regel übertragen lassen“. Auf dieser Grundlage überträgt die Tabelle die Zuordnung auf die acht Kapitel der KAIT. Die Zuordnung ist unsere, die Tz.-Bereiche stammen aus dem KAIT-Text. Ein Mapping Textziffer für Textziffer gibt es als Excel nur für die BAIT, auf der Seite BAIT und DORA.
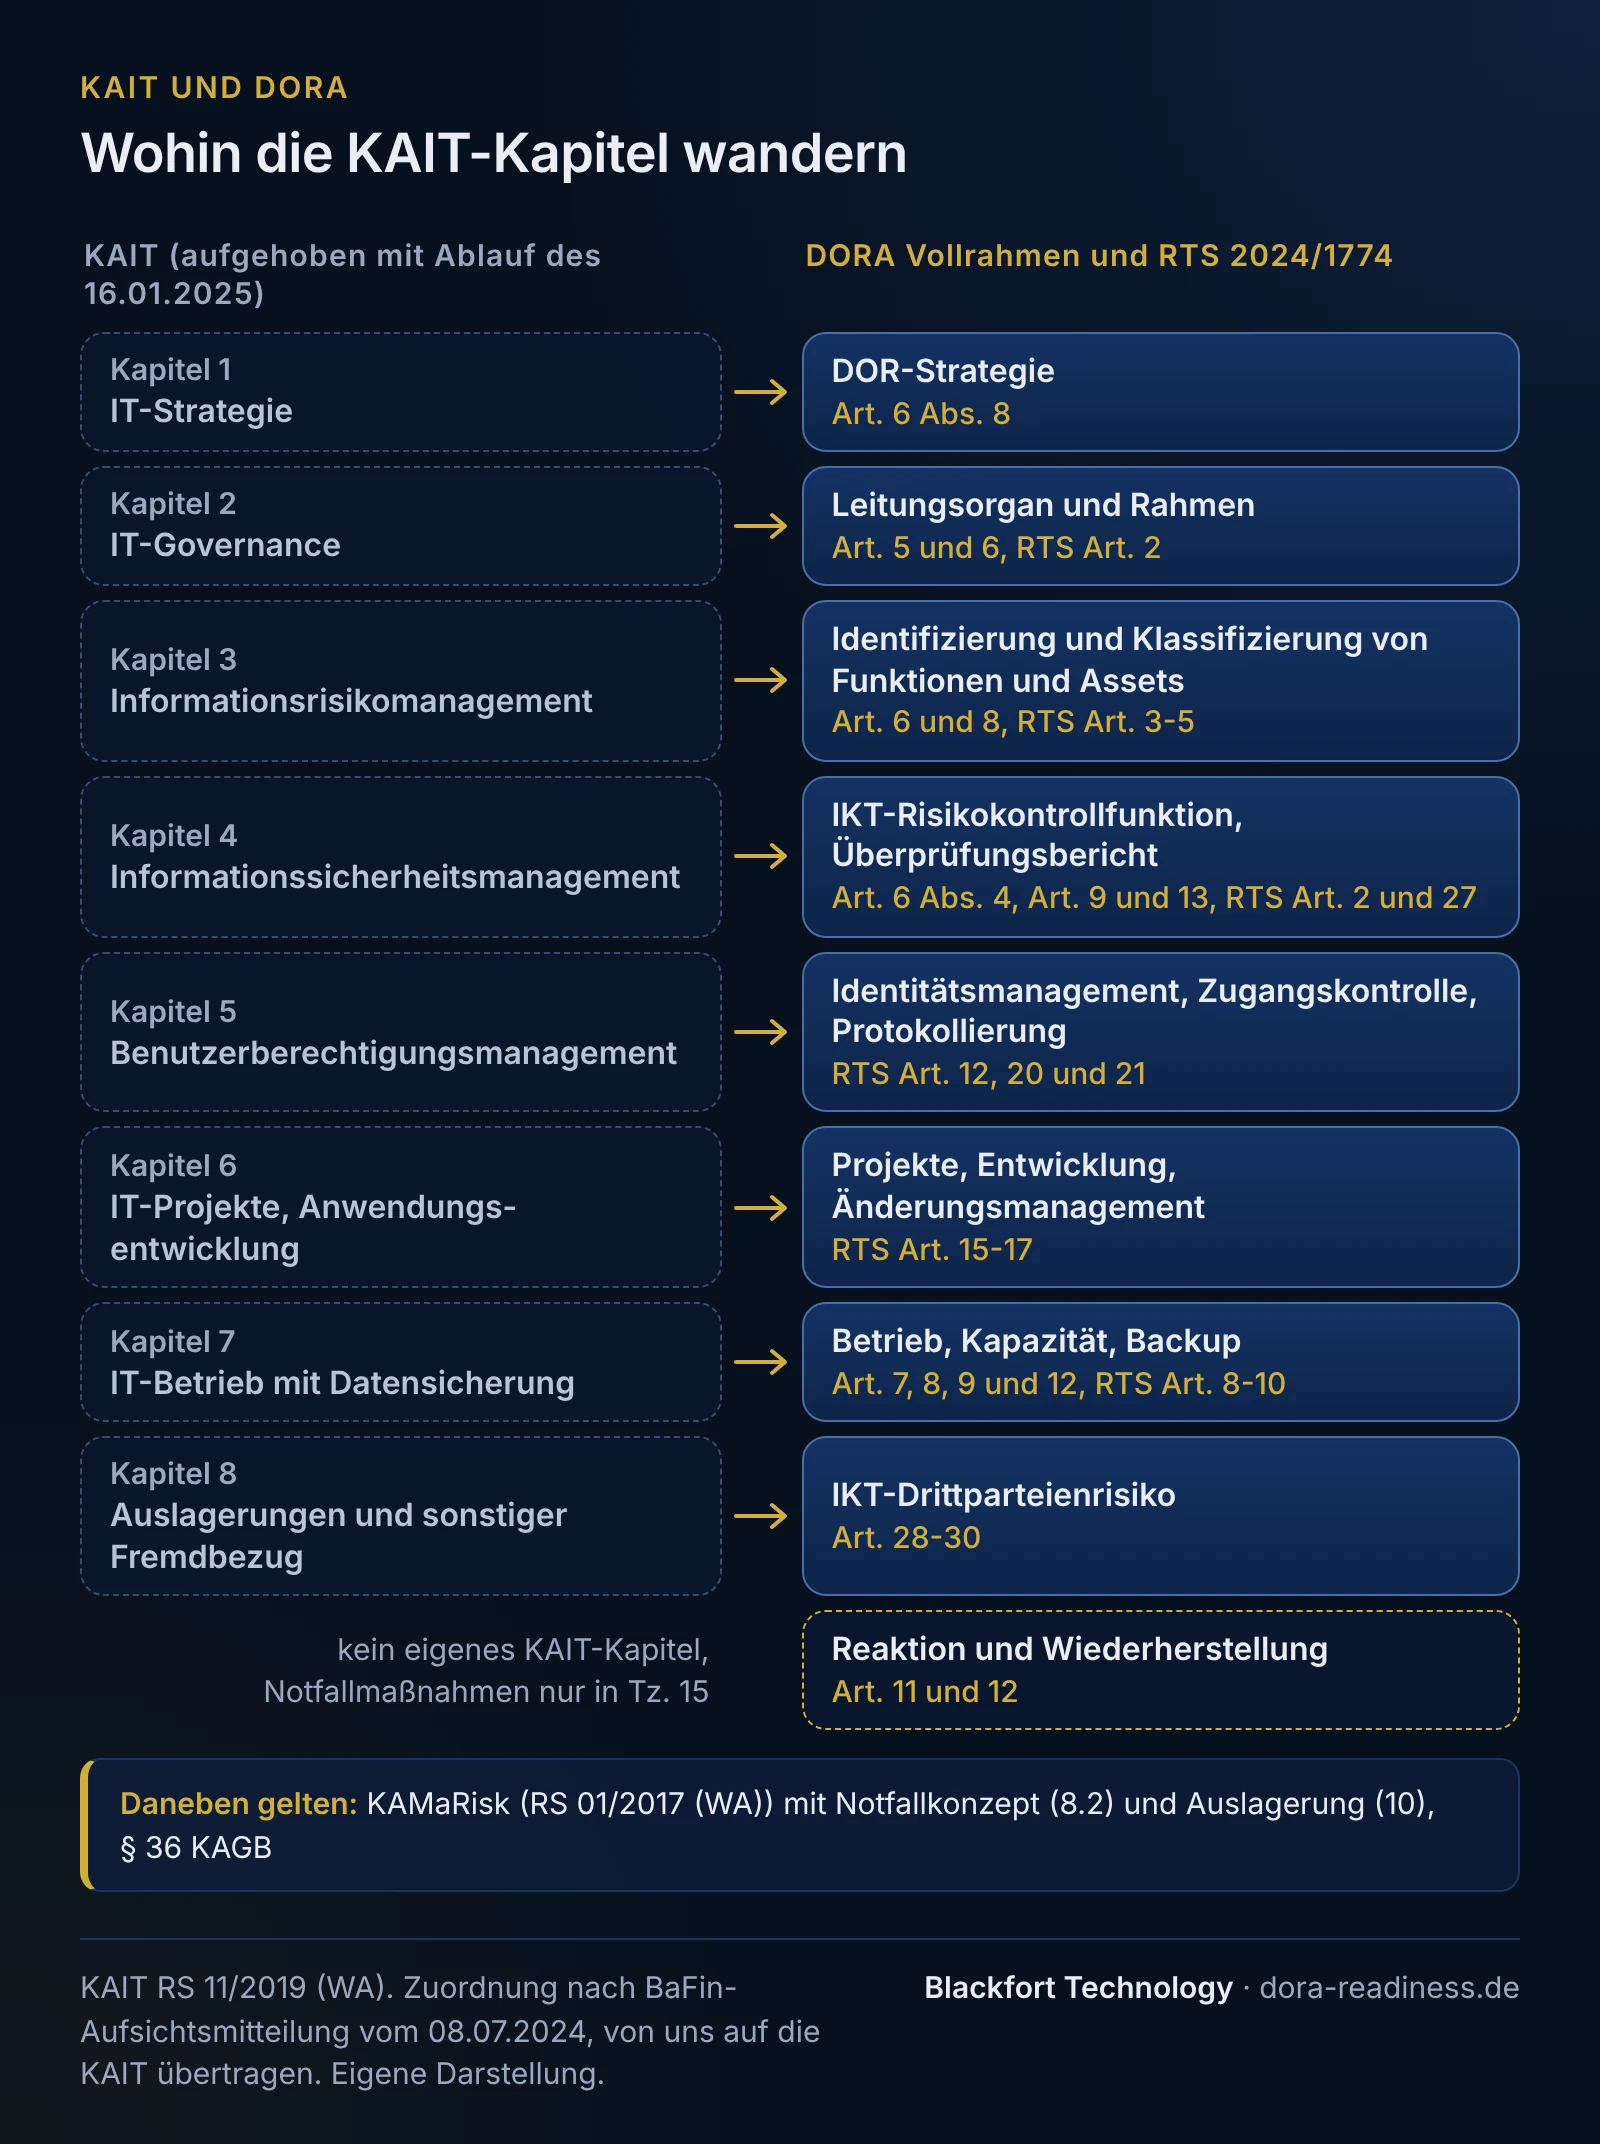
| KAIT-Kapitel (Tz.) | DORA und RTS 2024/1774 | Was sich ändert | Nachweis unter DORA (unsere Einordnung) |
|---|---|---|---|
| 1 IT-Strategie (1 bis 5) | Art. 6 Abs. 8 | Die KAIT verlangte eine IT-Strategie mit sechs Mindestinhalten. DORA verlangt eine Strategie für die digitale operationale Resilienz (DOR-Strategie) als Teil des Rahmens. Wie beide zueinander stehen, erklärt die Seite IKT-Risikomanagement. | DOR-Strategie mit Beschluss der Geschäftsleitung |
| 2 IT-Governance (6 bis 15) | Art. 5 und 6, RTS Art. 2 | Das Leitungsorgan verantwortet den gesamten IKT-Risikomanagementrahmen und hält seine IKT-Kenntnisse durch Schulungen aktuell. Die Notfallmaßnahmen aus Tz. 15 gehen in Art. 11 auf. | Aufgabenverteilung, Beschlüsse, Schulungsnachweise der Geschäftsleitung |
| 3 Informationsrisikomanagement (16 bis 23) | Art. 6 und 8, RTS Art. 3 bis 5 | Informationsverbund und Schutzbedarfsfeststellung gehen in die Identifizierung und Klassifizierung aller IKT-gestützten Funktionen und der Informations- und IKT-Assets über, mindestens jährlich überprüft. | Inventar der Funktionen und Assets mit Klassifizierung |
| 4 Informationssicherheitsmanagement (24 bis 31) | Art. 6 Abs. 4, Art. 9 und 13, RTS Art. 2 und 27 | DORA nennt den Informationssicherheitsbeauftragten nicht. Die IKT-Risikokontrollfunktion ähnelt ihm laut BaFin, ist aber breiter angelegt. Statt des vierteljährlichen ISB-Berichts (Tz. 31) sieht DORA den Bericht über die Überprüfung des Rahmens vor (Art. 6 Abs. 5, RTS Art. 27). | Benennung der Kontrollfunktion, Informationssicherheitsleitlinie, Überprüfungsbericht |
| 5 Benutzerberechtigungsmanagement (32 bis 40) | RTS Art. 12, 20 und 21 | Ausdrückliche Vorgaben zu Identitätsmanagement und Zugangskontrolle mit dem Grundsatz „Need-to-use“. Die Protokollierung aus Tz. 39 findet sich in der Datenaufzeichnung nach RTS Art. 12. | Zugangskontrollverfahren, Rezertifizierungen, Protokollauswertung |
| 6 IT-Projekte, Anwendungsentwicklung, auch durch Endbenutzer in den Fachbereichen (41 bis 55) | RTS Art. 15 bis 17 | Mehr Einzelvorgaben zu Projekten und Entwicklung, Änderungsmanagement für alle IKT-Systeme. Eine eigene IDV-Regelung kennt DORA nicht, die Anwendungen der Fachbereiche sind nach unserer Lesart Informations- und IKT-Assets. | Projekt- und Änderungsverfahren, Asset-Inventar einschließlich IDV |
| 7 IT-Betrieb, inklusive Datensicherung (56 bis 62) | Art. 7, 8, 9 und 12, RTS Art. 8 bis 10 | Betrieb, Kapazität, Schwachstellen und Patches im Detail. Aus dem Datensicherungskonzept wird die Backup-Richtlinie mit Wiederherstellung auf getrennten Systemen. | Betriebsverfahren, Kapazitätsplanung, Backup-Richtlinie, Testprotokolle |
| 8 Auslagerungen und sonstiger Fremdbezug von IT-Dienstleistungen (63 bis 68) | Art. 28 bis 30, Delegierte Verordnungen (EU) 2024/1773 und 2025/532 | Jede Vereinbarung über IKT-Dienstleistungen, mit Informationsregister, Prüfung vor Vertragsschluss und Pflichtinhalten. § 36 KAGB gilt daneben, siehe unten. | Informationsregister, Leitlinie für IKT-Dienstleistungen, Verträge nach Art. 30 |
Drei Kapitel der BAIT fehlen in der KAIT: operative Informationssicherheit, IT-Notfallmanagement und Kritische Infrastrukturen. Für DORA am wichtigsten ist das Notfallmanagement. Notfallmaßnahmen standen in der KAIT nur in Tz. 15, im Übrigen verwies sie auf das Notfallkonzept nach Ziffer 8.2 KAMaRisk (Tz. 6). Hier verlangt DORA am meisten zusätzlich (Art. 11 und 12), Einzelheiten stehen auf der Seite IKT-Geschäftsfortführung.
Welche KAMaRisk gilt, und was würde der Entwurf ändern?
Es gilt die KAMaRisk in der Fassung vom 10.01.2017 (Rundschreiben 01/2017 (WA)). Sie konkretisiert Vorgaben der AIFM-Level-2-Verordnung zu Organisation, Risikomanagement und Auslagerung. Die KAIT hatte die IT-Anforderungen der KAMaRisk nur konkretisiert und ausdrücklich unberührt gelassen (KAIT, Vorbemerkung Tz. 2). Mit der KAIT ist diese Konkretisierung weggefallen, die IT-Stellen der KAMaRisk stehen weiter im Rundschreiben.
Am 12.06.2026 hat die BaFin eine geänderte Fassung zur Konsultation gestellt (Konsultation 06/2026), Stellungnahmen waren bis 01.07.2026 möglich. Anlass ist laut BaFin vor allem das Fondsrisikobegrenzungsgesetz zur Umsetzung der AIFMD II, daneben streicht der Entwurf Doppelungen mit DORA. Eine endgültige Fassung war am 06.11.2026 nicht veröffentlicht. Die mittlere Spalte zeigt deshalb nur einen Entwurf, es gilt weiter die Fassung von 2017.
| Stelle | Geltende Fassung (10.01.2017) | Entwurf vom 12.06.2026 (nicht in Kraft) | Was das neben DORA heißt (unsere Einordnung) |
|---|---|---|---|
| 4.1 Tz. 3, wesentliche Risiken | operationelle Risiken einschließlich Rechts- und Reputationsrisiken | IKT-Risiken werden als Teil der operationellen Risiken ausdrücklich genannt | IKT-Risiken gehören schon heute in die Risikoinventur. Der IKT-Risikomanagementrahmen nach Art. 6 liefert die Bewertung dafür. |
| 8.1 Elektronische Datenverarbeitung | Tz. 1 und 2: geeignete Systeme nach Geschäft und Risiko. Tz. 3 bis 5: Schutzziele, Standards, Berechtigungen, Tests, Abnahme und Freigabe | Tz. 3 bis 5 gestrichen. Tz. 1 und 2 stehen nicht in der Änderungsübersicht. | Die gestrichenen Inhalte regeln DORA und die RTS ausführlicher, etwa Zugangskontrolle (RTS Art. 21) und Änderungsmanagement (RTS Art. 17). |
| 8.2 Notfallkonzept | Notfallkonzept nach Art. 57 Abs. 3 AIFM-Level-2-Verordnung, abgestimmte Konzepte bei Auslagerung zeitkritischer Prozesse, Pläne für den Wechsel der Verwahrstelle | nicht in der Änderungsübersicht | Das Notfallkonzept bleibt, die IKT-Geschäftsfortführung nach Art. 11 wird sein IKT-Teil. Der Plan für den Verwahrstellenwechsel hat in DORA kein Gegenstück und bleibt eigenständig. |
| 10 Outsourcing | Auslagerung und Abgrenzung zum sonstigen Fremdbezug, ohne Bezug auf DORA | heißt „Auslagerung“. Neu: IKT-Dienstleistungen nach Art. 3 Nr. 21 DORA, die Art. 28 bis 30 unterliegen, fallen nicht in den Anwendungsbereich von Abschnitt 10 | Für IKT-Dienstleistungen würde die KAMaRisk zurücktreten, wie AT 9 der MaRisk für Banken (MaRisk und DORA). § 36 KAGB selbst ändert der Entwurf nicht. |
Unsere Empfehlung bis zur Endfassung: Streichen Sie nichts aus den eigenen Unterlagen, nur weil der Entwurf eine Stelle streicht.
Auslagerung nach KAGB und IKT-Dienstleister nach DORA: was gilt doppelt?
Viele Verträge fallen unter beide Regelwerke, einige nur unter eines. § 36 KAGB regelt die Auslagerung von Aufgaben der KVG: Bedingungen wie Qualifikation, Überwachung, Weisungs- und Kündigungsrechte, und eine Anzeige an die BaFin, bevor die Auslagerungsvereinbarung in Kraft tritt (§ 36 Abs. 2). Die KAMaRisk konkretisiert das in Abschnitt 10. Den sonstigen Fremdbezug von IT-Dienstleistungen regelte die KAIT in Kapitel 8.
DORA erfasst jede vertragliche Vereinbarung über IKT-Dienstleistungen, ob Auslagerung oder nicht. Für jeden Vertrag stellen sich damit zwei getrennte Fragen: Ist er eine Auslagerung nach § 36 KAGB? Ist er eine IKT-Dienstleistung nach Art. 3 Nr. 21 DORA, und unterstützt sie eine kritische oder wichtige Funktion? Wie Sie Funktionen einstufen, zeigt die Seite Kritische oder wichtige Funktionen, den Aufbau des Registers die Seite Informationsregister, die Vertragsinhalte die Seite IKT-Drittdienstleister steuern.
Organisatorisch hilft Art. 5 Abs. 3 DORA: KVG, die keine Kleinstunternehmen sind, richten eine Funktion zur Überwachung der IKT-Verträge ein oder benennen dafür ein Mitglied der Geschäftsleitung. Diese Aufgabe kann das bestehende Auslagerungsmanagement übernehmen, das die Anzeigen nach § 36 KAGB ohnehin betreut.
Beispiel: Umbauplan für eine Kapitalverwaltungsgesellschaft
Fiktives Beispiel, kein Kunde. Die Muster-KVG mbH verwaltet mit 42 Beschäftigten Spezial-AIF und hat eine Erlaubnis als AIF-KVG. Mit 42 Beschäftigten ist sie kein Kleinstunternehmen. Das Informationsregister steht seit 2025, viele Unterlagen folgen aber noch der Gliederung der KAIT. Welche Pflichten sie zuerst angeht, zeigt die Seite DORA-Anforderungen. Das Portfoliomanagementsystem bezieht sie als Cloud-Dienst, das Rechenzentrum betreibt ein externer IT-Dienstleister, die Fondsbuchhaltung läuft im eigenen Haus.
Umbauplan KAIT → DORA (Vorlage, fiktiv ausgefüllt, Stand 06.11.2026):
| Unterlage aus der KAIT-Zeit | Was daraus wird | Grundlage | Verantwortlich | Nachweis | bis |
|---|---|---|---|---|---|
| IT-Strategie (KAIT Tz. 1 bis 5) | bleibt als Bindeglied zur Geschäftsstrategie, wird um die Inhalte der DOR-Strategie ergänzt und mit ihr in einem Dokument geführt | Art. 6 Abs. 8 DORA | Geschäftsleitung | Beschluss der Geschäftsleitung | 12/2026 |
| Informationssicherheitsbeauftragter (KAIT Tz. 27 bis 31), berichtet bisher an die IT-Leitung | Rolle bleibt. Die Aufgaben der IKT-Risikokontrollfunktion werden ihm ausdrücklich zugeordnet, die Berichtslinie geht direkt an die Geschäftsleitung | Art. 6 Abs. 4 DORA | Geschäftsleitung | Stellenbeschreibung, Organigramm | 12/2026 |
| Informationsverbund und Schutzbedarfsfeststellung (KAIT Tz. 19 bis 21) | gehen in das Inventar der Funktionen, Informations- und IKT-Assets mit Klassifizierung über | Art. 8 Abs. 1 und 4 DORA, RTS Art. 4 und 5 | IT-Leitung mit den Fachbereichen | Inventar mit Klassifizierung | 03/2027 |
| IDV-Register (KAIT Tz. 55), darin die Excel-Mappe zur Anteilspreisprüfung | wird Teil des Asset-Inventars, jede Anwendung mit Klassifizierung und verantwortlicher Person | Art. 8 Abs. 1 DORA (unsere Lesart) | Fondsbuchhaltung, Informationssicherheit | Inventarauszug | 03/2027 |
| Berechtigungskonzept mit Rezertifizierung (KAIT Kapitel 5) | bleibt, ergänzt um Identitätsmanagement und Need-to-use | RTS Art. 20 und 21 | Informationssicherheit | Rezertifizierungsprotokolle | 06/2027 |
| Änderungsverfahren (KAIT Tz. 59 und 60) | gilt für alle Änderungen an IKT-Systemen | RTS Art. 17 | IT-Leitung | Änderungsprotokoll | 03/2027 |
| Datensicherungskonzept (KAIT Tz. 62) | wird zur Backup-Richtlinie, Wiederherstellung auf getrennten Systemen wird getestet | Art. 12 DORA | IT-Leitung | Richtlinie, Testprotokoll | 06/2027 |
| Notfallkonzept nach KAMaRisk 8.2 mit den Notfallmaßnahmen nach KAIT Tz. 15 | bleibt das Dach. Neu dazu: IKT-Geschäftsfortführungsleitlinie, BIA, Reaktions- und Wiederherstellungspläne, Krisenmanagementfunktion. Der Plan für den Verwahrstellenwechsel bleibt unverändert | Art. 11 und 12 Abs. 6 DORA, KAMaRisk 8.2 | Geschäftsleitung, Notfallbeauftragter | Leitlinie, BIA, Übungsbericht | 03/2027 |
| Vertragsübersicht zum sonstigen Fremdbezug (KAIT Tz. 66) und Liste der Auslagerungen | werden mit dem Informationsregister abgeglichen. Jeder Vertrag erhält die Kennzeichen „Auslagerung nach § 36 KAGB“ und „IKT-Dienstleistung“ | Art. 28 Abs. 3 DORA, § 36 KAGB | Auslagerungsmanagement | abgeglichene Listen | 12/2026 |
| Risikobewertung vor jedem Fremdbezug (KAIT Tz. 65) | wird zur Prüfung vor Vertragsschluss, in einem Formular mit der Auslagerungsprüfung | Art. 28 Abs. 4 DORA | Einkauf, Auslagerungsmanagement | Prüfformular | 12/2026 |
Keine Zeile streicht eine Schutzmaßnahme oder Rolle: Jede Unterlage bekommt eine neue Grundlage oder einen neuen Zuschnitt. Beim Abgleich der Verträge ist das Portfoliomanagementsystem als Cloud-Dienst zugleich Auslagerung nach § 36 KAGB und IKT-Dienstleistung für eine kritische oder wichtige Funktion, Anzeige, Registereintrag und Vertragsinhalte nach Art. 30 Abs. 3 gelten nebeneinander.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Notfallkonzept ohne IKT-Geschäftsfortführung | Die KAIT hatte kein eigenes Notfallkapitel. Das Notfallkonzept nach KAMaRisk 8.2 wurde nach der Aufhebung als vollständig betrachtet. | Business-Impact-Analyse, Wiederherstellungsziele je Funktion, jährliche Tests und Krisenmanagementfunktion nach Art. 11 und 12 fehlen. | Das Notfallkonzept um eine IKT-Geschäftsfortführungsleitlinie als Bestandteil ergänzen (Art. 11 Abs. 1), BIA und Testplan gemeinsam führen. |
| KAMaRisk-Entwurf als geltend behandelt | Nach der Konsultation wurden Richtlinien schon nach dem Entwurf vom 12.06.2026 gekürzt. | Für die geltende Fassung von 2017 fehlt der Nachweis zu 8.1 Tz. 3 bis 5, etwa zu Berechtigungen und Abnahme. | Inhalte unter der DORA-Gliederung weiterführen, mit Verweis auf 8.1 Tz. 3 bis 5. Den Entwurf erst mit der Endfassung umsetzen. |
| IDV-Anwendungen fehlen im IKT-Inventar | Das IDV-Register aus KAIT Tz. 55 wird im Fachbereich weitergeführt, das neue Asset-Inventar erfasst nur Systeme der IT. | Tabellen und Makros, die etwa Anteilspreise prüfen, sind nicht klassifiziert (Art. 8 Abs. 1) und stehen in keinem Wiederherstellungsplan. | Das IDV-Register in das Inventar übernehmen und jede Anwendung einer Funktion zuordnen. |
Beispiel, Umbauplan und Lücken sind unsere fachliche Einordnung aus dem Wortlaut von DORA, KAGB, KAMaRisk und den Veröffentlichungen der BaFin. Die Einordnung ist allgemeine Information, für Ihre Gesellschaft ist sie im Einzelfall zu prüfen.
Wie wir unterstützen
Für KVG beginnen wir mit der DORA-Gap-Analyse im Vollrahmen. Sie zeigt, wo KAIT-Unterlagen, KAMaRisk und DORA noch auseinanderlaufen, und endet mit einem Maßnahmenplan. Grenzfälle, etwa ob ein Vertrag eine Auslagerung nach § 36 KAGB ist, markieren wir für Ihre Rechtsberatung. Wer den Bestand gleich umstellen will, findet Umfang und Preis im Paket Umstieg von der KAIT.
Häufige Fragen
Gilt die KAIT noch?+
Gilt DORA für registrierte KVG nach § 44 KAGB?+
Prüft der Abschlussprüfer der KVG die Einhaltung von DORA?+
Müssen KVG IKT-Vorfälle nach DORA melden?+
Weiterlesen
- DORA Anwendungsbereich: wer betroffen ist, welcher Rahmen gilt
- BAIT und DORA: Aufhebung, Übergang und Mapping als Excel
- DORA Anforderungen: Pflichtenmatrix für Vollrahmen und Art. 16
- IKT-Risikomanagement nach DORA: Rahmen und DOR-Strategie
- DORA-Informationsregister: Aufbau, Pflichtfelder, Einreichung
- IKT-Drittdienstleister steuern: DORA-Verträge nach Art. 30
- DORA-Zertifizierung und DORA-Prüfung: wer prüft was?
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 2, 3, 4, 5, 6, 8, 11, 12, 16, 28 bis 30 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement), Titel II (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 11/2019 (WA) KAIT in der Fassung vom 01.10.2019 (aufgehoben, archivierte Kopie der BaFin-PDF vom 26.06.2024) (abgerufen am 2026-11-06)
- BaFin: Meldung vom 09.01.2025 „DORA kommt: Änderungen bei den aufsichtlichen Anforderungen an die IT“ (Aufhebung von KAIT, VAIT, ZAIT) (abgerufen am 2026-11-06)
- BaFin: Informationsschreiben vom 19.12.2024 „Aufhebung der Aufsichtlichen Anforderungen an die IT“ (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 08.07.2024 (Stand Juni 2024), Hinweise zur Umsetzung von DORA im IKT-Risikomanagement und IKT-Drittparteienrisikomanagement, Vorwort und Abschnitte II.1 bis II.8 (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 21.08.2025, Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen (Artikel 16 DORA), Vorwort (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 01/2017 (WA) KAMaRisk in der Fassung vom 10.01.2017, Abschnitte 4.1, 8.1, 8.2 und 10 (abgerufen am 2026-11-06)
- BaFin: Meldung vom 12.06.2026 „KAMaRisk: Bafin konsultiert Rundschreiben“ (abgerufen am 2026-11-06)
- BaFin: Konsultation 06/2026, KAMaRisk Änderungsübersicht/Konsultationsfassung (Entwurf vom 12.06.2026) (abgerufen am 2026-11-06)
- Kapitalanlagegesetzbuch, § 28 Abs. 1 Nr. 5 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Kapitalanlagegesetzbuch, § 36 Abs. 1 und 2 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Kapitalanlagegesetzbuch, § 38 Abs. 3 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).