
Stand: 2026-11-06
Diese Seite richtet sich an Finanzunternehmen, die wissen wollen, ob neben DORA noch NIS2 greift, und an Leserinnen und Leser aus der NIS2-Welt, die einen Finanzkunden oder eine Konzerngesellschaft einordnen. Ob und in welchem Rahmen DORA selbst gilt, klärt die Seite DORA-Anwendungsbereich. Wie Unternehmen außerhalb des Finanzsektors NIS2 umsetzen, sich registrieren und melden, erklärt NIS2-Readiness: NIS2 umsetzen.
Warum geht DORA der NIS2-Richtlinie vor?
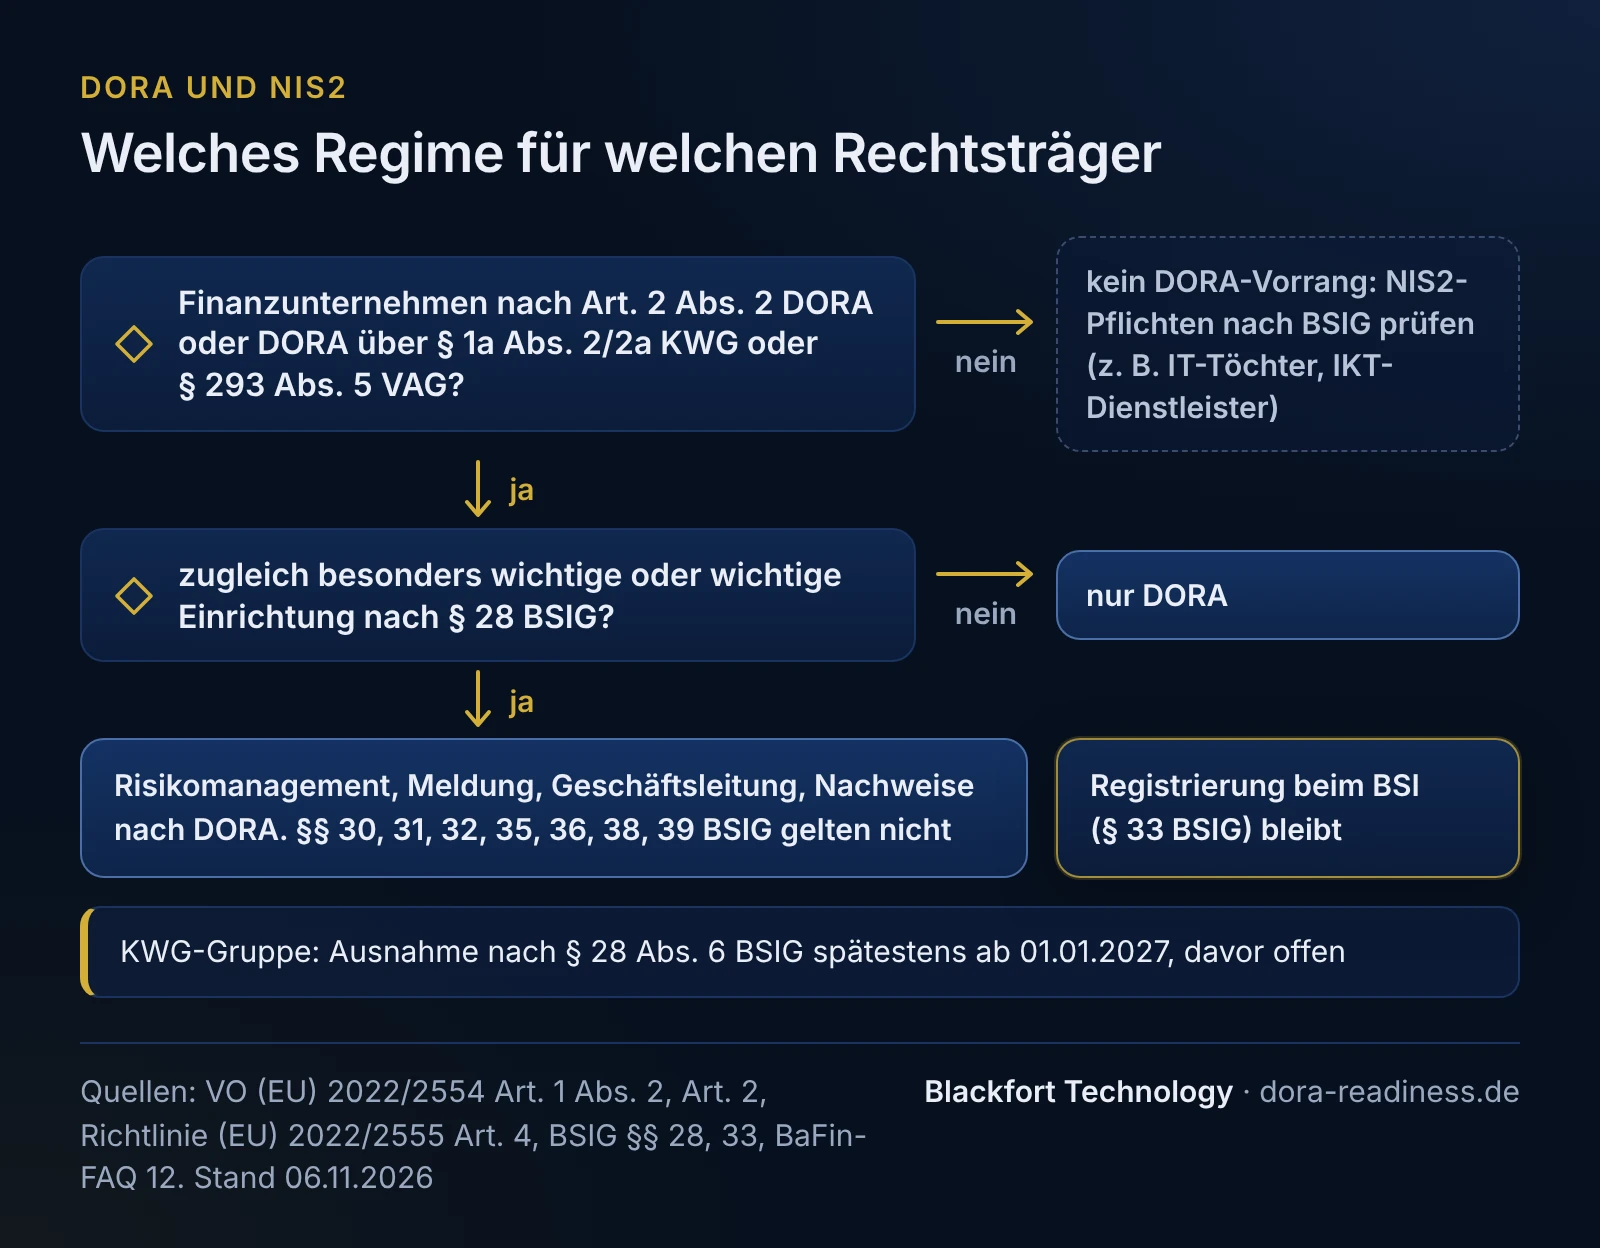
Weil beide Rechtsakte es so regeln. Art. 4 Abs. 1 der NIS2-Richtlinie (EU) 2022/2555 lässt deren einschlägige Bestimmungen, einschließlich der Bestimmungen über Aufsicht und Durchsetzung in Kapitel VII, zurücktreten, wenn ein sektorspezifischer Rechtsakt der Union von der Einrichtung Risikomanagementmaßnahmen oder die Meldung erheblicher Sicherheitsvorfälle verlangt und diese Anforderungen in ihrer Wirkung mindestens gleichwertig sind. Art. 1 Abs. 2 DORA erklärt sich für Finanzunternehmen, die nach NIS2 wesentliche oder wichtige Einrichtungen sind, zu einem solchen Rechtsakt. Erwägungsgrund 28 der NIS2-Richtlinie nennt die DORA-Bereiche, die an die Stelle treten: IKT-Risikomanagement, Vorfallbehandlung und Meldung, Tests, Informationsaustausch und Drittparteienrisiko. DORA bezeichnet sich in Erwägungsgrund 16 selbst als Lex specialis zur NIS2-Richtlinie. Das ist die Ebene der Richtlinie. Die deutsche Umsetzung im BSI-Gesetz nimmt weniger aus: § 28 Abs. 6 BSIG nennt sieben Vorschriften, die Aufsichts- und Durchsetzungsmaßnahmen des BSI nach §§ 61 und 62 gehören nicht dazu (Einzelheiten unten).
Die BaFin fasst das in FAQ 12 so zusammen: Die Vorgaben der DORA haben „Anwendungsvorrang gegenüber den NIS-2-Vorgaben zum Cybersicherheitsrisikomanagement und zum Meldewesen für erhebliche Sicherheitsvorfälle“ und verdrängen diese insoweit. Das deutsche NIS-2-Umsetzungsgesetz ist seit dem 06.12.2025 in Kraft.
Wer ist überhaupt beides?
Weniger Finanzunternehmen, als man vermutet. Im Sektor Finanzwesen nennt Anlage 1 zum BSI-Gesetz nur drei Einrichtungsarten: Kreditinstitute, deren Tätigkeit darin besteht, Einlagen oder andere rückzahlbare Gelder des Publikums entgegenzunehmen und Kredite für eigene Rechnung zu gewähren, Handelsplätze und zentrale Gegenparteien. Dazu kommen die Größenschwellen nach § 28 Abs. 1 und 2 BSIG: besonders wichtig ab 250 Beschäftigten oder bei mehr als 50 Mio. EUR Umsatz und mehr als 43 Mio. EUR Bilanzsumme, wichtig ab 50 Beschäftigten oder bei Umsatz und Bilanzsumme von jeweils mehr als 10 Mio. EUR. Gezählt wird nach § 28 Abs. 4 BSIG mit den Partner- und verbundenen Unternehmen nach der KMU-Empfehlung der Kommission, außer die Gesellschaft ist bei Beschaffenheit und Betrieb ihrer IT unabhängig von ihnen. Eine IT-Tochter erreicht die Schwellen deshalb oft schon über die Zahlen der Gruppe.
Versicherer, Kapitalverwaltungsgesellschaften, Zahlungsinstitute, Wertpapierinstitute, EbAV sowie Factoring- und Leasinginstitute nennt Anlage 1 im Sektor Finanzwesen nicht. Sie sind nach unserer Lesart nur dann NIS2-Einrichtung, wenn sie zusätzlich eine andere Einrichtungsart der Anlagen 1 oder 2 erfüllen, etwa wenn sie Rechenzentrumsdienste für Dritte anbieten. Ob das der Fall ist, prüfen Sie nach § 28 BSIG mit der Betroffenheitsprüfung auf NIS2-Readiness.
Was nimmt § 28 Abs. 6 BSIG aus, und was bleibt?
§ 28 Abs. 6 Nr. 1 BSIG nimmt sieben Vorschriften aus, und zwar für Finanzunternehmen nach Art. 2 Abs. 2 DORA und für Unternehmen, für die DORA über § 1a Abs. 2 und 2a KWG oder § 293 Abs. 5 VAG gilt. Die Registrierung nach § 33 und die Aufsichts- und Durchsetzungsmaßnahmen nach §§ 61 und 62 stehen nicht in der Liste.
| BSIG | Inhalt | für DORA-Finanzunternehmen | stattdessen nach DORA |
|---|---|---|---|
| § 30 | Risikomanagementmaßnahmen | gilt nicht | Art. 5 bis 15 bzw. Art. 16 mit RTS (EU) 2024/1774, Art. 28 bis 30 |
| § 31 | besondere Anforderungen an Betreiber kritischer Anlagen | gilt nicht | wie § 30 |
| § 32 | Meldung erheblicher Sicherheitsvorfälle an das BSI | gilt nicht | Meldung schwerwiegender IKT-bezogener Vorfälle an die BaFin, Kapitel III |
| § 35 | Unterrichtung der Empfänger von Diensten | gilt nicht | Information der Kunden nach Art. 19 Abs. 3 DORA |
| § 36 | Rückmeldungen des BSI, Information der Öffentlichkeit | gilt nicht | - |
| § 38 | Pflichten der Geschäftsleitung, Schulung | gilt nicht | Verantwortung des Leitungsorgans, im Vollrahmen Art. 5, im Art.-16-Rahmen RTS Art. 28 |
| § 39 | Nachweise der Betreiber kritischer Anlagen | gilt nicht | - |
| §§ 61, 62 | Aufsichts- und Durchsetzungsmaßnahmen des BSI | gilt, wenn das Unternehmen besonders wichtige oder wichtige Einrichtung ist (nicht in § 28 Abs. 6 genannt, anders als in Abs. 5 für Telekommunikation und Energie) | daneben Aufsicht der BaFin nach Kapitel VII DORA |
| § 33 | Registrierung beim BSI binnen drei Monaten | gilt, wenn das Unternehmen besonders wichtige oder wichtige Einrichtung ist | keine Entsprechung, DORA ersetzt die Registrierung nicht |
Das BSI sieht das ebenso: DORA-Einrichtungen, die zugleich NIS2-Einrichtungen sind, müssen sich registrieren, sind aber von den weitergehenden Pflichten ausgenommen. Ändern sich die Angaben, ist das BSI binnen zwei Wochen zu informieren (§ 33 Abs. 5). Eine Sonderregel betrifft Betreiber kritischer Anlagen: Wer eine Anlage für ein solches Finanzunternehmen betreibt, ist insoweit von der Meldung nach § 32 ausgenommen (§ 28 Abs. 7). Der Wortlaut betrifft nur diesen Fall und schließt Doppelmeldungen nicht allgemein aus.
Ab wann gilt das für die KWG-Gruppe?
Nach dem Wortlaut jedenfalls ab dem 01.01.2027, davor ist es offen. § 28 Abs. 6 BSIG erfasst Unternehmen, für die DORA „aufgrund von § 1a Absatz 2 und 2a“ KWG gilt. Für Factoring- und Leasinginstitute, Bürgschaftsbanken und die übrigen Institute nach § 1a Abs. 2a KWG gilt DORA aber erst ab 01.01.2027 vollständig, bis dahin nur das Meldewesen nach Kapitel III (§ 65a Abs. 3 KWG). Ob die Meldepflicht allein schon für die Ausnahme genügt, lässt der Wortlaut offen. Praktisch stellt sich die Frage nur, wenn ein solches Institut über eine andere Tätigkeit überhaupt NIS2-Einrichtung ist. Wer in dieser Lage ist, sollte den Zeitraum bis Ende 2026 rechtlich klären lassen. Versicherungsholdings nach § 293 Abs. 5 VAG sind ebenfalls in § 28 Abs. 6 genannt, für sie nennt das VAG keine Übergangsfrist.
Und das KRITIS-Dachgesetz?
Das KRITIS-Dachgesetz (BGBl. 2026 I Nr. 66, in Kraft seit 17.03.2026) regelt die physische Resilienz von Betreibern kritischer Anlagen, das Finanzwesen ist einer seiner Sektoren. Für Finanzunternehmen nach Art. 2 Abs. 2 DORA und für Unternehmen, für die DORA über § 1a Abs. 2a KWG oder § 293 Abs. 5 VAG gilt, nimmt § 4 Abs. 2 Nr. 1 KRITIS-Dachgesetz die meisten Pflichten aus, darunter Risikoanalyse, Resilienzmaßnahmen und Meldewesen. Für die KWG-Gruppe ist § 1a Abs. 2a KWG erst ab dem 01.01.2027 anzuwenden, ob die Ausnahme schon vorher greift, ist wie bei § 28 Abs. 6 BSIG nicht ausdrücklich geregelt. Nicht ausgenommen ist unter anderem die Registrierung nach § 8. Sie greift aber erst, wenn eine Anlage nach der Rechtsverordnung als kritisch gilt, und diese Verordnung ist nach Angabe des BBK noch in Arbeit, eine Registrierungspflicht besteht deshalb zurzeit nicht (Stand 06.11.2026). Das Gesetz und sein Zusammenspiel mit NIS2 behandelt unsere Schwesterseite NIS2-Readiness.
Gilt der Vorrang auch für Töchter im Konzern?
Nein, er gilt je Rechtsträger. Art. 4 Abs. 1 der NIS2-Richtlinie bestimmt, dass ihre Vorschriften für Einrichtungen weiter gelten, die nicht unter den sektorspezifischen Rechtsakt fallen. § 28 Abs. 6 BSIG nennt nur Finanzunternehmen und die über KWG und VAG einbezogenen Unternehmen. Eine IT-Tochter, ein konzerneigenes Rechenzentrum oder eine Servicegesellschaft ist kein Finanzunternehmen nach Art. 2 Abs. 2 DORA. Erfüllt sie eine Einrichtungsart der Anlagen und die Größenschwellen, gezählt mit der Gruppe wie oben beschrieben, hat sie die vollen Pflichten nach dem BSI-Gesetz, auch die Meldung nach § 32. Das BSI sieht konzerninterne IT-Dienstleister, die nicht selbst DORA-Finanzunternehmen sind, für NIS2-Einrichtungen im Konzern in der Meldepflicht nach § 32 BSIG (BSI-FAQ zu NIS-2, Registrierung Nr. 14). Für die Bank ist dieselbe Tochter nach DORA ein IKT-Drittdienstleister, mit Vertrag nach Art. 30 und Eintrag im Informationsregister.
Was gilt für IKT-Dienstleister von Finanzunternehmen?
Zwei getrennte Fragen. Nach DORA sind in erster Linie Finanzunternehmen verpflichtet. Dienstleister trifft DORA über die Verträge ihrer Finanzkunden, unmittelbar nur, wenn die Aufsicht sie als kritische IKT-Drittdienstleister einstuft (Art. 31). Was Kunden nach DORA verlangen, steht auf der Seite DORA für IT-Dienstleister. Eigene NIS2-Pflichten hat ein Dienstleister, wenn er etwa als Anbieter von Cloud-Computing- oder Rechenzentrumsdiensten, als Managed Services Provider oder Managed Security Services Provider nach Anlage 1 BSIG die Größenschwellen erreicht. Dann gilt für ihn das BSI-Gesetz ohne die Ausnahme nach § 28 Abs. 6, denn er ist kein Finanzunternehmen. Wie er das umsetzt, erklärt NIS2-Readiness. Wer Produkte mit digitalen Elementen herstellt, hat zusätzlich Pflichten nach dem Cyber Resilience Act, die Abgrenzung steht unter CRA, NIS2 und DORA abgrenzen.
Entscheidungstabelle: welches Regime für welche Pflicht
Die Tabelle ordnet die wichtigsten Pflichten drei Typen von Rechtsträgern zu. Spalte A ist ein Finanzunternehmen, das zugleich NIS2-Einrichtung ist, Spalte B ein Finanzunternehmen ohne NIS2-Status, Spalte C eine Gesellschaft ohne DORA-Status mit NIS2-Status, etwa eine IT-Tochter oder ein Dienstleister.
| Pflicht | A: Finanzunternehmen und NIS2-Einrichtung | B: Finanzunternehmen ohne NIS2-Status | C: NIS2-Einrichtung ohne DORA-Status |
|---|---|---|---|
| IKT- bzw. Cybersicherheits-Risikomanagement | DORA (Vollrahmen oder Art. 16) | DORA | § 30 BSIG |
| Vorfallmeldung | DORA an die BaFin | DORA an die BaFin | § 32 BSIG an das BSI |
| Registrierung beim BSI | § 33 BSIG | keine | § 33 BSIG, je nach Einrichtungsart zusätzlich § 34, etwa für Rechenzentrumsdienste und Managed Services |
| Pflichten und Schulung der Geschäftsleitung | DORA | DORA | § 38 BSIG |
| Unterrichtung von Kunden über Vorfälle | DORA Art. 19 Abs. 3 | DORA Art. 19 Abs. 3 | § 35 BSIG |
| Steuerung von Dienstleistern und Lieferkette | DORA Art. 28 bis 30 | DORA Art. 28 bis 30 | § 30 BSIG (Sicherheit der Lieferkette) |
| Informationsregister | DORA Art. 28 Abs. 3 | DORA Art. 28 Abs. 3 | keins nach DORA, Vertragspflichten gegenüber Finanzkunden |
| Tests | DORA Art. 24 bis 27 | DORA Art. 24 bis 27 | keine eigene Testpflicht nach DORA |
| zuständige Aufsicht für die Pflichten | BaFin, BSI für die Registrierung | BaFin | BSI |
Bei den Tests gilt TLPT nach Art. 26 und 27 nicht für Art.-16-Unternehmen und die KWG-Gruppe, zum Testprogramm im vereinfachten Rahmen siehe Art. 16 DORA. Für die KWG-Gruppe gilt Spalte A vor 2027 nur mit dem Vorbehalt aus dem Abschnitt oben. Die Tabelle ist unsere fachliche Einordnung des Wortlauts.
Beispiel: eine Bankengruppe mit drei Rechtsträgern
Fiktives Beispiel, kein Kunde. Zur Muster-Volksbank eG gehören zwei Töchter mit Mehrheitsbeteiligung, eine IT-Gesellschaft und eine Leasinggesellschaft. Die Gruppe ordnet jeden Rechtsträger einzeln ein:
| Rechtsträger | DORA | NIS2 nach BSIG | Spalte | Folge |
|---|---|---|---|---|
| Muster-Volksbank eG, Kreditinstitut mit Einlagen- und Kreditgeschäft, 620 Beschäftigte | Finanzunternehmen nach Art. 2 Abs. 1 lit. a, Vollrahmen | Anlage 1 Nr. 3.1.1, ab 250 Beschäftigten: besonders wichtige Einrichtung | A | DORA vollständig, Registrierung beim BSI, Meldung an die BaFin |
| Muster-IT GmbH, betreibt Rechenzentrum und Arbeitsplätze für die Bank und für zwei fremde Kunden, 120 Beschäftigte, 28 Mio. EUR Umsatz | kein Finanzunternehmen, für die Bank IKT-Drittdienstleister | Anlage 1 Nr. 6.1.5 und 6.1.10 nach eigener Prüfung. Mit der Bank verbunden, Zahlen nach § 28 Abs. 4 BSIG mit der Gruppe zusammengerechnet (775 Beschäftigte): besonders wichtige Einrichtung, sofern sie bei ihrer IT nicht unabhängig von der Bank ist | C | volle BSIG-Pflichten, Registrierung nach §§ 33 und 34 BSIG, Meldung an das BSI, daneben Vertragspflichten gegenüber der Bank nach Art. 30 DORA |
| Muster-Mobilienleasing GmbH, Finanzierungsleasinginstitut, 35 Beschäftigte | § 1a Abs. 2a KWG, Art. 16 ab 01.01.2027, Meldewesen seit 17.01.2025 | keine Einrichtungsart der Anlagen | B | nur DORA |
Fällt das Rechenzentrum aus, meldet die Bank einen schwerwiegenden Vorfall nach DORA an die BaFin, die Muster-IT GmbH prüft für sich einen erheblichen Sicherheitsvorfall nach § 32 BSIG (die Ausnahme nach § 28 Abs. 7 BSIG greift nur, wenn das Rechenzentrum eine kritische Anlage ist, was das Beispiel nicht annimmt). Beide Meldewege laufen parallel und sollten in einem gemeinsamen Drehbuch abgestimmt sein. Die Einstufung der Muster-IT GmbH als Rechenzentrums- und Managed-Services-Anbieter und ihre Abhängigkeit von der IT der Bank sind Annahmen des Beispiels und im Einzelfall zu prüfen. Allein gezählt läge sie mit 120 Beschäftigten unter der Schwelle für besonders wichtige Einrichtungen.
Drei typische Lücken an der Schnittstelle DORA und NIS2
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Registrierung beim BSI unterlassen | „DORA geht vor“ wurde auf das ganze BSI-Gesetz bezogen | die Pflicht nach § 33 BSIG ist offen, obwohl das Unternehmen NIS2-Einrichtung ist | Status nach § 28 BSIG prüfen und dokumentieren, bei Betroffenheit registrieren, Änderungen binnen zwei Wochen nachmelden |
| Konzerngesellschaften unter dem DORA-Vorrang mitgeführt | die Gruppe hat DORA zentral umgesetzt und die IT-Tochter wie eine Abteilung der Bank behandelt | Risikomanagement nach § 30, Meldung nach § 32 und Geschäftsleitungspflichten nach § 38 BSIG sind bei der Tochter nicht belegt | jeden Rechtsträger nach der Entscheidungstabelle einordnen, bei Spalte C eigene NIS2-Umsetzung, DORA-Dokumente dürfen als Grundlage dienen |
| Zwei Meldewege nicht abgestimmt | Bank und Dienstleister haben je ein eigenes Meldeverfahren, keiner kennt das andere | widersprüchliche Angaben an BaFin und BSI, verpasste Fristen bei einem gemeinsamen Vorfall | gemeinsames Drehbuch mit Ansprechpartnern, Fristen beider Regime (für DORA siehe IKT-Vorfälle melden) und Abstimmung der Inhalte, einmal im Jahr gemeinsam üben |
Lücken und Abhilfe sind unsere fachliche Einordnung aus dem Wortlaut von DORA, NIS2-Richtlinie und BSI-Gesetz. Das Beispiel ist frei erfunden. Die Einordnung ist allgemeine Information und ersetzt keine Rechtsberatung im Einzelfall.
Wie wir unterstützen
Wir ordnen Rechtsträger einer Gruppe nach der Entscheidungstabelle ein und zeigen, wo DORA-Dokumente für eine NIS2-Umsetzung der Töchter weiterverwendet werden können. Für Finanzunternehmen ist die DORA-Gap-Analyse der passende Einstieg, für die NIS2-Seite einer Tochter oder eines Dienstleisters NIS2-Readiness.
Häufige Fragen
Müssen sich Banken beim BSI registrieren, obwohl DORA gilt?+
Was meldet die IT-Tochter, wenn die Bank schon an die BaFin meldet?+
Wir sind ein Versicherer. Betrifft uns NIS2?+
Gilt der DORA-Vorrang für einen kritischen IKT-Drittdienstleister?+
Reicht die DORA-Dokumentation der Gruppe für die NIS2-Pflichten einer Tochter?+
Weiterlesen
- DORA Anwendungsbereich: wer betroffen ist, welcher Rahmen gilt
- DORA für IT-Dienstleister: Anforderungen Ihrer Finanzkunden
- DORA-Meldepflicht: IKT-Vorfälle klassifizieren und melden
- DORA RTS und ITS: alle Level-2-Rechtsakte mit Fundstelle
- DORA Verordnung (EU) 2022/2554: Aufbau, Fristen, Aufsicht
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
Quellen
- KRITIS-Dachgesetz, §§ 4, 8 (Stand: geändert durch Art. 8 G v. 21.07.2026) (abgerufen am 2026-11-06)
- BGBl. 2026 I Nr. 66 vom 16.03.2026 (Gesetz zur Umsetzung der Richtlinie (EU) 2022/2557) (abgerufen am 2026-11-06)
- BBK: FAQ zum KRITIS-Dachgesetz (abgerufen am 2026-11-06)
- Verordnung (EU) 2022/2554 (DORA), Art. 1 Abs. 2, Art. 2, Art. 5 Abs. 4, Art. 19 Abs. 3, Art. 31, Erwägungsgrund 16 (abgerufen am 2026-11-06)
- Richtlinie (EU) 2022/2555 (NIS2), Art. 4, Erwägungsgrund 28, Anhang I (abgerufen am 2026-11-06)
- BSI-Gesetz, § 28, darin Abs. 4 zur Zählung mit verbundenen Unternehmen (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- BSI-Gesetz, § 33 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- BSI-Gesetz, § 34 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- BSI-Gesetz, Anlage 1 (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 65a (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- BaFin: FAQ 12 zu DORA und NIS2 (abgerufen am 2026-11-06)
- BSI: Allgemeine FAQ zu NIS-2 (Registrierung Nr. 13 und 14) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).