
Umstieg auf DORA · Vollrahmen
Umstieg von der KAIT auf DORA: Bestand umstellen, KAMaRisk verzahnen
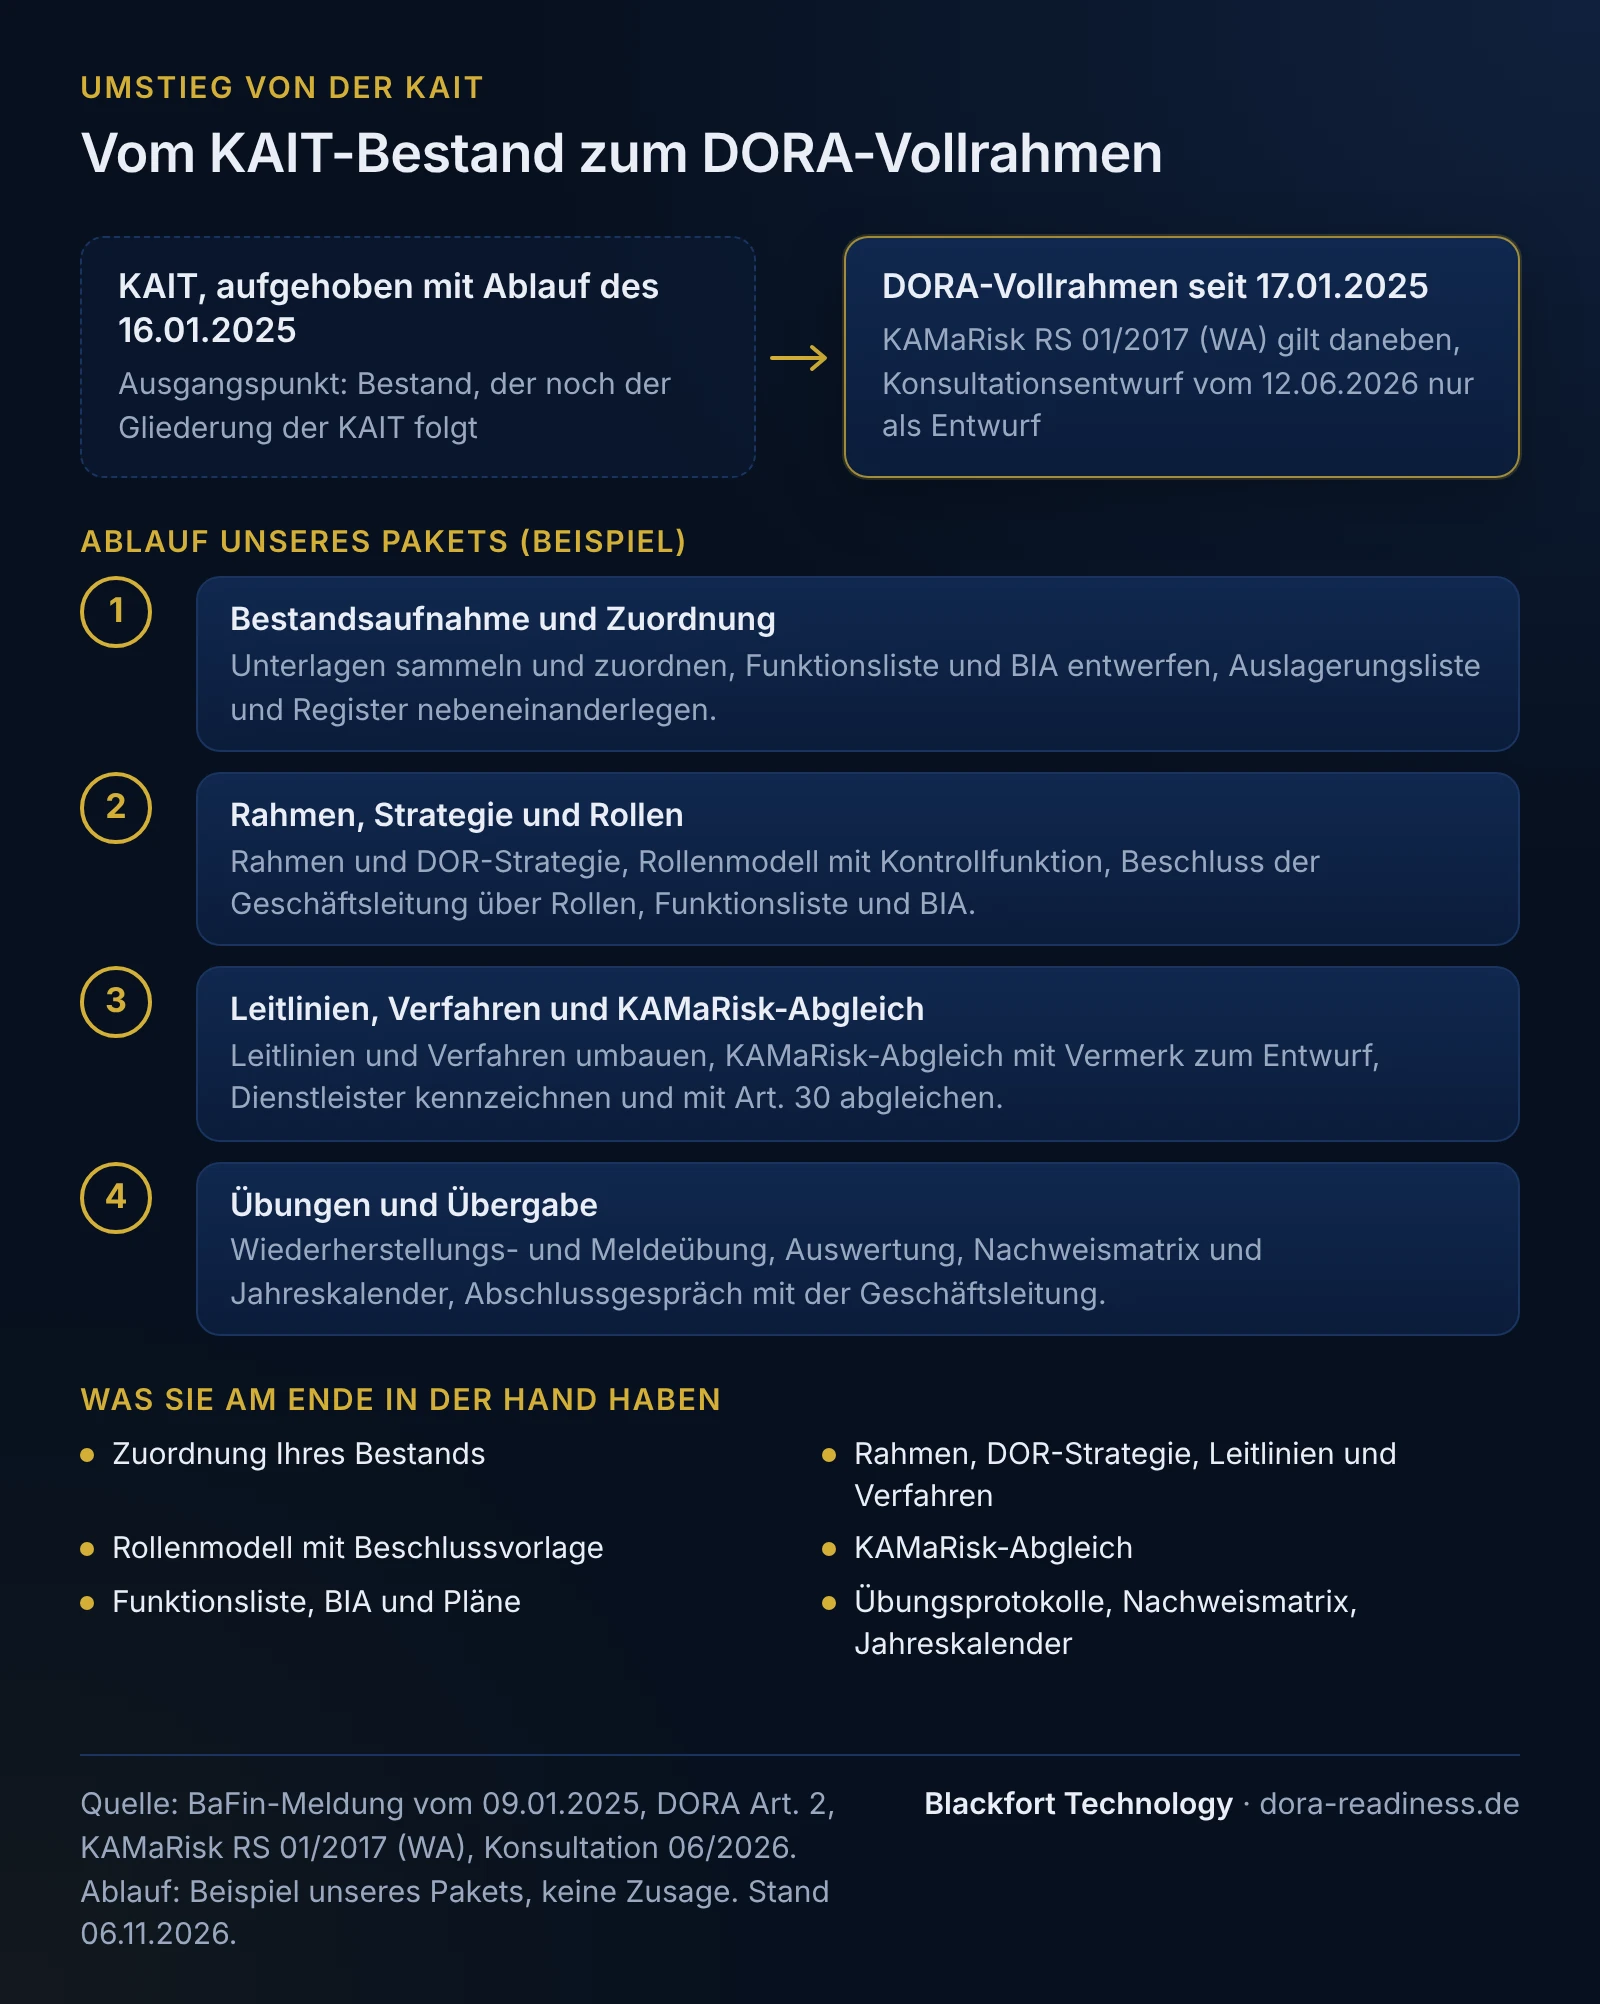
Kapitalverwaltungsgesellschaften wenden DORA seit dem 17. Januar 2025 im Vollrahmen an, die KAIT ist mit Ablauf des 16. Januar 2025 aufgehoben. Viele Leitlinien, Rollen und Notfallunterlagen folgen trotzdem noch der KAIT. Mit dem Paket „Umstieg von der KAIT“ stellen wir diesen Bestand auf DORA und die RTS 2024/1774 um, verzahnen ihn mit der KAMaRisk, üben Wiederherstellung und Meldung und übergeben die Nachweise. Für den beschriebenen Grundumfang ab 29.400 € netto zzgl. USt.
Warum ein Umstieg, wenn DORA schon gilt?
Diese Leistung gilt für den Vollrahmen: Kapitalverwaltungsgesellschaften wenden Art. 5 bis 15 DORA seit dem 17. Januar 2025 an, eine Übergangsfrist gibt es nicht. Den vereinfachten Rahmen nach Art. 16 gibt es für frühere KAIT-Adressaten nicht. Registrierte kleine AIF-Verwalter nach Art. 3 Abs. 2 der AIFM-Richtlinie sind von DORA ausgenommen, für sie ist das Paket nicht gedacht.
In vielen Gesellschaften stehen das Informationsregister und die wichtigsten DORA-Leitlinien seit Anfang 2025. Darunter liegt aber oft ein Bestand, der noch nach der KAIT aufgebaut ist: Richtlinien in der alten Gliederung, ein ISB ohne klare Abgrenzung zur IKT-Risikokontrollfunktion, ein IT-Notfallkonzept ohne Business-Impact-Analyse nach DORA, eine Auslagerungsliste, die nicht mit dem Register abgeglichen ist. Das Paket ist eine Bestandsbereinigung: Wir führen diese Unterlagen in den DORA-Rahmen über, behalten, was funktioniert, und verzahnen sie mit der KAMaRisk, die für das Risikomanagement weiter gilt. Die fachliche Erklärung zu KAIT, DORA und KAMaRisk entsteht auf der Seite KAIT und DORA.
Was ist im Paket „Umstieg von der KAIT“ enthalten?
Acht Bausteine, die aufeinander aufbauen. Artikelangaben ohne Zusatz beziehen sich auf DORA, „RTS“ auf die Delegierte Verordnung (EU) 2024/1774, Titel II.
Was haben wir schon?
Bestandsaufnahme der KAIT- und KAMaRisk-Unterlagen
Jedes vorhandene Dokument ordnen wir der passenden DORA- oder RTS-Fundstelle zu und legen mit Ihnen fest: weiterverwenden, umbauen oder zusammenführen. Die Gegenüberstellung der BaFin vom 08.07.2024 behandelt BAIT und VAIT. Für KAIT-Unterlagen ordnen wir deshalb selbst zu und nutzen diese Gegenüberstellung als Orientierung.
KAIT und DORASteht der Rahmen auf DORA?
Rahmen, DOR-Strategie und Leitlinien
IKT-Risikomanagementrahmen nach Art. 6, Strategie für die digitale operationale Resilienz nach Art. 6 Abs. 8 als Entwurf oder Abgleich der vorhandenen, Leitlinien und Verfahren gegliedert nach RTS Titel II. Wo möglich bauen wir aus Ihren Texten um.
IKT-Risikomanagement im VollrahmenWer ist zuständig?
Rollen und IKT-Risikokontrollfunktion
Aufgaben des Leitungsorgans (Art. 5 Abs. 2), IKT-Risikokontrollfunktion mit angemessener Unabhängigkeit (Art. 6 Abs. 4), Überwachung der IKT-Verträge (Art. 5 Abs. 3). Wir klären mit Ihnen, wie ISB, Risikocontrolling und Kontrollfunktion zueinander stehen, und bereiten den Beschluss der Geschäftsleitung vor.
Was gilt neben DORA?
Verzahnung mit der KAMaRisk
Es gilt die KAMaRisk in der Fassung des Rundschreibens 01/2017 (WA). Die BaFin hat am 12.06.2026 einen Entwurf zur Konsultation 06/2026 veröffentlicht, der nach ihrer Meldung unter anderem Doppelungen mit DORA streicht. Eine endgültige Fassung lag uns mit Stand 6. November 2026 nicht vor. Wir planen gegen die geltende Fassung und markieren die Stellen, die der Entwurf berühren würde.
KAIT und DORAWas ist kritisch?
Funktionsliste, BIA und Wiederherstellungsziele
Kritische oder wichtige Funktionen nach Art. 3 Nr. 22 mit Begründung und unterstützenden Systemen und Dienstleistern, Business-Impact-Analyse nach Art. 11 Abs. 5, Wiederherstellungsziele je Funktion nach Art. 12 Abs. 6, IKT-Reaktions- und Wiederherstellungspläne und Krisenmanagementfunktion (Art. 11 Abs. 7).
Funktionen einstufenAuslagerung oder IKT-Dienstleistung?
Auslagerung und IKT-Dienstleister
Art. 28 bis 30 erfassen jede vertragliche Vereinbarung über IKT-Dienstleistungen, die sektoralen Auslagerungsregeln gelten nach der BaFin parallel. Wir gleichen Auslagerungsliste und Informationsregister ab, kennzeichnen jeden Bezug und prüfen bis zu zehn Dienstleister fachlich gegen die Vertragsinhalte nach Art. 30 Abs. 2 und 3.
IKT-Drittdienstleister steuernFunktioniert es im Ernstfall?
Wiederherstellungs- und Meldeübung
Eine Wiederherstellungsübung für eine kritische oder wichtige Funktion als Teil der jährlichen Tests nach Art. 11 Abs. 6 und eine Meldeübung als Planspiel bis zur Erstmeldung, binnen 4 Stunden nach der Einstufung als schwerwiegend, spätestens 24 Stunden nach Kenntnis. Die Erleichterung für Wochenenden und Feiertage planen wir nicht ein, weil sie nicht für jedes Finanzunternehmen gilt. Mängel gehen mit Bericht an die Geschäftsleitung.
DORA-MeldepflichtWo liegt der Nachweis?
Nachweismatrix und Jahreskalender
Jede Vorgabe des Vollrahmens mit Nachweis, Verantwortlichen und Ablageort. Dazu ein Kalender der wiederkehrenden Pflichten, etwa die mindestens jährliche Überprüfung des Rahmens (Art. 6 Abs. 5), jährliche Tests der Pläne (Art. 11 Abs. 6) und der Systeme kritischer oder wichtiger Funktionen (Art. 24 Abs. 6), Bewertung der Altsysteme (Art. 8 Abs. 7), Schulung des Leitungsorgans (Art. 5 Abs. 4) und die jährliche Einreichung des Informationsregisters.
Was Sie am Ende in der Hand haben
Die Ergebnisse übergeben wir als Entwürfe zur Inkraftsetzung durch Ihre Gesellschaft und als geordnete Nachweisablage.
01
Zuordnung Ihres Bestands
Alle Dokumente aus der KAIT-Zeit mit Entscheidung (weiterverwenden, umbauen, zusammenführen) und der Fundstelle in DORA oder RTS.
02
Rahmen, DOR-Strategie, Leitlinien und Verfahren
Bis zu zwölf Dokumente als Entwurf, gegliedert nach RTS Titel II, mit einer Landkarte alt zu neu.
03
Rollenmodell mit Beschlussvorlage
IKT-Risikokontrollfunktion, ISB und Überwachung der IKT-Verträge mit Aufgaben, Abgrenzung und Beschlussvorlage für die Geschäftsleitung.
04
KAMaRisk-Abgleich
Wo KAMaRisk und DORA dasselbe Thema regeln und welches Dokument es abdeckt, mit Vermerk der Stellen, die der Konsultationsentwurf vom 12.06.2026 berühren würde.
05
Funktionsliste, BIA und Pläne
Kritische oder wichtige Funktionen mit Begründung, Business-Impact-Analyse, Wiederherstellungszeit und -punkt je Funktion, Reaktions- und Wiederherstellungspläne.
06
Übungsprotokolle, Nachweismatrix, Jahreskalender
Protokoll der Wiederherstellungsübung, Auswertung der Meldeübung mit Mängeln und Maßnahmen, abgeglichene Dienstleisterliste, Nachweismatrix und Kalender der wiederkehrenden Pflichten.
Beispiel: Ablauf bei einer Kapitalverwaltungsgesellschaft
Frei erfundenes Beispiel, kein Kunde: eine Kapitalverwaltungsgesellschaft mit rund 90 Beschäftigten, die Publikums- und Spezialfonds verwaltet, Fondsbuchhaltung und Rechenzentrum bei externen Dienstleistern. Informationsregister und Meldeprozess laufen seit 2025, Richtlinien und Notfallkonzept folgen noch der KAIT. Start im Januar 2027. Kein Zeitversprechen: Termine der Geschäftsleitung und die Verfügbarkeit der Dienstleister verschieben den Plan.
| Zeitraum | Abschnitt | Ergebnis | Beschluss |
|---|---|---|---|
| Januar bis Februar 2027 | Bestandsaufnahme und Zuordnung | 47 Dokumente zugeordnet, Entwurf von Funktionsliste und BIA, Abweichungen zwischen Auslagerungsliste und Register erfasst | keiner |
| März 2027 | Rahmen, Strategie und Rollen | Rahmen, DOR-Strategie, Rollenmodell mit Kontrollfunktion | Sitzung der Geschäftsleitung im März |
| April bis Mai 2027 | Leitlinien, Verfahren und KAMaRisk-Abgleich | elf Leitlinien und Verfahren umgebaut, KAMaRisk-Abgleich mit Vermerk zum Entwurf, Art.-30-Abgleich für neun Dienstleister | Inkraftsetzung durch die Geschäftsleitung |
| Juni 2027 | Übungen und Übergabe | Wiederherstellungsübung für die Fondsbuchhaltung, Meldeübung, Nachweismatrix, Jahreskalender | Bericht an die Geschäftsleitung |
Beispiel von Blackfort Technology, keine Zusage zu Terminen oder Ergebnissen.
Was kostet der Umstieg von der KAIT, und wo liegen die Grenzen?
Ab 29.400 € netto für den unten beschriebenen Grundumfang. Kalkuliert mit 1.400 € netto je Personentag (PT), die Tabelle zeigt den Aufwand je Baustein. Mehr Rechtsträger, Dokumente, Workshops oder Dienstleister bepreisen wir nach dem Scoping-Gespräch.
| Baustein | Im Paket enthalten | PT |
|---|---|---|
| Rechtsträger | einer | - |
| Bestandsaufnahme und Zuordnung | bis 60 Dokumente | 3 |
| Rahmen, Leitlinien und Verfahren | bis 12 Entwürfe, einschließlich Entwurf oder Abgleich der DOR-Strategie | 6 |
| Rollen und Governance mit Beschlussvorlagen | Rollenmodell mit IKT-Risikokontrollfunktion (Art. 6 Abs. 4) und Überwachung der IKT-Verträge | 1,5 |
| Funktionsliste, BIA, Wiederherstellungsziele, IKT-Dienstleister | bis 10 Dienstleister in Funktionsliste und Abgleich mit Art. 30 | 3 |
| Verzahnung mit der KAMaRisk | gegen die geltende Fassung RS 01/2017 (WA), Entwurf vom 12.06.2026 als Vermerk | 1,5 |
| Wiederherstellungs- und Meldeübung | je eine: Wiederherstellung einer kritischen oder wichtigen Funktion (Planung, Begleitung und Protokoll durch uns, Durchführung durch Ihre IT oder Ihren Dienstleister), Meldeübung als Planspiel bis 3 Std. | 2 |
| Nachweismatrix, Jahreskalender, Übergabe | Nachweismatrix, Jahreskalender | 1,5 |
| Projektsteuerung und Workshops | bis 8 Workshops je bis 3 Std., davon 2 mit der Geschäftsleitung, per Video oder vor Ort | 2,5 |
| Summe | 21 | |
| Preis (1.400 € je PT) | ab 29.400 € netto zzgl. USt. für diesen Grundumfang |
Angebot ausschließlich für Unternehmen (B2B). PT = Personentag. Mehr Rechtsträger, etwa weitere Gesellschaften einer Gruppe, mehr Dokumente, Workshops oder Dienstleister bepreisen wir nach dem Scoping-Gespräch und nennen den Preis im Angebot. Wird die KAMaRisk während des Projekts neu gefasst, stimmen wir die Anpassung mit Ihnen ab. Eine vorher beauftragte Vollrahmen-Gap-Analyse wird angerechnet, Einzelheiten im Angebot.
Wie läuft der Umstieg ab?
Vier Abschnitte. Die Dauer hängt vor allem davon ab, wie schnell Unterlagen, Termine und Beschlüsse der Geschäftsleitung zusammenkommen.
1
Bestandsaufnahme und Zuordnung
Unterlagen sammeln und zuordnen, Funktionsliste und BIA entwerfen, Auslagerungsliste und Register nebeneinanderlegen.
2
Rahmen, Strategie und Rollen
Rahmen und DOR-Strategie, Rollenmodell mit Kontrollfunktion, Beschluss der Geschäftsleitung über Rollen, Funktionsliste und BIA.
3
Leitlinien, Verfahren und KAMaRisk-Abgleich
Leitlinien und Verfahren umbauen, KAMaRisk-Abgleich mit Vermerk zum Entwurf, Dienstleister kennzeichnen und mit Art. 30 abgleichen.
4
Übungen und Übergabe
Wiederherstellungs- und Meldeübung, Auswertung, Nachweismatrix und Jahreskalender, Abschlussgespräch mit der Geschäftsleitung.
Die Pflichten aus DORA gelten seit dem 17. Januar 2025, ein Projektplan verschiebt keine davon. Auch eine künftige Fassung der KAMaRisk ändert an diesen Pflichten nichts, deshalb warten wir nicht auf sie. Der Plan legt fest, was zuerst kommt: meist Rollen, Funktionsliste und BIA, weil Pläne, Übungen und Dienstleistersteuerung darauf aufbauen.
Ihr Ansprechpartner
Christian Gebhardt · Gründer und Geschäftsführer, Blackfort Technology
Ihr Ansprechpartner ist Christian Gebhardt, Gründer und Geschäftsführer. Wer im Projekt mitarbeitet, legen wir mit dem Angebot fest.
Auf Ihre Anfrage melden wir uns in der Regel innerhalb von 1-2 Werktagen.
Umstieg von der KAIT, Fachseite oder Gap-Analyse?
Die Seite KAIT und DORA erklärt, was aus der KAIT geworden ist und wie KAMaRisk und DORA zusammenspielen. Sie ist in Vorbereitung, bis dahin stehen die Pflichten des Vollrahmens auf der Seite IKT-Risikomanagement. Mit dem Paket setzen wir den Umbau gemeinsam mit Ihnen um und übergeben die Ergebnisse.
Die Vollrahmen-Gap-Analyse ist eine Analyse mit Maßnahmenplan: Sie zeigt, wo Sie stehen, und lässt offen, wer umsetzt. Wenn Sie nicht wissen, wie viel KAIT-Bestand in Ihrer Gesellschaft noch steckt, beginnen Sie mit ihr. Beauftragen Sie das Paket danach, wird die Gap-Analyse angerechnet, Einzelheiten im Angebot. Wer den Umfang schon kennt, startet direkt mit dem Paket, die Bestandsaufnahme ist darin enthalten.
Für wen das Paket nicht gedacht ist
Registrierte kleine AIF-Verwalter nach Art. 3 Abs. 2 der AIFM-Richtlinie fallen nicht unter DORA. Die BaFin weist darauf hin, dass beaufsichtigte Unternehmen außerhalb von DORA IKT- und Cyberrisiken trotzdem im Rahmen einer ordnungsgemäßen Geschäftsorganisation angemessen behandeln müssen. Dafür ist dieses Paket zu groß zugeschnitten. Ob und in welchem Rahmen DORA für Ihre Gesellschaft gilt, klärt die Seite DORA-Betroffenheit.
Wer das Paket verantwortet
Verantwortlicher Berater ist Christian Gebhardt, Gründer und Geschäftsführer von Blackfort Technology. DORA-Readiness ist ein Angebot der Blackfort Technology aus Bonn, seit 2017 inhabergeführt. Unsere DORA-Erfahrung und die Mandate, aus denen sie stammt, stehen auf der Seite Über uns.
Was bringt Ihre Gesellschaft ein?
Eine Ansprechperson
Zum Beispiel die IKT-Risikokontrollfunktion, der ISB oder das Risikocontrolling, mit etwa einem Tag pro Woche für Abstimmungen, Unterlagen und Durchsicht der Entwürfe.
Die Geschäftsleitung
Zwei Workshop-Termine und die Beschlüsse zu Rollen, Strategie, Funktionsliste und BIA. Die Verantwortung für den Rahmen bleibt beim Leitungsorgan (Art. 5 Abs. 2 DORA).
Auslagerungsmanagement und IT
Die Verantwortlichen für Auslagerung und Notfallmanagement in den Workshops, Angaben zu Systemen und Verträgen, die Durchführung der Wiederherstellungsübung durch IT oder Dienstleister.
Was gehört nicht zum Paket?
Damit die Erwartungen stimmen:
- Keine technische Umsetzung. Netzwerksicherheit, Protokollierung oder Schwachstellenmanagement richten Ihre IT oder Ihre Dienstleister ein, wir beschreiben die Anforderung und sehen den Nachweis durch. Technische Umsetzung mit uns vereinbaren wir gesondert.
- Keine Rechtsberatung, keine Vertragsverhandlung und keine rechtliche Vertragsprüfung. Der Abgleich mit Art. 30 DORA ist fachlich. Ob ein Bezug eine Auslagerung nach den Regeln für KVG ist und wie Klauseln lauten, gehört zu Ihrer Rechtsberatung. Aufbau und Einreichung des Informationsregisters gehören nicht zum Paket.
- Keine Übernahme von Rollen. Die IKT-Risikokontrollfunktion, den ISB oder die interne Revision übernehmen wir nur in einem gesonderten Mandat.
- Keine Zusage, wie Aufsicht, Abschlussprüfer oder interne Revision das Ergebnis bewerten, und keine Vorhersage, wie die neue KAMaRisk endgültig aussieht. Kein Zertifikat.
Die Einordnungen auf dieser Seite sind allgemeine Informationen zum Stand von DORA, RTS 2024/1774 und KAMaRisk am 6. November 2026. Ob und wie sie für Ihre Gesellschaft gelten, ist im Einzelfall zu prüfen.
Häufige Fragen
DORA gilt seit Januar 2025. Sind wir mit KAIT-Unterlagen im Verzug?+
Das lässt sich pauschal nicht sagen. Viele Gesellschaften haben die DORA-Pflichten 2025 umgesetzt und dabei Unterlagen aus der KAIT-Zeit weiterverwendet, oft mit gutem Grund. Das Paket ordnet diesen Bestand und schließt die Stellen, an denen KAIT-Gliederung und DORA auseinanderlaufen. Wo Sie stehen, zeigt die Bestandsaufnahme oder vorher die Gap-Analyse.
Sollen wir auf die neue KAMaRisk warten?+
Wir raten davon ab. Die DORA-Pflichten gelten unabhängig von der KAMaRisk. Der Entwurf vom 12.06.2026 ist kein geltendes Recht, eine endgültige Fassung lag uns mit Stand 6. November 2026 nicht vor. Wir richten uns nach der geltenden KAMaRisk und vermerken, wo der Entwurf etwas ändern würde. So lässt sich eine neue Fassung später mit wenig Aufwand nachziehen.
Gilt für kleinere KVG der vereinfachte Rahmen nach Art. 16?+
Nein. Frühere KAIT-Adressaten fallen nach der BaFin nicht unter Art. 16. Kapitalverwaltungsgesellschaften wenden den Vollrahmen an. Ganz ausgenommen sind registrierte kleine AIF-Verwalter nach Art. 3 Abs. 2 der AIFM-Richtlinie.
Wird die Gap-Analyse angerechnet?+
Ja. Eine vorher beauftragte Vollrahmen-Gap-Analyse wird auf das Paket angerechnet. Die Einzelheiten stehen im Angebot.
Müssen wir unseren ISB abschaffen?+
Nein. Die Aufgaben bleiben, auch wenn DORA die Rolle nicht nennt. Im Baustein „Rollen und IKT-Risikokontrollfunktion“ legen wir mit Ihnen fest, wie ISB und Kontrollfunktion zueinander stehen.
Weiterlesen
- KAIT und DORA: Mapping, KAMaRisk-Entwurf und Umbauplan
- IKT-Risikomanagement nach DORA: Rahmen und DOR-Strategie
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
- Kritische oder wichtige Funktionen nach DORA einstufen
- IKT-Drittdienstleister steuern: DORA-Verträge nach Art. 30
- DORA-Meldepflicht: IKT-Vorfälle klassifizieren und melden
- DORA-Informationsregister: Aufbau, Pflichtfelder, Einreichung
- DORA Anwendungsbereich: wer betroffen ist, welcher Rahmen gilt
- Über uns: DORA-Readiness von Blackfort Technology aus Bonn
Quellen
- Verordnung (EU) 2022/2554 (DORA), deutsche Fassung, Art. 2, 3, 5, 6, 8, 11, 12, 24, 28 bis 30 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (IKT-Risikomanagement, Titel II) (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/301 (Inhalt und Fristen der Meldungen) (abgerufen am 2026-11-06)
- BaFin-Meldung vom 09.01.2025: DORA kommt, Änderungen bei den aufsichtlichen Anforderungen an die IT (Aufhebung von KAIT, VAIT, ZAIT) (abgerufen am 2026-11-06)
- BaFin-Aufsichtsmitteilung vom 08.07.2024 (Stand Juni 2024): Hinweise zur Umsetzung von DORA im IKT-Risikomanagement und IKT-Drittparteienrisikomanagement (PDF) (abgerufen am 2026-11-06)
- BaFin-Aufsichtsmitteilung vom 21.08.2025: Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen (PDF, Vorwort zu KAIT-Adressaten) (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 01/2017 (WA) KAMaRisk (abgerufen am 2026-11-06)
- BaFin-Meldung vom 12.06.2026: Konsultation 06/2026 zur KAMaRisk (Entwurf) (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).
Stand: 2026-11-06
Kontakt aufnehmen
Umstieg besprechen
Schreiben Sie uns kurz, welche Fonds Sie verwalten, wie viele Beschäftigte Sie haben, welche Unterlagen noch aus der KAIT-Zeit stammen und welche Dienstleister Fondsbuchhaltung und IT betreiben. Im Erstgespräch, auf Wunsch telefonisch oder per Video, klären wir, ob das Paket passt. Im anschließenden Scoping-Gespräch legen wir Umfang, Preis und Starttermin fest.