
Stand: 2026-11-06
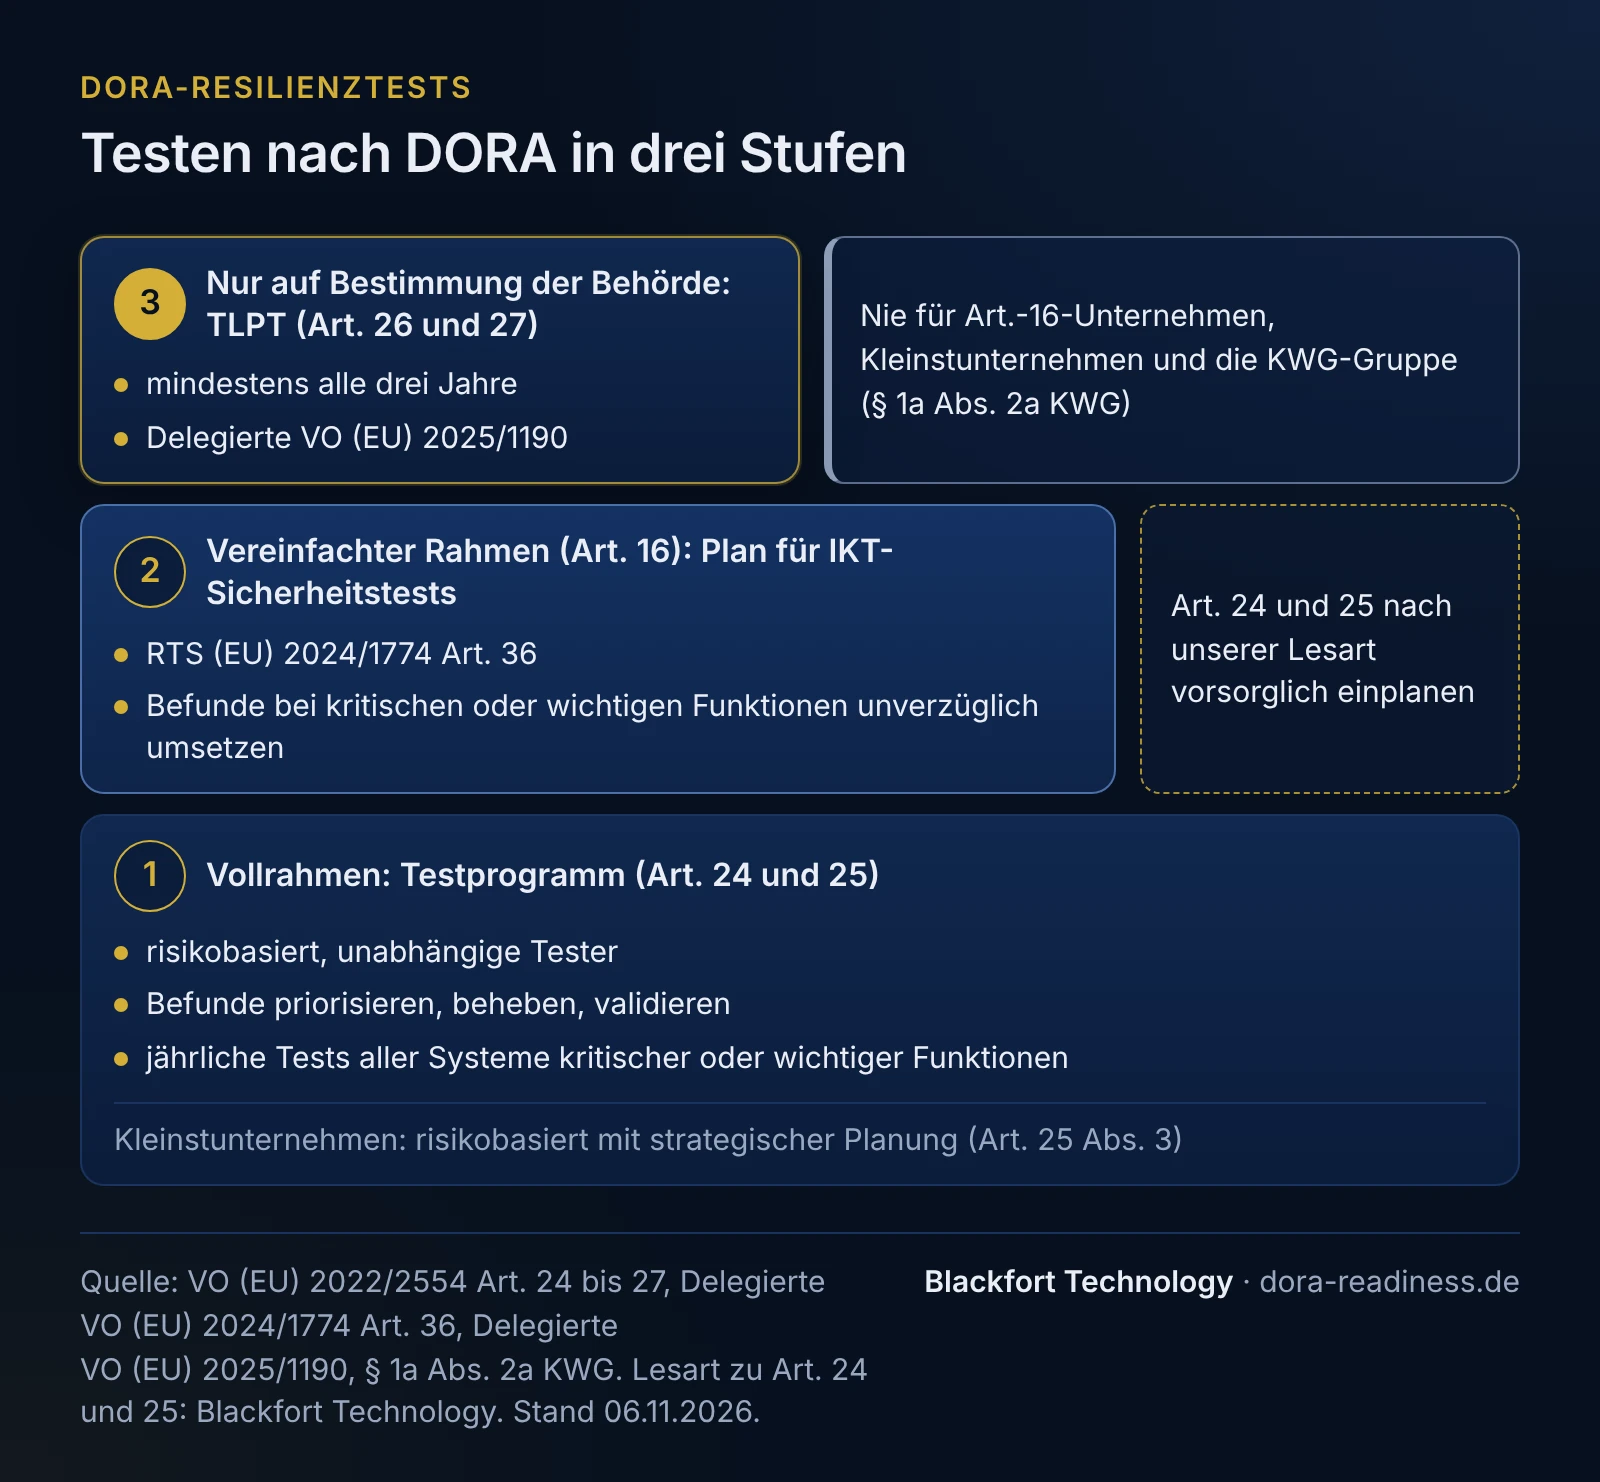
Diese Seite gilt für beide Rahmen: für Finanzunternehmen im Vollrahmen nach Art. 5 bis 15 DORA und für Unternehmen im vereinfachten Rahmen nach Art. 16, darunter ab dem 01.01.2027 die Institute nach § 1a Abs. 2a KWG (hier: KWG-Gruppe) wie Factoring- und Leasinginstitute. Welcher Rahmen für Sie gilt, klärt die Seite DORA-Anwendungsbereich. Kapitel IV der Verordnung regelt das Testen in vier Artikeln: Art. 24 und 25 für das Testprogramm, Art. 26 und 27 für TLPT.
Was verlangt Art. 24 DORA vom Testprogramm?
Ein Programm, das Schwächen, Mängel und Lücken in der digitalen operationalen Resilienz findet und Korrekturen auslöst. Es ist fester Bestandteil des IKT-Risikomanagementrahmens und wird erstellt, gepflegt und überprüft (Art. 24 Abs. 1). Die sechs Absätze im Überblick:
| Absatz | Pflicht | Kleinstunternehmen |
|---|---|---|
| Abs. 1 | solides und umfassendes Testprogramm als Teil des Rahmens, unter Berücksichtigung der Kriterien in Art. 4 Abs. 2 | nicht ausdrücklich, sie testen nach Art. 25 Abs. 3 |
| Abs. 2 | das Programm umfasst Bewertungen, Tests, Methoden, Verfahren und Tools nach Art. 25 und 26 | beschreibt den Inhalt, keine eigene Pflicht |
| Abs. 3 | risikobasierter Ansatz: Bedrohungslage, eigene Risiken, Kritikalität von Informationsassets und Dienstleistungen | nicht ausdrücklich |
| Abs. 4 | Tests durch unabhängige interne oder externe Parteien, bei internen Testern ausreichende Ressourcen und keine Interessenkonflikte | nicht ausdrücklich |
| Abs. 5 | Verfahren zur Priorisierung, Klassifizierung und Behebung aller Befunde und interne Validierung, dass sie vollständig behoben sind | nicht ausdrücklich |
| Abs. 6 | mindestens einmal jährlich angemessene Tests aller IKT-Systeme und -Anwendungen, die kritische oder wichtige Funktionen unterstützen | nicht ausdrücklich |
Welche Funktionen kritisch oder wichtig sind, legt Ihre Funktionsliste fest. Ohne sie lässt sich Abs. 6 nicht planen.
Welche Tests nennt Art. 25?
Art. 25 Abs. 1 zählt die Tests beispielhaft auf („wie etwa“). Welche Sie wie oft durchführen, richtet sich nach Ihrem Risikoprofil. Für einige gibt der RTS im Vollrahmen (Delegierte Verordnung (EU) 2024/1774, im Folgenden RTS) genauere Vorgaben:
| Test nach Art. 25 Abs. 1 | Was er prüft | Genauere Vorgabe im RTS (Vollrahmen) |
|---|---|---|
| Schwachstellenbewertung und -scans | bekannte Schwachstellen in Systemen und Anwendungen | automatisierte Scans bei Assets kritischer oder wichtiger Funktionen mindestens wöchentlich (RTS Art. 10 Abs. 2) |
| Open-Source-Analysen | verwendete Bibliotheken und ihre Schwachstellen | Nachverfolgung von Bibliotheken Dritter (RTS Art. 10 Abs. 2 lit. d) |
| Netzwerksicherheitsbewertungen | Segmentierung, Regeln, Zugänge von außen | - |
| Lückenanalysen | Abstand zwischen Vorgabe und Umsetzung | - |
| Überprüfungen der physischen Sicherheit | Zutritt, Räume, Umgebung | - |
| Fragebögen und Scans von Softwarelösungen | Sicherheit zugekaufter Software | - |
| Quellcodeprüfungen, soweit durchführbar | Fehler und Schwachstellen im Code | statische und dynamische Tests, Sicherheit internetexponierter Systeme (RTS Art. 16 Abs. 3) |
| szenariobasierte Tests | Reaktion auf einen durchgespielten Vorfall | - |
| Kompatibilitäts-, Leistungs- und End-to-End-Tests | Zusammenspiel, Last, ganze Prozesskette | Kapazitäts- und Leistungsmanagement (RTS Art. 9) |
| Penetrationstests | Ausnutzbarkeit von Schwachstellen durch einen Angreifer | - |
Einen festen Turnus für Penetrationstests nennt DORA nicht.
Was heißt „mindestens einmal jährlich testen“ nach Art. 24 Abs. 6?
Jedes IKT-System und jede Anwendung, die eine kritische oder wichtige Funktion unterstützt, wird mindestens einmal im Jahr angemessen getestet, auch wenn ein Dienstleister es betreibt. Welcher Test das ist, legt DORA nicht fest. Nach unserer Einordnung sollte er zum Risiko des Systems passen, etwa ein Penetrationstest für ein Kundenportal, ein End-to-End- oder Leistungstest für eine Verarbeitungskette. Ob Art. 24 Abs. 6 im vereinfachten Rahmen greift, ist offen (siehe unten).
Wie viel Testen ist angemessen?
Das bestimmen Größe, Gesamtrisikoprofil und Komplexität Ihres Geschäfts. Für Kapitel IV gilt der Verhältnismäßigkeitsgrundsatz nur, soweit die Vorschriften es ausdrücklich vorsehen (Art. 4 Abs. 2). Art. 24 und 25 tun das: Das Programm berücksichtigt die Kriterien aus Art. 4 Abs. 2, der Ansatz ist risikobasiert, die Tests sind „angemessen“.
Kleinstunternehmen testen nach Art. 25 Abs. 3: Sie kombinieren einen risikobasierten Ansatz mit einer strategischen Planung der IKT-Tests und wägen Aufwand gegen Dringlichkeit, Risiko und Kritikalität ab. Abs. 1 und 3 bis 6 von Art. 24 richten sich an sie nicht. Ob Ihr Unternehmen Kleinstunternehmen ist, prüfen Sie mit beiden Größenmerkmalen, siehe DORA-Anwendungsbereich.
Was gilt im vereinfachten Rahmen nach Art. 16?
Ein Plan für IKT-Sicherheitstests nach RTS Art. 36. Er bestätigt die Wirksamkeit der Schutzmaßnahmen nach RTS Art. 33 bis 35, 37 und 38 und berücksichtigt die Bedrohungen und Schwachstellen aus dem Risikomanagement nach RTS Art. 31 (Abs. 1). Getestet wird nach dem Gesamtrisikoprofil der IKT-Assets (Abs. 2). Befunde bei Systemen kritischer oder wichtiger Funktionen setzen Sie unverzüglich in angepasste Maßnahmen um (Abs. 3). Eine automatisierte Schwachstellensuche verlangt der RTS zusätzlich (RTS Art. 34 lit. d), einen festen Turnus wie im Vollrahmen nennt er dafür nicht.
Art. 24 und 25 enthalten keine Ausnahme für Art.-16-Unternehmen. Dass das Testprogramm deshalb auch hier gilt, ist unsere Lesart. Begründung, Gegenargument und Empfehlung stehen auf der Seite Art. 16 DORA: der vereinfachte Rahmen. Die jährlichen Tests der Geschäftsfortführungspläne nach RTS Art. 40 behandelt die Seite IKT-Geschäftsfortführung.
TLPT: wer bedrohungsorientierte Penetrationstests durchführen muss
Nur Finanzunternehmen, die die Behörde dafür bestimmt. Sie führen mindestens alle drei Jahre einen TLPT durch, die Behörde kann die Häufigkeit nach Risikoprofil anpassen (Art. 26 Abs. 1). Ausgenommen sind Unternehmen nach Art. 16 Abs. 1 und Kleinstunternehmen. Für die KWG-Gruppe schließt § 1a Abs. 2a Satz 2 Nr. 2 KWG die Art. 26 und 27 ausdrücklich aus, ein TLPT kommt für sie also nie in Betracht.
Wer bestimmt wird: Die Behörde bewertet Auswirkungen auf den Finanzsektor, Bedenken für die Finanzstabilität und das IKT-Risikoprofil (Art. 26 Abs. 8). Die Delegierte Verordnung (EU) 2025/1190 (RTS zu TLPT) konkretisiert das in Art. 2 Abs. 1 mit Kriterien wie Größe, Verflechtung, Substituierbarkeit, Bedrohungslage und Reife der Sicherheitskontrollen. Nach Art. 2 Abs. 2 verlangt die Behörde TLPT in der Regel von systemrelevanten Kreditinstituten, großen Zahlungs- und E-Geld-Instituten, Zentralverwahrern, zentralen Gegenparteien, bestimmten Handelsplätzen und großen Versicherern, es sei denn, ihre Bewertung ergibt etwas anderes.
Wer in Deutschland zuständig ist: Für Institute nach dem KWG wirkt die BaFin bei den Aufgaben nach Art. 26 und 27 mit der Deutschen Bundesbank zusammen, die Bundesbank nimmt die operativen Aufgaben wahr (§ 6 Abs. 1g KWG). Nach Erwägungsgrund 1 des RTS zu TLPT können verpflichtete Unternehmen den TIBER-EU-Rahmen oder eine nationale Umsetzung wie TIBER-DE der Bundesbank anwenden, soweit sie mit Art. 26 und 27 DORA und dem RTS im Einklang stehen.
Wie ein TLPT abläuft:
- Vorbereitung: Das Leitungsorgan genehmigt das Dokument zum Testumfang (RTS zu TLPT Art. 9 Abs. 6), die Behörde validiert den Umfang. Getestet werden mehrere oder alle kritischen oder wichtigen Funktionen an Live-Produktionssystemen (Art. 26 Abs. 2 DORA).
- Bedrohungsanalyse und Test: mindestens drei Szenarien (RTS zu TLPT Art. 10 Abs. 3), aktive Red-Team-Phase von mindestens zwölf Wochen (Art. 11 Abs. 5 RTS (EU) 2025/1190).
- Abschluss: Berichte von Red Team und Blue Team, Purple Teaming (RTS zu TLPT Art. 12), ein Plan mit Abhilfemaßnahmen (Art. 13 RTS (EU) 2025/1190) und die Bescheinigung der Behörde (Art. 26 Abs. 7 DORA).
Die Tester müssen die Anforderungen aus Art. 27 erfüllen, für interne Tester gelten zusätzliche Regeln (Art. 26 Abs. 8, siehe FAQ). Dienstleister, die kritische oder wichtige Funktionen unterstützen, verpflichten Sie vertraglich zur Mitwirkung an Ihrem TLPT (Art. 30 Abs. 3 lit. d).
Beispiel: Testplan 2027 der Muster-Kreditbank AG
Fiktives Beispiel, kein Kunde. Die Muster-Kreditbank AG ist das CRR-Kreditinstitut aus dem Beispiel auf der Seite IKT-Risikomanagement: 140 Beschäftigte, Vollrahmen, das Kernbankensystem mit Online-Banking betreibt ein Rechenzentrumsdienstleister, Arbeitsplätze und Netzwerk ein Managed-Service-Provider (MSP). Für dieses Beispiel ergänzt: eine selbst entwickelte Kreditantragsstrecke im Internet. Kritische oder wichtige Funktionen sind Zahlungsverkehr, Kreditentscheidung und Auszahlung sowie das aufsichtliche Meldewesen. Einen TLPT plant die Bank nicht: Sie gehört zu keiner Gruppe nach Art. 2 Abs. 2 des RTS zu TLPT und ist nicht bestimmt worden.
| Zeitraum | Test nach Art. 25 | Gegenstand | Durchführung | Grundlage | Nachweis |
|---|---|---|---|---|---|
| wöchentlich | automatisierte Schwachstellenscans | alle Assets der drei kritischen oder wichtigen Funktionen im eigenen Netz, übrige Assets monatlich | IT-Betrieb, Auswertung durch die Informationssicherheit | Art. 25 Abs. 1, RTS Art. 10 Abs. 2 | Scanberichte, Befundtickets |
| bei jedem Build | Open-Source-Analyse | Bibliotheken der Kreditantragsstrecke | Entwicklung, Werkzeug in der Build-Kette | RTS Art. 10 Abs. 2 lit. d | Abhängigkeitsliste mit Befunden |
| vor jeder Freigabe | Quellcodeprüfung statisch und dynamisch | Kreditantragsstrecke | statisch in der Entwicklung, dynamisch durch das Testteam außerhalb der Entwicklung | RTS Art. 16 Abs. 3 | Prüfbericht je Release |
| Februar | Penetrationstest von außen | Online-Banking und Kreditantragsstrecke | externer Dienstleister, Online-Banking mit Freigabe des Rechenzentrums | Art. 24 Abs. 4 und 6 | Bericht, Nachtest |
| März | Netzwerksicherheitsbewertung | Segmentierung, Firewallregeln, Fernzugänge des MSP | Informationssicherheit, nicht der Netzbetrieb | Art. 25 Abs. 1 | Bewertung, Regelprüfprotokoll |
| April | szenariobasierter Test | Ausfall des Rechenzentrums für den Zahlungsverkehr | gemeinsam mit dem Test des Geschäftsfortführungsplans | Art. 25 Abs. 1, Art. 11 Abs. 6 | Testprotokoll |
| Mai | Überprüfung der physischen Sicherheit | Serverraum und Netzverteiler der Zentrale | Haustechnik mit Informationssicherheit | Art. 25 Abs. 1 | Begehungsbericht |
| Juni | Lückenanalyse | Sicherheitsrichtlinien gegen RTS Titel II | IKT-Risikokontrollfunktion | Art. 25 Abs. 1 | Abgleichliste |
| bei Releasewechsel, zweimal im Jahr | Kompatibilitätstest | Kernbankensystem mit Schnittstellen zu Meldewesen und Zahlungsverkehr | Rechenzentrum, Abnahme durch die Fachbereiche | Art. 25 Abs. 1 | Abnahmeprotokoll |
| September | Leistungstest | Zahlungsverkehr bei Spitzenlast zum Monatsende | Rechenzentrum mit IT-Betrieb | Art. 25 Abs. 1, RTS Art. 9 | Lastprotokoll |
| September | End-to-End-Test | Kreditantrag bis Auszahlung und Eingang im Meldewesen | Fachbereich Kredit mit IT-Betrieb | Art. 25 Abs. 1, Art. 24 Abs. 6 | Testfallprotokoll |
| Oktober | Fragebogen und Scan von Softwarelösungen | Meldewesensoftware, Nachweise des Rechenzentrums | IT-Betrieb mit dem Auslagerungsmanagement | Art. 25 Abs. 1 | ausgewerteter Fragebogen |
| November | Penetrationstest von innen | Verzeichnisdienst und Arbeitsplätze beim MSP | zweiter externer Dienstleister | Art. 24 Abs. 4 | Bericht, Nachtest |
| Dezember | Auswertung und Überprüfung des Programms | Abdeckung, offene Befunde, Plan 2028 | IKT-Risikokontrollfunktion, Bericht an den Vorstand | Art. 24 Abs. 1 | Jahresbericht |
Die Abdeckung nach Art. 24 Abs. 6 prüft die Bank in einer Spalte der Funktionsliste: Jede der drei Funktionen ist mindestens einmal im Jahr mit einem passenden Test belegt. Für die Befunde nach Art. 24 Abs. 5 nutzt sie vier Klassen. Die Fristen sind Beispielwerte, DORA nennt keine:
| Klasse | Beispiel | Frist zur Behebung | Validierung |
|---|---|---|---|
| kritisch | ausnutzbare Lücke im Online-Banking | sofort, spätestens 7 Tage | Nachtest durch den Tester |
| hoch | fehlender Patch auf einem Server einer kritischen oder wichtigen Funktion | 30 Tage | erneuter Scan |
| mittel | zu weite Firewallregel | 90 Tage | Regelprüfung |
| niedrig | veraltete Software ohne bekannte Ausnutzung | nächstes Wartungsfenster | Stichprobe |
Wird eine Frist nicht gehalten, entscheidet der Vorstand über Ausnahme oder Eskalation. Fristen und Eskalation für Patches verlangt im Vollrahmen auch RTS Art. 10 Abs. 4 lit. d.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Systeme beim Dienstleister fehlen im Testplan | Getestet wird nur das eigene Netz, das Kernsystem läuft beim Rechenzentrum. | Gerade die Systeme der kritischen oder wichtigen Funktionen bleiben ungetestet, Art. 24 Abs. 6 ist nicht belegt. | Testrechte und Testberichte vertraglich regeln, Tests mit dem Dienstleister abstimmen, siehe IKT-Drittdienstleister steuern. |
| Tester prüft das eigene System | Der Administrator, der die Firewall betreibt, bewertet auch ihre Regeln. | Die Unabhängigkeit nach Art. 24 Abs. 4 fehlt, Befunde gegen die eigene Arbeit werden leicht übersehen. | Tests einer Person oder Stelle außerhalb des Betriebs zuweisen oder extern vergeben, Zuständigkeit im Programm festhalten. |
| Befunde ohne Nachtest geschlossen | Das Ticket wird geschlossen, sobald der Betrieb die Behebung meldet. | Ob die Schwachstelle wirklich weg ist, prüft niemand. Die interne Validierung nach Art. 24 Abs. 5 fehlt. | Schließen erst nach Nachtest, erneutem Scan oder Stichprobe, je nach Befundklasse. |
Wie wir unterstützen
Für Unternehmen im Vollrahmen zeigt die DORA-Gap-Analyse, wo Ihr Testprogramm gegenüber Art. 24 und 25 und dem RTS steht. Institute der KWG-Gruppe, die zum 01.01.2027 von der BAIT wechseln, setzen den Testplan nach RTS Art. 36 im Umstieg von der BAIT um. Andere Institute im vereinfachten Rahmen, etwa kleine Wertpapierinstitute, kleine EbAV oder Versicherungsholdings, beginnen mit der Art.-16-Gap-Analyse. Penetrationstests nach Art. 25 (keine TLPT nach Art. 26) bieten wir auf der Firmenseite zu Penetrationstests an.
Häufige Fragen
Müssen Penetrationstests nach DORA von einem externen Dienstleister kommen?+
Gibt es eine Liste zugelassener TLPT-Tester?+
Zählt der Testbericht unseres IT-Dienstleisters für unser Testprogramm?+
Können wir freiwillig an TIBER-DE teilnehmen, ohne für TLPT bestimmt zu sein?+
Weiterlesen
- Art. 16 DORA: der vereinfachte IKT-Risikomanagementrahmen
- DORA-Geschäftsfortführung: Business Continuity und Backup
- Kritische oder wichtige Funktionen nach DORA einstufen
- IKT-Risikomanagement nach DORA: Rahmen und DOR-Strategie
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
- Umstieg von der BAIT auf DORA nach Art. 16: Umfang und Preis
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 4, 24 bis 28, 30 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement), Art. 9, 10, 16, 34, 36 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/1190 (RTS zu TLPT), Erwägungsgrund 1, Art. 2, 9 bis 14 (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 1a Abs. 2a (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- Kreditwesengesetz, § 6 Abs. 1g (nichtamtliche Fassung) (abgerufen am 2026-11-06)
- BaFin: FAQs zu DORA, Abschnitt Threat-Led Penetration Testing (TLPT) (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 21.08.2025, Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen, Abschnitte 4.4 und 5.2 (abgerufen am 2026-11-06)
- Deutsche Bundesbank: TIBER-DE (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).