
Umstieg auf DORA · Vollrahmen
BAIT-Bestand bereinigen: Dokumente und Rollen auf DORA umstellen
CRR-Kreditinstitute wenden seit dem 17. Januar 2025 den DORA-Vollrahmen nach Art. 5 bis 15 an und sind seit diesem Tag aus dem Anwenderkreis der BAIT ausgenommen. In vielen Häusern folgen Richtlinien, Rollen und Nachweise aber noch den BAIT-Kapiteln. Mit dem Paket „BAIT-Bestand bereinigen“ stellen wir diesen Bestand auf DORA und den RTS 2024/1774 um, verzahnen ihn mit der MaRisk und übergeben die Nachweise. Für den beschriebenen Grundumfang ab 29.400 € netto zzgl. USt., größeren Umfang bepreisen wir nach dem Scoping-Gespräch.
Was gilt für CRR-Kreditinstitute?
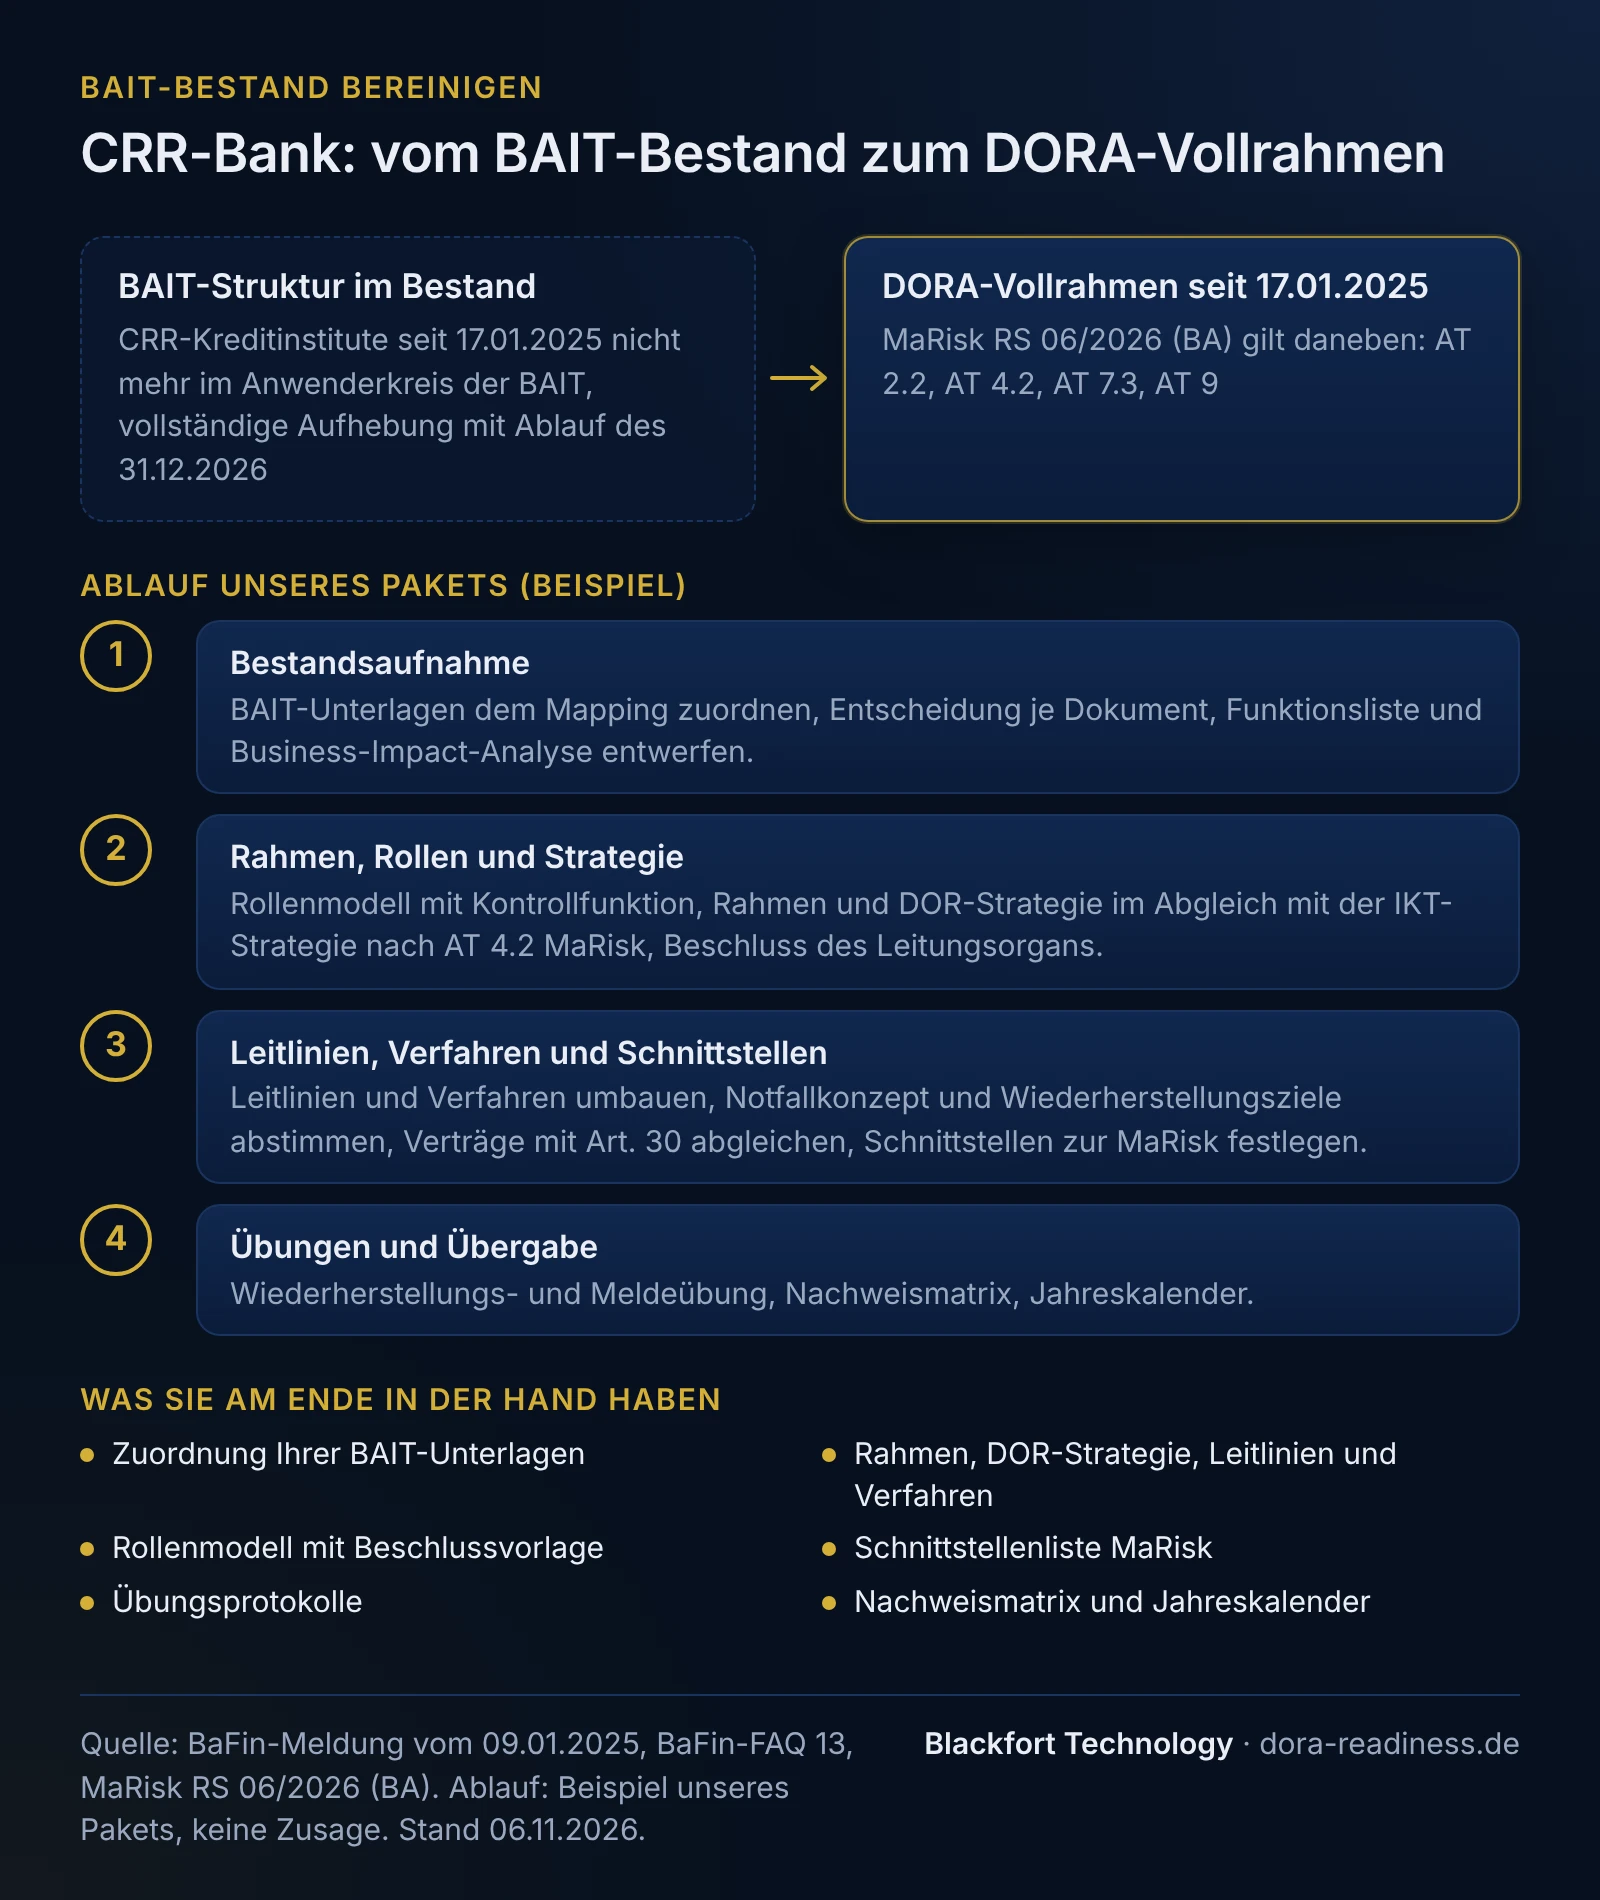
Diese Seite gilt für den Vollrahmen nach Art. 5 bis 15 DORA. Wer Einlagen- und Kreditgeschäft betreibt, ist CRR-Kreditinstitut und fällt seit dem 17. Januar 2025 nach Art. 2 Abs. 1 lit. a unter DORA. Seit demselben Tag sind diese Institute aus dem Anwenderkreis der BAIT ausgenommen. Mit Ablauf des 31. Dezember 2026 hebt die BaFin die BAIT vollständig auf. Eine weitere Übergangsfrist für DORA gibt es nach Auskunft der BaFin nicht.
Die BaFin hat die BAIT-Kapitel 1 bis 10 schon im Juni 2024 dem Vollrahmen gegenübergestellt und sah ihre Inhalte im Wesentlichen abgebildet. DORA bringt aber Neues, etwa die Strategie für die digitale operationale Resilienz und die IKT-Risikokontrollfunktion. Neben DORA gilt die MaRisk weiter, heute in der 9. Novelle (RS 06/2026 (BA), Stand 30.06.2026), mit eigenen Anforderungen an IKT-Strategie, Risikoinventur, Notfallmanagement und Auslagerung.
Das Paket bereinigt deshalb Ihren Bestand: BAIT-Verweise werden durch DORA- und RTS-Fundstellen ersetzt, Dokumente zusammengeführt, fehlende Teile ergänzt und die Schnittstellen zur MaRisk klar zugeordnet. Funktionierende Regelungen und Schutzmaßnahmen bleiben erhalten.
Was ist im Paket „BAIT-Bestand bereinigen“ enthalten?
Sieben Bausteine, die aufeinander aufbauen. Fundstellen ohne Zusatz beziehen sich auf DORA, „RTS“ meint die Delegierte Verordnung (EU) 2024/1774, Titel II.
Was haben wir schon?
Bestandsaufnahme mit dem BAIT-DORA-Mapping
Jedes Dokument ordnen wir den Zeilen des BAIT-DORA-Mappings zu und nutzen die Statusspalte für den Vollrahmen: verschärft, gleich, keine ausdrückliche Vorgabe mehr oder neu. Mit Ihnen legen wir fest: weiterverwenden, umbauen oder zusammenführen. Bei Vorgaben ohne ausdrückliche Entsprechung klären wir, welche Aufgabe bleibt.
Zum BAIT-DORA-MappingWelche Dokumente verlangt der Vollrahmen?
Rahmen, Leitlinien und Verfahren
Der IKT-Risikomanagementrahmen nach Art. 6 mit der DOR-Strategie (Art. 6 Abs. 8), dazu die Leitlinien und Verfahren des RTS zu Sicherheit, Personal und Zugang, Erkennung und Reaktion sowie Geschäftsfortführung. Die BAIT-Gliederung lösen wir dabei auf, wo sie der Zuordnung zu DORA im Weg steht.
IKT-Risikomanagement im VollrahmenWas wird aus dem ISB?
Rollen und IKT-Risikokontrollfunktion
Das Leitungsorgan verantwortet den Rahmen (Art. 5 Abs. 2). Die Kontrollfunktion nach Art. 6 Abs. 4 vergleicht die BaFin mit dem ISB der BAIT, der aber stärker auf Informationssicherheit ausgerichtet ist. Die MaRisk erlaubt, sie mit der Compliance-Funktion zu kombinieren (AT 4.4.2). Wir klären mit Ihnen den Zuschnitt, die Unabhängigkeit und die Vertragsüberwachung nach Art. 5 Abs. 3 und bereiten den Beschluss vor.
Wie passt die MaRisk dazu?
Verzahnung mit der MaRisk
IKT-Strategie nach AT 4.2, die mit der DOR-Strategie ein Dokument bilden darf. IKT-Risiken in der Risikoinventur (AT 2.2). Notfallkonzept nach AT 7.3 für kritische oder wichtige Funktionen neben BIA und Wiederherstellungszielen nach Art. 11 und 12. AT 9 für den Fremdbezug, der nicht unter Art. 28 bis 30 fällt. Dazu prüfen wir, ob die Umstellung eine wesentliche Veränderung nach AT 8.2 ist.
MaRisk und DORAWas ist kritisch?
Funktionsliste, BIA und Wiederherstellungsziele
Kritische oder wichtige Funktionen mit Begründung, Business-Impact-Analyse (Art. 11 Abs. 5) und Wiederherstellungszeit und -punkt je Funktion (Art. 12 Abs. 6), abgestimmt mit der Funktionsübersicht aus dem MaRisk-Notfallmanagement. Die Einstufung ist nicht dasselbe wie die Wesentlichkeit einer Auslagerung.
Funktionen einstufenFunktioniert es im Ernstfall?
Wiederherstellungs- und Meldeübung
Eine Übung der Wiederherstellung für eine kritische oder wichtige Funktion und eine Meldeübung als Planspiel bis zur Erstmeldung, binnen 4 Stunden nach der Einstufung als schwerwiegend, spätestens 24 Stunden nach Kenntnis. Für Erst- und Zwischenmeldungen von Kreditinstituten gilt die Wochenendregel nicht. Mängel gehen mit Bericht an das Leitungsorgan.
DORA-MeldepflichtWo liegt der Nachweis?
Verträge, Nachweismatrix und Jahreskalender
Fachlicher Abgleich der IKT-Verträge mit Art. 30, auch der gruppeninternen, für die der bisherige Verzicht auf Ausstiegsprozesse nach AT 9 Tz. 15 MaRisk laut BaFin entfällt. Dazu jede Pflicht mit Nachweis, Verantwortlichen und Ablageort und ein Kalender der wiederkehrenden Pflichten aus DORA und MaRisk.
IKT-Dienstleister steuernWas Sie am Ende in der Hand haben
Die Ergebnisse übergeben wir als Entwürfe zur Inkraftsetzung durch Ihr Institut und als geordnete Nachweisablage.
01
Zuordnung Ihrer BAIT-Unterlagen
Alle Dokumente mit Entscheidung (weiterverwenden, umbauen, zusammenführen) und der Zeile im BAIT-DORA-Mapping.
02
Rahmen, DOR-Strategie, Leitlinien und Verfahren
Als Entwurf, BAIT-Verweise ersetzt, wo möglich aus Ihren vorhandenen Texten umgebaut.
03
Rollenmodell mit Beschlussvorlage
Leitungsorgan, IKT-Risikokontrollfunktion, Compliance, Vertragsüberwachung und Revision mit klaren Zuständigkeiten.
04
Schnittstellenliste MaRisk
Welche Anforderung DORA führt und wo die MaRisk ergänzt, für AT 2.2, AT 4.2, AT 7.3 und AT 9.
05
Übungsprotokolle
Protokoll der Wiederherstellungsübung und Auswertung der Meldeübung, jeweils mit Mängeln, Maßnahmen und Bericht an das Leitungsorgan.
06
Nachweismatrix und Jahreskalender
Jede Pflicht mit Nachweis und Ablageort, Kalender der wiederkehrenden Pflichten mit Verantwortlichen.
Beispiel: Entscheidung je BAIT-Kapitel bei einer Regionalbank
So kann das Ergebnis der Bestandsaufnahme für einzelne Kapitel aussehen. Ein fiktives Beispiel, keine Zusage und keine Aussage über Ihre Unterlagen.
| BAIT-Kapitel (Dokument) | Fundstelle heute | Befund | Entscheidung |
|---|---|---|---|
| 1 IT-Strategie | AT 4.2 MaRisk, Art. 6 Abs. 8 DORA | IT-Strategie vorhanden, keine DOR-Strategie | umbauen, IKT- und DOR-Strategie in einem Dokument |
| 4 Informationssicherheitsmanagement (ISB-Richtlinie) | Art. 6 Abs. 4 DORA, AT 4.4.2 MaRisk | Rolle des ISB beschrieben, Zuständigkeit für das IKT-Risiko offen | umbauen, Kontrollfunktion festlegen, Beschluss vorbereiten |
| 9 Auslagerungen und sonstiger Fremdbezug | Art. 28 bis 30 DORA, AT 9 MaRisk | eine Richtlinie für alle Fälle, BAIT-Verweise | aufteilen: IKT-Dienstleistungen nach DORA, übriger Fremdbezug nach AT 9 |
| 10 IT-Notfallmanagement | Art. 11 und 12 DORA, AT 7.3 MaRisk | Notfallkonzept vorhanden, keine Wiederherstellungsziele je Funktion | weiterverwenden, BIA und Ziele ergänzen |
Fiktives Beispiel von Blackfort Technology, keine Zusage zu Ergebnissen.
Was kostet die Bereinigung, und wo liegen die Grenzen?
Ab 29.400 € netto für den unten beschriebenen Grundumfang: 21 Personentage zu 1.400 €. Mehr Rechtsträger, Dokumente, Workshops oder Dienstleister bepreisen wir nach dem Scoping-Gespräch.
| Baustein | Im Paket enthalten | Personentage |
|---|---|---|
| Bestandsaufnahme und Zuordnung | ein Rechtsträger, bis 60 BAIT-Dokumente | 3 |
| Umbau von Rahmen, Leitlinien und Verfahren | bis 12 Entwürfe, einschließlich Entwurf der DOR-Strategie oder Abgleich einer vorhandenen | 6 |
| Rollen und Governance | Rollenmodell mit IKT-Risikokontrollfunktion nach Art. 6 Abs. 4 DORA, Beschlussvorlagen | 1,5 |
| Funktionsliste, BIA und Wiederherstellungsziele | bis 10 IKT-Dienstleister in der Funktionsliste, Abgleich mit Art. 30 | 3 |
| Verzahnung mit weiter geltenden Vorgaben | MaRisk AT 2.2, AT 4.2, AT 7.3 und AT 9, Schnittstellenliste | 1,5 |
| Wiederherstellungs- und Meldeübung | je eine. Wiederherstellung für eine kritische oder wichtige Funktion mit Planung, Begleitung und Protokoll durch uns und Durchführung durch Ihre IT oder Ihren Dienstleister. Meldeübung als Planspiel bis 3 Std. | 2 |
| Nachweismatrix, Jahreskalender und Übergabe | Nachweismatrix mit Ablageort, Kalender der wiederkehrenden Pflichten | 1,5 |
| Projektsteuerung und Workshops | bis 8 Workshops je bis 3 Std., per Video oder vor Ort, davon 2 mit dem Leitungsorgan | 2,5 |
| Summe | Tagessatz 1.400 € netto | 21 |
| Preis | ab 29.400 € netto zzgl. USt. für diesen Grundumfang |
Angebot ausschließlich für Unternehmen (B2B). Mehr Rechtsträger, Dokumente, Workshops oder Dienstleister bepreisen wir nach dem Scoping-Gespräch und nennen den Preis im Angebot. Eine vorher beauftragte Vollrahmen-Gap-Analyse wird angerechnet, Einzelheiten im Angebot.
Wie läuft die Bereinigung ab?
Vier Abschnitte. Die Dauer hängt vor allem davon ab, wie schnell Unterlagen, Termine und Beschlüsse zusammenkommen.
1
Bestandsaufnahme
BAIT-Unterlagen dem Mapping zuordnen, Entscheidung je Dokument, Funktionsliste und Business-Impact-Analyse entwerfen.
2
Rahmen, Rollen und Strategie
Rollenmodell mit Kontrollfunktion, Rahmen und DOR-Strategie im Abgleich mit der IKT-Strategie nach AT 4.2 MaRisk, Beschluss des Leitungsorgans.
3
Leitlinien, Verfahren und Schnittstellen
Leitlinien und Verfahren umbauen, Notfallkonzept und Wiederherstellungsziele abstimmen, Verträge mit Art. 30 abgleichen, Schnittstellen zur MaRisk festlegen.
4
Übungen und Übergabe
Wiederherstellungs- und Meldeübung, Nachweismatrix, Jahreskalender.
Die Pflichten gelten seit dem 17. Januar 2025 unabhängig davon, wie weit die Bereinigung ist. Deshalb kommt zuerst, was im Ernstfall gebraucht wird: klare Rollen und ein funktionierender Meldeablauf.
Ihr Ansprechpartner
Christian Gebhardt · Gründer und Geschäftsführer, Blackfort Technology
Ihr Ansprechpartner ist Christian Gebhardt, Gründer und Geschäftsführer. Wer im Projekt mitarbeitet, legen wir mit dem Angebot fest.
Auf Ihre Anfrage melden wir uns in der Regel innerhalb von 1-2 Werktagen.
Bereinigung, Fachseiten oder Gap-Analyse?
Die Seite BAIT und DORA erklärt Aufhebung und Übergang und stellt das Mapping als Excel bereit. Die Seite MaRisk und DORA erklärt die Schnittstellen der 9. Novelle im Einzelnen. Dieses Paket wendet beides auf Ihren Bestand an und übergibt die Ergebnisse.
Das Paket „Umstieg von der BAIT“ ist ein anderer Fall: Es richtet sich an Factoring- und Leasinginstitute und die übrigen Institute nach § 1a Abs. 2a KWG, die zum 1. Januar 2027 in den vereinfachten Rahmen nach Art. 16 wechseln. Für CRR-Kreditinstitute gilt der Vollrahmen.
Die Vollrahmen-Gap-Analyse zeigt, wo Sie stehen und was in welcher Reihenfolge zu tun ist, und lässt offen, wer umsetzt. Sie können mit ihr beginnen und das Paket danach beauftragen, dann wird sie angerechnet, Einzelheiten im Angebot.
Wer das Paket außerdem nutzen kann
Den Vollrahmen wenden auch die Landesförderbanken (§ 1a Abs. 2 KWG) und die KfW an. Wo deren Unterlagen noch der BAIT-Gliederung folgen, passt das Paket ebenso. Für Institute unter direkter Aufsicht der EZB gilt die MaRisk nicht, die Verzahnung richtet sich dann nach den dort geltenden Vorgaben und wird im Angebot zugeschnitten.
Ob Ihr Institut Kleinstunternehmen ist (weniger als zehn Beschäftigte und Jahresumsatz bzw. Jahresbilanzsumme bis 2 Mio. EUR), halten wir am Anfang fest und unterstellen es nicht. Für Kleinstunternehmen entfallen im Vollrahmen einzelne Pflichten, etwa die unabhängige Kontrollfunktion nach Art. 6 Abs. 4.
Wer das Paket verantwortet
Verantwortlicher Berater ist Christian Gebhardt, Gründer und Geschäftsführer von Blackfort Technology. Wir sind seit 2017 inhabergeführt.
Was bringt Ihr Institut ein?
Eine Ansprechperson
Zum Beispiel der ISB, die IKT-Risikokontrollfunktion oder die IT-Leitung, mit etwa einem halben bis einem Tag pro Woche für Abstimmungen, Unterlagen und Durchsicht der Entwürfe.
Das Leitungsorgan
Zwei Termine und die Beschlüsse zu Rollen, Rahmen, Strategie und Business-Impact-Analyse. Die Verantwortung für den Rahmen bleibt beim Leitungsorgan.
Fachbereiche und Dienstleister
Risikocontrolling, Compliance, Notfall- und Auslagerungsmanagement für die Schnittstellen zur MaRisk, IT und Dienstleister für Angaben, Wiederherstellungsübung und Meldeübung.
Was gehört nicht zum Paket?
Damit die Erwartungen stimmen:
- Keine technische Umsetzung. Starke Authentifizierung, Protokollierung oder Schwachstellensuche richten Ihre IT oder Ihr Dienstleister ein, wir beschreiben die Anforderung und sehen den Nachweis durch.
- Keine Vertragsverhandlung und keine rechtliche Vertragsprüfung. Der Abgleich mit Art. 30 DORA ist fachlich, Formulierung und Prüfung der Klauseln gehören zu Ihrer Rechtsberatung. Das Informationsregister aufbauen und einreichen gehört nicht zum Paket.
- Keine Übernahme von Rollen. Die IKT-Risikokontrollfunktion, einen externen ISB oder die interne Revision übernehmen wir nur in einem gesonderten Mandat.
- Keine Zusage, wie Aufsicht, Abschlussprüfer oder Revision das Ergebnis bewerten. Kein Zertifikat, keine Rechtsberatung.
Die Einordnungen auf dieser Seite sind allgemeine Informationen zum Stand von DORA, RTS 2024/1774 und MaRisk RS 06/2026 (BA) am 6. November 2026. Ob und wie sie für Ihr Institut gelten, ist im Einzelfall zu prüfen.
Häufige Fragen
Gelten die BAIT für uns noch?+
Nein. CRR-Kreditinstitute sind seit dem 17. Januar 2025 aus dem Anwenderkreis der BAIT ausgenommen und wenden den DORA-Vollrahmen an. Vollständig aufgehoben werden die BAIT mit Ablauf des 31. Dezember 2026, weil sie bis dahin noch für andere Institute gelten.
Müssen wir unsere BAIT-Dokumente wegwerfen?+
Nein. Viele Inhalte finden sich im Vollrahmen wieder, oft verschärft. Die Bestandsaufnahme legt je Dokument fest, ob es weiterverwendet, umgebaut oder zusammengeführt wird. Wo eine Vorgabe keine ausdrückliche Entsprechung mehr hat, klären wir, welche Aufgabe bleibt.
Brauchen wir neben der DOR-Strategie noch eine IKT-Strategie?+
Die MaRisk verlangt in AT 4.2 eine IKT-Strategie. Ist ein Institut zu einer DOR-Strategie verpflichtet, dürfen beide ein gemeinsames Dokument bilden. Beide dürfen auch in die Geschäftsstrategie integriert werden.
Wird die Gap-Analyse angerechnet?+
Ja. Eine vorher beauftragte Vollrahmen-Gap-Analyse wird auf das Paket angerechnet. Die Einzelheiten stehen im Angebot.
Was passiert nach der Übergabe?+
Sie betreiben den Rahmen selbst weiter, mit dem Jahreskalender als Leitfaden. Auf Wunsch begleiten wir die erste Überprüfung des Rahmens oder die nächste Übung. Das vereinbaren wir gesondert.
Weiterlesen
- BAIT und DORA: Aufhebung, Übergang und Mapping als Excel
- MaRisk 9. Novelle und DORA: Schnittstellen von AT 2.2 bis AT 9
- IKT-Risikomanagement nach DORA: Rahmen und DOR-Strategie
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
- Umstieg von der BAIT auf DORA nach Art. 16: Umfang und Preis
- Kritische oder wichtige Funktionen nach DORA einstufen
- DORA-Meldepflicht: IKT-Vorfälle klassifizieren und melden
- IKT-Drittdienstleister steuern: DORA-Verträge nach Art. 30
- DORA-Informationsregister: Aufbau, Pflichtfelder, Einreichung
Quellen
- Verordnung (EU) 2022/2554 (DORA), deutsche Fassung, Art. 2, 5, 6, 11, 12, 28-30 (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement), Titel II (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2025/301 (Inhalt und Fristen der Meldungen), Art. 5 (abgerufen am 2026-11-06)
- BaFin-Meldung vom 09.01.2025: DORA kommt, Änderungen bei den aufsichtlichen Anforderungen an die IT (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 10/2017 (BA) BAIT in der Fassung vom 16.12.2024 (PDF) (abgerufen am 2026-11-06)
- BaFin-Aufsichtsmitteilung: Hinweise zur Umsetzung von DORA im IKT-Risikomanagement und IKT-Drittparteienrisikomanagement, Stand Juni 2024, veröffentlicht 08.07.2024 (abgerufen am 2026-11-06)
- BaFin: Rundschreiben 06/2026 (BA) MaRisk, Stand 30.06.2026 (PDF) (abgerufen am 2026-11-06)
- BaFin-FAQ DORA, Frage 13 (CRR-Kreditinstitute seit 17.01.2025) (abgerufen am 2026-11-06)
- BaFin-FAQ DORA: Bewirkt die DORA-Umsetzung eine wesentliche Veränderung gemäß AT 8.2 MaRisk? (abgerufen am 2026-11-06)
- BaFin-FAQ DORA: Management von IKT-Drittdienstleistern, Frage 04 (gruppeninterne IKT-Dienstleister) (abgerufen am 2026-11-06)
- § 1a KWG (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).
Stand: 2026-11-06
Kontakt aufnehmen
Bereinigung besprechen
Schreiben Sie uns kurz, wie groß Ihr Institut ist, wie Ihre Unterlagen gegliedert sind und wer Ihre IT betreibt. Im Erstgespräch, auf Wunsch telefonisch oder per Video, klären wir, ob das Paket passt. Im anschließenden Scoping-Gespräch legen wir Umfang, Preis und Starttermin fest.