
Stand: 2026-11-06
Diese Seite gilt für den Vollrahmen nach Art. 5 bis 15 DORA, etwa für CRR-Kreditinstitute, Versicherungsunternehmen und Kapitalverwaltungsgesellschaften. Welcher Rahmen für Sie gilt, klärt die Seite DORA-Anwendungsbereich. Für Institute im vereinfachten Rahmen nach Art. 16 steht weiter unten, was davon bleibt.
Wo steht die IKT-Referenzarchitektur in DORA?
In Art. 6 Abs. 8 lit. d. Oft wird sie Art. 8 zugeordnet, im Amtstext steht der Begriff aber nur an dieser einen Stelle: Die Strategie für die digitale operationale Resilienz (DOR-Strategie) schließt Methoden ein, um IKT-Risiken anzugehen und IKT-Ziele zu erreichen, indem „die IKT-Referenzarchitektur und etwaige Änderungen erläutert werden, die für die Erreichung spezifischer Geschäftsziele erforderlich sind“. Die englische Fassung sagt gleichbedeutend „explaining the ICT reference architecture and any changes needed to reach specific business objectives“. Der RTS 2024/1774 verwendet den Begriff nicht.
Eine Definition fehlt. Die BaFin weist darauf hin, dass der Begriff neu ist und nicht in Art. 3 DORA definiert wird, sodass in der Abgrenzung „ggf. Unschärfen auftreten können“. Sie hält die Anforderung für vergleichbar mit der strategischen Entwicklung der IT-Architektur nach BAIT und VAIT Kapitel 1.2 lit. d (Aufsichtsmitteilung vom 08.07.2024, Abschnitt 1.1). Weil die Referenzarchitektur Teil der DOR-Strategie ist, legt das Leitungsorgan sie mit der Strategie fest und genehmigt sie (Art. 5 Abs. 2 lit. d). Was die DOR-Strategie sonst enthalten muss, zeigt die Seite IKT-Risikomanagement nach DORA.
Was verlangt Art. 8 DORA?
Art. 8 regelt die Identifizierung: Funktionen, Assets und Abhängigkeiten werden ermittelt, klassifiziert, dokumentiert und in Inventaren gepflegt. Informationsassets sind Sammlungen materieller oder immaterieller Informationen, die geschützt werden sollten, IKT-Assets sind Software oder Hardware in den Netzwerk- und Informationssystemen (Art. 3 Nr. 6 und 7).
| Absatz | Pflicht | Turnus | Kleinstunternehmen |
|---|---|---|---|
| Abs. 1 | IKT-gestützte Unternehmensfunktionen, Rollen und Verantwortlichkeiten, die unterstützenden Informations- und IKT-Assets sowie deren Rollen und Abhängigkeiten ermitteln, klassifizieren und dokumentieren | Klassifizierung erforderlichenfalls, mindestens jährlich überprüfen | gilt |
| Abs. 2 | Quellen für IKT-Risiken kontinuierlich ermitteln, Cyberbedrohungen und Schwachstellen bewerten | Risikoszenarien mindestens jährlich überprüfen | gilt |
| Abs. 3 | Risikobewertung bei jeder wesentlichen Änderung der Infrastruktur, Prozesse oder Verfahren | anlassbezogen | gilt nicht |
| Abs. 4 | alle Informations- und IKT-Assets ermitteln, auch an externen Standorten, kritische Assets erfassen, Konfiguration sowie Verbindungen und Interdependenzen erfassen | über Abs. 6 | gilt |
| Abs. 5 | Prozesse ermitteln und dokumentieren, die von IKT-Drittdienstleistern abhängen, Vernetzungen mit Dienstleistern für kritische oder wichtige Funktionen ermitteln | über Abs. 6 | gilt |
| Abs. 6 | Inventare für Abs. 1, 4 und 5 führen | regelmäßig und bei jeder wesentlichen Änderung | gilt |
| Abs. 7 | spezifische IKT-Risikobewertung aller Altsysteme | mindestens jährlich, vor und nach Anschluss neuer Technologien | gilt nicht |
Der RTS 2024/1774 konkretisiert das in Art. 4 und 5. Die Richtlinie für das Management von IKT-Assets regelt den Lebenszyklus und schreibt vor, welche Angaben je IKT-Asset aufzuzeichnen sind (Art. 4 Abs. 2 lit. b i bis ix, Beispiel unten). Das Verfahren nach Art. 5 legt die Kriterien fest, nach denen die Kritikalität der Assets bewertet wird: das IKT-Risiko der unterstützten Funktionen und die Auswirkungen eines Verlusts von Vertraulichkeit, Integrität und Verfügbarkeit. Welche Funktionen kritisch oder wichtig sind, entscheiden Sie mit der Methode auf der Seite kritische oder wichtige Funktionen einstufen.
Wie hängen Referenzarchitektur und Inventare zusammen?
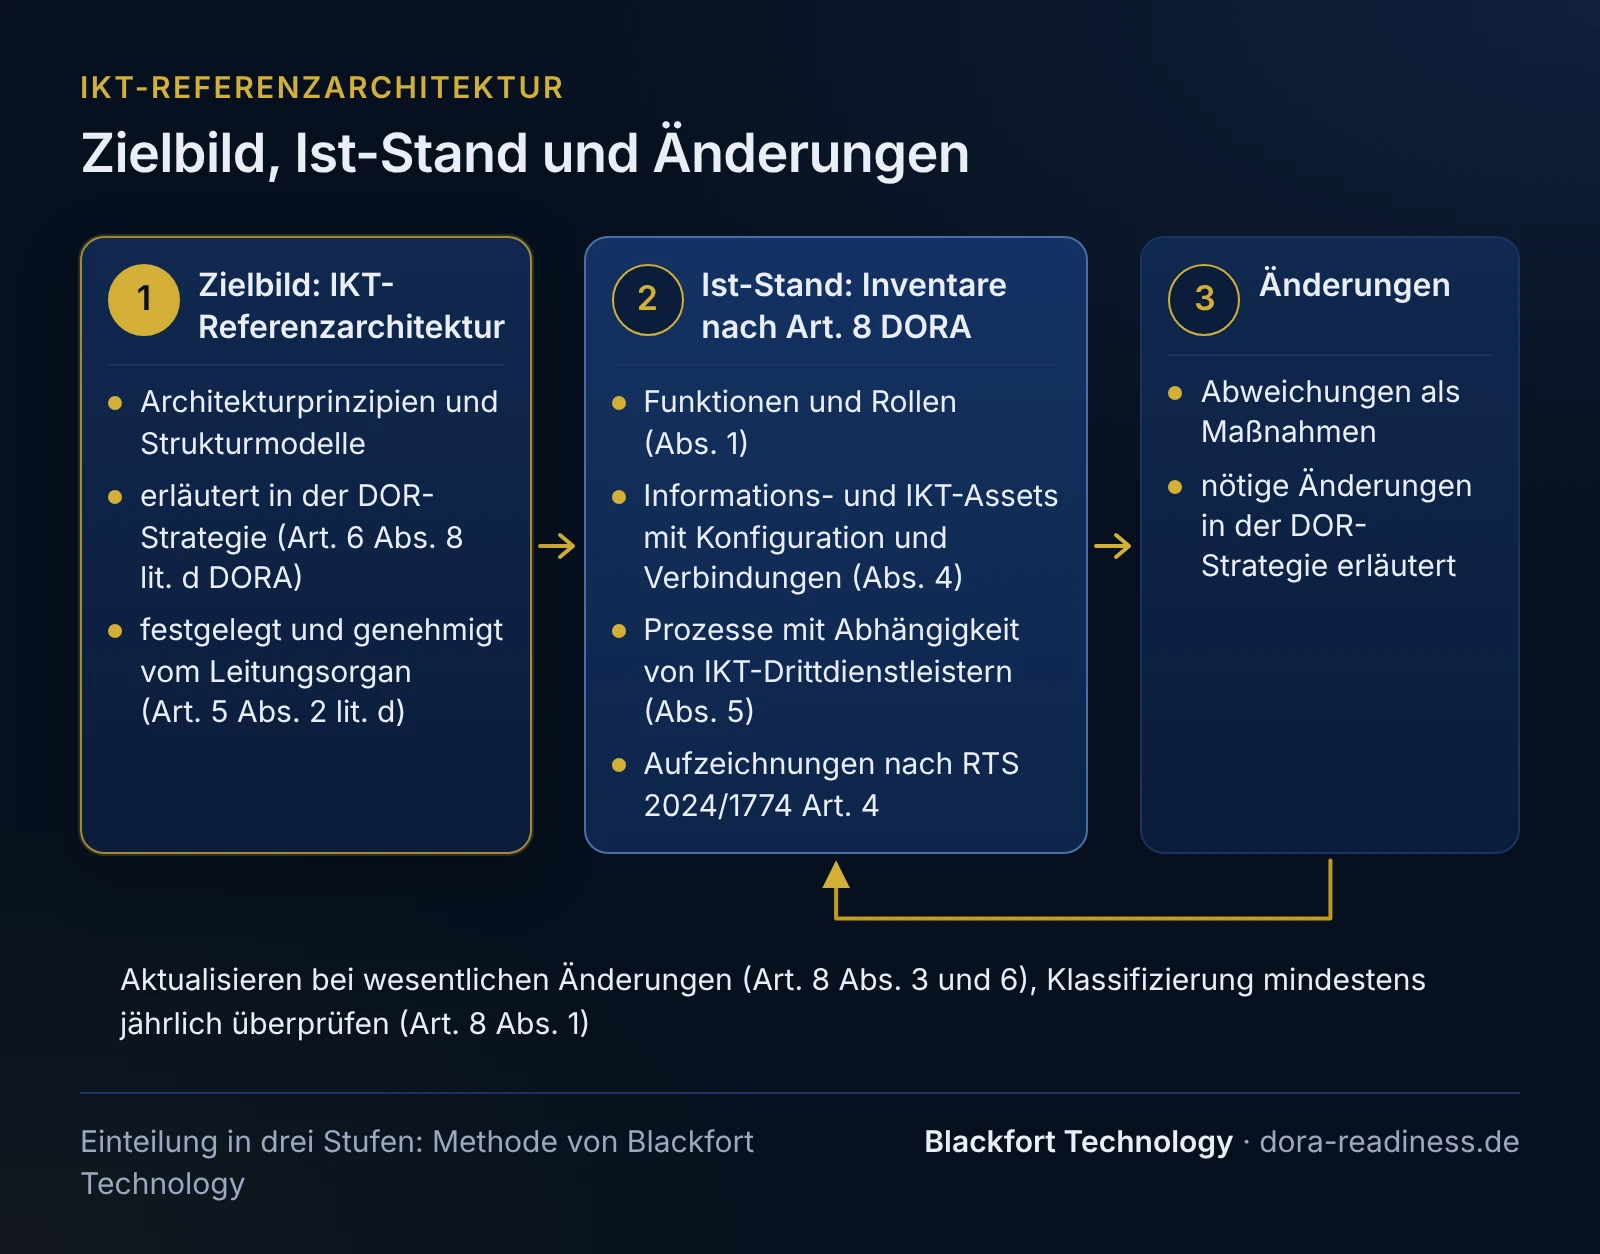
Die Referenzarchitektur ist das Zielbild, die Inventare nach Art. 8 sind der Ist-Stand. Lit. d verlangt beides zusammen zu denken, denn die DOR-Strategie soll die Änderungen erläutern, die zum Erreichen der Geschäftsziele nötig sind. Diese Änderungen ergeben sich aus dem Abgleich von Zielbild und Ist-Stand. Wir arbeiten deshalb in drei Stufen:
- Zielbild: Architekturprinzipien und Strukturmodelle, die festlegen, wie die IKT aufgebaut sein soll. Produktunabhängig, damit es nicht mit jeder Beschaffung veraltet.
- Ist-Stand: die Inventare nach Art. 8 Abs. 6 mit Funktionen, Assets, Konfiguration, Verbindungen und Dienstleistern.
- Änderungen: jede Abweichung wird eine Maßnahme mit Begründung, Priorität und Verantwortlichem. Die wesentlichen Änderungen erläutert die DOR-Strategie.
DORA schreibt dafür keine Methode vor. Die BaFin beschreibt DORA als standardneutral, der RTS verlangt nur, führende Praktiken und gegebenenfalls Normen zu berücksichtigen (RTS Art. 2 Abs. 2 lit. h). Wir nutzen Begriffe aus dem TOGAF Standard von The Open Group als Methode: Zielarchitektur (Target Architecture), Ausgangsarchitektur (Baseline Architecture) und Architekturprinzipien. Eine TOGAF-Zertifizierung oder ein TOGAF-Projekt ist dafür nicht nötig.
Was gehört in eine IKT-Referenzarchitektur?
Den Inhalt legt DORA nicht fest. Unsere fachliche Empfehlung sind zwei Ebenen in einem Dokument:
Architekturprinzipien sind dauerhafte Grundsätze für Planung, Beschaffung und Betrieb, je Prinzip mit Name, Aussage und Begründung. Beispiele sind identitätsbasierter Zugriff statt Vertrauen aufgrund der Netzposition (oft „Zero Trust“ genannt), Sicherheit als Entwurfskriterium von Anfang an, mehrere unabhängige Schutzebenen, Kopplung von Systemen nur über dokumentierte Schnittstellen und ein festgelegtes Betriebsmodell für Cloud-Dienste. Keines dieser Prinzipien schreibt DORA vor. Sie helfen aber, die Anforderungen des RTS dauerhaft einzuhalten.
Strukturmodelle beschreiben den Aufbau auf konzeptioneller und logischer Ebene, ohne Produkte, Versionen oder IP-Adressen. Für mehrere Modelle gibt es im Vollrahmen einen Anker im RTS 2024/1774:
| Strukturmodell | Was es festlegt | Anker im RTS 2024/1774 |
|---|---|---|
| Zonen- und Segmentierungsmodell | Netzzonen nach Kritikalität der Funktionen, getrenntes Netz für die Verwaltung, kontrollierte Übergänge ins Internet | Art. 13 lit. a, c, g |
| Kommunikationsmodell | Verschlüsselung zwischen Zonen und nach außen, dokumentierte Verbindungen und Datenflüsse | Art. 13 lit. b, e |
| Identitäts- und Zugriffsmodell | zentrale Identitäten, privilegierte Zugänge nur nach Nutzungsnotwendigkeit oder ad hoc | Art. 21 lit. e ii |
| Resilienzklassen | welche Kategorien von Funktionen redundant betrieben werden und welche Wiederherstellungsziele gelten | Art. 24 Abs. 1 lit. a i, b ii (Ziele je Funktion nach Art. 12 Abs. 6 DORA) |
| Dienstleistermodell | welche Leistungen extern bezogen werden dürfen und mit welchen Vorgaben | Art. 8 Abs. 5 DORA, Art. 28 DORA |
Die Netzwerkarchitektur und das Konzept für die Netzwerksicherheit sind einmal jährlich zu überprüfen, bei Kleinstunternehmen regelmäßig (RTS Art. 13 lit. i). Wie privilegierte Zugriffe technisch gesteuert werden, zeigt unsere Firmenseite zu privilegierten Zugriffen unter DORA.
Prüffrage für jede Aussage: Beschreibt sie einen dauerhaften Grundsatz oder ein Muster, unabhängig von Produkten? Dann gehört sie ins Zielbild. Beschreibt sie einen aktuellen Zustand, ein Produkt oder eine Konfiguration? Dann gehört sie ins Inventar.
Beispiel: Referenzarchitektur der Muster-Kreditbank AG
Fiktives Beispiel, kein Kunde. Die Muster-Kreditbank AG ist ein CRR-Kreditinstitut mit 140 Beschäftigten. Das Kernbankensystem betreibt ein Rechenzentrumsdienstleister, Arbeitsplätze und Netzwerk ein Managed-Service-Provider (MSP). Ihre Referenzarchitektur hat diese Gliederung, jeder Baustein ist den Fundstellen und den Inventaren zugeordnet:
| Baustein | Inhalt bei der Muster-Kreditbank | Fundstelle | Verbindung zu den Inventaren nach Art. 8 |
|---|---|---|---|
| 1 Geltungsbereich und Geschäftsbezug | alle Systeme der Bank und ihrer Dienstleister für Kredit-, Einlagen- und Zahlungsgeschäft, Bezug auf die Geschäftsstrategie 2027-2029 | Art. 6 Abs. 8 lit. a, d | Funktionsinventar (Abs. 1) als Gliederung |
| 2 Architekturprinzipien | fünf Prinzipien mit Name, Aussage, Begründung | Art. 6 Abs. 8 lit. d, unsere Empfehlung | Abweichung je Asset im Inventar vermerkt |
| 3 Zonenmodell | vier Zonen: Internet-Übergang, Anwendungen, Datenhaltung, Verwaltungsnetz | RTS Art. 13 lit. a, c | Zone als Pflichtfeld je Asset, Erreichbarkeit von außen (RTS Art. 4 Abs. 2 lit. b vii) |
| 4 Kommunikationsmodell | nur verschlüsselte Verbindungen zwischen Zonen und nach außen, Ausnahmen mit Beschluss | RTS Art. 13 lit. b, e | Verbindungen und Interdependenzen (Art. 8 Abs. 4, RTS Art. 4 Abs. 2 lit. b viii) |
| 5 Identität und privilegierter Zugriff | ein Verzeichnisdienst, Adminzugang nur über eine Zugangsplattform mit Protokollierung | RTS Art. 21 lit. e ii | Eigentümer je Asset (RTS Art. 4 Abs. 2 lit. b iv) |
| 6 Resilienzklassen | Klasse A redundant in zwei Rechenzentren, Klasse B Wiederherstellung aus Sicherung, Klasse C Ersatzverfahren | Art. 12 Abs. 6 DORA, RTS Art. 24 | Wiederherstellungsziele je Asset (RTS Art. 4 Abs. 2 lit. b vi) |
| 7 Dienstleistermodell | Rechenzentrumsbetrieb und Arbeitsplatzbetrieb extern zulässig, Schlüsselverwaltung intern | Art. 8 Abs. 5, Art. 28 DORA | Prozesse mit Dienstleisterabhängigkeit (Abs. 5), Abgleich mit dem Informationsregister |
| 8 Lebenszyklus und Altsysteme | Systeme nur mit Herstellerunterstützung, Altsysteme mit Ablösedatum | Art. 8 Abs. 7 DORA, RTS Art. 4 Abs. 2 lit. a, b ix, c | Supportende je Asset, Altsystembewertung |
| 9 Nötige Änderungen | Ablösung des Altsystems für Sicherheiten bis 2028, Verwaltungsnetz bis 2027 | Art. 6 Abs. 8 lit. d | aus den Abweichungen im Inventar abgeleitet |
| 10 Pflege und Genehmigung | Entwurf durch die IT-Architektur, Genehmigung mit der DOR-Strategie durch den Vorstand | Art. 5 Abs. 2 lit. d, Art. 6 Abs. 5 | Klassifizierung mindestens jährlich überprüft (Art. 8 Abs. 1), Inventare bei wesentlichen Änderungen (Abs. 6) |
Ein Eintrag im Asset-Inventar der Bank enthält die Angaben aus RTS Art. 4 Abs. 2 lit. b:
| RTS Art. 4 Abs. 2 lit. b | Beispieleintrag |
|---|---|
| i eindeutige Kennung | APP-0417 |
| ii physischer oder logischer Standort | Rechenzentrum des Dienstleisters, Zone Anwendungen |
| iii Klassifizierung | kritisch, Vertraulichkeit hoch, Integrität hoch, Verfügbarkeit hoch |
| iv Eigentümer | Bereichsleitung Kreditgeschäft |
| v unterstützte Funktionen | Kreditentscheidung und Auszahlung |
| vi Anforderungen der Geschäftsfortführung | Resilienzklasse B, Wiederherstellungszeit 24 Stunden, Wiederherstellungspunkt 4 Stunden |
| vii Zugriff über externe Netze | ja, Kundenportal über den Internet-Übergang |
| viii Verbindungen und Interdependenzen | Kernbankensystem, Auskunftei-Schnittstelle, Verzeichnisdienst |
| ix Ende der Herstellerunterstützung | regulär 12/2029, erweitert 12/2031 |
Die Wiederherstellungsziele stimmen mit der BIA überein, die auf der Seite IKT-Risikomanagement für dieselbe Bank gezeigt ist.
Was gilt im vereinfachten Rahmen nach Art. 16?
Eine Referenzarchitektur ist dort keine ausdrückliche Vorgabe. Die BaFin findet weder die Anforderung aus Art. 6 Abs. 8 lit. d noch die strategische Entwicklung der IT-Architektur nach BAIT 1.2 lit. d im vereinfachten Rahmen wieder (Aufsichtsmitteilung vom 21.08.2025, Abschnitt 2.1), und die jährliche Altsystembewertung nach Art. 8 Abs. 7 ist nicht erforderlich (Abschnitt 4.1). Die Identifizierung bleibt: Kritische oder wichtige Funktionen, die unterstützenden Informations- und IKT-Assets und ihre wechselseitigen Abhängigkeiten sind zu ermitteln, zu klassifizieren und zu dokumentieren (RTS Art. 30 Abs. 1), ebenso die von Dienstleistern unterstützten Funktionen und die wesentlichen Abhängigkeiten von IKT-Drittdienstleistern (RTS Art. 30 Abs. 2, Art. 16 Abs. 1 lit. e DORA). Eine CMDB verlangt die BaFin dafür nicht (Abschnitt 3.1). Die übrigen Pflichten zeigt die Seite Art. 16 DORA.
Drei typische Lücken
| Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Inventar ohne Verbindungen | Das Inventar entsteht aus Lizenzliste und Netzwerkscan und zählt Geräte und Programme. | Konfiguration, Verbindungen und Interdependenzen fehlen (Art. 8 Abs. 4, RTS Art. 4 Abs. 2 lit. b viii). Welche Funktion ein Ausfall trifft, bleibt offen. | Je Asset die unterstützten Funktionen und die verbundenen Assets als Pflichtfelder führen, ausgehend von den kritischen oder wichtigen Funktionen. |
| Zielbild ohne Weg dorthin | Die Referenzarchitektur liegt als Folienblatt der IT vor, die DOR-Strategie verweist nur darauf. | Die von Art. 6 Abs. 8 lit. d verlangte Erläuterung der nötigen Änderungen fehlt, das Leitungsorgan genehmigt ein Bild ohne Folgen. | Abweichungen zwischen Zielbild und Inventar als Maßnahmen mit Termin führen und die wesentlichen in der DOR-Strategie erläutern. |
| Supportende nicht erfasst | Das Inventar kennt Versionen, aber keine Enddaten der Herstellerunterstützung. | RTS Art. 4 Abs. 2 lit. b ix ist nicht erfüllt, Altsysteme fallen erst bei der nächsten Schwachstelle auf. | Enddaten je Asset erfassen und mit Baustein 8 (Lebenszyklus) und der jährlichen Altsystembewertung verknüpfen. |
Wie wir unterstützen
Wir entwickeln mit Ihnen das Zielbild, gleichen es mit Ihren Inventaren nach Art. 8 ab und leiten die nötigen Änderungen für die DOR-Strategie ab. Wo Sie zuerst wissen wollen, wo Ihr Rahmen insgesamt steht, beginnen wir mit der DORA-Gap-Analyse.
Häufige Fragen
Muss die IKT-Referenzarchitektur ein eigenes Dokument sein?+
Brauchen wir für die Inventare eine CMDB?+
Wie oft muss die Referenzarchitektur aktualisiert werden?+
Gelten Art. 8 und Art. 6 Abs. 8 lit. d auch für Kleinstunternehmen im Vollrahmen?+
Weiterlesen
- IKT-Risikomanagement nach DORA: Rahmen und DOR-Strategie
- Kritische oder wichtige Funktionen nach DORA einstufen
- DORA-Informationsregister: Aufbau, Pflichtfelder, Einreichung
- IKT-Drittdienstleister steuern: DORA-Verträge nach Art. 30
- Art. 16 DORA: der vereinfachte IKT-Risikomanagementrahmen
- DORA-Gap-Analyse: Quick-Check, Art. 16, Vollrahmen, Preise
Quellen
- Verordnung (EU) 2022/2554 (DORA), Art. 3 Nr. 6 und 7, Art. 5 Abs. 2 lit. d, Art. 6 Abs. 5 und 8, Art. 8, Art. 16 Abs. 1 lit. e (abgerufen am 2026-11-06)
- Delegierte Verordnung (EU) 2024/1774 (RTS IKT-Risikomanagement), Art. 2 Abs. 2 lit. h, Art. 4, 5, 13, 21, 24, 30 (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 08.07.2024 (Stand Juni 2024), Hinweise zur Umsetzung von DORA im IKT-Risikomanagement und IKT-Drittparteienrisikomanagement, Abschnitt 1.1 (abgerufen am 2026-11-06)
- BaFin: Aufsichtsmitteilung vom 21.08.2025, Hinweise zur Umsetzung von DORA mit vereinfachtem IKT-Risikomanagementrahmen (Artikel 16 DORA), Abschnitte 2.1, 3.1, 4.1 (abgerufen am 2026-11-06)
- The Open Group: The TOGAF Standard (Übersichtsseite). TOGAF ist eine Marke von The Open Group. (abgerufen am 2026-11-06)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).